Amankan seluruh cloud environment dari satu platform
Pantau aktivitas di AWS, Azure, dan platform lainnya, deteksi misconfiguration dan threat secara real time, serta pastikan seluruh cloud environment tetap audit-ready.
Lindungi cloud resources dengan kemampuan cloud monitoring Log360
Semakin banyak perusahaan beralih ke cloud untuk mendukung ekspansi dan modernisasi, tetapi langkah ini juga membawa risiko keamanan baru yang bisa berdampak besar pada bisnis. Cloud security tidak hanya berfokus pada perlindungan data, tetapi juga memastikan operasional bisnis tetap berjalan dengan aman dan efisien.
Log360 menyediakan fitur cloud security untuk membantu memantau aktivitas, mendeteksi risiko, dan menjaga cloud environment tetap aman tanpa mengganggu operasional bisnis.
- Pantau akses cloud
- Amankan data di cloud
- Pantau perubahan konfigurasi
Memantau akses cloud
Memastikan data cloud hanya dapat diakses oleh pihak yang berwenang, seperti Anda dan karyawan yang memiliki otorisasi, merupakan langkah penting untuk menjaga keamanan bisnis.
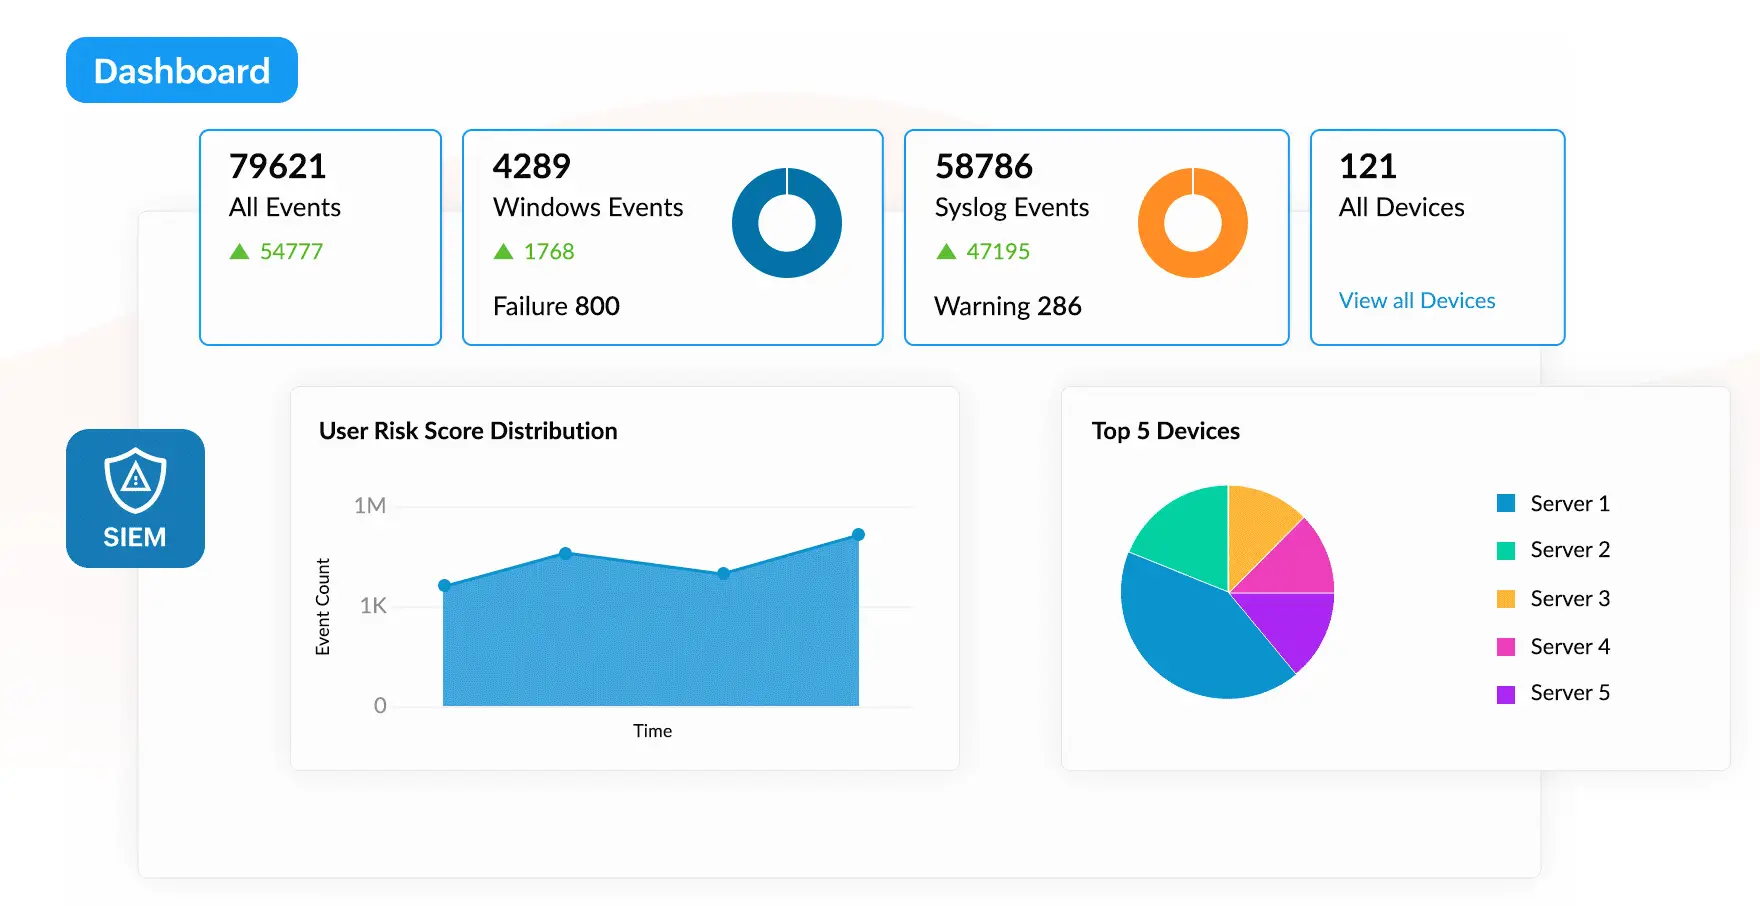
Log360 membantu Anda melakukannya dengan memberikan insight yang dapat ditindaklanjuti terkait aktivitas pengguna, termasuk logon yang tidak biasa, distribusi data tanpa izin, dan potensi insiden kebocoran data. Dengan visibilitas ini, setiap penyimpangan dapat segera ditangani sebelum berkembang menjadi pelanggaran data yang lebih besar.
Mengamankan data Anda di cloud
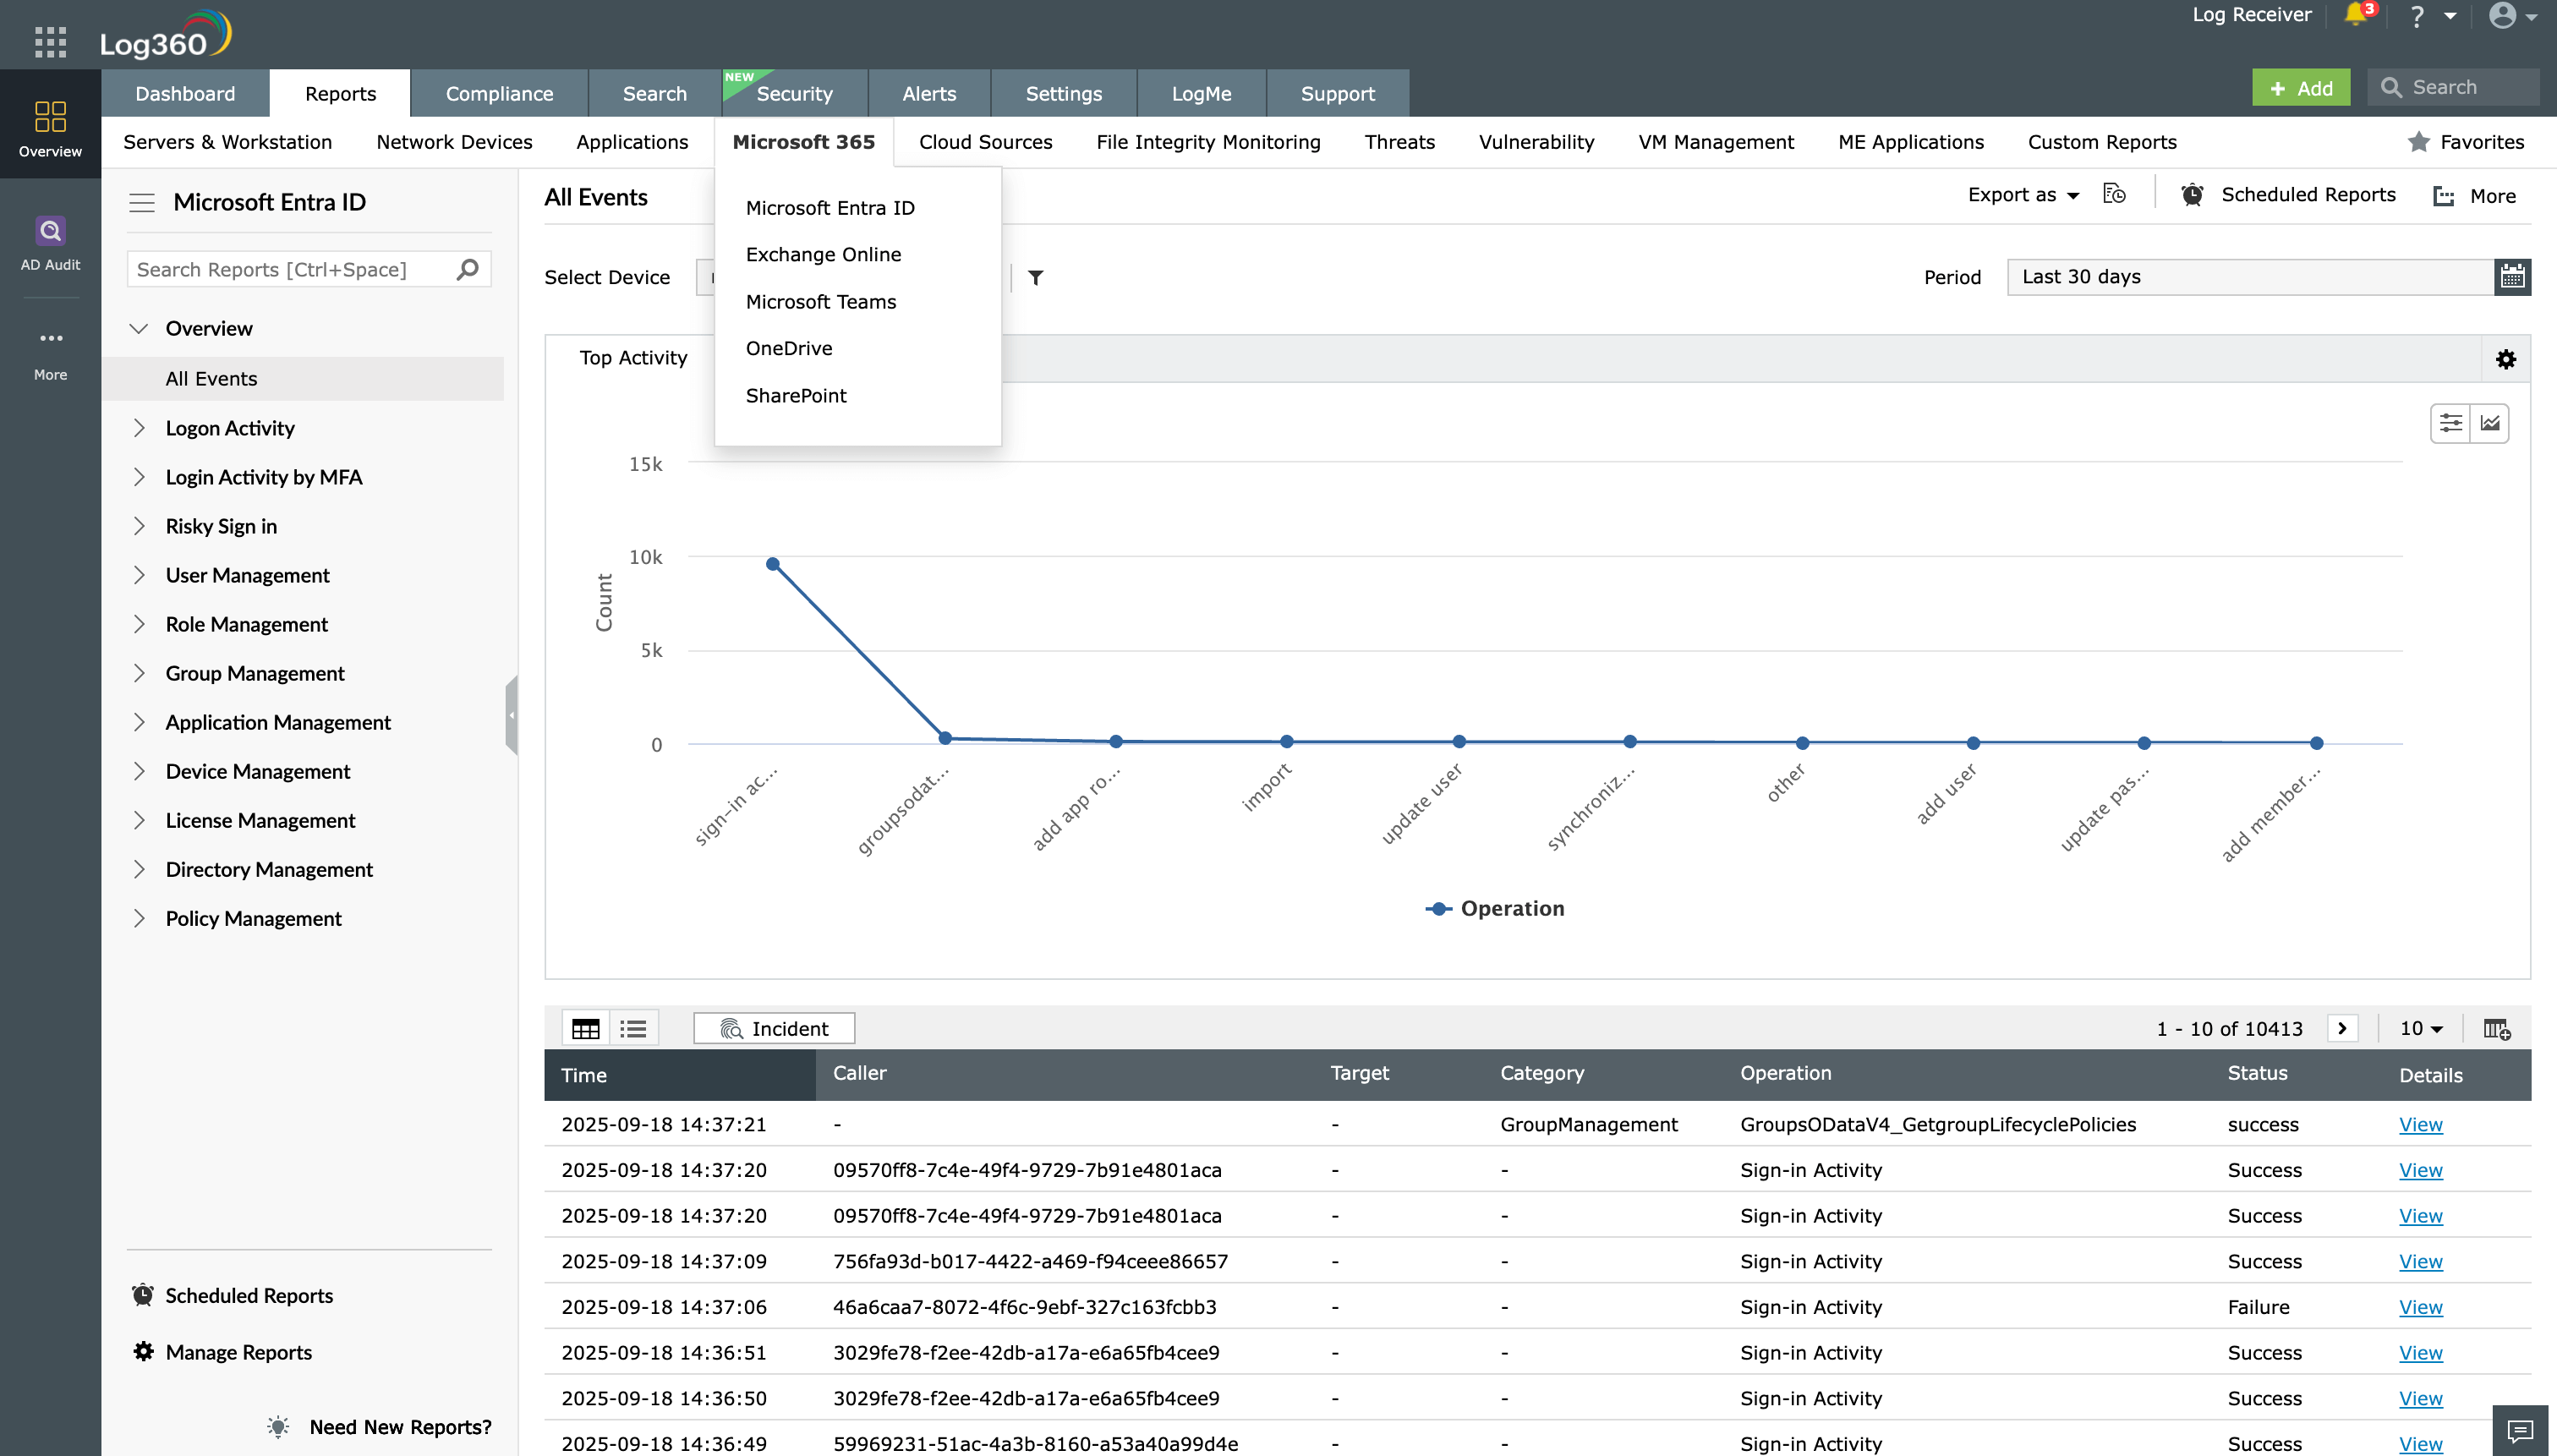
Salah satu aspek penting dalam cloud security adalah menjaga integritas data yang tersimpan di dalam infrastruktur cloud. Log360 memberikan visibilitas menyeluruh ke Amazon Web Services (AWS), Azure, Salesforce, dan Google Cloud Platform (GCP) melalui report bawaan yang menyajikan insight mendalam tentang aktivitas pengguna, identity and access management, network security, cloud functions, manajemen resource GCP, dan lainnya.
Report ini membantu Anda mengonsolidasikan data keamanan dari berbagai platform dan model layanan cloud, seperti IaaS, PaaS, dan SaaS, dalam satu console. Penanganan ancaman juga dapat dipercepat dengan mengotomatiskan respons terhadap insiden yang terdeteksi menggunakan opsi workflow.
Memantau perubahan konfigurasi keamanan cloud
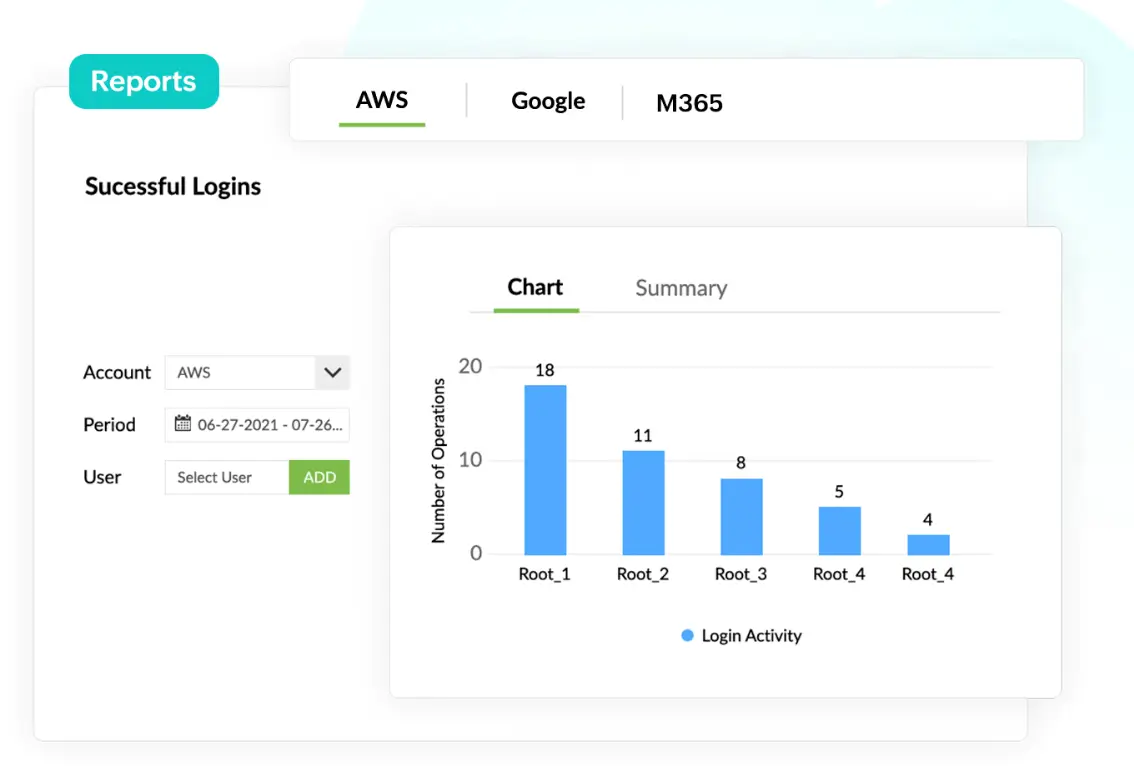
Selain serangan siber dan kegagalan keamanan, kesalahan manusia juga menjadi salah satu penyebab utama pelanggaran data di cloud. Log360 membantu mengurangi risiko ini dengan menyediakan report terperinci tentang lingkungan cloud Anda.
Report tersebut mencakup insight tentang perubahan pada network security groups, virtual networks, DNS zones, virtual machines, database, dan storage accounts. Dengan demikian, miskonfigurasi dapat dideteksi lebih cepat dan segera ditindaklanjuti sebelum menimbulkan dampak yang merugikan.
Mengapa mempertimbangkan Log360 untuk memastikan cloud security?
Kelola public cloud secara terpusat
Log360 mendukung platform public cloud utama, termasuk AWS, GCP, dan Microsoft Azure.
Telusuri data log dengan lebih mudah
Temukan informasi yang Anda butuhkan melalui smart log search engine dan opsi pencarian tingkat lanjut.
Dapatkan alert instan untuk tetap mengetahui setiap perubahan
Terima notifikasi email saat aktivitas tidak biasa, web attack, tren anomali, dan ancaman keamanan lainnya terdeteksi.
Insight mendetail terhadap event GCP
Dapatkan report terperinci mengenai network security, aktivitas VPC, network services, hybrid connectivity, cloud functions, dan App Engine.
Lacak setiap aktivitas di Microsoft Azure cloud
Report memberikan insight tentang aktivitas pengguna serta setiap perubahan pada network security groups, virtual networks, DNS zones, virtual machines, database, dan storage accounts.
Pantau lingkungan Salesforce secara proaktif
Alert instan membantu melacak potensi insiden dan akses yang tidak biasa, sementara report bawaan mendukung investigasi cepat terhadap aktivitas pengguna dengan menunjukkan siapa melakukan apa, kapan, dan dari mana.
Report terperinci untuk lingkungan AWS cloud
Berbagai report bawaan menyediakan informasi detail tentang event yang terjadi di Amazon EC2, Web Application Firewall, Relational Database Service, Lambda, Security Token Service, Elastic Block Store, Virtual Private Cloud, Elastic Load Balancer, dan Simple Storage Service.
-
Kami ingin memastikan dua hal: pertama, kami dapat memenuhi berbagai kebutuhan fitur keamanan yang diharapkan klien dari kami, dan kedua, kami dapat meningkatkan keamanan agar posture keamanan kami menjadi lebih kuat.
Carter Ledyard
-
Opsi drill-down dan dashboard visual membuat investigasi ancaman jauh lebih cepat dan mudah. Solusinya juga sangat mudah digunakan.
Sundaram Business Services
-
Log360 membantu mendeteksi insider threats, pola login yang tidak biasa, privilege escalation, dan potensi upaya data exfiltration secara real-time.
CIO, Northtown Automotive Companies
-
Sebelum menggunakan Log360, kami tidak memiliki tampilan terpusat untuk seluruh infrastruktur. Sekarang, kami dapat mendeteksi potensi ancaman dengan cepat dan meresponsnya sebelum eskalasi terjadi.
ECSO 911
Dapatkan visibilitas menyeluruh terhadap posture keamanan cloud Anda
Gunakan Log360 untuk memantau aktivitas cloud, mendeteksi miskonfigurasi, dan menjaga kesiapan audit di AWS, Azure, dan platform lainnya.