- Home
- Kapabilitas SIEM
- Analitik keamanan real-time
- Audit Active Directory real-time
Audit Active Directory real-time
Pantau setiap perubahan yang terjadi di lingkungan Active Directory (AD) Anda.
Pantau semua perubahan terkait AD dengan Log360
Pantau seluruh perubahan membership security group, upaya logon tidak sah, account lockout, perubahan izin OU, dan berbagai security event penting lainnya yang terjadi di AD melalui audit report bawaan yang komprehensif. Setiap report dapat dikaitkan dengan alert real-time, sehingga Anda dapat segera mendeteksi perubahan yang berpotensi menimbulkan risiko keamanan.
Lacak aktivitas pengguna
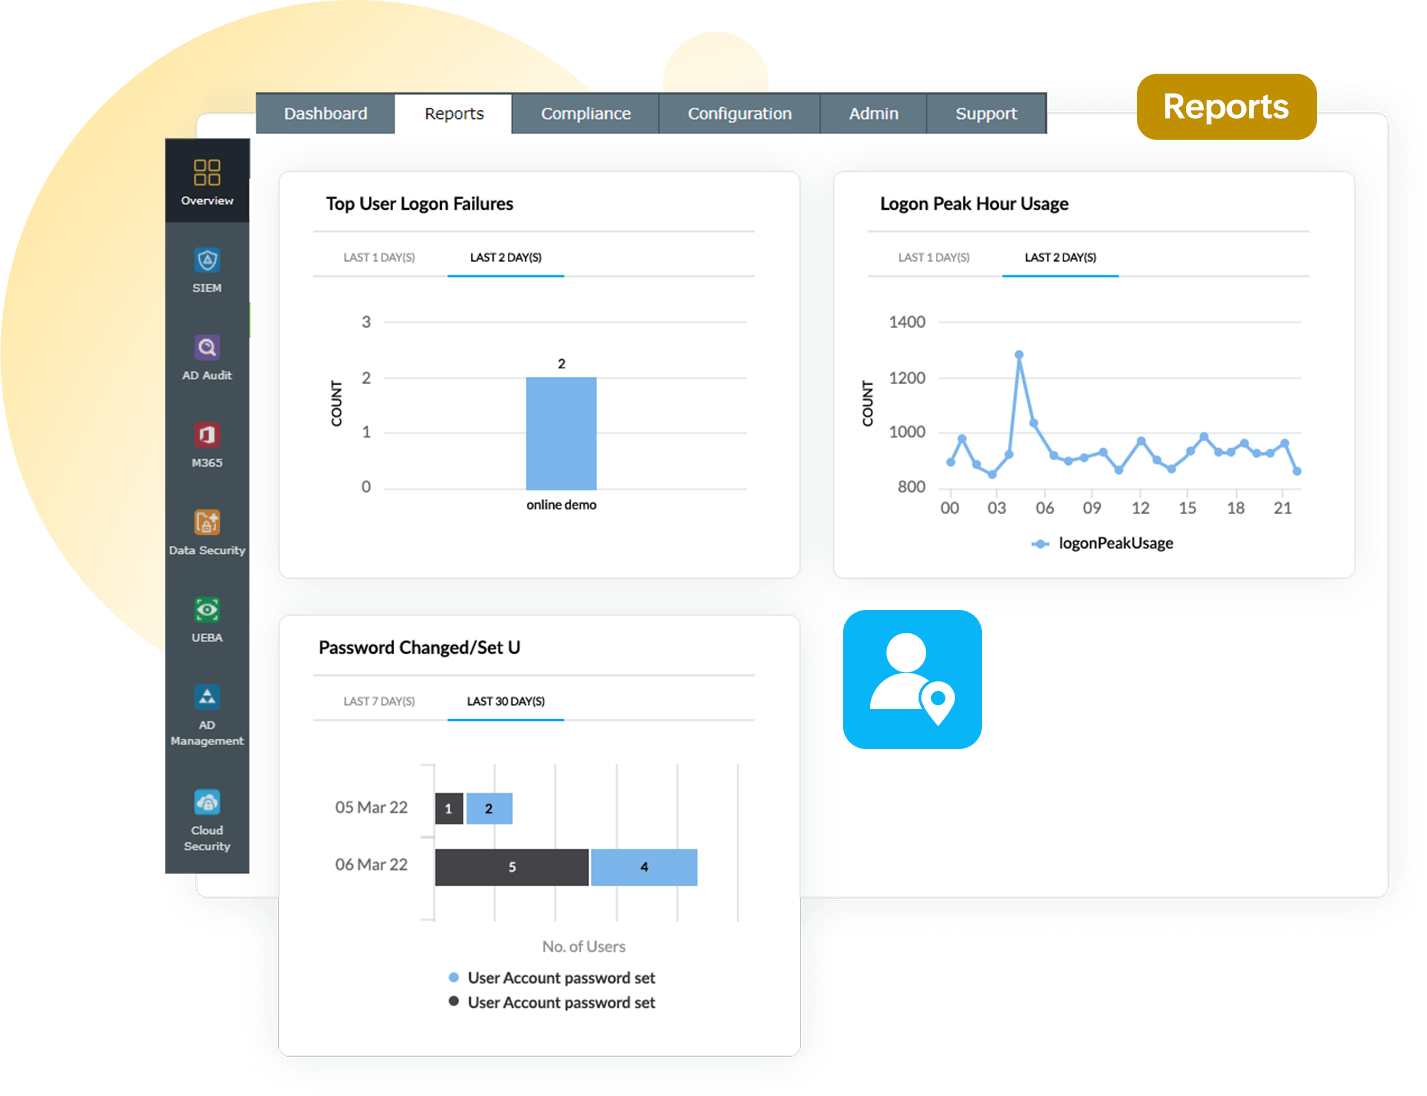
- Kegagalan logon: Pantau kegagalan logon di AD dengan mudah menggunakan alert dan report real-time Log360. Anda bisa mendapatkan detail granular tentang upaya logon yang gagal, termasuk informasi percobaan yang gagal karena password salah atau username tidak dikenal.
- Aktivitas logon: Pantau periode logon pengguna tertinggi dengan melihat interval waktu saat jumlah logon paling banyak terjadi.
- Perubahan password akun pengguna: Hemat waktu saat mengaudit password yang diubah atau diatur di lingkungan AD Anda. Log360 membantu Anda mengidentifikasi password lama atau tidak lagi relevan dengan lebih efisien. Anda juga dapat melihat daftar pengguna dengan password yang tidak pernah kedaluwarsa.
Audit perubahan objek AD
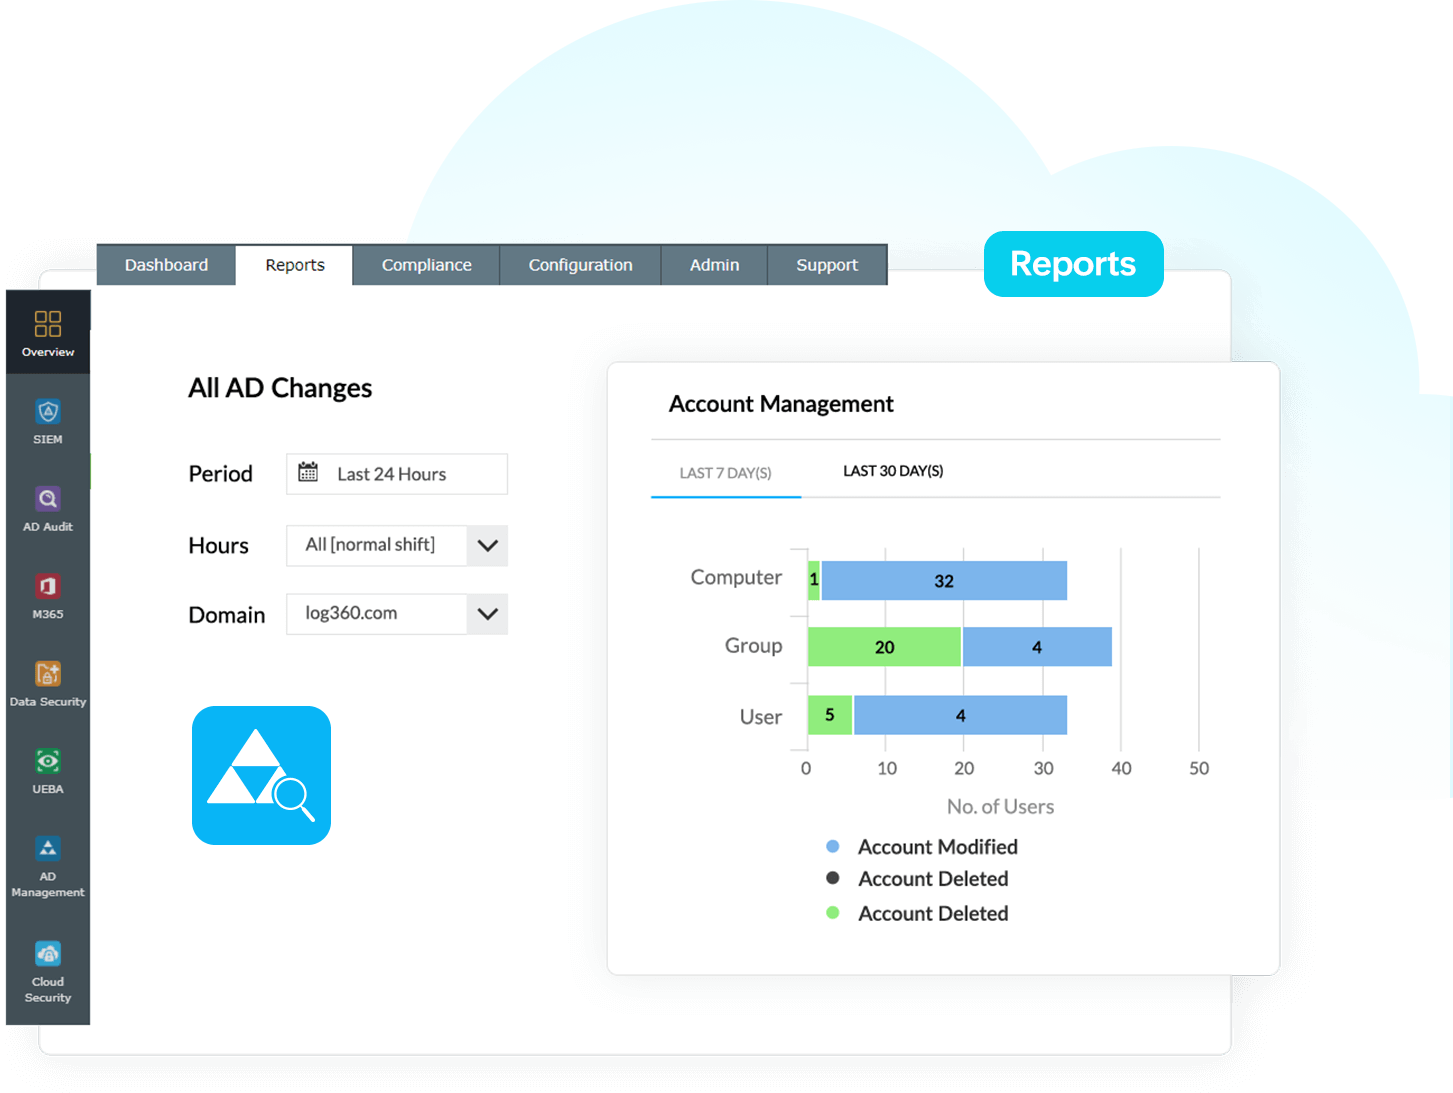
- Perubahan pada security group dan objek pengguna: Lacak seluruh perubahan pada security group di lingkungan AD Anda dengan Log360. Anda juga dapat menjaga audit trail yang detail untuk tindakan penting dalam pengelolaan akun pengguna, termasuk informasi akun yang dimodifikasi, dihapus, atau dibuat, beserta siapa yang melakukan perubahan, kapan, dan dari mana.
- Perubahan pada OU: Deteksi perubahan yang terjadi pada OU dan lacak OU mana yang memiliki izin tertentu di lingkungan AD Anda.
- Audit GPO: Dapatkan visibilitas terhadap perubahan pada pengaturan Group Policy, termasuk modifikasi pada kebijakan tingkat domain, hanya dengan satu klik. Anda juga dapat menemukan perubahan pada pengaturan Group Policy yang dilakukan oleh pengguna non-admin.
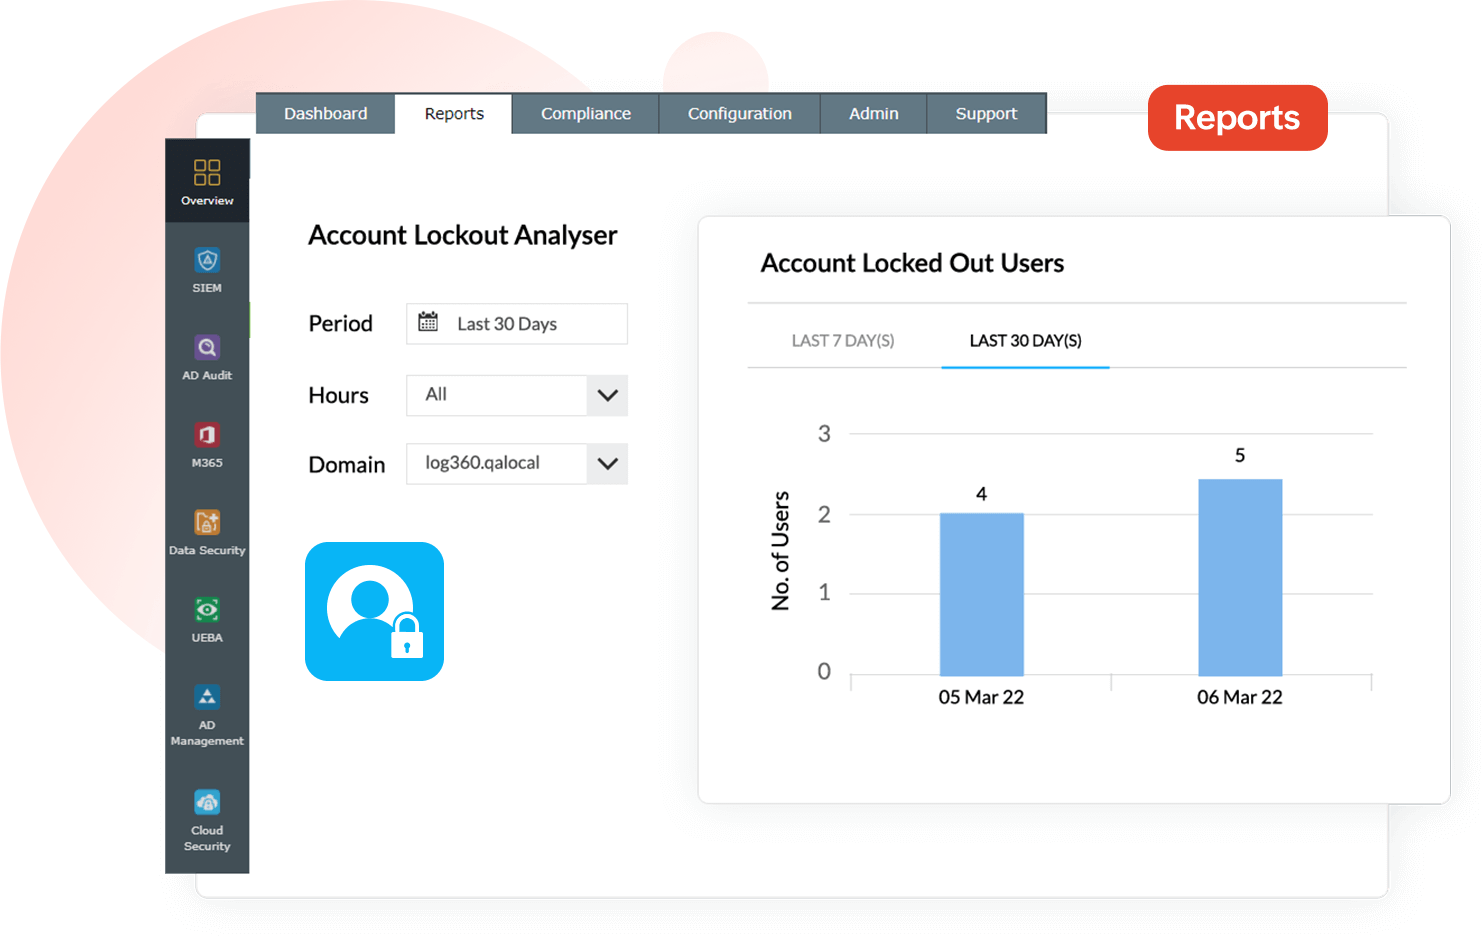
Dapatkan insight tentang akun yang terkunci
Account lockout analyzer di Log360 membantu menghemat waktu yang biasanya dibutuhkan untuk memfilter data, dengan menyediakan informasi siapa, kapan, di mana, dan mengapa setiap account lockout terjadi dalam rentang waktu yang dipilih.
Mengapa memilih Log360 untuk audit AD?
-
Advanced threat analytics memungkinkan Anda menganalisis ancaman secara lebih mendalam dan memberikan informasi yang dibutuhkan tim keamanan untuk mengambil tindakan pencegahan serta menghadapi serangan siber dengan lebih siap.
-
Modul compliance management terintegrasi membantu organisasi memenuhi kebutuhan PCI DSS, GDPR, FISMA, HIPAA, SOX, dan GLBA.
-
Korelasi event real-time membantu Anda menetapkan dan mengidentifikasi pola serangan.
-
Modul threat detection bawaan memungkinkan Anda memblokir alamat IP berbahaya.
-
Pemantauan keamanan tingkat lanjut membantu melindungi endpoint dari serangan.