Tool file integrity monitoring untuk keamanan file real-time

Lindungi file dan folder sensitif dari ancaman terhadap integritas data dengan Log360

Tool file integrity monitoring

File integrity monitoring membantu organisasi memeriksa file, folder, dan database untuk mendeteksi potensi manipulasi serta perubahan tanpa izin.

ManageEngine Log360, software SIEM dengan kapabilitas FIM terintegrasi, melacak, mengontrol, dan membantu mencegah perubahan tanpa izin pada file dan folder di file system serta server yang kritis. Solusi ini membantu Anda memantau environment Windows/Linux, menghadapi insider threat, mencegah serangan ransomware, dan membuktikan kepatuhan terhadap mandat compliance keamanan data.

Log360 melampaui tool FIM tradisional dengan file change intelligence tingkat lanjut, correlation rule bawaan, dan threshold alert cerdas yang membantu menghilangkan false positive serta mengurangi noise di SOC. Solusi ini merupakan tool FIM berbasis agent yang mudah dikonfigurasi dan dapat diskalakan untuk memenuhi kebutuhan keamanan file di jaringan yang terus berkembang.

Sebagai software file integrity monitoring generasi berikutnya, Log360 membantu Anda memantau, mengorelasikan, dan melakukan triage terhadap file audit event untuk menghasilkan alert true positive dan mendukung incident response yang proaktif terhadap ancaman integritas file.

Pastikan keamanan dan integritas file secara menyeluruh dengan Log360 FIM
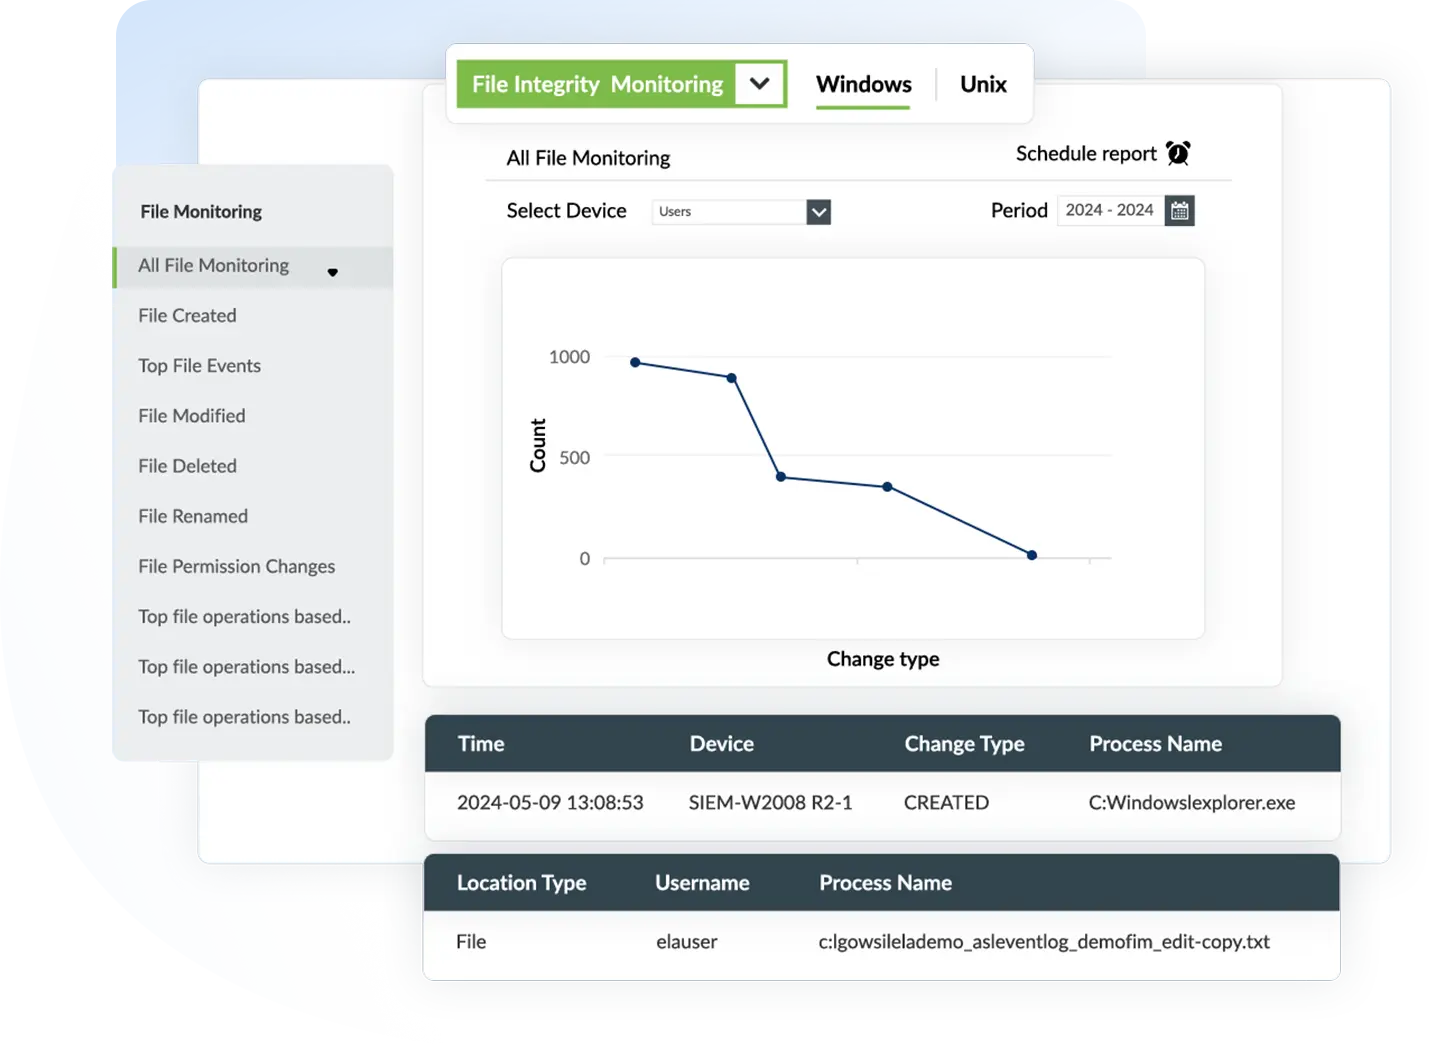
Laporan file integrity monitoring Windows di Log360

File integrity monitoring untuk Windows/Linux

Log360 FIM memantau perubahan file berbahaya di environment Windows dan Linux. Akses tanpa izin ke file rahasia dalam sistem Windows/Linux, termasuk system file, configuration file, directory file, dan registry file, dapat menimbulkan gangguan yang berdampak pada keamanan dan integritas file.

Log360 melacak aktivitas file yang mencurigakan seperti pembuatan, modifikasi, penghapusan, penggantian nama, dan perubahan permission secara real-time untuk menghasilkan laporan yang siap audit secara instan.

Lacak aktivitas insider yang berbahaya

Kapabilitas file integrity monitoring tingkat lanjut dari Log360 membantu Anda menandai anomali aktivitas file yang dapat mengindikasikan risiko insider threat di dalam jaringan. Insider yang berbahaya dapat mengakses file dan folder di file server kritis untuk memanipulasi, mengubah, atau mengekfiltrasi data, sehingga mengganggu integritas file.

Dengan laporan bawaan dan alert profile Log360 untuk ancaman integritas file, Anda dapat melacak dan mendeteksi aktivitas insider di jaringan. Alert profile bawaan ini juga mencakup workflow incident response otomatis yang, saat diaktifkan, membantu membatasi pelanggaran data dan mencegah eskalasi serangan lebih lanjut.
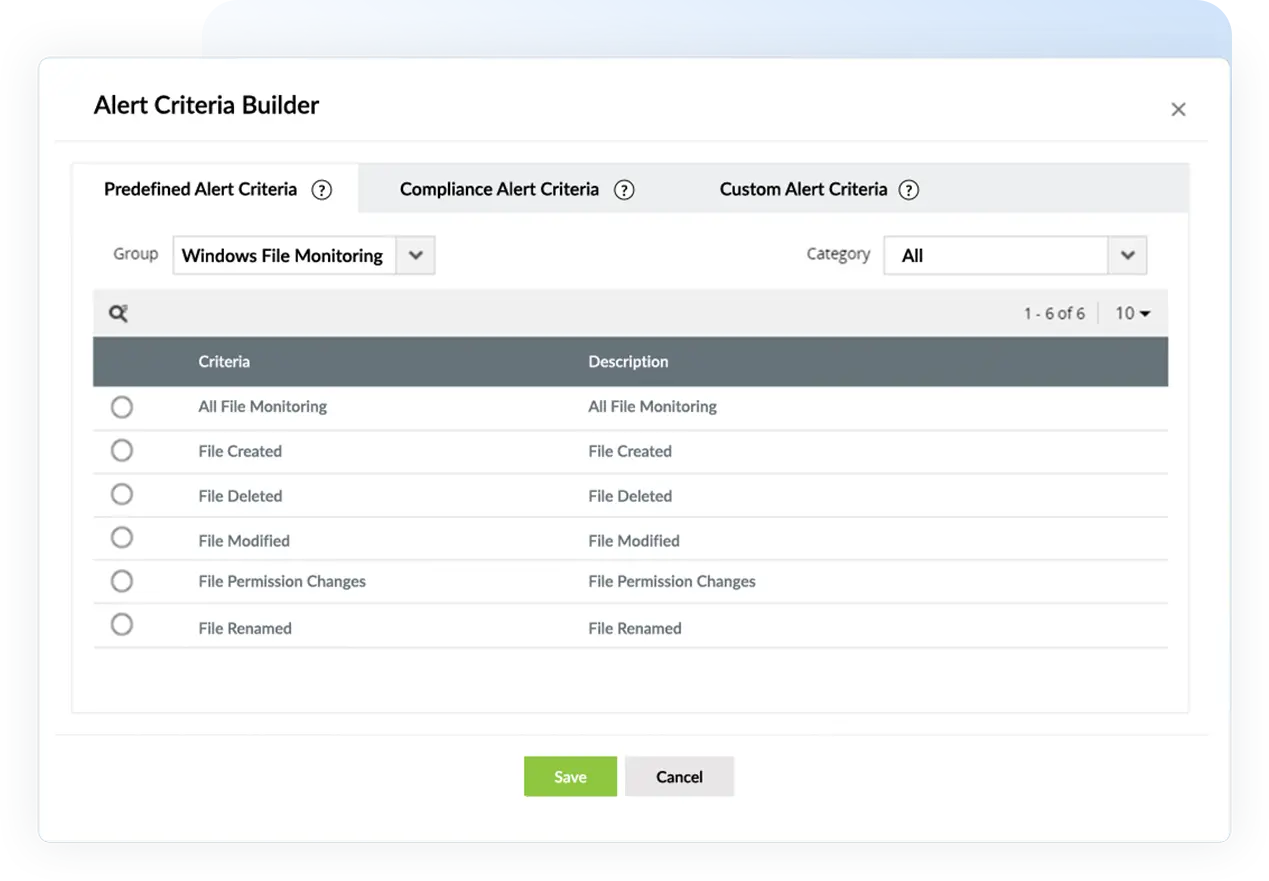
Alert profile file integrity monitoring di Log360 untuk melacak aktivitas insider
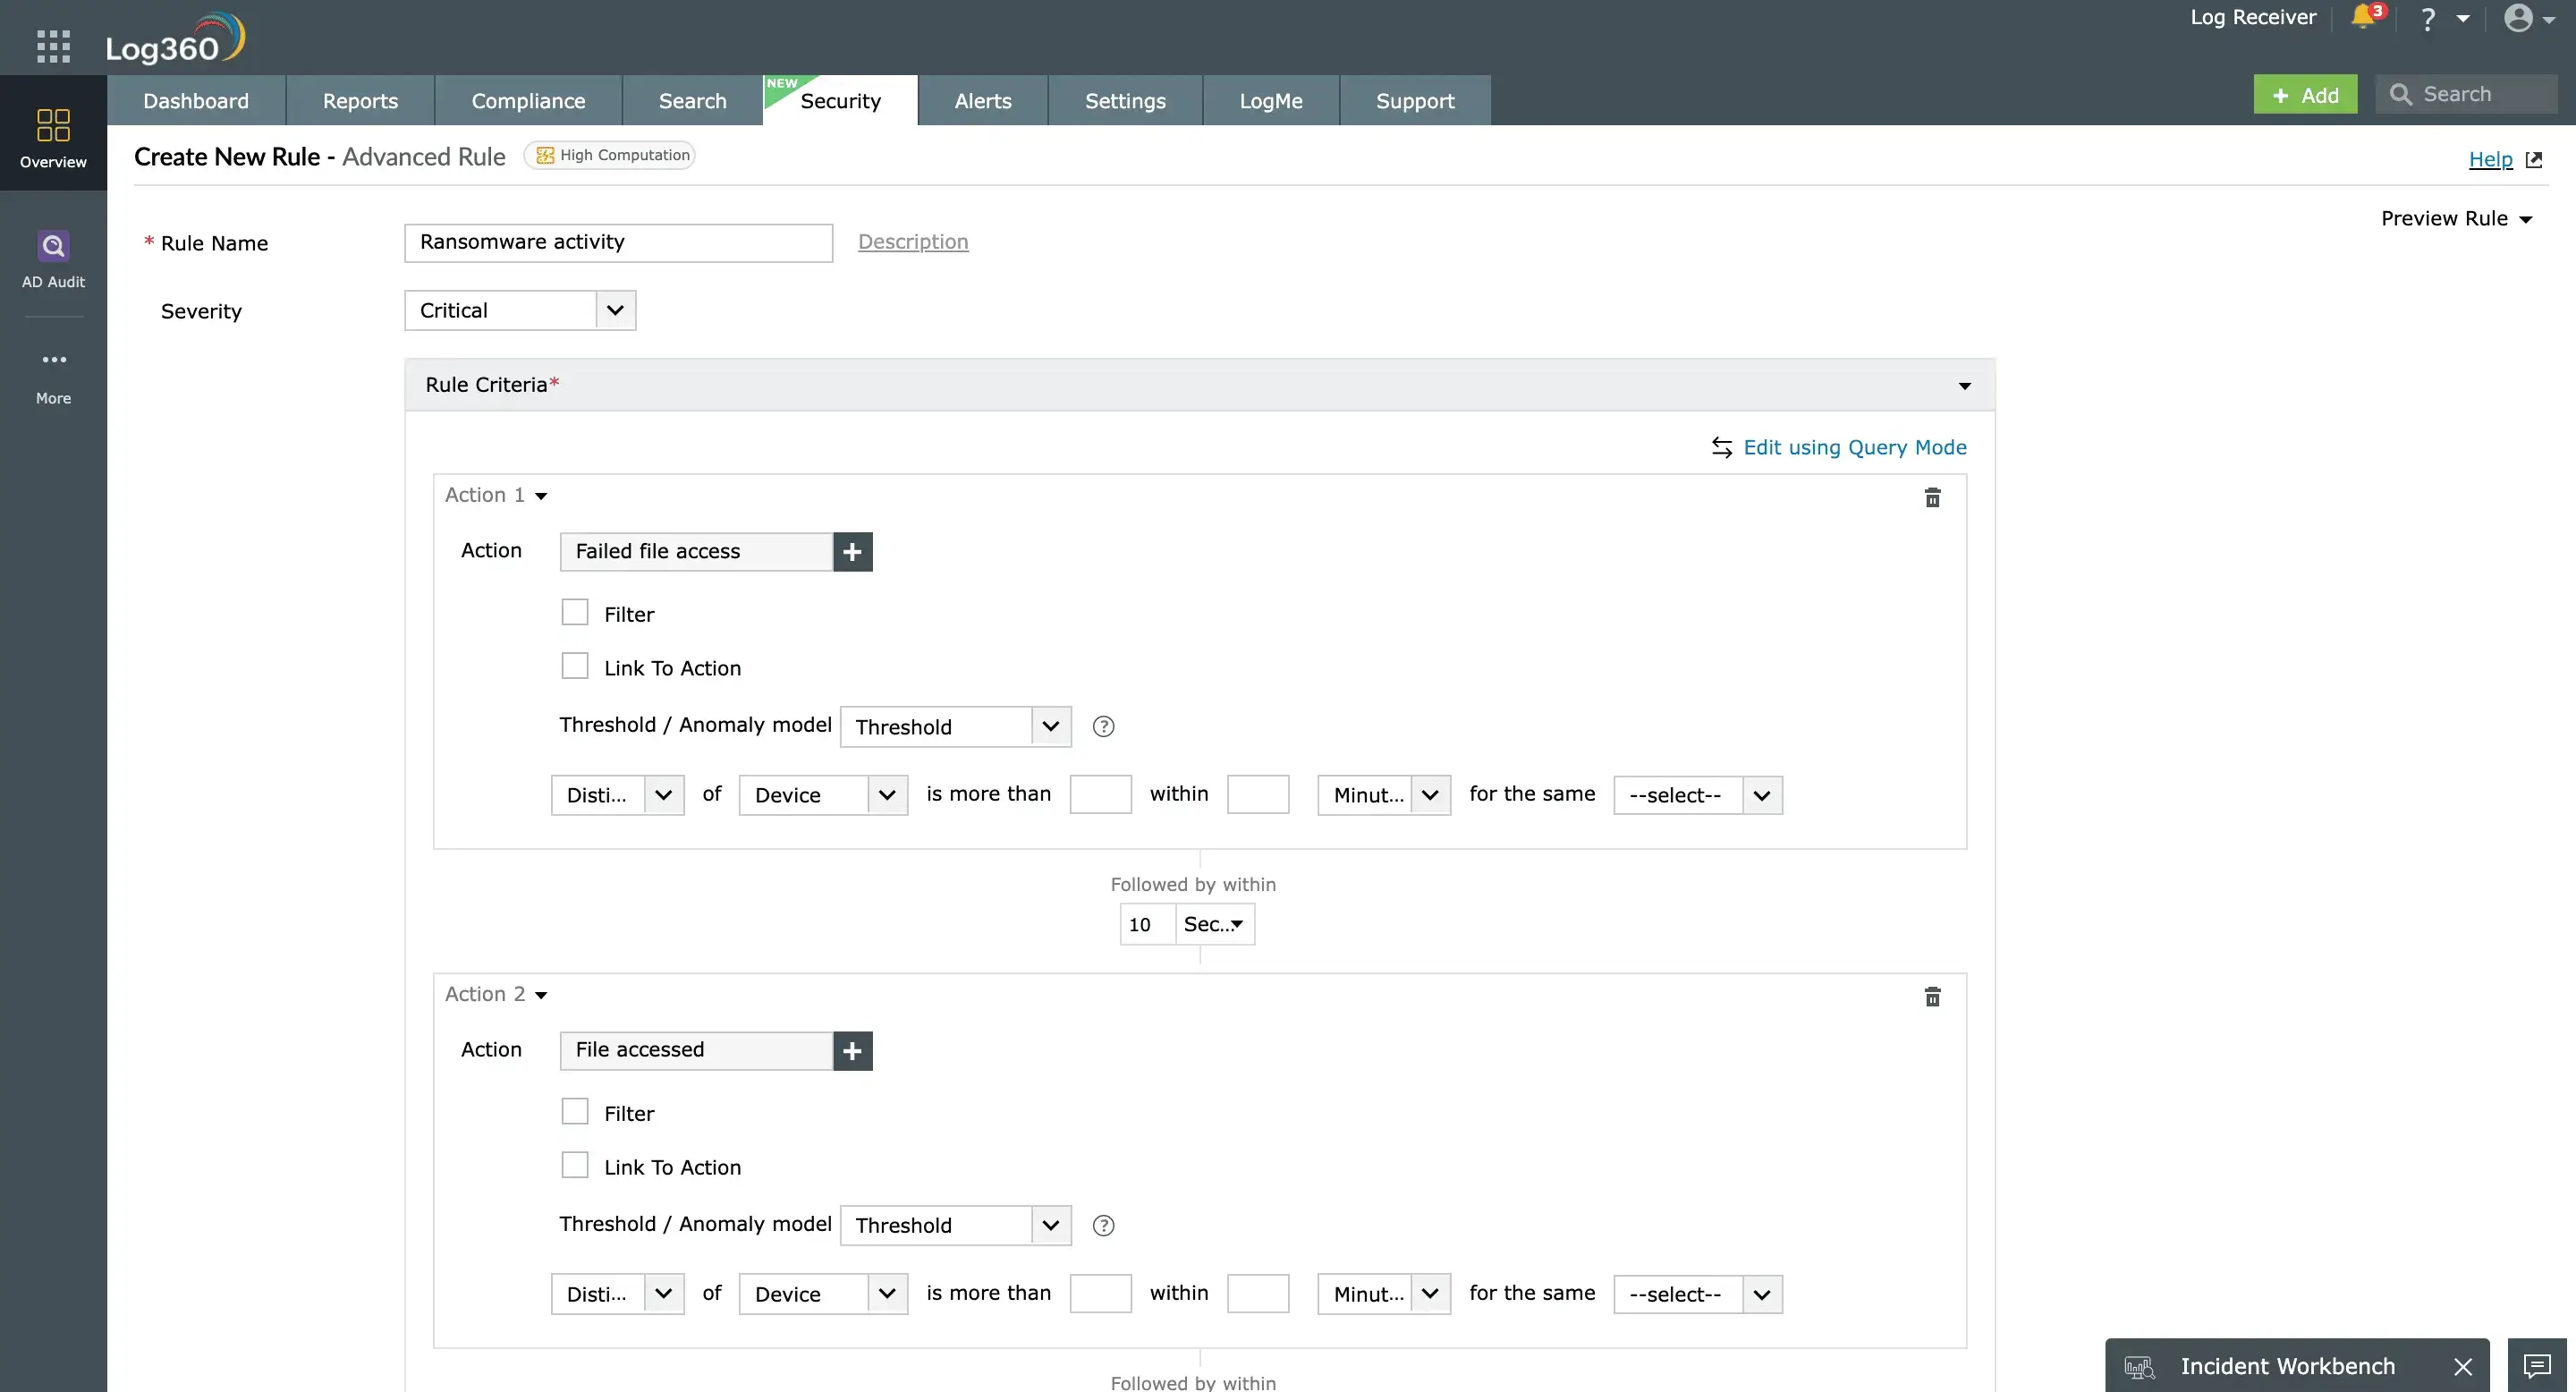
Correlation rule file integrity monitoring di Log360 untuk mendeteksi aktivitas ransomware

Deteksi dan hadapi serangan ransomware

Log360 FIM memantau dan melaporkan lonjakan tidak wajar pada aktivitas modifikasi, penghapusan, dan penggantian nama file yang dapat mengindikasikan serangan ransomware. Serangan ransomware mengganggu kelangsungan bisnis dengan memodifikasi, mengenkripsi, dan mengganti nama file rahasia hingga file tersebut tidak dapat diakses oleh organisasi. Dampaknya juga memengaruhi CIA triad, yaitu confidentiality, integrity, dan availability dari file sensitif di jaringan.

Dengan Log360, rangkaian aktivitas file yang tidak biasa seperti akses tanpa izin, modifikasi, dan penggantian nama dapat dipetakan menggunakan custom correlation rule untuk menandai potensi serangan ransomware.

Penuhi PCI DSS, GDPR, HIPAA, dan lainnya

Log360 menyediakan laporan audit yang komprehensif untuk berbagai mandat compliance keamanan data seperti PCI DSS, GDPR, HIPAA, FISMA, SOX, dan GLBA. Berbagai mandat ini menetapkan kebijakan dan standar keamanan data bagi organisasi yang menangani PII, informasi keuangan pribadi, detail kartu pembayaran, rekam kesehatan pasien, dan detail asuransi.

Log360 membantu memastikan privasi data melalui laporan aktivitas file siap pakai yang memantau aktivitas pengguna dan proses yang terkait dengan file. Laporan ini dapat diarsipkan, disimpan, dan didokumentasikan untuk menunjukkan kepatuhan terhadap persyaratan regulasi.
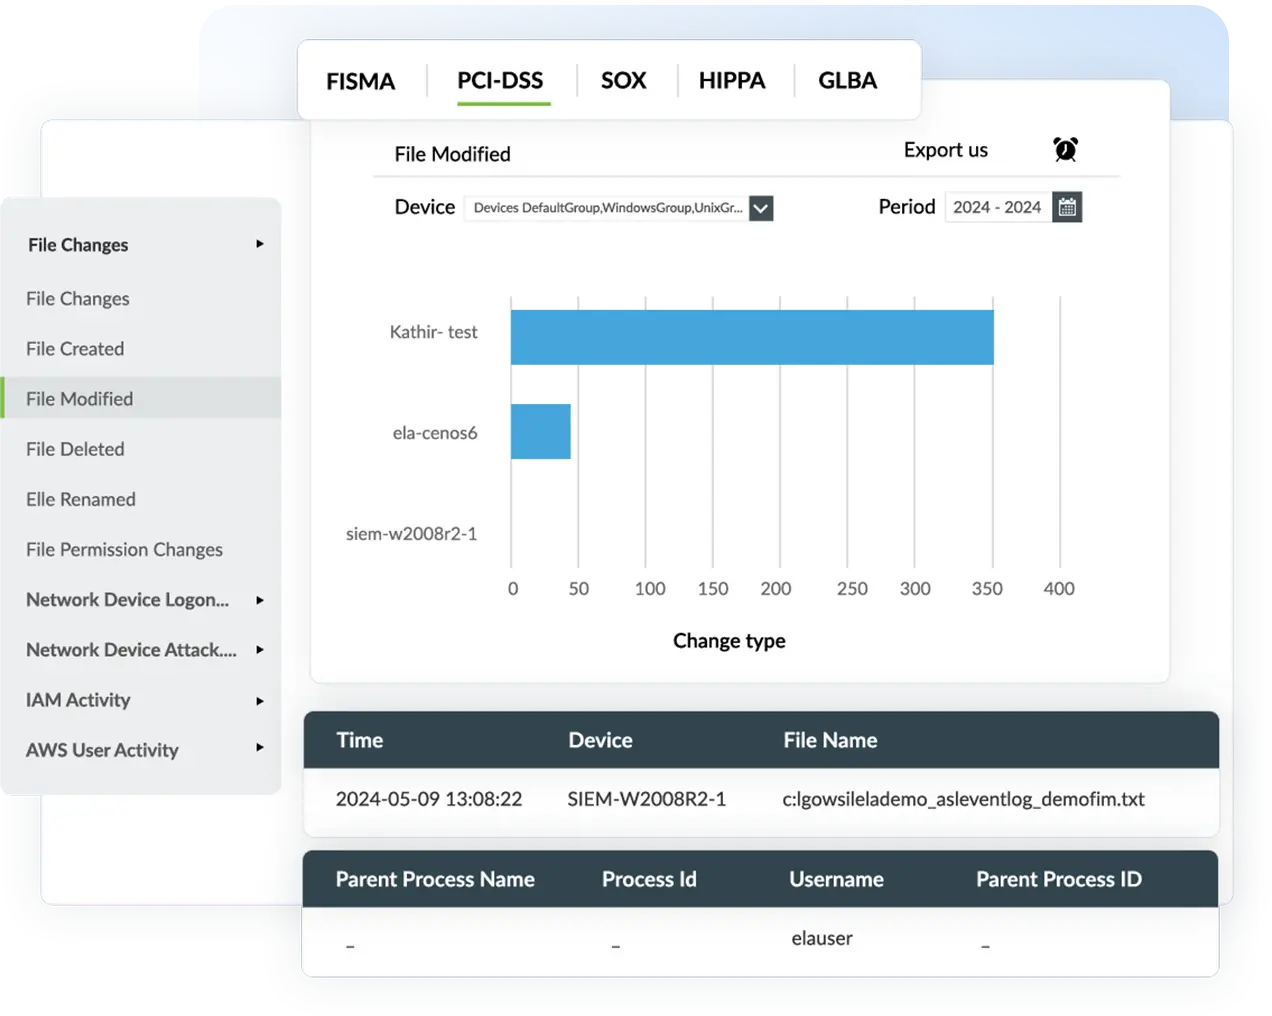
Laporan file integrity monitoring di Log360 untuk compliance PCI DSS, HIPAA, dan GDPR

Mengapa Log360 menjadi software file integrity monitoring yang banyak dipercaya?

Laporan dan alert yang mendalam

Dashboard FIM memberikan gambaran menyeluruh tentang semua perubahan yang terjadi pada file dan folder yang Anda pantau. Laporan dan alert juga tersedia untuk setiap perangkat yang dipantau secara individual.

Auditing siap pakai

Log360 mendukung berbagai log source, termasuk domain controller, database, web server, dan firewall. Solusi ini dilengkapi lebih dari 1.000 laporan audit bawaan yang dapat dikaitkan dengan alert.

Mendukung kebutuhan compliance

Log360 membantu memenuhi standar compliance seperti GDPR, HIPAA, dan PCI DSS dengan menyediakan laporan bawaan terkait modifikasi atau perubahan yang dilakukan pada database.

Tingkat kontrol yang tinggi

Anda dapat mengontrol file dan folder yang ingin dipantau menggunakan template dan filter. Buat template untuk mengelompokkan lokasi file dan folder yang ingin dipantau, lalu terapkan ke sebanyak mungkin perangkat sesuai kebutuhan. Jika template diubah satu kali, perubahan tersebut dapat diterapkan ke semua perangkat. Melalui filter, Anda juga dapat memilih untuk menyertakan atau mengecualikan subfolder, file tertentu, atau tipe file tertentu.

Konfigurasi yang mudah

Menyiapkan FIM dengan Log360 membutuhkan upaya pengguna yang minimal. Anda dapat mengonfigurasi beberapa perangkat sekaligus, dan agent FIM yang dibutuhkan akan diinstal secara otomatis pada perangkat tersebut. Semua audit policy yang diperlukan, pembaruan agent, dan pengaturan SACL juga akan diperbarui secara otomatis.

Kisah pelanggan

File integrity monitoring di Log360 menjaga file tetap berada dalam pengawasan berkelanjutan

Kapabilitas file integrity monitoring Log360 membantu Northumbria University mencegah upaya manipulasi data yang menargetkan file rahasia yang disimpan dalam database mereka. Dengan laporan dan alert real-time, Log360 membantu memastikan keamanan file sensitif berisi hasil ujian dan nilai mahasiswa, serta melindunginya dari akses tanpa izin.

- Northumbria University

Log360 membantu memastikan perlindungan data melalui file integrity monitoring

Log360 FIM membantu ACSI melacak perubahan pada file share dan file server, sehingga meningkatkan visibilitas tim IT terhadap aktivitas file. Dengan memantau penempatan data tanpa izin dan aktivitas pembuatan folder yang berlebihan, Log360 memberikan dukungan yang signifikan bagi tim IT mereka untuk menjaga keamanan dan integritas data.

- Automated Collection Services, Inc.

Log360 FIM membantu memenuhi compliance di organisasi keuangan

Sebagai organisasi di sektor keuangan, keamanan data dan compliance menjadi tantangan tersendiri bagi Citadel Group. Dengan laporan compliance atas aktivitas file dan alert real-time dari Log360, organisasi ini dapat lebih mudah memenuhi persyaratan compliance sekaligus menghemat waktu network engineer untuk menangani isu keamanan penting lainnya.

- Citadel Group