SOC yang lebih tegas dengan dukungan GenAI

Dapatkan konteks secara instan, insight yang dapat ditindaklanjuti, dan panduan remediasi.

Setiap hari, tim keamanan harus menangani volume alert yang terus meningkat. Menurut Gartner, 57% organisasi mengakui bahwa SOC mereka masih kesulitan mengagregasi dan mengorelasikan data keamanan secara efektif, sehingga deteksi dan respons ancaman menjadi lebih lambat.

Di tengah alert fatigue dan data yang berlebihan, security operations center (SOC) modern membutuhkan lebih dari sekadar visibilitas. Mereka membutuhkan contextual intelligence.

Didukung oleh Zia dari Zoho, Log360—platform security information and event management (SIEM) terpadu—memanfaatkan generative AI (GenAI) untuk mengubah security event menjadi insight ringkas yang menjelaskan siapa, apa, kapan, dan bagaimana sebuah insiden terjadi. Dengan menghadirkan root cause, entitas utama, dan rekomendasi remediasi dalam satu tampilan, Zia Insights mengurangi kebutuhan untuk mengumpulkan dan menganalisis data secara manual, sehingga mempercepat pemahaman ancaman dan respons.

Cara kerja Zia Insights

  • Security intelligence dari Zia
  • Mapping MITRE ATT&CK®
  • Rekomendasi mitigasi potensial

Security intelligence yang lebih mendalam dari Zia

Security intelligence yang lebih mendalam dari Zia

Kategorisasi log

Untuk mempercepat analisis log dan meningkatkan respons di SIEM, Zia Insights menyediakan insight kontekstual berdasarkan tipe dan pola perilaku setiap log. Saat pengguna menjalankan Zia Insights, log akan diinterpretasikan sebagai error log, security log, audit log, atau crash log, sehingga sistem dapat memberikan rekomendasi dan langkah remediasi yang relevan sesuai karakteristik log tersebut.

Insight

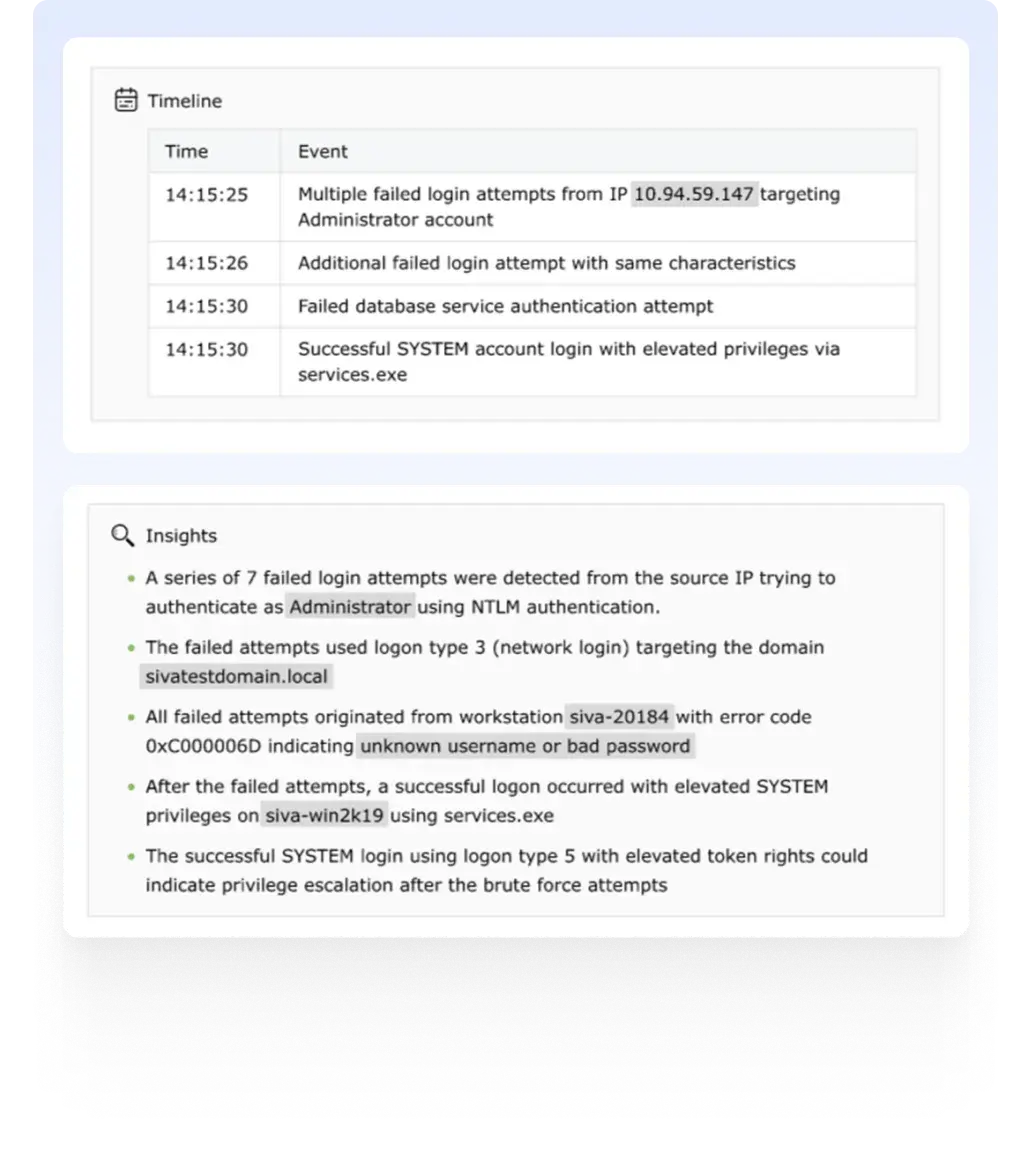
Zia tidak hanya merangkum log, tetapi juga memahaminya. Zia mengevaluasi pola deteksi, urutan event, aktivitas sistem, dan perilaku pengguna untuk memberikan penjelasan kontekstual pada setiap event yang terdeteksi. Entitas utama yang terlibat seperti username, IP address, endpoint, aplikasi, dan sumber event akan disorot dan dihubungkan ke narasi yang menjelaskan bagaimana event tersebut terjadi.

Misalnya, saat menganalisis upaya login brute-force, Zia dapat merangkum:

  • Lonjakan percobaan login yang gagal dari satu IP address
  • Akun pengguna yang menjadi target
  • Rentang waktu dan frekuensi kejadian
  • Urutan serangan, mulai dari beberapa kali upaya login gagal hingga login yang berhasil.

Informasi ini membantu analyst memahami tingkat risiko dan mengambil tindakan dengan lebih yakin.

Deeper security intelligence from Zia in Log360

Mapping MITRE ATT&CK®

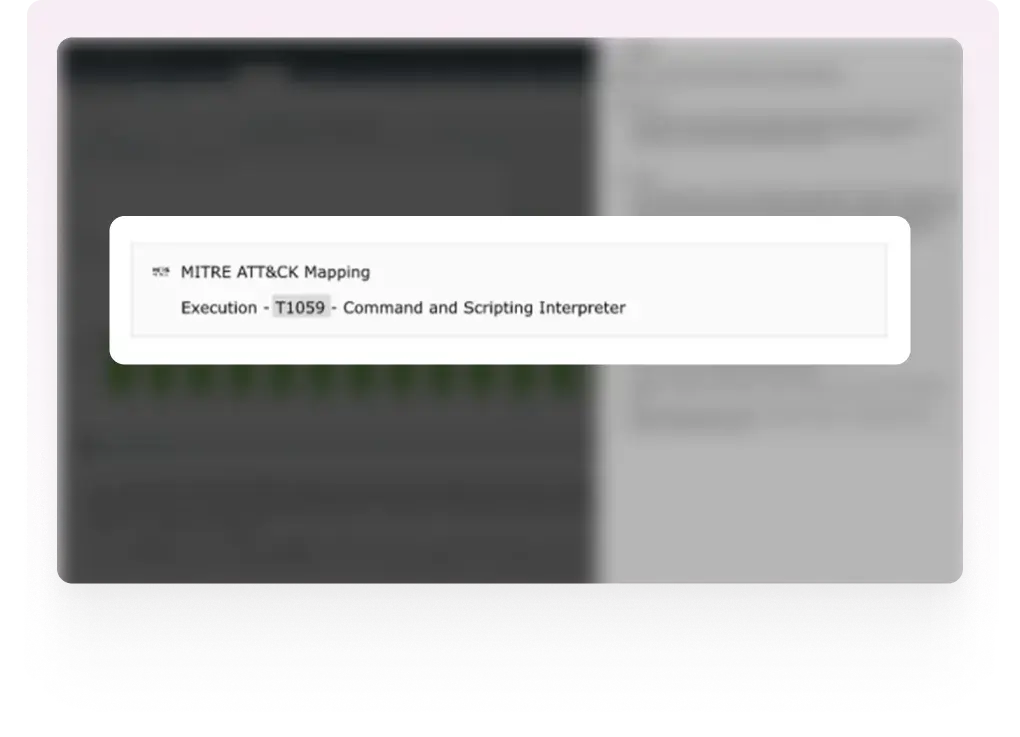
Zia Insights memanfaatkan framework threat modeling MITRE ATT&CK® untuk memetakan perilaku yang teramati ke Tactics, Techniques, and Procedures (TTPs) yang telah dikenal.

Setiap event yang relevan akan dipetakan ke:

  • Nama Tactic (misalnya, Privilege Escalation)
  • ID Technique (misalnya, T1078)
  • Nama Technique (misalnya, Valid Accounts)

Pemetaan ini meningkatkan proses triage insiden dan membantu menyelaraskan investigasi dengan taksonomi ancaman yang diakui secara global.

MITRE ATT&CK® mapping with Zia Insights in Log360

Rekomendasi mitigasi potensial

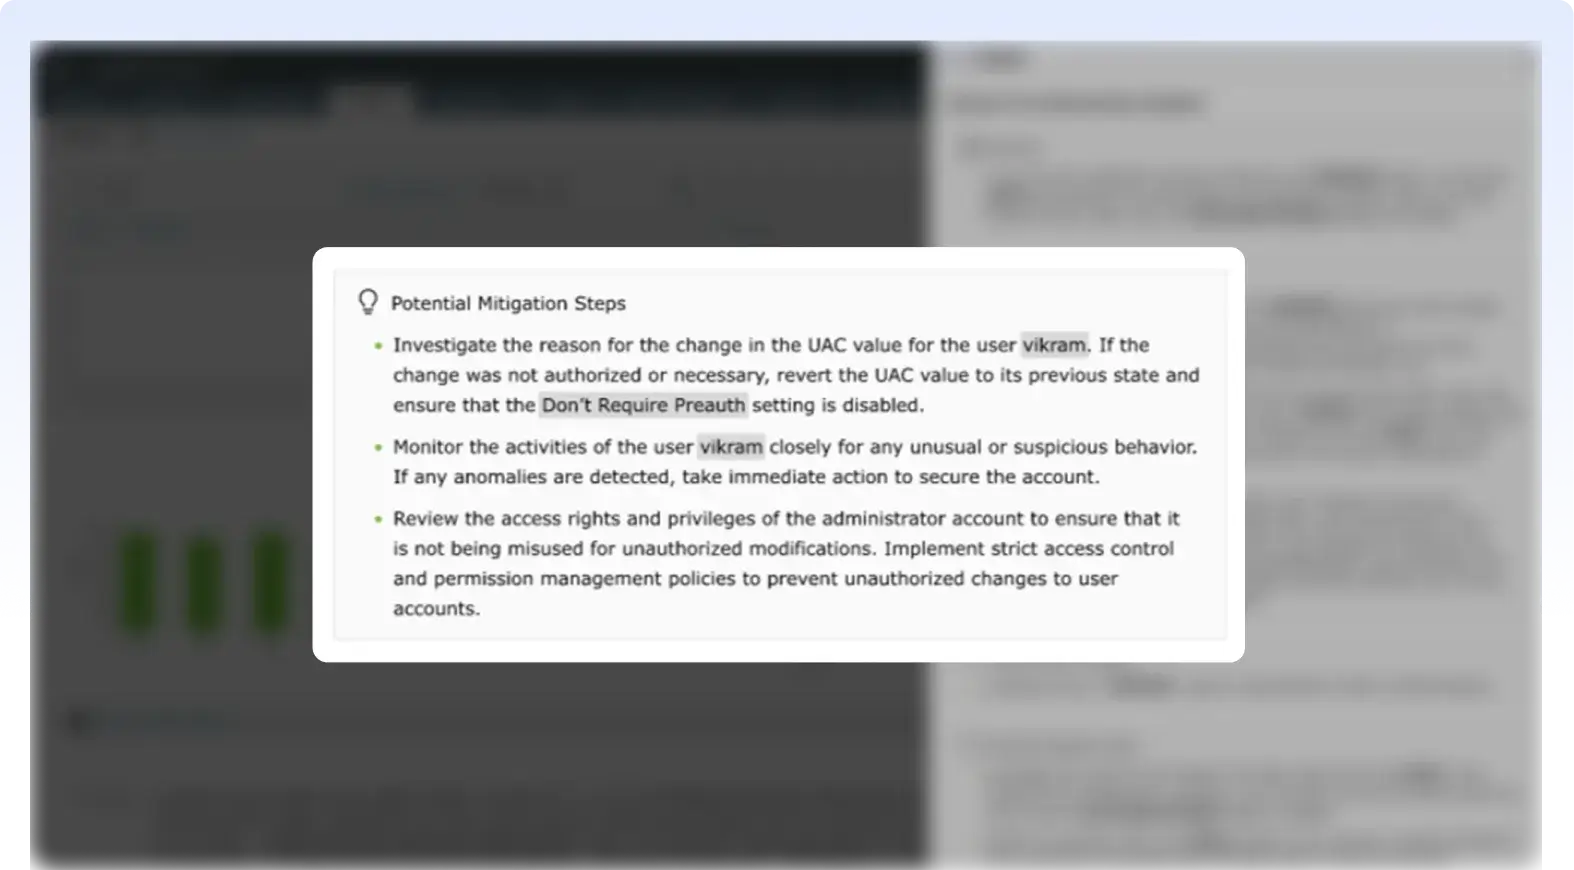
  • Zia Insights tidak berhenti pada identifikasi anomali. Solusi ini juga memberikan rekomendasi mitigasi dan remediasi berdasarkan konteks serta karakteristik log yang dianalisis.
  • Baik saat meninjau percobaan login yang gagal maupun menyelidiki crash error, Zia Insights memberikan langkah berikutnya yang relevan untuk membantu tim merespons insiden dengan lebih cepat dan percaya diri.
Potential mitigation guidance from Zia Insights in Log360

Panduan yang disesuaikan untuk berbagai jenis log


Error dan crash log

Zia Insights memberikan rekomendasi remediasi berdasarkan karakteristik setiap event, termasuk error, crash, audit, security, dan anomaly event. Dengan memahami konteks event dan mengidentifikasi indikator yang relevan, Zia Insights memberikan arahan yang lebih terfokus untuk membantu membatasi dampak insiden, mengatasi masalah, dan mendukung kebutuhan compliance.


Anomali

Untuk anomali perilaku seperti logon di luar jam kerja atau akses dari IP yang tidak dikenali, Zia Insights menyediakan panduan investigasi yang meniru pola pikir analis SOC: meninjau log terkait untuk memvalidasi anomali dan mengeliminasi false positive, mengorelasikan aktivitas dengan deployment terbaru, serta membatasi situasi dengan membatasi sementara akun atau IP yang terdampak.


Security log

Aktivitas mencurigakan, seperti modifikasi UAC tanpa otorisasi atau security alert yang terpicu, dapat menghasilkan rekomendasi mitigasi. Misalnya, Zia Insights dapat menyarankan verifikasi terhadap perubahan tersebut dan membantu menentukan tindakan untuk memulihkan aktivitas yang tidak sah.


Audit log

Ketika mendeteksi pelanggaran kebijakan atau perubahan hak akses tanpa otorisasi, Zia Insights memberikan rekomendasi yang berfokus pada compliance. Langkah yang disarankan dapat mencakup penguatan access control atau pengaktifan alert real-time untuk aktivitas audit yang sensitif.

AI yang dapat dikonfigurasi dengan Azure OpenAI (BYOK)

Zia Insights menggunakan pendekatan Bring Your Own Key (BYOK) dengan Azure OpenAI, sehingga organisasi dapat mempertahankan kontrol atas data dan penggunaan model AI. Dengan mengonfigurasi Azure OpenAI key milik Anda sendiri, Zia dapat menghasilkan insight berdasarkan data log organisasi. Pendekatan ini membantu memenuhi kebutuhan privasi dan compliance sekaligus tetap memberikan analisis yang mendalam.


Investigasi dalam hitungan detik

Volume alert, log, dan data keamanan yang besar dapat membuat tim keamanan kewalahan, terutama ketika informasi yang dibutuhkan tersebar di berbagai sumber. Zia Insights membantu menyederhanakan proses tersebut agar tim tidak perlu menghabiskan waktu hanya untuk mencari dan menyatukan informasi.

Baik Anda sedang menelusuri login mencurigakan, perilaku sistem yang tidak biasa, atau insiden yang kompleks, Zia Insights memberikan jawaban cepat untuk pertanyaan paling penting:

  • Apa yang terjadi?
  • Siapa yang terlibat?
  • Kapan dan bagaimana kejadiannya berlangsung?
  • Apa langkah selanjutnya?
 

Investigasi ancaman yang lebih cerdas dengan contextual AI

Zia Insights meningkatkan setiap tahap dalam siklus analisis keamanan. Dengan memproses alert, audit trail, dan insiden, Zia Insights menghadirkan insight yang dapat ditindaklanjuti, menampilkan risiko utama, dan memperkaya event dengan informasi kontekstual. Zia Insights juga secara otomatis memetakan technique MITRE ATT&CK® yang relevan, menyarankan langkah mitigasi potensial, dan memberikan panduan troubleshooting, sehingga SOC Anda dapat mengambil tindakan tegas dengan lebih cepat.

Perbandingan Zia Insights Log360 dengan solusi lain

Bagian ini menyajikan perbandingan berdampingan antara fitur SIEM berbasis AI dari Log360 (Zia Insights)
dan penawaran serupa dari berbagai solusi SIEM terkemuka.

FiturLog360Splunk EnterpriseExabeamQRadarSentinelOne
Ringkasan berbasis AI     
Mapping technique MITRE ATT&CK®     
Panduan mitigasi/remediasi     
Dapat dikustomisasi dengan Azure OpenAI     
  •  

    Kami ingin memastikan dua hal: pertama, kami dapat memenuhi berbagai kebutuhan fitur keamanan yang diharapkan klien; kedua, kami dapat meningkatkan keamanan agar postur keamanan kami menjadi lebih kuat.

    Carter Ledyard

  •  

    Fitur drill-down dan dashboard visual membuat investigasi ancaman jauh lebih cepat dan mudah. Log360 benar-benar solusi yang user-friendly.

    Sundaram Business Services

  •  

    Log360 membantu mendeteksi insider threat, pola login yang tidak biasa, privilege escalation, dan potensi upaya data exfiltration secara real-time.

    CIO, Northtown Automotive Companies

  •  

    Sebelum menggunakan Log360, kami tidak memiliki tampilan terpusat atas seluruh infrastruktur kami. Sekarang, kami dapat dengan cepat mendeteksi potensi ancaman dan meresponsnya sebelum berkembang lebih jauh.

    ECSO 911


Pertanyaan yang Sering Diajukan

Zia Insights adalah sekumpulan fitur analisis berbasis AI yang menghadirkan ringkasan kontekstual untuk security event, alert, log, dan insiden. Solusi ini menganalisis pola log, mengidentifikasi entitas utama, memetakan aktivitas ke technique MITRE ATT&CK®, dan memberikan langkah remediasi, sehingga analyst mendapatkan gambaran yang jelas tentang apa yang terjadi dan bagaimana meresponsnya.

Zia Insights tersedia di modul Alert, Incident, dan Search. Fitur ini didukung oleh Azure OpenAI dan dibangun dengan model Bring Your Own Key (BYOK) untuk memastikan deployment yang aman dan dapat dikustomisasi.
Zia Insights membantu mempercepat investigasi dengan merangkum detail penting dari log, alert, dan insiden, termasuk entitas yang terlibat (pengguna, IP, perangkat), urutan event, pola deteksi, serta technique MITRE ATT&CK® yang relevan. Solusi ini menyoroti anomali dan memberikan panduan remediasi, sehingga tim SOC Anda mendapatkan konteks yang dibutuhkan untuk menginvestigasi ancaman dan merespons dengan lebih cerdas.

Zia Insights memanfaatkan Azure OpenAI melalui pendekatan BYOK, sehingga Anda dapat mengonfigurasi key Anda sendiri. Dengan demikian, saat Anda memanfaatkan analisis berbasis AI yang canggih, data Anda tetap aman dan berada dalam kendali Anda.

Daftar untuk uji coba gratis 15 hari atau akses SIEM berbasis cloud kami dan konfigurasikan Zia Insights untuk mendapatkan insight yang dapat ditindaklanjuti.

Pahami security event lebih cepat

Zia Insights di Log360 membantu Anda menganalisis log, alert, dan insiden, memahami apa yang terjadi, serta mendapatkan insight kontekstual dan rekomendasi tindakan respons.