Rasakan 3-way threat investigation workbench dari Log360
Dirancang untuk mempercepat analisis ancaman dan penyelesaiannya secara lebih efisien
Mengelola keamanan jaringan di tingkat enterprise mencakup proses yang berlangsung terus-menerus, mulai dari pemantauan insiden, deteksi, verifikasi kasus ancaman, remediasi, hingga threat hunting secara proaktif. Di antara tahapan tersebut, threat hunting proaktif dan verifikasi kasus ancaman sering kali memakan waktu karena masih bergantung pada proses manual dan investigasi yang mendalam.
Incident workbench di Log360 menyediakan konsol analitik canggih yang:
- Secara signifikan mengurangi waktu yang dibutuhkan untuk mengumpulkan informasi penting dalam investigasi yang berdampak.
- Meningkatkan proses investigasi dengan data kontekstual berbasis ML.
Pelajari fitur yang ditawarkan:
Analitik terpadu untuk artefak digital utama
Incident workbench adalah komponen investigasi dari engine threat detection, investigation, and response (TDIR) Log360, yaitu Vigil IQ. Fitur ini memungkinkan Anda menambahkan, membandingkan, dan menganalisis entitas digital utama seperti pengguna, perangkat, dan proses.
- Investigation assistant: Incident workbench dapat dibuka dari mana saja di dalam konsol SIEM Log360 saat Anda menelusuri berbagai dashboard seperti Reports, Log Search, Compliance, Correlation, dan lainnya.
- Akses yang disederhanakan: Fitur ini menyediakan mekanisme point-and-probe yang sederhana untuk memilih entitas apa pun dan melakukan investigasi lebih mendalam dengan data analitik tambahan.
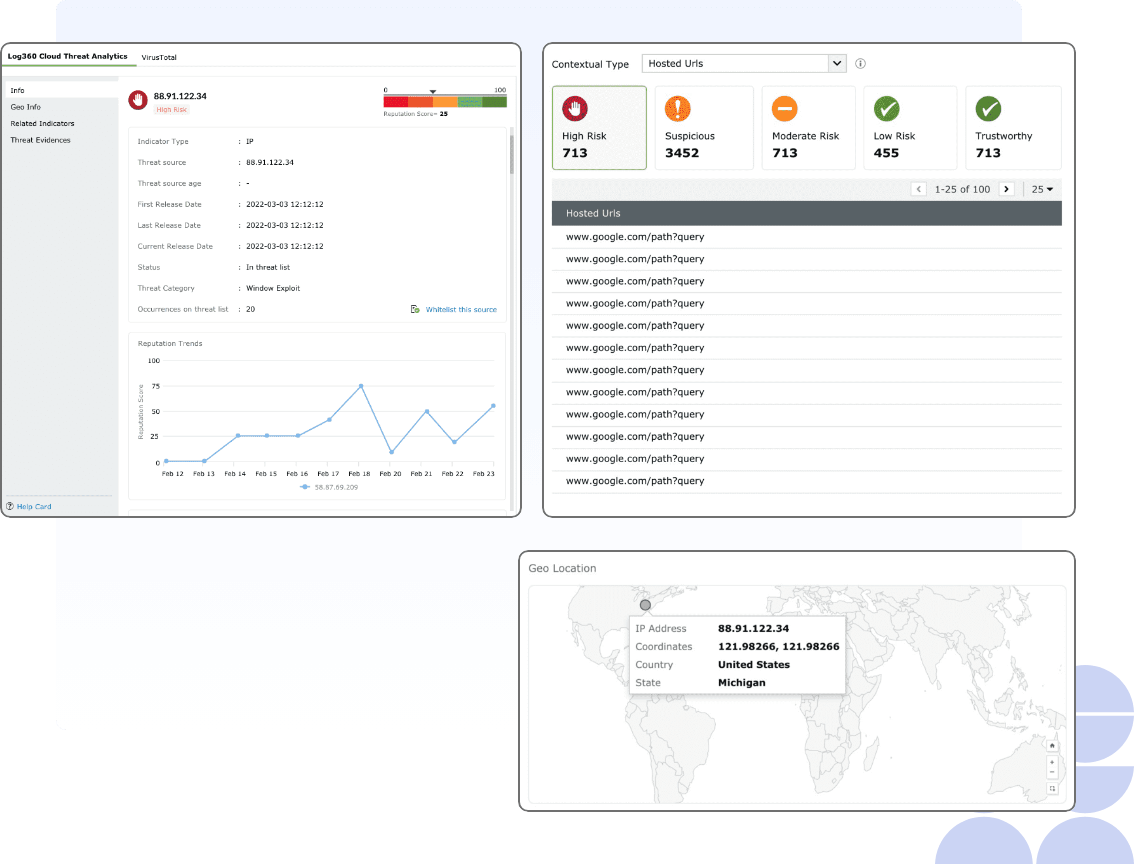
Integrasi lanjutan
Selain menyatukan analitik, threat investigation workbench juga memperkaya data analitik melalui integrasi berikut:
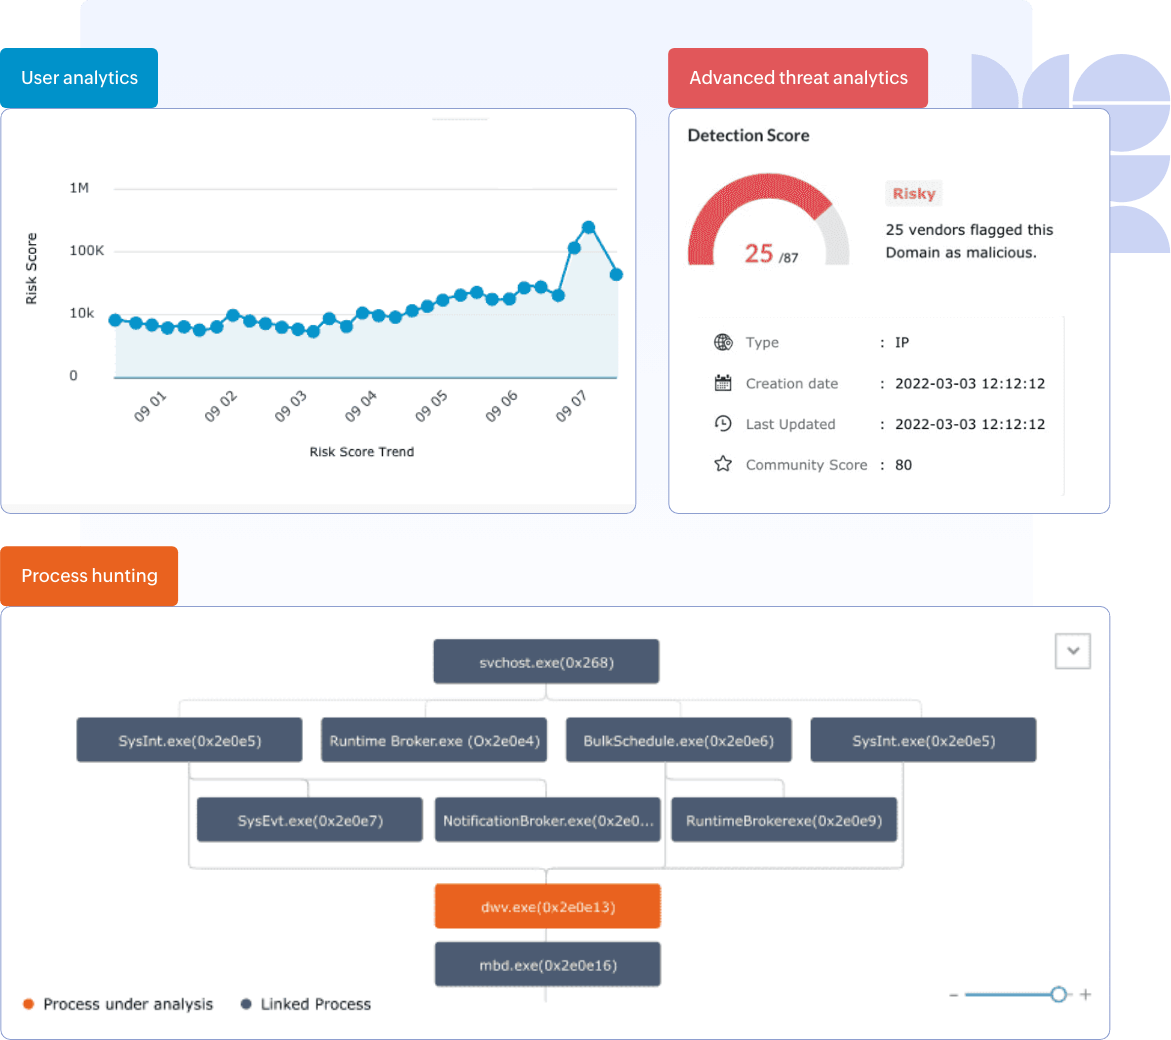
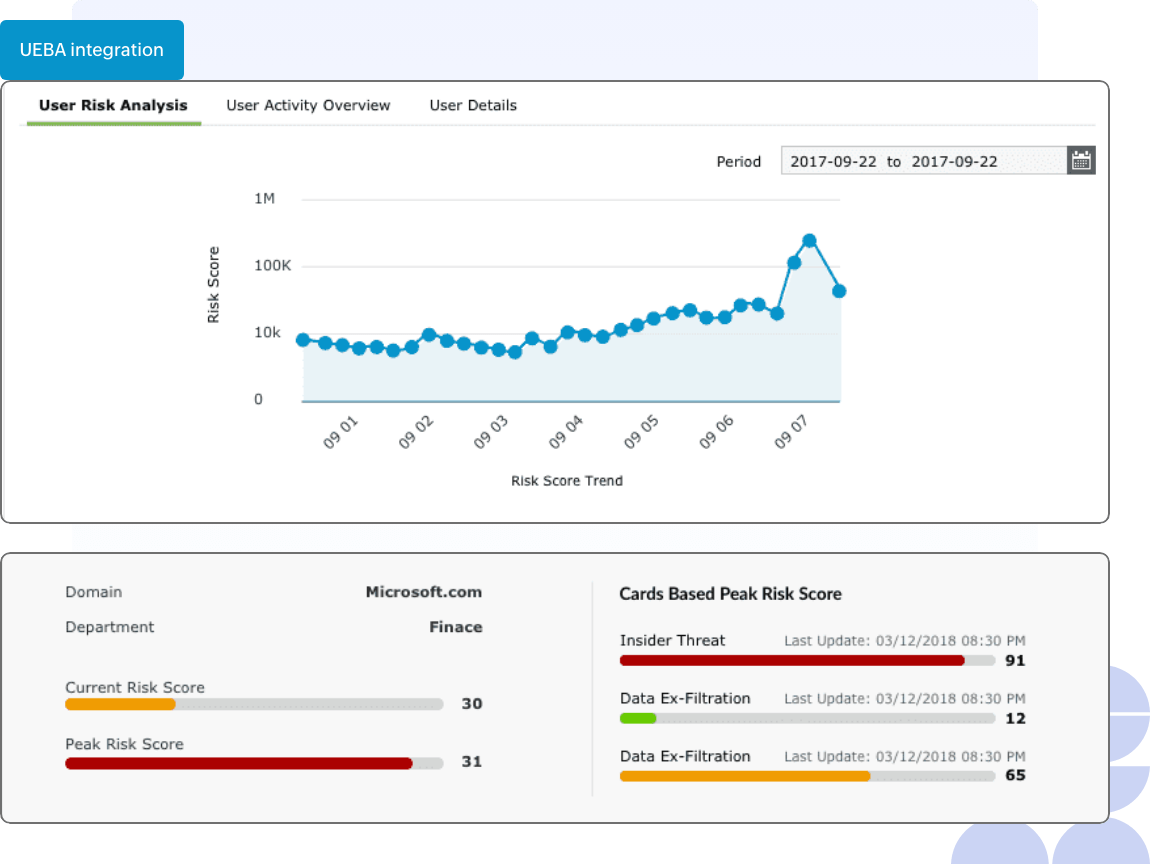
- Analitik pengguna berbasis MLIntegrasi:UEBA dari suite Log360
Data UEBA yang terintegrasi memberikan gambaran aktivitas pengguna untuk periode yang dipilih, analisis risiko perilaku, serta tren risk score.
- Threat intelligence lanjutanIntegrasi: VirusTotal, tool pihak ketiga
Analisis IP dengan integrasi advanced threat analytics (ATA) Log360, termasuk VirusTotal, salah satu live threat feed terbesar yang menyediakan domain risk score yang dikonsolidasikan dari berbagai vendor keamanan, informasi Whois dari sumber ancaman, serta file yang terkait.
Process hunting
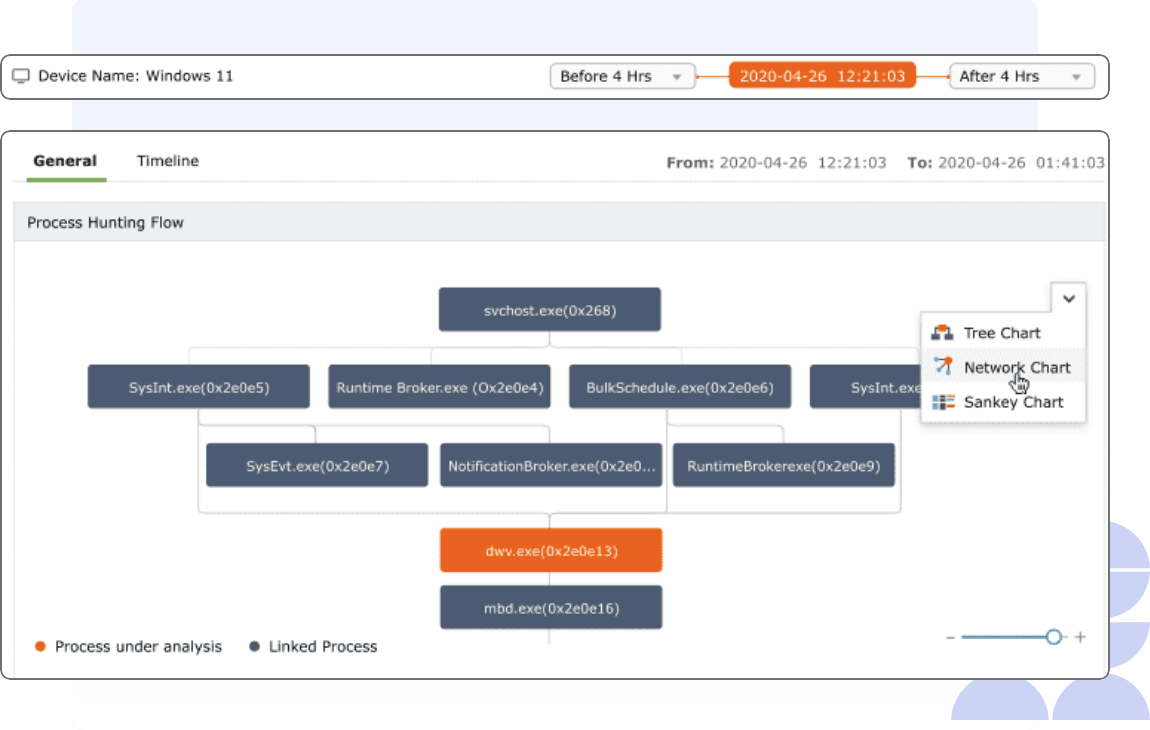
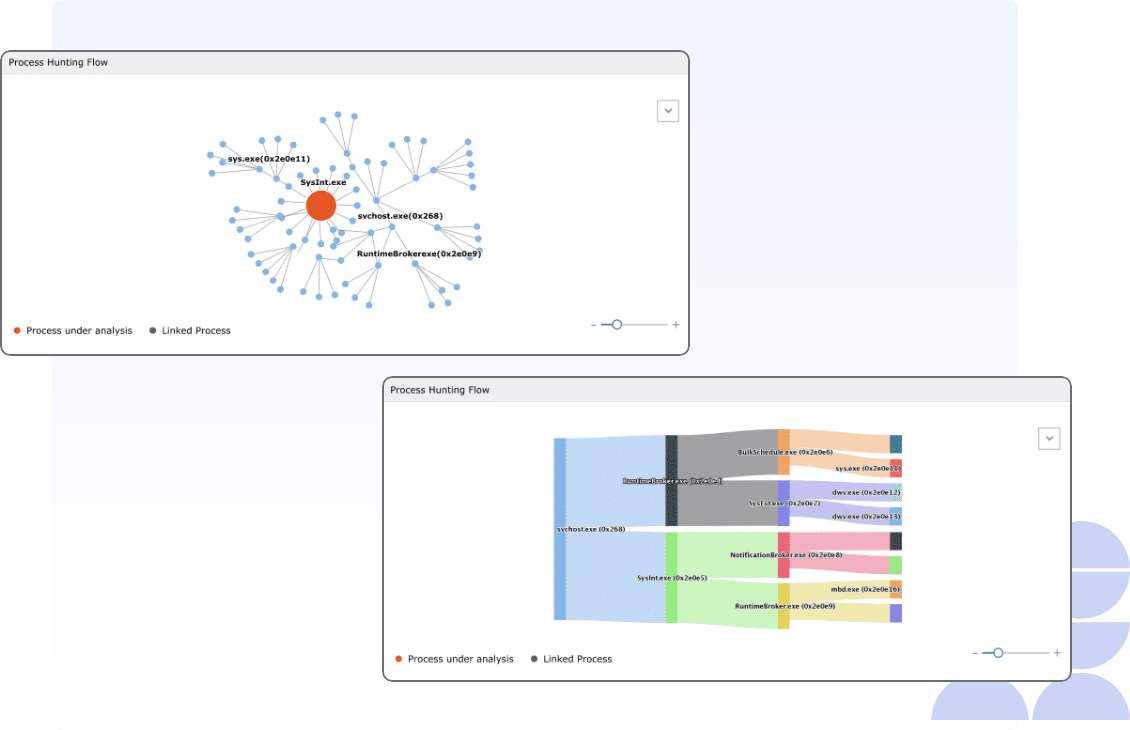
Process hunting merupakan mekanisme penting dalam investigasi ancaman karena menyediakan informasi kontekstual terkait suspicious process spawning. Namun, proses ini sering menjadi tantangan karena kompleksitas dalam memetakan hubungan parent-child. Log360 mengatasi hal tersebut dengan menyediakan visualisasi process flow di threat investigation workbench dalam beberapa format grafis, seperti:
- Parent-child tree.
- Process clusters.
- Process flow dengan Sankey chart.
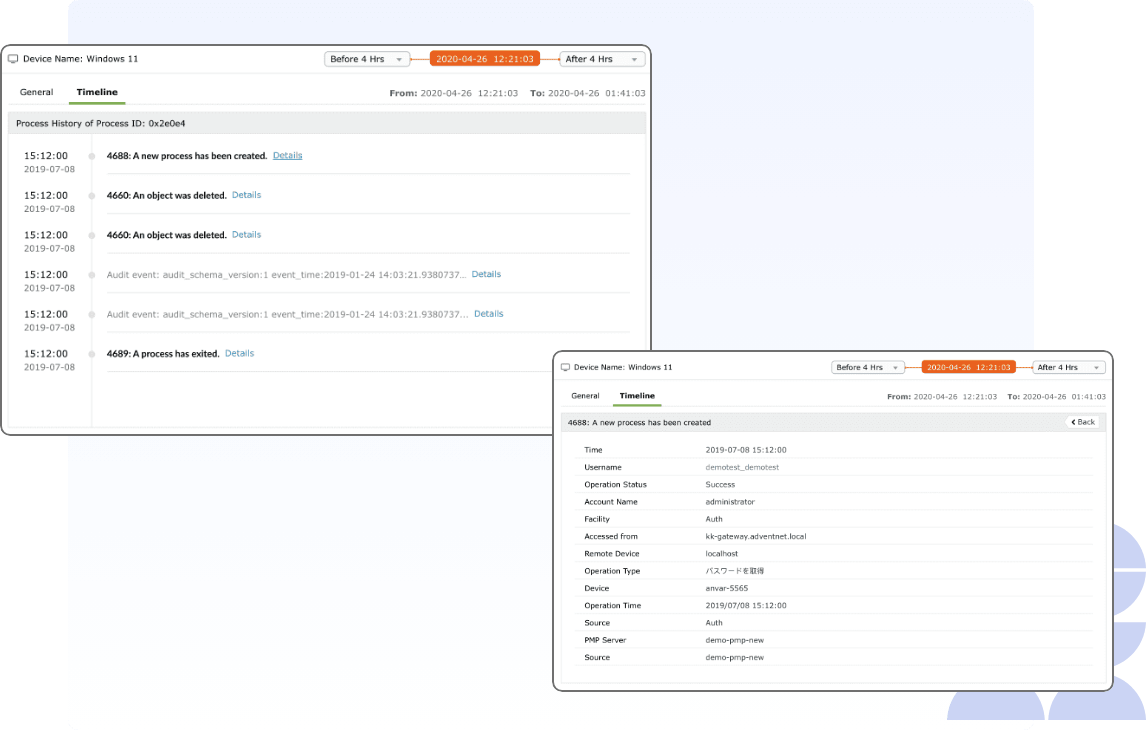
Selain itu, event timeline dan detail event juga tersedia di workbench. Hal ini secara signifikan mengurangi waktu yang dibutuhkan analis keamanan untuk mengungkap aktivitas berbahaya melalui penelusuran proses.
Penyusunan insiden yang diperkaya
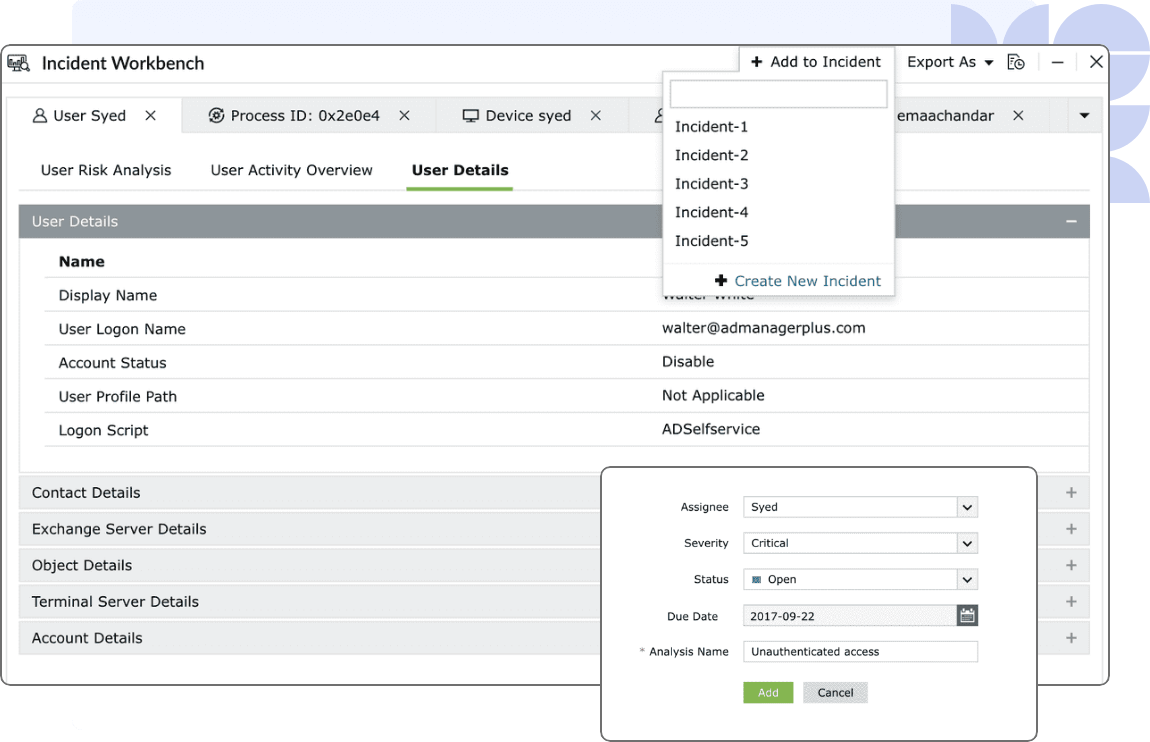
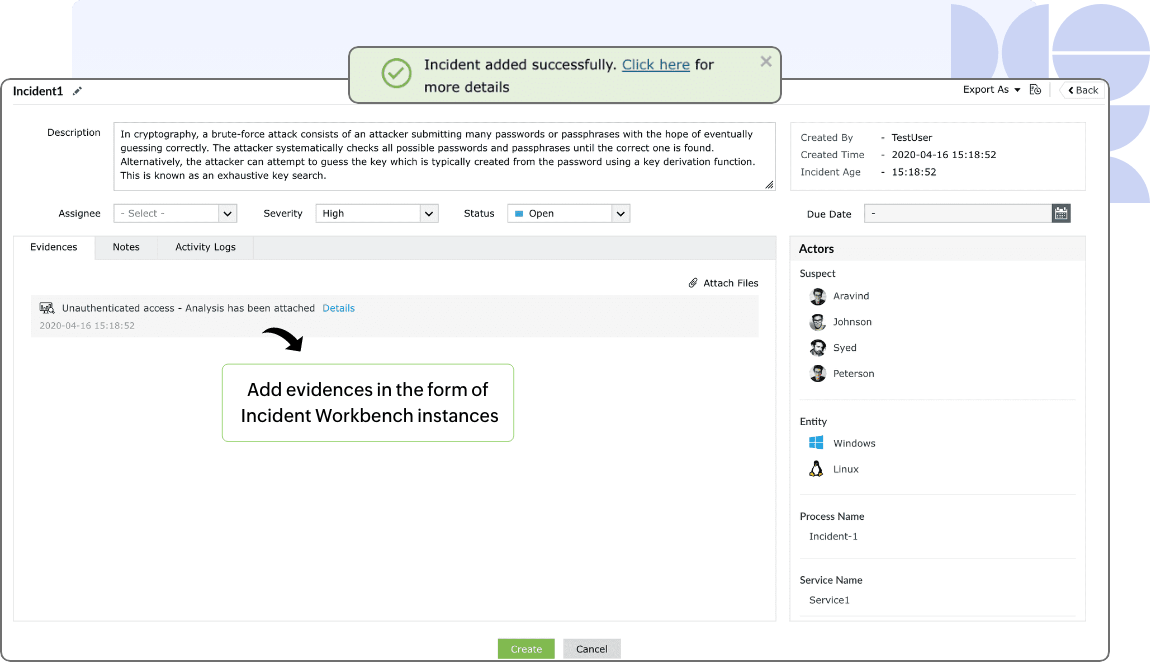
Threat investigation workbench juga dapat digunakan sebagai papan pengumpulan bukti dengan menambahkan instance workbench ke konsol incident management. Anda dapat menambahkan hingga 20 tab yang berisi data analitik dari berbagai sumber ke workbench lalu menyimpannya. Alih-alih mengisi insiden dengan laporan yang terpisah-pisah, satu instance workbench dapat menyajikan keseluruhan konteks investigasi.
Mengapa memilih Log360 untuk investigasi ancaman?
- Konsol terpusat
- Suite TDIR
- Process hunting
- Fokus pada SOC
Konsol terpusat untuk investigasi berbasis data
Log360 adalah suite SIEM yang menghadirkan analitik keamanan jaringan enterprise ke dalam satu konsol terpusat. Solusi ini mendukung investigasi berbasis data dengan mengumpulkan, mem-parsing, dan menganalisis log dari 750+ sumber. Data dalam jumlah besar ini dikurasi dengan tepat untuk memberikan insight yang relevan melalui berbagai dashboard analitik.
Fitur lanjutan yang membantu memangkas waktu investigasi
Bagian besar dari investigasi ancaman adalah memverifikasi kasus ancaman yang dilaporkan oleh modul alerting SIEM. Di Log360, alert disesuaikan secara lebih presisi menggunakan fungsi adaptive threshold berbasis ML yang didukung Vigil IQ, sehingga false threat yang banyak menghabiskan waktu dan sumber daya investigasi dapat diminimalkan.
Suite process hunting
Saat threat investigation workbench membantu menganalisis parent-child tree, correlation engine juga menyediakan 30+ aturan bawaan untuk mengidentifikasi suspicious process spawning dengan parent dan child process yang tidak sah. Hal ini menjadikan Log360 sebagai suite yang komprehensif untuk process hunting.
Solusi yang ramah untuk SOC
Dengan Log360, analis dapat langsung memanfaatkan ratusan report, alert, dan correlation rule bawaan untuk memulai lebih cepat, sekaligus tetap memiliki fleksibilitas untuk menyesuaikan solusi dengan berbagai lingkungan. Peningkatan berkelanjutan pada fungsionalitas dan UX, termasuk fitur seperti threat investigation workbench, menjadikan Log360 solusi yang ramah untuk SOC dan berfokus pada penanganan masalah secara real time.
Pertanyaan yang sering diajukan
Apa itu investigasi ancaman?
Investigasi ancaman adalah proses sistematis untuk menganalisis dan merespons potensi insiden cybersecurity di dalam jaringan enterprise guna mengidentifikasi serta mendeteksi aktivitas berbahaya atau kerentanan. Proses ini dilakukan secara proaktif dan berkala untuk mengevaluasi security posture jaringan, serta setelah terdeteksinya pelanggaran guna menemukan root cause dan jejak serangan.
Apa saja hambatan dalam investigasi ancaman aktif?
Berikut beberapa tantangan yang dihadapi organisasi dalam investigasi ancaman:
- Attack surface yang semakin luas dengan volume data log yang besar, sehingga menyulitkan penyederhanaan dan pengelolaan informasi.
- Tool keamanan yang kompleks, baik dari sisi konfigurasi, banyaknya fitur dan integrasi, maupun kurangnya UX yang intuitif.
- Waktu yang besar untuk memvalidasi alert, yang sebagian besar terdiri dari false positive.
- Keterbatasan keterampilan dan awareness di kalangan analis.
- Investasi pada terlalu banyak tool keamanan, tetapi kapabilitasnya tidak dimanfaatkan secara optimal.
Bagaimana solusi SIEM membantu investigasi ancaman?
Solusi SIEM seperti Log360 menyediakan fitur dan manfaat berikut untuk membantu investigasi ancaman:
- Agregasi data melalui pengumpulan log terpusat, baik dengan agent maupun tanpa agent, menggunakan API.
- Dashboard analitik dengan report mengenai event jaringan.
- Deteksi anomali melalui alert bawaan, correlation rule, dan UEBA.
- Threat intelligence feed yang terintegrasi.
- Analisis forensik melalui kapabilitas log search.
- Konsol incident management untuk menyusun, memvalidasi, dan merespons insiden.
Selain itu, threat investigation workbench dari Log360 meningkatkan kapabilitas tersebut dengan konsol analitik yang komprehensif, sehingga pengguna dapat menelusuri data secara fleksibel dan mengambil kesimpulan dengan lebih cepat.
Coba Log360 secara gratis
Rasakan kapabilitas SIEM terpadu yang komprehensif dengan Log360
Panduan langsung bersama ahli
Jadwalkan sesi one-on-one dengan solution expert kami untuk mengeksplorasi Log360