47 días para renovar los certificados SSL/TLS: ¿está preparada tu empresa?
El nuevo estándar de certificados SSL/TLS obligará a las organizaciones a renovar certificados con mucha mayor frecuencia. Conoce los cambios, los riesgos y las estrategias para adaptarte a tiempo.
Imagina que uno de los pilares que mantiene segura tu infraestructura tecnológica comienza a vencer ocho veces más rápido que hoy. No es un escenario hipotético: será la nueva realidad para millones de organizaciones en todo el mundo.
Durante años, la gestión de certificados SSL/TLS fue una tarea relativamente sencilla. Bastaba con renovarlos una vez al año, verificar que estuvieran correctamente instalados y esperar la siguiente fecha de vencimiento. Sin embargo, ese escenario cambió para siempre.
Contenido relacionado: Integre la gestión del ciclo de vida de los certificados con la MDM empresarial y optimice la seguridad de su entorno móvil
Desde el 15 de marzo de 2026, las Autoridades Certificadoras (CA) ya no pueden emitir certificados TLS públicos con una vigencia superior a 200 días. Esto forma parte del plan aprobado por el CA/Browser Forum mediante la propuesta SC-081v3.
Este cronograma reducirá progresivamente la validez máxima hasta llegar a 47 días en marzo de 2029. Lo anterior obliga a las organizaciones a replantear completamente la forma en que administran sus certificados digitales.
Más que un simple cambio administrativo, estamos ante una transformación profunda en la seguridad de Internet.
¿Qué son los certificados SSL/TLS?
Estos certificados son credenciales digitales que verifican la identidad de un sitio web, aplicación o servicio. Permiten establecer una conexión cifrada entre un cliente (como un navegador) y un servidor.
Son los responsables del famoso candado que aparece junto a la dirección de un sitio web y del protocolo HTTPS, lo que indica que la conexión es segura. Gracias a ellos, la información que se transmite —como contraseñas, datos bancarios o información personal— viaja protegida frente a interceptaciones o alteraciones.
Aunque comúnmente se habla de certificados SSL, la tecnología utilizada hoy es TLS (Transport Layer Security). Este es el sucesor de SSL (Secure Sockets Layer), que dejó de utilizarse por presentar vulnerabilidades de seguridad. Sin embargo, el término "SSL" continúa siendo ampliamente utilizado por costumbre.
¿Cómo funcionan?
Cuando un usuario accede a un sitio web con HTTPS, el navegador verifica el certificado digital del servidor para confirmar que:
El sitio realmente pertenece a la organización que dice ser.
El certificado fue emitido por una Autoridad Certificadora (CA) confiable.
El certificado sigue siendo válido y no ha expirado.
La información intercambiada viajará cifrada mediante el protocolo TLS.
Una vez validado el certificado, el navegador y el servidor realizan un handshake TLS. Este es el proceso mediante el cual negocian las claves criptográficas que utilizarán para cifrar toda la comunicación.
¿Por qué reducir la duración de los certificados?
La iniciativa fue impulsada originalmente por Apple y respaldada por empresas como Google, Microsoft y Mozilla dentro del CA/Browser Forum. El objetivo es fortalecer la seguridad del ecosistema web reduciendo el tiempo durante el cual un certificado comprometido puede ser utilizado por un atacante.
Cuando un certificado permanece vigente durante más de un año, también permanece vigente la confianza depositada en las claves criptográficas utilizadas para proteger esa comunicación. Si una clave privada llegara a ser robada o comprometida, un atacante podría aprovecharla durante meses antes de que el certificado expire.
Al reducir la vida útil de los certificados:
Disminuye el tiempo de exposición frente a un ataque.
Se incentiva el uso de algoritmos criptográficos más modernos.
Se facilita la adopción futura de criptografía postcuántica.
Se obliga a las organizaciones a automatizar procesos que históricamente eran manuales.
El nuevo calendario de reducción
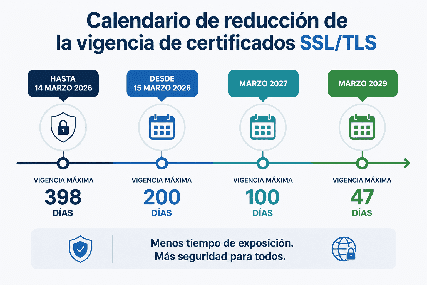
Nuevas vigencias para los certificados SSL/TLS (Fuente propia)
En paralelo, también disminuye el tiempo durante el cual una autoridad certificadora puede reutilizar la validación del dominio (Domain Control Validation o DCV). Este período pasará de 398 días a únicamente 10 días en 2029. Lo anterior significa que cada renovación requerirá una nueva validación automatizada del dominio.
El verdadero reto no es renovar más veces
A simple vista podría parecer que el único cambio consiste en renovar certificados con mayor frecuencia. En realidad, el desafío es mucho mayor.
Actualmente, muchas organizaciones administran cientos o miles de certificados distribuidos entre:
Servidores web
Balanceadores de carga
Aplicaciones SaaS
API
Servicios cloud
Contenedores
Dispositivos de red
Aplicaciones internas
En muchas organizaciones, las fechas de vencimiento de los certificados aún se controlan mediante hojas de cálculo y procesos manuales. Sin embargo, este modelo está llegando a su límite y pronto dejará de ser sostenible.
Contenido relacionado: Todo lo que necesita saber sobre la nueva vida útil del certificado de 47 días
Basta con analizar un escenario sencillo. Una organización que hoy administra 1.000 certificados públicos realiza aproximadamente 1.000 renovaciones al año. Con una vigencia máxima de 47 días, deberá gestionar cerca de 8.000 renovaciones anuales.
En otras palabras, las tareas relacionadas con el ciclo de vida de los certificados aumentarán alrededor de un 700%. Esto convierte la gestión manual en una práctica inviable. Sin automatización, el riesgo de errores, certificados vencidos e interrupciones del servicio crecerá de forma significativa.
Los riesgos de no prepararse
Cada año aparecen noticias sobre interrupciones ocasionadas por certificados expirados.
Aunque parezca un problema menor, un certificado vencido puede generar consecuencias importantes:
Indisponibilidad de aplicaciones críticas
Interrupción de portales de clientes
Caída de API
Fallas en servicios internos
Pérdida de confianza de los usuarios
Incumplimiento de requisitos regulatorios
Con certificados que vencerán cada 47 días, cualquier pequeño error operativo tendrá muchas más oportunidades de ocurrir.
Además, la nueva reducción del período de reutilización de la validación del dominio implica que no bastará con automatizar la emisión del certificado. También será necesario automatizar la validación del dominio mediante protocolos como ACME.
¿Cómo ayuda ManageEngine?
Key Manager Plus de ManageEngine permite a las organizaciones prepararse para la nueva era de los certificados SSL/TLS mediante la automatización de su ciclo de vida y una gestión centralizada de claves y certificados digitales.
A medida que la vigencia de los certificados se reduce, contar con una plataforma que ofrezca visibilidad, control y automatización deja de ser una ventaja para convertirse en una necesidad.
Entre sus principales capacidades se encuentran:
Descubrimiento automático de certificados SSL/TLS en toda la infraestructura
Inventario centralizado de certificados y claves
Monitoreo continuo de fechas de expiración
Alertas proactivas antes del vencimiento
Visibilidad sobre certificados instalados en servidores, dispositivos y aplicaciones
Integración con herramientas de automatización y operación de TI
Gracias a estas capacidades, los equipos de TI pueden reducir significativamente el riesgo de interrupciones causadas por certificados vencidos, disminuir la carga operativa asociada a las renovaciones manuales y mantener un control centralizado sobre toda su infraestructura de certificados.
Conclusión
La reducción de la vigencia de los certificados SSL/TLS no es simplemente un cambio técnico. Representa una evolución en la forma en que se protege la confianza en Internet.
Las organizaciones que continúen administrando certificados mediante procesos manuales enfrentarán un aumento significativo del riesgo operativo. Por el contrario, aquellas que adopten desde ahora estrategias de automatización, monitoreo continuo y gestión centralizada estarán mejor preparadas para afrontar esta nueva realidad.
Los certificados de 47 días no son un desafío del futuro. La transición ya comenzó y el momento para modernizar la gestión del ciclo de vida de los certificados es ahora.
Para conocer más sobre este cambio y cómo estar preparado, no te pierdas el siguiente webinar: