Endpoint Central y METAL reconocidos por Google Threat Intelligence Group y Mandiant
Gracias al poderoso alcance del add-on de EDR de Endpoint Central, el equipo de investigación de ManageEngine ―ManageEngine Threat Analysis Lab o METAL― identificó un novedoso esquema de ataque en una compañía de tecnología.
Los equipos de Mandiant y Google ―Google Threat Intelligence Group o GTIG― se unieron posteriormente. Juntos pusieron al descubierto una amenaza altamente sofisticada.
La telemetría de ManageEngine Endpoint Central EDR detectó que AOMEI Backupper, una popular herramienta de respaldo para Windows, estaba instalando en sus servidores una herramienta de acceso remoto. Aquí apareció una pista reveladora.
El primer paso obvio fue revisar los propios servidores de AOMEI, de donde el software obtiene sus actualizaciones. Todos los archivos parecían auténticos. Sin malware, sin señales de alerta.
Sin embargo, la telemetría de Endpoint Central EDR mostraba que el propio AOMEI Backupper se conectaba, descargaba Radmin y lo instalaba. Este movimiento dio a los atacantes acceso a unos archivos de configuración esenciales para las actualizaciones.
También le puede interesar: APT, el enemigo silencioso de ciberseguridad moderna
Dichos archivos indican qué descargar y qué mensajes mostrar dentro de la aplicación. Los delincuentes los reescribieron para que descargaran malware en lugar de las actualizaciones legítimas.
Este ataque parece uno más del montón de no ser por un detalle esencial. La manipulación de estos archivos se daba por lapsos de entre cinco y diez minutos, luego regresaban los elementos legítimos.
Todas las máquinas que solicitaban descargar actualizaciones del software en esas ventanas de tiempo recibían malware. Cuando los investigadores revisaban, no había rastros de cambios. Solo estaban los archivos auténticos con las actualizaciones correctas.
La clave en este caso fue la telemetría de Endpoint Central EDR. Ayudó a identificar los picos de cambios de actividad y la frecuencia de los mismos. Esta capacidad fue esencial para descubrir que un grupo conocido como UNC7017 estaba detrás de este ataque.
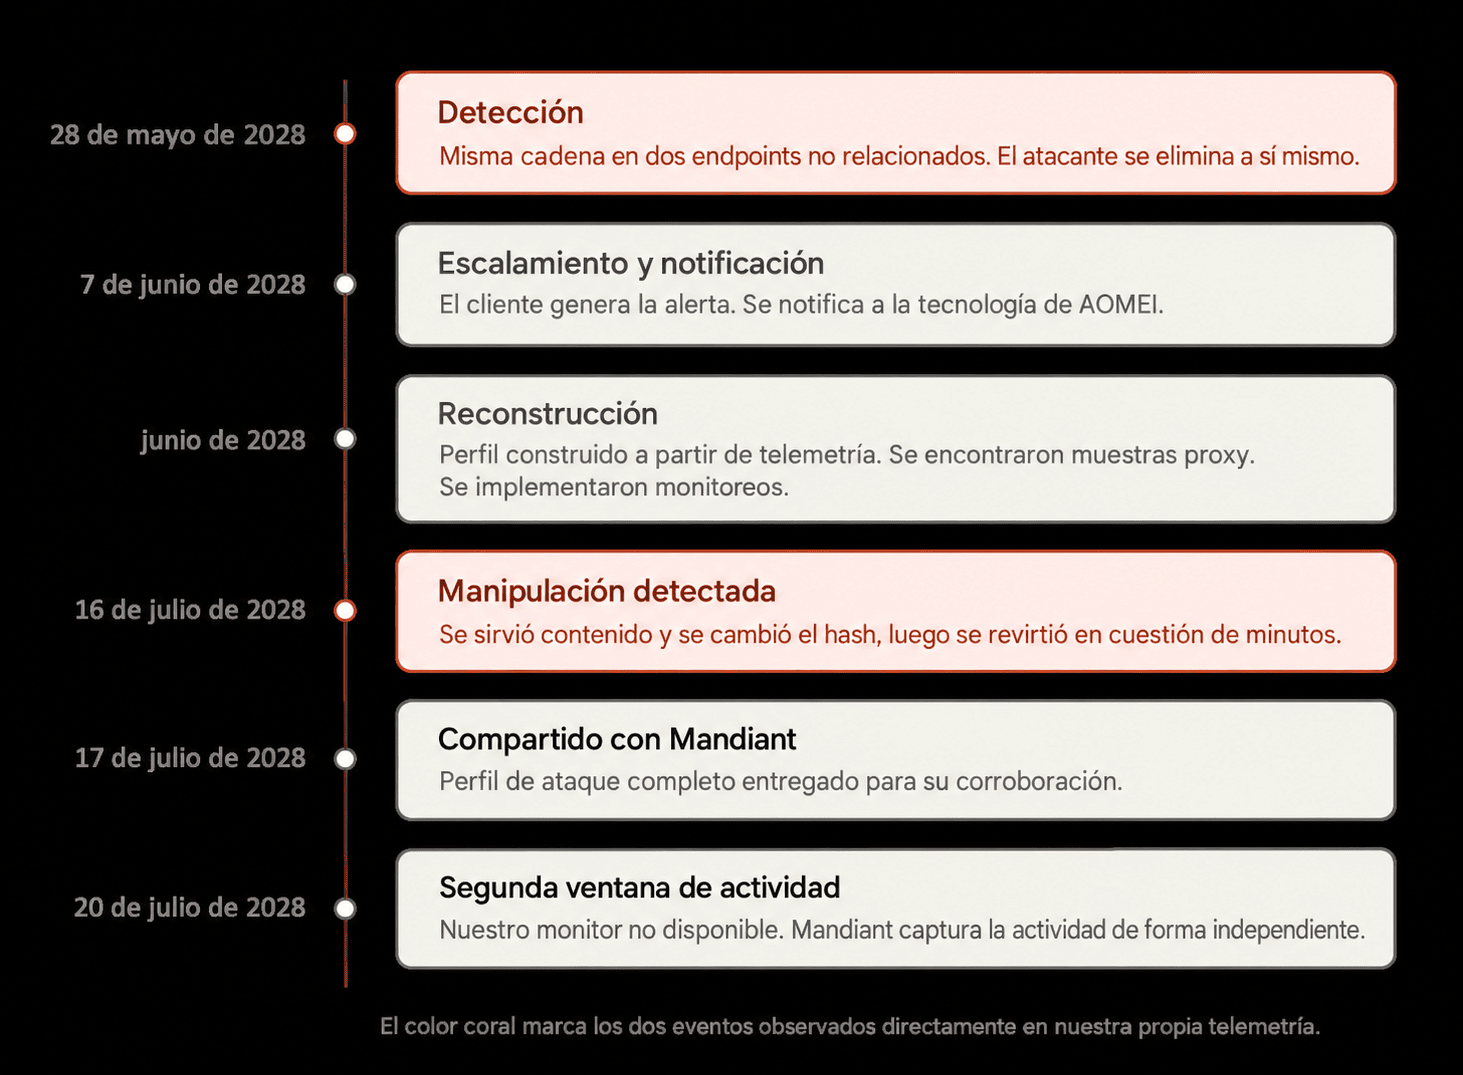
Cronología del ataque identificado por ManageEngine Threal Analysis Lab (METAL)
Detección y detalles del ataque
El 28 de mayo de 2026, ManageEngine EDR registró la instalación de Radmin en los servidores de AOMEI Backupper. La misma cadena de ejecución apareció en un segundo dispositivo de un cliente no relacionado, ubicado en otro país y dentro del mismo intervalo de tiempo.
La manipulación duró solo unos minutos cada vez en fechas aisladas. El dropper observado el 28 de mayo se había autoeliminado y su hash no arrojó resultados en VirusTotal. Posteriormente se encontró una muestra coincidente al buscar su cadena de producto.
En lugar de mantener una modificación persistente y estática en los servidores de distribución del proveedor, la telemetría de GTIG y METAL reveló que UNC7017 llevó a cabo repetidas manipulaciones de configuración en ráfagas cortas.
Durante los breves períodos de manipulación, el actor malicioso modificó el archivo de configuración de actualizaciones en el servidor de actualizaciones para redirigir al software a descargar un paquete ZIP malicioso desde servidores controlados por el atacante, en lugar de las actualizaciones legítimas.
Contenido relacionado: ¿Qué es el antimalware?
Los sistemas que buscaban actualizaciones durante un período activo recibían instrucciones maliciosas. Los que lo hacían antes o después recibían archivos limpios y auténticos.
El actor malicioso también alteró el archivo de configuración de notificaciones en el servidor de actualizaciones para abusar del servicio de notificaciones automáticas del software. Obligó al sistema a ejecutar inmediatamente el malware descargado.
Si la aplicación de un usuario verificaba la disponibilidad de actualizaciones mientras las modificaciones del actor malicioso estaban activas, la aplicación descargaba la actualización troyanizada y ejecutaba el malware.
Según la telemetría disponible, las organizaciones afectadas abarcaban diversos sectores. Lo anterior incluye servicios de TI, telecomunicaciones, educación superior y entidades relacionadas en Australia, Brasil, India, Pakistán, Portugal, Singapur, Sudáfrica, España, Suiza, Turquía y Estados Unidos.
Google Threat Intelligence Group y Mandiant destacan la labor de ManageEngine y METAL
El blog oficial de Google Threat Intelligence Group presenta varios detalles técnicos de la amenaza y expone el modus operandi de los atacantes analizando los mecanismos de puerta trasera que aplicaron en esta ocasión.
Además, el grupo destaca el alcance de Endpoint Central EDR: «esta campaña se identificó inicialmente a través de una investigación colaborativa con el ManageEngine Threat Analysis Lab (METAL), parte de Zoho Corporation. Su telemetría de detección y respuesta de endpoints (EDR) detectó por primera vez la actividad a finales de mayo en múltiples entornos».
«Agradecemos al equipo de METAL por compartir proactivamente su telemetría y por su colaboración continua para ayudar a proteger nuestras bases de clientes mutuas y el ecosistema de software en general», agregó GTIG.
EDR: la capacidad de responder más allá de la detección
El add-on de EDR para Endpoint Central combina la detección con IA, la investigación forense y la respuesta automatizada para que las brechas sigan siendo simples intentos.
El escaneo profundo de la memoria y los disparadores inteligentes de Endpoint Central EDR buscan en los procesos, archivos, registros y actividades de la red. Detectan ataques sin archivos, técnicas living-off-the-land y amenazas basadas en la persistencia.
Como en el ejemplo que hemos explorado, cada amenaza cuenta una historia. Endpoint Central EDR correlaciona las señales de comportamiento, IoA y TTP con MITRE ATT&CK, reconstruyendo la cadena de ataque completa al instante.
Ni las amenazas más sofisticadas pueden con el poder de la telemetría y el análisis de vulnerabilidades del add-on de EDR de Endpoint Central. Si aún no conoce esta herramienta, puede descargar una prueba gratuita de 30 días totalmente funcional o solicitar una demo personalizada.