uwierzytelnianie wieloskładnikowe
Uwaga: Uwierzytelnianie wieloskładnikowe (MFA) dla punktów końcowych, VPN i SSO wymaga edycji Professional ADSelfService Plus z Endpoint MFA. Szczegóły znajdziesz na stronie cenowej.
MFA w ADSelfService Plus rozszerza tradycyjne uwierzytelnianie oparte na nazwie użytkownika i haśle o dodatkową warstwę uwierzytelniania (na przykład biometrię, kody TOTP lub klucze FIDO), aby zweryfikować tożsamość użytkownika. MFA zapewnia wysoki poziom pewności tożsamości przy żądaniach dostępu.
Możesz włączyć MFA w ADSelfService Plus, aby zabezpieczyć dostęp przez:
- Endpoint MFA dla Windows, macOS i Linux, w tym offline MFA dla maszyn Windows i macOS
- SSO dla aplikacji korporacyjnych
- MFA dla VPN i wszystkich punktów końcowych obsługujących uwierzytelnianie RADIUS, takich jak Citrix Gateway, VMWare Horizon i Microsoft Remote Desktop Gateway
- MFA dla Outlook w sieci i centrum administracyjnego Exchange (EAC)
- Samoobsługowe resetowanie haseł i odblokowywanie kont oraz logowania do portalu ADSelfService Plus
Aby włączyć MFA dla tych zdarzeń, wykonaj następujące kroki:
- Skonfiguruj metody uwierzytelniania, które chcesz używać dla MFA.
- Włącz skonfigurowane metody MFA dla wymaganych zasobów.
Prosimy o zapoznanie się z stroną uwierzytelniaczy w celu uzyskania listy obsługiwanych metod uwierzytelniania oraz instrukcji ich konfiguracji.
W połączeniu z Conditional Access, MFA dla punktów końcowych można włączyć tylko dla użytkowników wysokiego ryzyka, zapewniając bezpieczeństwo działań wysokiego ryzyka przy jednoczesnym minimalizowaniu wpływu na ogólne doświadczenie użytkownika. Aby dowiedzieć się więcej o Conditional Access, kliknij tutaj.
Włączanie MFA dla określonych grup użytkowników
ADSelfService Plus umożliwia konfigurację MFA dla dwóch grup użytkowników:
Użytkownicy domeny
Użytkownicy domeny są częścią domeny AD i zazwyczaj są importowani do ADSelfService Plus za pomocą AD Synchronizer skonfigurowanego podczas konfiguracji domeny.
Aby skonfigurować MFA dla użytkowników domeny, najpierw przypisz ich do polityki. Następnie możesz zastosować ustawienia MFA do tej polityki, a wszyscy użytkownicy przypisani do niej będą mieli skonfigurowane MFA.
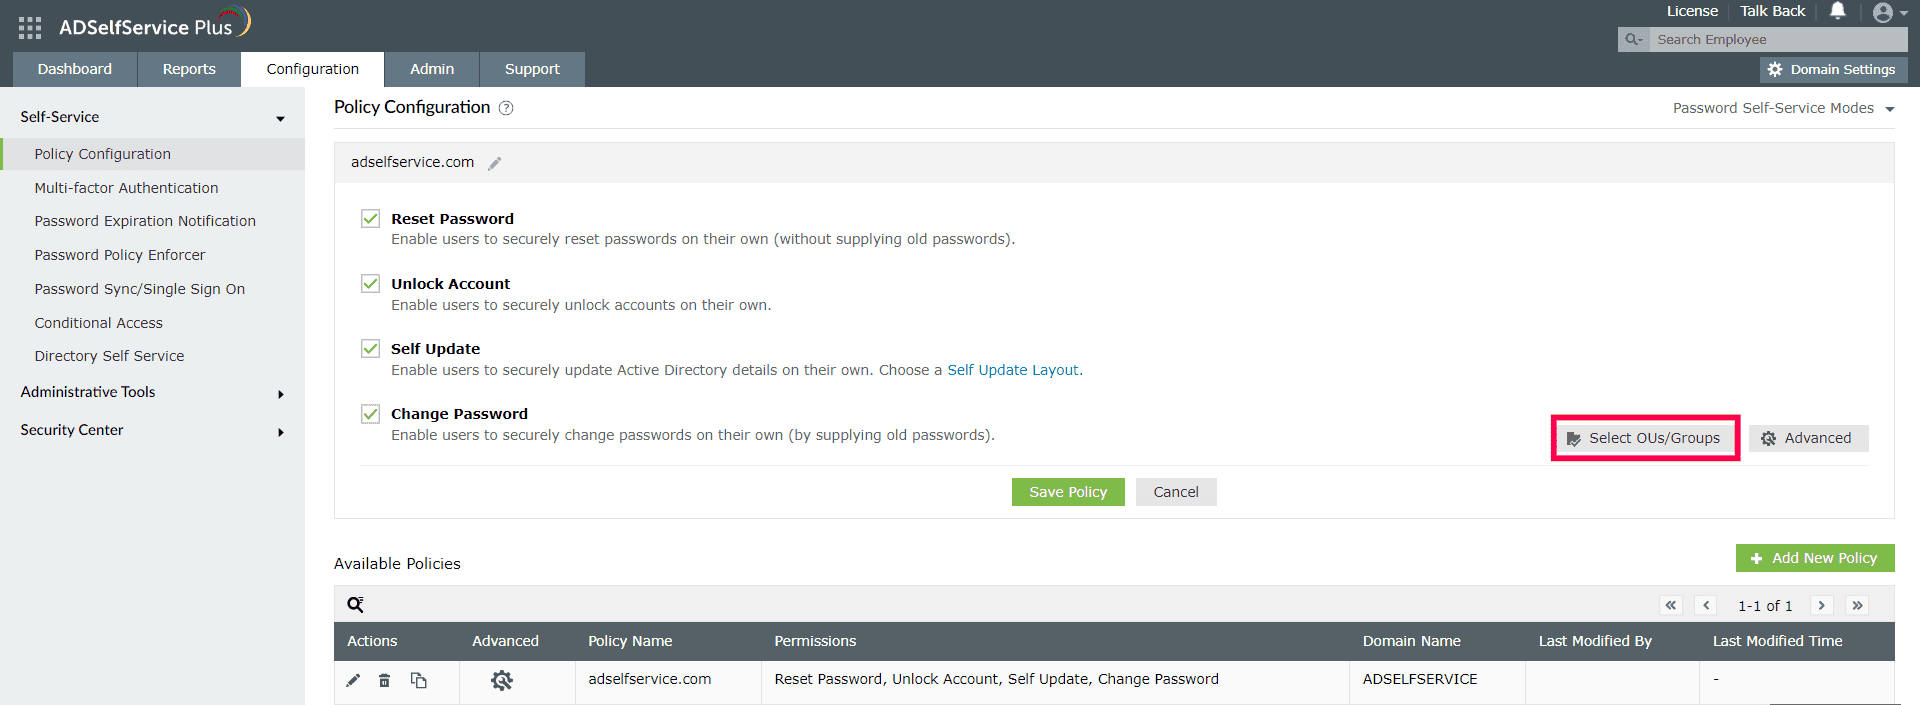
- Przejdź do Configuration > Self-Service > Policy Configuration, wybierz wybraną politykę i kliknij ikonę Edit. Możesz także utworzyć nową politykę, klikając przycisk Add New Policy.
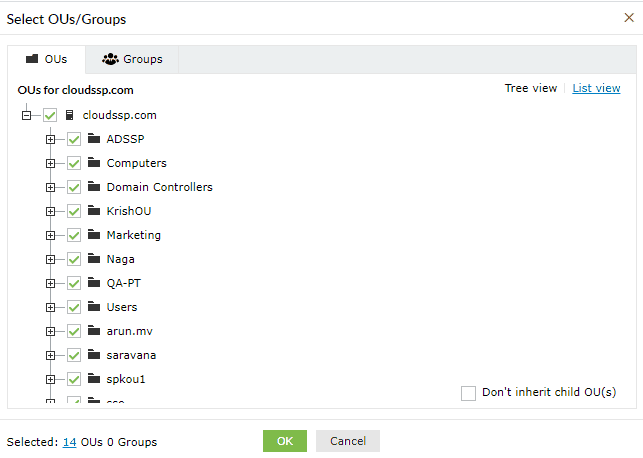
- Kliknij przycisk Select OUs/Groups i wybierz konkretną grupę użytkowników, dla których chcesz włączyć MFA. Kliknij OK.
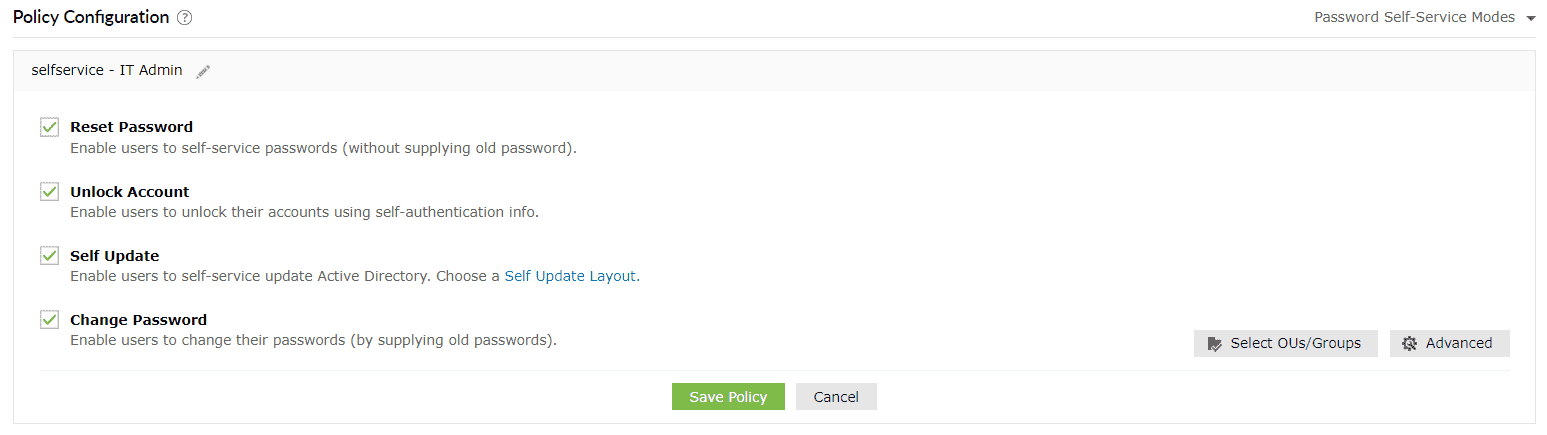
- Wybierz funkcje samoobsługi haseł (Reset Password, Unlock Account, Self Update lub Change Password), które chcesz włączyć dla wybranych użytkowników. Kliknij Save Policy.
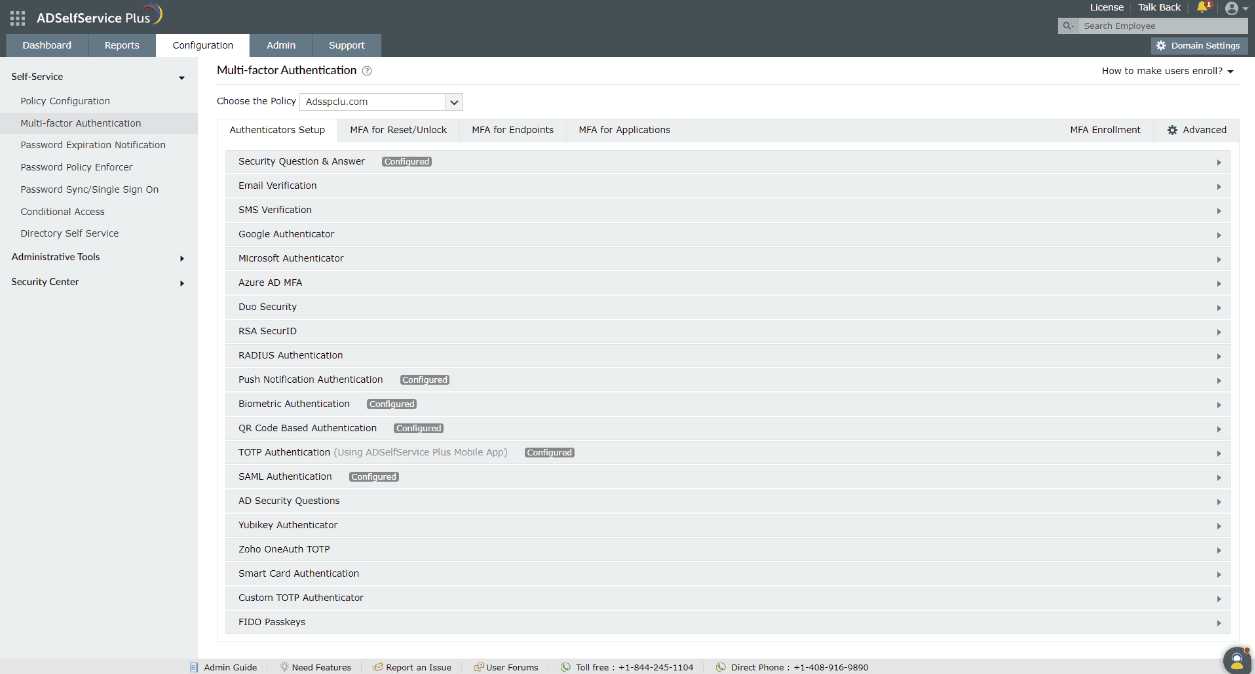
- Przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja Authenticatora i wybierz politykę z rozwijanego menu Wybierz politykę.
- Skonfiguruj metody uwierzytelniania, które chcesz włączyć dla wybranej polityki.
- Kliknij Save.
Jak wymusić rejestrację dla określonych metod uwierzytelniania
Użytkownicy domeny muszą się zarejestrować, podając niezbędne informacje zgodnie z włączonymi metodami uwierzytelniania, aby móc potwierdzić swoją tożsamość. Na przykład, jeśli włączono uwierzytelnianie biometryczne, użytkownicy muszą zeskanować odcisk palca lub twarz za pomocą aplikacji mobilnej ADSelfService Plus, dopiero wtedy będą mogli używać biometrii podczas resetowania hasła lub logowania do punktów końcowych.
Aby wymusić rejestrację dla określonych metod uwierzytelniania:
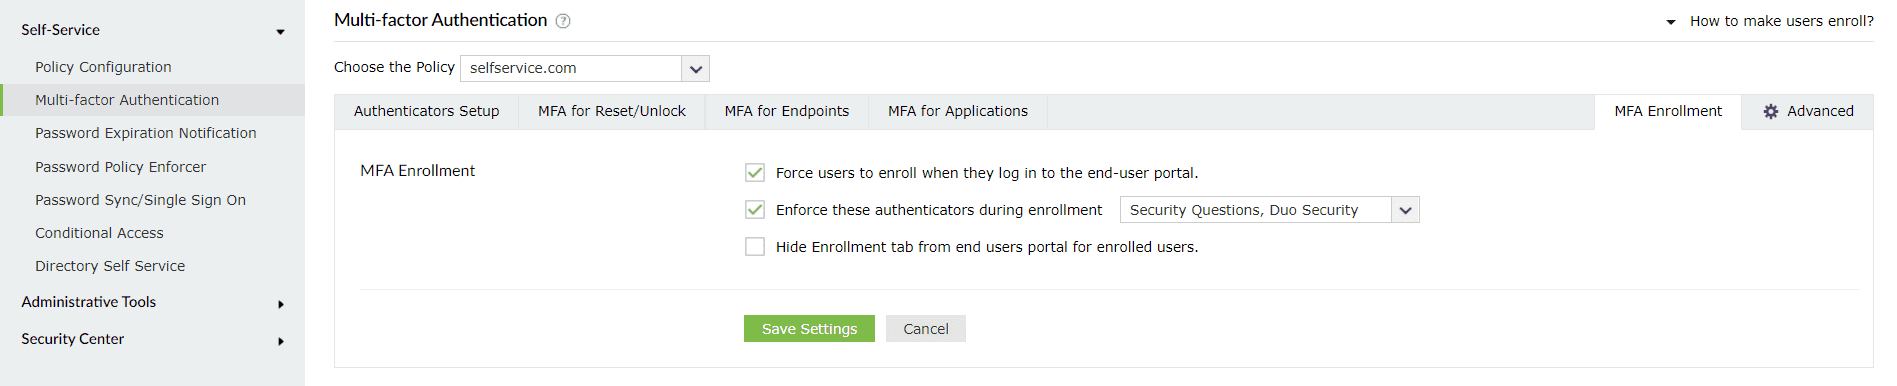
- Przejdź do Configuration > Self-Service > Multi-factor Authentication > MFA Enrollment.
- Wybierz opcję Wymuś rejestrację użytkowników podczas logowania do portalu użytkownika końcowego. Zapobiegnie to użytkownikom dostępowi do innych funkcji w portalu samoobsługi przed wprowadzeniem informacji o rejestracji.
- Wybierz Wymuś użycie tych authenticatorów podczas rejestracji i wybierz authenticatorów, którzy mają być obowiązkowi.
- Możesz również wybrać ukrycie karty Rejestracja w portalu użytkownika końcowego dla zarejestrowanych użytkowników.
- Kliknij Zapisz ustawienia.
Użytkownicy lokalni
Uwaga: MFA dla użytkowników lokalnych jest obsługiwane tylko na maszynach Windows i wymaga edycji Professional ADSelfService Plus z Endpoint MFA.
Użytkownicy lokalni to konta utworzone bezpośrednio na konkretnym komputerze i istnieją tylko na tej maszynie. Nie są zarządzani przez domenę sieciową i uwierzytelniają się za pomocą lokalnie przechowywanych poświadczeń. Użytkownicy lokalni mogą występować zarówno na maszynach samodzielnych, jak i dołączonych do domeny, i są zazwyczaj używani do dostępu administratora lub logowania do systemów Workgroup lub offline, które nie korzystają z centralnego katalogu takiego jak AD. Kliknij tutaj, aby dowiedzieć się więcej.
Uwierzytelniacze i funkcje obsługiwane przez różne typy MFA
Ta tabela zawiera szczegółowe informacje o każdym typie MFA, w tym obsługiwane uwierzytelniacze oraz ustawienia i opcje dostępne w celu poprawy funkcjonalności i bezpieczeństwa procesu uwierzytelniania.
| Typ MFA | Obsługiwane metody uwierzytelniania | Logowanie bez hasła | Kody odzyskiwania kopii zapasowej | CAPTCHA |
|---|---|---|---|---|
| MFA dla działań samoobsługowych przez portal internetowy | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus | Nie dotyczy | Obsługiwane | Obsługiwane |
| Działania samoobsługowe z ekranu logowania maszyny GUI dla maszyn Windows, macOS i Linux | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus. Uwierzytelnianie kartą inteligentną nie jest obsługiwane dla maszyn macOS lub Linux | Nie dotyczy | Obsługiwane | Obsługiwane |
| MFA dla logowań użytkowników domenowych do maszyn Windows, macOS i Linux | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus. Uwierzytelnianie kartą inteligentną nie jest obsługiwane dla maszyn macOS lub Linux | Nieobsługiwane | Obsługiwane | Obsługiwane |
| MFA dla lokalnych logowań użytkowników do maszyn Windows* |
|
Nieobsługiwane | Obsługiwane | Obsługiwane |
| Offline MFA dla logowań Windows i macOS |
|
Nie dotyczy | Nieobsługiwane | Nieobsługiwane |
| MFA dla OWA i EAC | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus | Nie dotyczy | Obsługiwane | Obsługiwane |
| MFA dla VPN opartych na RADIUS, RDP i innych punktów końcowych za pomocą opcji VPN Client Verification |
|
Nie dotyczy | Obsługiwane* (Kody zapasowe można używać tylko dla uwierzytelniających opartych na wyzwaniu) |
Nie dotyczy |
| MFA dla VPN opartych na RADIUS, RDP i innych punktów końcowych za pomocą opcji Verify via Secure Link through Browser | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus | Nie dotyczy | Obsługiwane | Obsługiwane |
| MFA dla aplikacji chmurowych | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus | Obsługiwane | Obsługiwane | Obsługiwane |
| MFA dla logowań ADSelfService Plus | Wszystkie uwierzytelniające obsługiwane przez ADSelfService Plus | Obsługiwane | Obsługiwane | Obsługiwane |
*MFA lokalnego użytkownika zabezpiecza logowania i dostęp do urządzeń peryferyjnych na samodzielnych i dołączonych do domeny maszynach Windows, ale nie może być używany do działań samoobsługowych, aplikacji chmurowych ani innych punktów końcowych specyficznych dla domeny.
Poniższa tabela przedstawia możliwości i ograniczenia związane z każdym obsługiwanym typem MFA w ADSelfService Plus. Podkreśla, czy dostępne są limity czasu bezczynności i opcje zaufanych urządzeń oraz wyjaśnia, jak produkt obsługuje dostęp użytkownika, gdy rejestracja MFA jest niekompletna. Użyj tego jako odniesienia do konfigurowania polityk MFA na podstawie wymagań bezpieczeństwa i użyteczności Twojej organizacji.
| Typ MFA | Czy można ustawić limit czasu bezczynności? | Czy można zaufać przeglądarce lub maszynie, aby nie wymagały MFA przez określony czas? | Ogranicz logowania użytkowników i działania samoobsługowe dla użytkowników niezarejestrowanych: |
|---|---|---|---|
| MFA dla działań samoobsługowych | Tak | Nie | Odrzuć dostęp do działań samoobsługowych, gdy użytkownicy nie są zarejestrowani. Użytkownicy częściowo zarejestrowani mogą być zmuszeni do rejestracji pozostałych uwierzytelniaczy i kontynuować działania samoobsługowe. |
| MFA dla logowań użytkowników domenowych do maszyn Windows, macOS i Linux | Tak | Tak | Odrzuć lub zezwól na logowania maszyn dla użytkowników niezarejestrowanych albo wymuś rejestrację podczas próby logowania. |
| MFA dla lokalnych logowań do maszyn Windows* | Tak. Obsługuje tylko logowania Windows. | Tak. Obsługuje tylko logowania Windows. | Odrzuć lub zezwól na logowania maszyn dla użytkowników niezarejestrowanych. |
| MFA dla Outlook on the web i EAC | Tak | Tak | Dostęp do OWA i logowań Exchange jest domyślnie zabroniony dla użytkowników niezarejestrowanych. |
| MFA dla VPN opartych na RADIUS, RDP i innych punktów końcowych za pomocą opcji VPN Client Verification | Tak* (Ustawiono limit czasu sesji, aby wymusić na użytkownikach ukończenie uwierzytelniania w określonym czasie.) |
Nie | Zabroń lub zezwól na logowania dla użytkowników niezarejestrowanych. |
| MFA dla VPN opartych na RADIUS, RDP i innych punktów końcowych za pomocą opcji Weryfikacja e-mail Secure Link | Tak* (Ustawiono limit czasu bezczynności, aby wymusić na użytkownikach ukończenie uwierzytelniania w określonym czasie, który nie może być dłuższy niż okres ważności bezpiecznego łącza.) |
Nie | Zabroń lub zezwól na logowania dla użytkowników niezarejestrowanych. |
| MFA dla aplikacji chmurowych | Tak | Tak | Zabroń lub zezwól na logowania do aplikacji w chmurze dla użytkowników niezarejestrowanych. |
| MFA dla logowań ADSelfService Plus | Tak | Tak | Zabroń lub zezwól na logowania do ADSelfService Plus dla użytkowników niezarejestrowanych. |
* Użytkownicy nie muszą się rejestrować dla tych metod, ponieważ są automatycznie rejestrowani przy pierwszym logowaniu.
+ Ci uwierzytelniający są natywni dla aplikacji mobilnej i nie mogą być używani w mobilnym portalu przeglądarki.
* Lokalny MFA użytkownika można skonfigurować, aby zabezpieczyć logowania i połączenia peryferyjne z samodzielnych (Workgroup) oraz dołączonych do domeny maszyn Windows. Nie można go skonfigurować dla działań samoobsługowych, aplikacji w chmurze oraz innych punktów końcowych, które można zabezpieczyć dla użytkowników domeny.
Uwierzytelniający obsługiwani przez aplikację mobilną ADSelfService Plus i mobilny portal przeglądarki
ADSelfService Plus oferuje 21 typów uwierzytelniaczy. Spośród nich osiem podstawowych uwierzytelniaczy jest dostępnych w każdej edycji ADSelfService Plus. Pozostałe 13 to zaawansowane uwierzytelniacze, dostępne tylko w edycji Professional ADSelfService Plus.
Ta tabela zawiera szczegółowe informacje o podstawowych i zaawansowanych uwierzytelniaczach obsługiwanych dla MFA w aplikacji mobilnej ADSelfService Plus i mobilnym portalu przeglądarki wraz z zasadami rejestracji uwierzytelniaczy w obu konsolach.
Uwaga: Informacje te dotyczą wyłącznie użytkowników domeny. Użytkownicy lokalni nie będą mogli zalogować się do mobilnego portalu ani aplikacji ADSelfService Plus.
| Uwierzytelniający | Typ uwierzytelniającego | Mobilny portal przeglądarki | Aplikacja mobilna | ||||
|---|---|---|---|---|---|---|---|
| Czy użytkownicy mogą zarejestrować się w uwierzytelniaczu w mobilnym portalu przeglądarki? | Czy uwierzytelniający jest obsługiwany dla MFA przy logowaniach do ADSelfService Plus? | Czy uwierzytelniający jest obsługiwany dla MFA przy działaniach samoobsługowych? | Czy użytkownicy mogą zarejestrować się w uwierzytelniaczu w aplikacji mobilnej? | Czy uwierzytelniający jest obsługiwany dla MFA przy logowaniach do aplikacji mobilnej ADSelfService Plus? | Czy uwierzytelniający jest obsługiwany dla MFA przy działaniach samoobsługowych? | ||
| Pytania i odpowiedzi zabezpieczające | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Weryfikacja e-mail | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Weryfikacja SMS | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Google Authenticator | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Microsoft Authenticator | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Duo Security | Zaawansowany uwierzytelniający | Tak | Tak | Tak | Tak | Tak | Tak |
| Uwierzytelnianie Radius | Zaawansowany uwierzytelniający | Nie* | Tak | Tak | Nie* | Tak | Tak |
| Powiadomienie push | Zaawansowany uwierzytelniający | Nie+ | Nie+ | Nie+ | Tak | Nie | Nie |
| Uwierzytelnianie oparte na kodzie QR | Zaawansowany uwierzytelniający | Nie+ | Nie+ | Nie+ | Tak | Nie | Nie |
| Uwierzytelnianie biometryczne | Zaawansowany uwierzytelniający | Nie+ | Nie+ | Nie+ | Tak | Tak | Tak |
| Uwierzytelnianie TOTP (z użyciem aplikacji mobilnej ADSelfService Plus) | Zaawansowany uwierzytelniający | Nie+ | Nie+ | Nie+ | Tak | Nie | Nie |
| Pytania zabezpieczające AD | Podstawowy | Nie* | Tak | Tak | Nie* | Tak | Tak |
| Zoho OneAuth TOTP | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Niestandardowy uwierzytelniający TOTP (token sprzętowy) | Podstawowy | Tak | Tak | Tak | Tak | Tak | Tak |
| Niestandardowy uwierzytelniający TOTP (token programowy) | Zaawansowany uwierzytelniający | Tak | Tak | Tak | Tak | Tak | Tak |
| Uwierzytelnianie kartą inteligentną | Zaawansowany uwierzytelniający | Nie* | Nie | Nie | Nie* | Nie | Nie |
| Uwierzytelnianie SAML | Zaawansowany uwierzytelniający | Nie* | Tak | Tak | Nie* | Tak | Tak |
| Uwierzytelniający YubiKey | Zaawansowany uwierzytelniający | Tak | Tak | Tak | Tak | Tak | Tak |
| Microsoft Entra ID MFA | Zaawansowany uwierzytelniający | Nie* | Tak | Tak | Nie* | Tak | Tak |
| RSA SecurID | Zaawansowany uwierzytelniający | Nie* | Tak | Tak | Nie* | Tak | Tak |
| Klucze FIDO | Zaawansowany uwierzytelniający | Tak | Tak | Tak | Tak | Nie | Nie |
* Użytkownicy nie muszą się rejestrować dla tych metod, ponieważ są automatycznie rejestrowani przy pierwszym logowaniu.
+ Ci uwierzytelniający są natywni dla aplikacji mobilnej i nie mogą być używani w mobilnym portalu przeglądarki.