Uwierzytelnianie powiadomień push
Uwierzytelnianie powiadomień push to bezpieczna, przyjazna dla użytkownika metoda weryfikacji, która wykorzystuje aplikację mobilną ADSelfService Plus do wysyłania żądań weryfikacji tożsamości bezpośrednio na urządzenia mobilne użytkowników.
Jak to działa
Uwierzytelnianie powiadomień push dostarcza natychmiastowe żądania weryfikacji bezpośrednio na zarejestrowane urządzenia mobilne użytkowników za pomocą aplikacji ADSelfService Plus na iOS lub Android. Ta metoda zapewnia bezpieczny proces zatwierdzania jednym dotknięciem, eliminując potrzebę kodów lub haseł, łącząc silne zabezpieczenia z wyjątkową wygodą użytkownika na wszystkich chronionych punktach końcowych.
Wymagania wstępne
- Open the following ports in your firewall setup to let the ADSelfService Plus server communicate with the push servers of Apple and Google, and send the push notifications to the ADSelfService Plus iOS and Android mobile applications, respectively:
- Dla Apple: 5223, 2197, 443
- Dla Google: 5228, 5229, 5230 oraz 80 lub 443
- Grant access to the following IP or host addresses in the firewall setup:
- Dla Apple: gateway.push.apple.com, api.push.apple.com oraz feedback.push.apple.com
- Dla Google: wszystkie wychodzące adresy IP z portem 80/443 lub po prostu otwórz adresy IP Google ASN
Kroki konfiguracji
Włączenie uwierzytelniania push to prosty proces: aktywuj funkcję w konsoli administracyjnej ADSelfService Plus i zapewnij dostęp przez zaporę sieciową do usług push Apple i Google. ADSelfService Plus automatycznie obsługuje bezpieczne dostarczanie powiadomień push do urządzeń mobilnych użytkowników po wykonaniu tych kroków.
- Przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja uwierzytelniaczy.
- Z Wybierz politykę rozwijanego menu wybierz politykę.
- Kliknij Uwierzytelnianie powiadomień push.
- Select Włącz uwierzytelnianie powiadomień push.
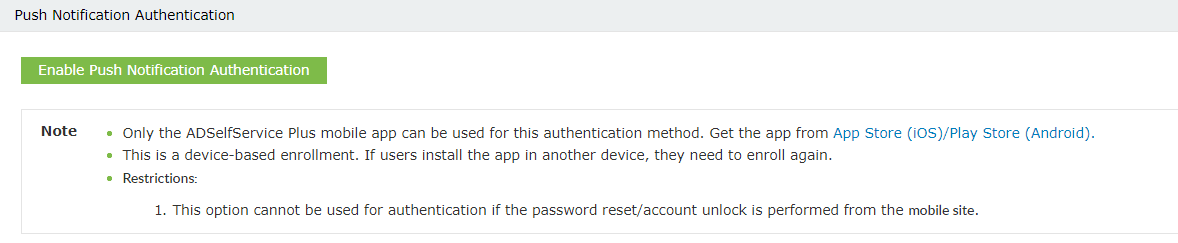
- Po włączeniu użytkownicy będą automatycznie uznawani za zarejestrowanych do Uwierzytelniania powiadomień push i nie muszą być rejestrowani osobno.
- Użytkownicy muszą pobrać aplikację mobilną ADSelfService Plus na iOS lub Android, aby korzystać z tej metody uwierzytelniania.
- Jest to rejestracja oparta na urządzeniu. Jeśli użytkownicy zainstalują aplikację na innym urządzeniu, muszą ponownie się zarejestrować.
- Ten authenticator może być używany tylko z poziomu przeglądarki na stacji roboczej. Jeśli użytkownik wykonuje akcję MFA lub samoobsługową z mobilnej strony, nie może użyć Uwierzytelniania powiadomień push do potwierdzenia swojej tożsamości.
Wskazówki
- Uwierzytelnianie powiadomień push jest powiązane z urządzeniem — jeśli użytkownik zmieni telefon lub ponownie zainstaluje aplikację ADSelfService Plus, musi się ponownie zarejestrować. Połącz ten authenticator z metodą zapasową (taką jak email OTP lub pytanie i odpowiedź bezpieczeństwa) w swojej polityce MFA, aby użytkownicy nie zostali zablokowani podczas zmiany urządzenia.
- Ponieważ ten authenticator działa tylko z poziomu przeglądarki na stacji roboczej, unikaj ustawiania go jako jedynego wymaganego authenticatora w politykach obejmujących użytkowników często wykonujących akcje samoobsługowe z mobilnych przeglądarek. Dodaj co najmniej jedną metodę kompatybilną z urządzeniami mobilnymi obok niego.
- Jeśli powiadomienia push nie docierają do użytkowników, najczęstszą przyczyną jest zapora sieciowa blokująca ruch wychodzący do serwerów push Apple lub Google. Upewnij się, że wszystkie wymagane porty (5223, 2197, 443 dla Apple; 5228–5230 oraz 80/443 dla Google) i adresy hostów są otwarte przed diagnozowaniem konfiguracji produktu. Jeśli środowisko korzysta z proxy, skonfiguruj ustawienia proxy w ADSelfService Plus w Admin > Product Settings > Connection przed włączeniem tego authenticatora.
- Ponieważ użytkownicy są automatycznie uznawani za zarejestrowanych po włączeniu authenticatora, wyłączenie Uwierzytelniania powiadomień push w polityce natychmiast usuwa tę opcję weryfikacji dla wszystkich użytkowników w tej polityce — także tych w trakcie sesji. Planuj zmiany tego authenticatora w okresach o niskim natężeniu ruchu.
- Ten authenticator nie jest obsługiwany podczas rejestracji w trakcie resetowania hasła lub odblokowywania konta. Jeśli powiadomienie push jest jedynym skonfigurowanym authenticatoriem w polityce, użytkownicy nie będą mogli wykonać samoobsługowych działań dla tych operacji. Upewnij się, że co najmniej jeden dodatkowy authenticator jest włączony dla procesów resetowania i odblokowywania.