Uwierzytelnianie oparte na kodzie QR
Uwierzytelnianie oparte na kodzie QR wymaga od użytkowników zeskanowania kodu QR za pomocą aplikacji mobilnej ADSelfService Plus, aby potwierdzić swoją tożsamość. Po włączeniu i zarejestrowaniu użytkownicy otwierają aplikację, skanują kod QR wyświetlany na ekranie uwierzytelniania i są weryfikowani bez konieczności wprowadzania hasła lub kodu.
Jak to działa
Gdy użytkownik przechodzi do kroku uwierzytelniania opartego na kodzie QR, ADSelfService Plus wyświetla unikalny kod QR na ekranie. Użytkownik skanuje go za pomocą aplikacji mobilnej ADSelfService Plus na swoim zarejestrowanym urządzeniu. Aplikacja przesyła potwierdzenie do serwera, a uwierzytelnianie zostaje zakończone. Ponieważ rejestracja jest powiązana z urządzeniem, użytkownicy, którzy zmieniają urządzenie, muszą ponownie się zarejestrować.
Wymagania wstępne
- Wymagana jest profesjonalna edycja ADSelfService Plus.
- Musisz mieć dostęp administratora do portalu ADSelfService Plus.
- Przed włączeniem tego uwierzytelniającego musi być skonfigurowana co najmniej jedna polityka samoobsługowa.
- Użytkownicy muszą mieć zainstalowaną aplikację mobilną ADSelfService Plus na swoim urządzeniu — dostępną w App Store (iOS) oraz Play Store (Android).
Ograniczenia
Instrukcje konfiguracji
Ścieżka nawigacji do strony Uwierzytelniania wieloskładnikowego różni się nieznacznie między wdrożeniami AD a Entra ID.
- Active Directory: Przejdź do Konfiguracja > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Entra ID: Wybierz Azure Active Directory z rozwijanego menu katalogu w lewym górnym rogu, a następnie przejdź do Konfiguracja > Self-Service > Multi-factor Authentication > Authenticators Setup.
Następnie:
- Z rozwijanego menu Wybierz politykę wybierz politykę, którą chcesz skonfigurować.
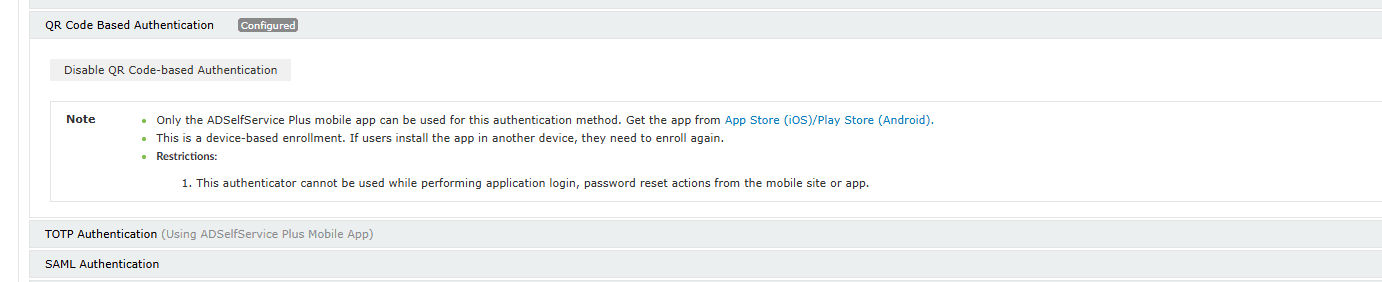
- Kliknij sekcję Uwierzytelnianie oparte na kodzie QR, aby ją rozwinąć.
- Select Włącz uwierzytelnianie oparte na kodzie QR.
Wskazówki
- Ponieważ uwierzytelnianie oparte na kodzie QR jest powiązane z urządzeniem, przypomnij użytkownikom o ponownej rejestracji w przypadku zmiany urządzenia — w przeciwnym razie nie będą mogli zakończyć uwierzytelniania. Rozważ połączenie tego authenticatora z metodą zapasową, taką jak weryfikacja e-mailowa, aby użytkownicy nie zostali zablokowani podczas zmiany urządzenia.
- Użyj zakładki Rejestracja MFA (Entra ID) lub raportu zarejestrowanych użytkowników (AD), aby monitorować, którzy użytkownicy zarejestrowali się do uwierzytelniania opartego na kodzie QR, i skontaktuj się z tymi, którzy się nie zarejestrowali, jeśli ten authenticator jest ustawiony jako obowiązkowy w ich polityce.