Uwierzytelnianie TOTP
Uwierzytelnianie TOTP (Time-based One-time Password) wymaga od użytkowników wprowadzenia wrażliwego na czas kodu weryfikacyjnego generowanego przez aplikację mobilną ADSelfService Plus, aby potwierdzić swoją tożsamość. Kod odświeża się w regularnych odstępach czasu i może być użyty tylko raz, co czyni go odpornym na ataki powtórzeniowe.
Jak to działa
Gdy użytkownik przechodzi do kroku uwierzytelniania TOTP, ADSelfService Plus prosi go o wprowadzenie aktualnego kodu TOTP wyświetlanego w aplikacji mobilnej ADSelfService Plus na zarejestrowanym urządzeniu. Serwer weryfikuje kod zgodnie z algorytmem opartym na czasie, a uwierzytelnianie kończy się sukcesem, jeśli kod się zgadza. Ponieważ rejestracja jest oparta na urządzeniu, użytkownicy zmieniający urządzenie muszą się ponownie zarejestrować.
Wymagania wstępne
- Wymagana jest profesjonalna edycja ADSelfService Plus.
- Musisz mieć dostęp administratora do portalu ADSelfService Plus.
- Przed włączeniem tego uwierzytelniającego musi być skonfigurowana co najmniej jedna polityka samoobsługowa.
- Użytkownicy muszą mieć zainstalowaną aplikację mobilną ADSelfService Plus na swoim urządzeniu — dostępną w App Store (iOS) oraz Play Store (Android).
Ograniczenia
- Do uwierzytelniania TOTP można używać tylko aplikacji mobilnej ADSelfService Plus — aplikacje uwierzytelniające firm trzecich nie są obsługiwane.
- Jest to rejestracja oparta na urządzeniu — jeśli użytkownik zainstaluje aplikację ADSelfService Plus na nowym urządzeniu, musi się ponownie zarejestrować.
- Uwierzytelnianie TOTP nie może być używane podczas logowania do aplikacji, resetowania hasła ani odblokowywania konta z mobilnej strony ADSelfService Plus lub aplikacji mobilnej.
Instrukcje konfiguracji
Ścieżka nawigacji do strony Uwierzytelniania wieloskładnikowego różni się nieznacznie między wdrożeniami AD a Entra ID.
- Active Directory: Przejdź do Konfiguracja > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Entra ID: Wybierz Microsoft Entra ID z rozwijanego menu katalogu w lewym górnym rogu, a następnie przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja Authenticatorów.
Następnie:
- Z rozwijanego menu Wybierz politykę wybierz politykę, którą chcesz skonfigurować.
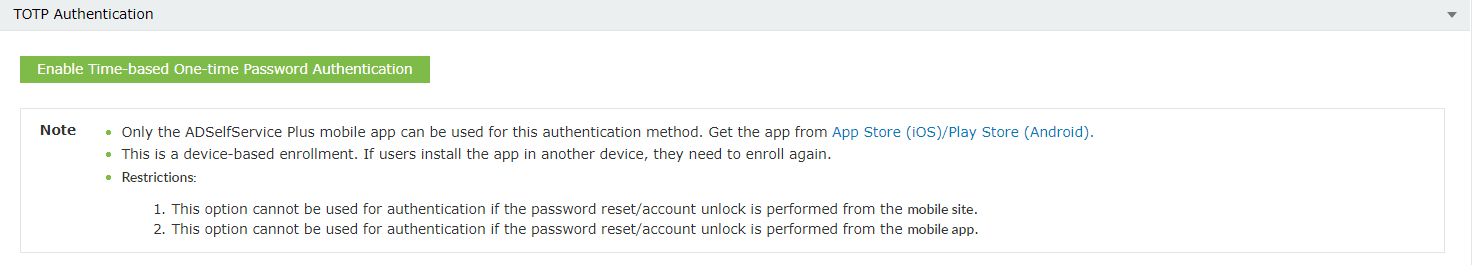
- Kliknij sekcję Uwierzytelnianie TOTP, aby ją rozwinąć.
- Select Włącz uwierzytelnianie Time-based One-time Password.
Wskazówki
- Ponieważ uwierzytelnianie TOTP jest oparte na urządzeniu i ograniczone do aplikacji mobilnej ADSelfService Plus, upewnij się, że użytkownicy wiedzą, iż aplikacje firm trzecich, takie jak Google Authenticator czy Microsoft Authenticator, nie mogą być używane. Uwzględnij to w komunikacji onboardingowej dla użytkowników końcowych, aby uniknąć nieporozumień podczas rejestracji.
- Połącz uwierzytelnianie TOTP z zapasowym authenticatoriem, takim jak weryfikacja e-mailowa, dla użytkowników często zmieniających urządzenia, aby nie pozostali bez możliwości uwierzytelnienia podczas oczekiwania na ponowną rejestrację na nowym urządzeniu.
- Jeśli TOTP jest ustawione jako obowiązkowy authenticator w polityce, użyj zakładki MFA Enrollment (Entra ID) lub raportu Enrolled Users Report (AD), aby zidentyfikować użytkowników, którzy jeszcze się nie zarejestrowali, i skontaktuj się z nimi przed wejściem polityki w życie.