Uwierzytelniający YubiKey
ADSelfService Plus obsługuje serię YubiKey 5, serię YubiKey 5 FIPS oraz serię YubiKey 5 CSPN, wykorzystując protokół Yubico OTP do uwierzytelniania. Gdy YubiKey Authenticator jest włączony, użytkownicy najpierw uwierzytelniają się za pomocą swoich danych logowania do domeny AD, a następnie za pomocą jednorazowego kodu (OTP) generowanego przez urządzenie YubiKey.
Jak to działa
Gdy użytkownik dotrze do kroku uwierzytelniania YubiKey, zostanie poproszony o włożenie YubiKey i dotknięcie go, aby wygenerować OTP. ADSelfService Plus wysyła OTP do serwerów walidacyjnych Yubico w celu weryfikacji. Jeśli OTP jest ważny, użytkownik zostaje uwierzytelniony i może kontynuować operację samoobsługową.
Można utrzymywać wiele konfiguracji YubiKey Authenticator dla różnych użytkowników na podstawie ich przynależności do domeny, grupy lub OU, lub zastosować jedną konfigurację do wszystkich użytkowników.
Wymagania wstępne
1. Konfiguracja zapory sieciowej
Następujące połączenia wychodzące muszą być dozwolone przez zaporę sieciową, aby walidacja OTP mogła dotrzeć do serwerów Yubico:
- https://api.yubico.com/wsapi/2.0/verify
- https://api2.yubico.com/wsapi/2.0/verify
- https://api3.yubico.com/wsapi/2.0/verify
- https://api4.yubico.com/wsapi/2.0/verify
- https://api5.yubico.com/wsapi/2.0/verify
2. Uzyskiwanie Client ID i Secret Key
- Przejdź do https://upgrade.yubico.com/getapikey.
- Wprowadź swój adres e-mail.
- Podłącz YubiKey do swojej stacji roboczej lub serwera i dotknij go, aby wprowadzić YubiKey OTP.
- Wybierz Przeczytałem i akceptuję Warunki korzystania i kliknij Pobierz klucz API.
- Skopiuj wyświetlane Client ID oraz Secret Key. Będziesz potrzebować obu podczas konfiguracji.
Instrukcje konfiguracji
- Zaloguj się do portalu ADSelfService Plus za pomocą danych administratora.
- Przejdź do Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Z rozwijanego menu Wybierz politykę wybierz politykę, którą chcesz skonfigurować.
- Kliknij sekcję YubiKey Authenticator, aby ją rozwinąć.
- Enter the ID klienta and Secret Key obtained in the prerequisites.
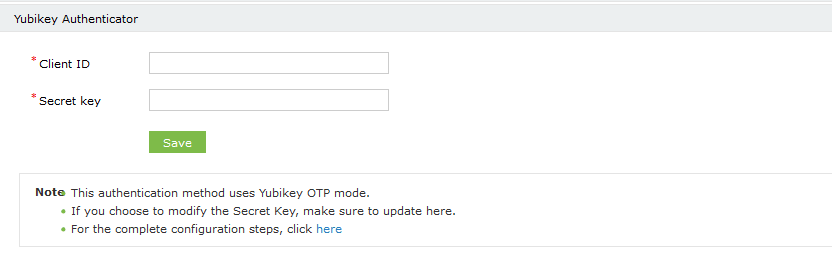
- Click Zapisz.
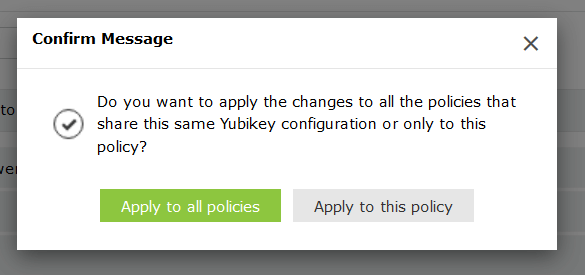
Wskazówki
- Przed włączeniem YubiKey Authenticator dla polityki, upewnij się, że wszystkie pięć adresów URL walidacji Yubico jest dostępnych z serwera ADSelfService Plus. Zablokowane połączenie wychodzące spowoduje ciche niepowodzenie wszystkich walidacji OTP YubiKey — użytkownicy otrzymają błąd uwierzytelniania bez jasnej informacji o przyczynie.
- Client ID i Secret Key są powiązane z adresem e-mail użytym podczas rejestracji na upgrade.yubico.com. Zachowaj oba te dane w bezpiecznym miejscu — w przypadku ich utraty konieczne będzie wygenerowanie nowego klucza API, co wymaga ponownej konfiguracji w ADSelfService Plus.
- Używaj konfiguracji per-polityka, aby stosować YubiKey Authenticator tylko do grup użytkowników, które mają dostęp do fizycznych tokenów sprzętowych. Zastosowanie go globalnie do użytkowników, którym nie wydano YubiKey, zablokuje im dostęp do operacji samoobsługowych.