скомпрометированных устройств с корпоративными учетными записями не управляются организацией; 30% управляются корпоративно.
Источник: Verizon's 2025 Data Breach Investigations Report
Облачное решение управления доступом, предлагающее фишингоустойчивую и контекстную аутентификацию при каждом входе.
Получить доступ
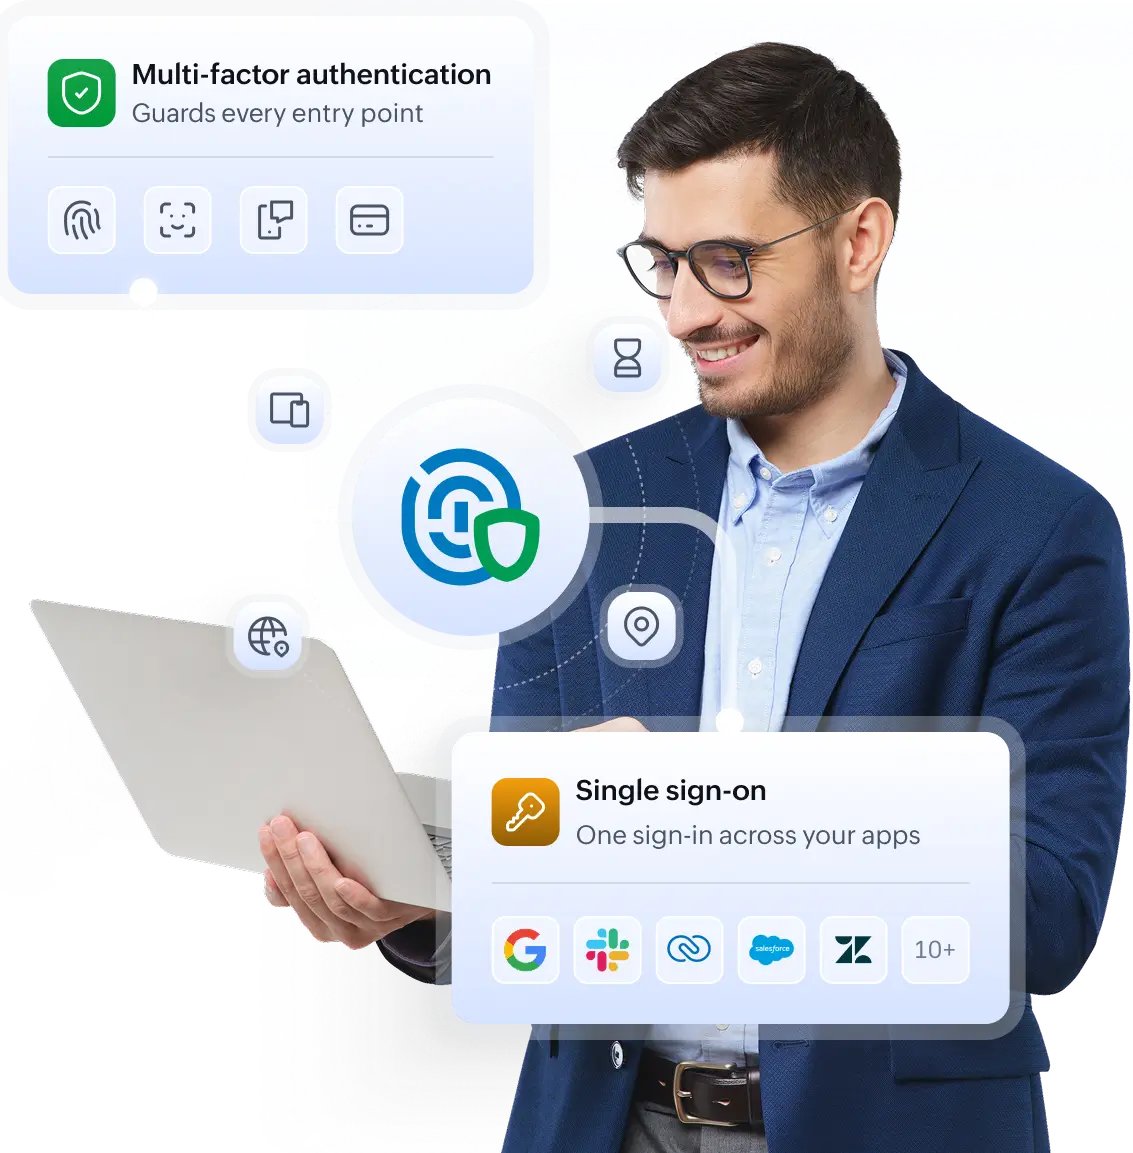
Компрометация учетных данных теперь является драйвером практически всех крупных инцидентов безопасности — от кражи устройств до злоупотреблений в облаке и атак вымогателей. Identity Access защищает уровень идентификации от начала до конца, объединяя управление доступом для пользователей, устройств и приложений через единый механизм политики.
скомпрометированных устройств с корпоративными учетными записями не управляются организацией; 30% управляются корпоративно.
Источник: Verizon's 2025 Data Breach Investigations Reportпопыток вторжений в ЕС начинаются с фишинга, причем 80% используют сгенерированный ИИ контент.
Источник: ENISA Threat Landscape 2025атак вымогателей начинается с использования скомпрометированных учетных данных для входа по VPN
Источник: Beazley Security's Quarterly Threat Report: Third Quarter, 2025облачных инцидентов начинается со слабо защищенных или отсутствующих учетных данных.
Источник: Google Cloud Threat Horizons H2 2025 ReportIdentity Access — это центральная точка управления аутентификацией сотрудников, объединяющая SSO, адаптивную MFA и фишингоустойчивую аутентификацию для приложений и рабочих станций Windows, macOS и Linux.
Применяйте MFA для рабочих станций, VPN, Outlook в вебе, SSH-сессий, RDP и бизнес‑приложений, чтобы блокировать несанкционированный доступ.
Используйте ключи доступа FIDO2, такие как биометрия и аппаратные токены, для входа, защищенного от фишинга.
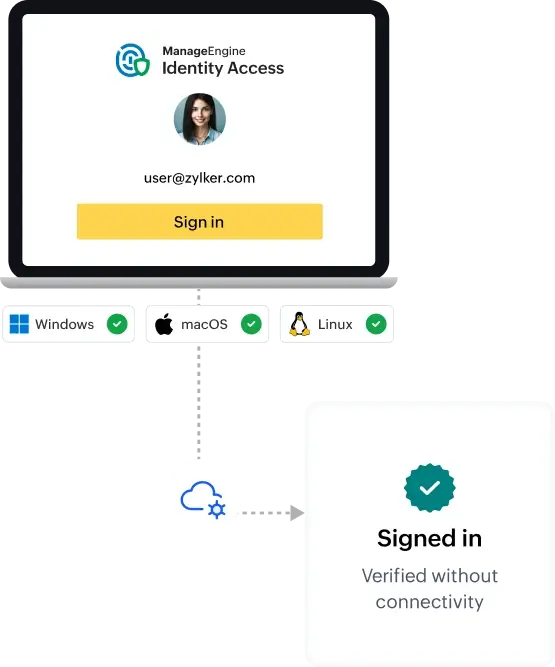
Регистрируйте устройства напрямую через облако с автоматическим созданием локальных учетных записей — даже без локального Active Directory.
Поддержка NIST SP 800-63B, HIPAA, PCI DSS и NIS2 реализуется за счет надежной аутентификации.
Используйте управление доступом, которое соответствует темпам вашей компании.
Выбирайте из 11+ факторов аутентификации и подтверждайте каждый запрос на доступ сильным вторым фактором.
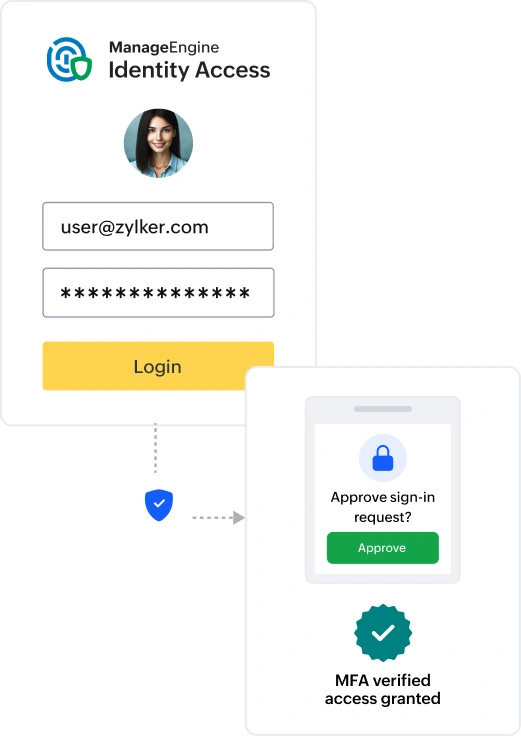
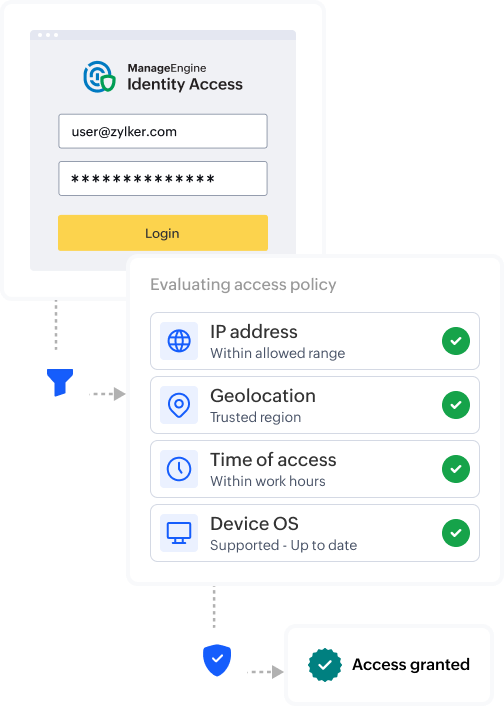
Внедряйте адаптивные, основанные на политиках механизмы управления доступом с учетом IP, устройства, времени и геолокации.
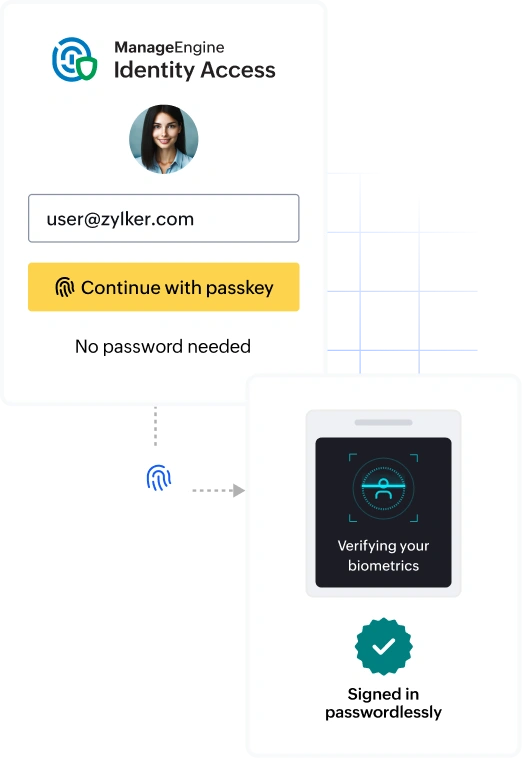
Откажитесь от паролей для всех точек входа и замените их фишингоустойчивыми и криптографически закрепленными удостоверениями.
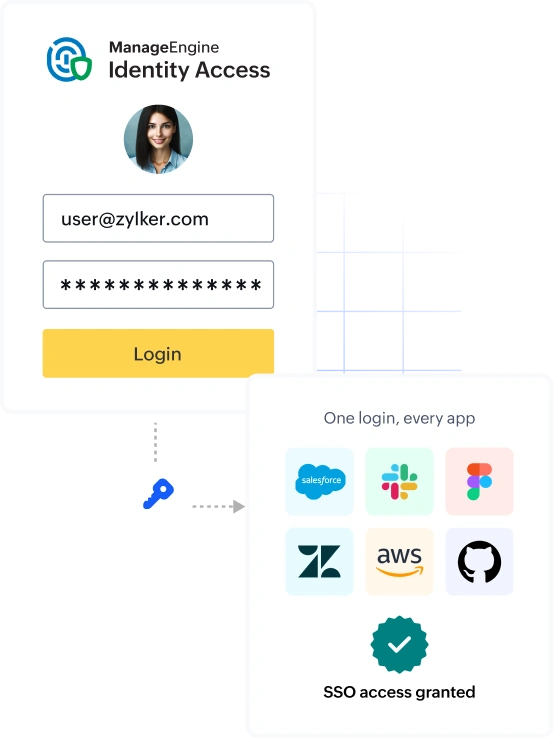
Предоставьте пользователям мгновенный доступ к сотням интегрированных SaaS-приложений и к любому кастомному приложению с поддержкой SAML, OAuth или OIDC.
Включите вход в рабочие станции в рамки той же политики доступа, что и для приложений, сетей и терминальных сессий.
$5/пользователь/год*
Посмотреть тарифы*Цена рассчитывается на пользователя, итоговая сумма может отличаться.
Предложите сотрудникам единую точку доступа, а себе — централизованное управление правами.
Зарегистрироваться
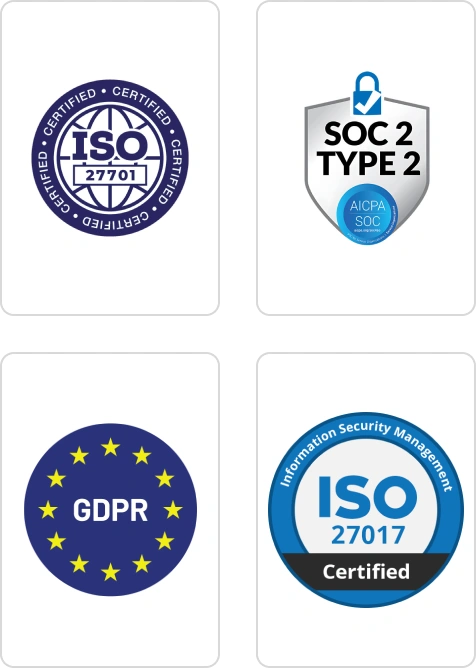
Zoho Corporation сертифицирована по стандартам ISO/IEC 27001 (система управления информационной безопасностью), ISO/IEC 27017 (защита облачных сервисов) и ISO/IEC 27018 (защита персональных данных), а также соответствует SOC 2 Type II (безопасность, конфиденциальность, целостность обработки, доступность и приватность).
Данные пользователей наших облачных приложений хранятся в дата-центрах, которые соответствуют требованиям SOC 1 Type II, SOC 2 Type II, а также сертифицированы по ISO/IEC 27001 (информационная безопасность) и ISO 22301 (система управления непрерывностью бизнеса).
Identity Access — это облачное решение для управления учетными записями и доступом сотрудников (IAM). Управление доступом, входящее в Identity Access, обеспечивает безопасный и удобный доступ к корпоративным ресурсам и помогает организациям реализовать концепцию Zero Trust. Благодаря адаптивной MFA, SSO и аутентификации на основе риска, Identity Access гарантирует вашим сотрудникам надежный и простой доступ к необходимым ресурсам.
Управление доступом — это уровень безопасности, определяющий, кто может войти в те или иные приложения и ресурсы, а также что именно требуется для предоставления доступа. Обычно включает SSO, MFA и политики, определяющие, кто, когда и откуда может получить доступ.
Облачная MFA — это механизм безопасности, который требует подтверждения пользователя с помощью двух и более факторов (например, пароля, биометрии или OTP) для предоставления доступа к облачным ресурсам.
Облачная авторизация по безопасности — это процесс предоставления или отказа в доступе к облачным ресурсам на основе уровня прав пользователя и его учетной записи, чтобы только авторизованные пользователи могли выполнять определенные действия или получать специфические данные в облаке.
Основные типы факторов MFA:
MFA может предоставляться как SaaS (программное обеспечение как услуга), также известное как MFAaaS, когда многофакторная аутентификация реализуется через облачные платформы, обеспечивая масштабируемость, централизованное управление и простое развертывание без необходимости локальной инфраструктуры.
Zoho Corporation сертифицирована по стандартам ISO/IEC 27001 (система управления информационной безопасностью), ISO/IEC 27017 (защита облачных сервисов) и ISO/IEC 27018 (защита персональных данных), а также соответствует SOC 2 Type II (безопасность, конфиденциальность, целостность обработки, доступность и приватность).
Данные пользователей наших облачных приложений хранятся в дата-центрах, которые соответствуют требованиям SOC 1 Type II, SOC 2 Type II, а также сертифицированы по ISO/IEC 27001 (информационная безопасность) и ISO 22301 (система управления непрерывностью бизнеса).