CTEM: por que gestão contínua de exposição está substituindo o modelo tradicional de vulnerabilidades
Qualquer brecha, mesmo que mínima, é uma oportunidade para cibercriminosos entrarem em um ambiente e fazerem um grande estrago.
Cada vez mais, é necessário estar atento a qualquer vulnerabilidade que possa surgir em sua infraestrutura, pois, se perceber tarde demais, é possível que os danos sejam muito extensos.
Por isso, abordagens proativas estão ganhando mais espaço na cibersegurança. Neste artigo, vamos entender o que é Continuous Threat Exposure Management, ou CTEM, termo introduzido pelo Gartner.
O que é o CTEM?
A Gestão Contínua de Exposição a Ameaças (Continuous Threat Exposure Management) é um conceito e estrutura que foram desenvolvido pelo Gartner a respeito de uma abordagem mais proativa de detecção de vulnerabilidades.
Ao contrário das detecções tradicionais, o CTEM tem o foco em identificar, avaliar e mitigar os riscos de forma contínua, o mais rápido possível, reconhecendo uma vulnerabilidade antes mesmo que ela se torne uma brecha para cibercriminosos.
Assim, com essa abordagem, a correção sempre acontece de forma contínua e de antemão, reduzindo drasticamente os riscos cibernéticos que as empresas estão expostas, tornando a postura de segurança mais assertiva.
O CTEM é uma estrutura em 5 fases: escopo, descoberta, priorização, validação e mobilização, que vamos entender no tópico a seguir.
Entenda as 5 fases do CTEM
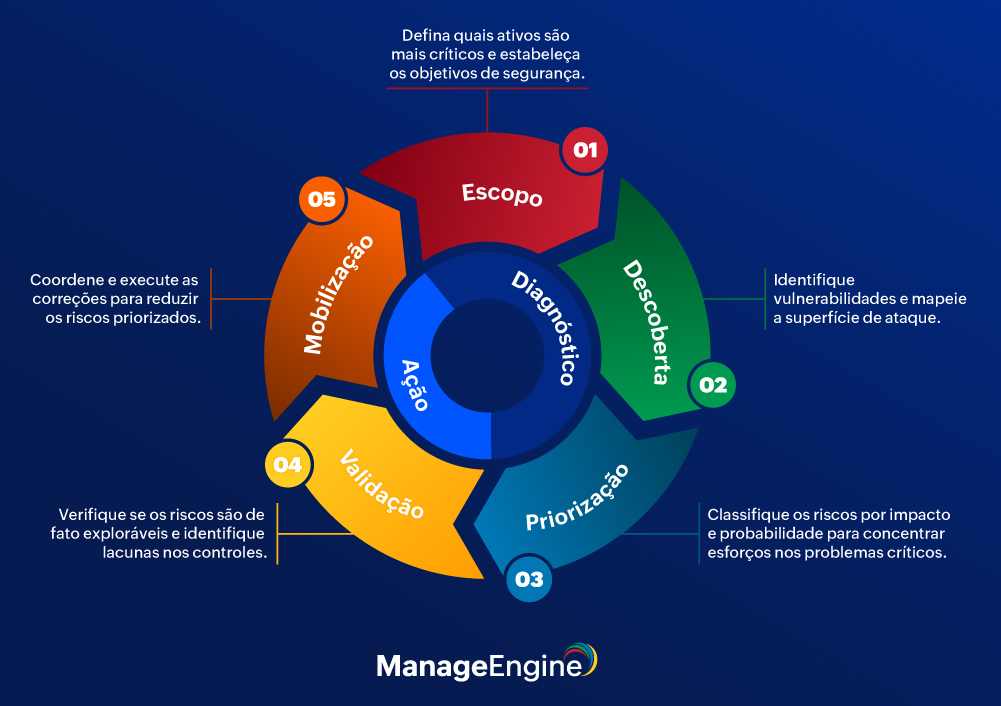
O CTEM é uma abordagem estruturada, e por isso ele foi dividido em 5 fases que se complementam e formam um ciclo contínuo. Seguir cada uma delas é fundamental para que se tenha o resultado esperado, mitigando os riscos de forma eficiente.
1 - Escopo (Scope)
Na primeira parte, iremos entender onde será o foco. Aqui, çe necessário indentificar os ativos críticos da empresa, assim como áreas e processos que, se vulneráveis, podem trazer grandes prejuízos.
Agora, imagine uma empresa de grande porte. Quantas áreas vulneráveis ela pode ter? Fazer esse inventário manualmente é inviável, o que também causa uma vulnerabilidade se feito incorretamente.
Para isso, a ManageEngine conta com soluções que te auxiliam na identificação de ativos. O ServiceDesk Plus ajuda na gestão de inventário de TI para acompanhar todos os seus ativos, seja hardware ou software, ao longo do seu ciclo de vida. Com essa solução, você pode fazer a varredura de ativos e obter todas as informações necessárias, como especificação de hardware, software instalado, histórico de varredura, histórico de propriedade de ativos e estados de ativos em um único painel.
Já o OpManager Nexus é uma solução de observabilidade full-stack que faz a descoberta de dispositivos de rede para o seu monitoramento, garantindo assim o funcionamento perfeito da rede, minimizando tempos de inatividade e interrupções.
2 - Descoberta (Discovery)
Depois que o escopo geral é definido, é necessário que os ativos sejam avaliados. Dispositivos, identidades e configurações são vulneráveis e, se mal gerenciados, abrem brechas que se tornam boas oportunidades de ataques.
Por isso, nessa segunda fase, é o momento de avaliar quais vulnerabilidades existem ou podem existir em cada ativo e quais caminhos podem ser explorados. É como fazer um grande mapa de como se chega a cada um desses ativos e, assim, poder evitar que os atacantes tenham acesso a eles.
Neste processo, o Vulnerability Manager Plus é a solução para gestão de vulnerabilidades que oferece cobertura abrangente, visibilidade contínua, avaliação rigorosa e remediação automatizada de vulnerabilidades. Avalie e priorize com base na capacidade de exploração; personalize, orquestre e automatize a gestão de patches e mitigue vulnerabilidades zero-day.
Para a sua gestão de redes, o Firewall Analyzer detecta mudanças na configuração do firewall, faz o monitoramento de suas regras, detecta vulnerabilidades de firmware e faz a análise de logs.
3 - Priorização (Prioritization)
Identificadas as vulnerabilidades, é o momento de entender os seus impactos. Nem toda vulnerabilidade irá apresentar o mesmo risco; o que é irrelevante para a empresa X pode ser crítico para a empresa Y.
Por isso, é necessário entender bem como cada ativo impacta o seu negócio. A partir disso, é possível analisar quais são os recursos mais críticos que, se ficarem fora do ar, terão um impacto desastroso sobre a empresa, e por isso devem ter mais atenção e investimento.
A partir disso, é possível criar uma lista de priorização, com planos concretos de recuperação, investimento e urgência para cada ativo.
O Vulnerability Manager Plus ajuda a avaliar os ataques e priorizar as áreas que são mais susceptíveis de serem exploradas por um invasor. Avalie e priorize as vulnerabilidades com base na capacidade de exploração, gravidade, idade, contagem de sistemas afetados, bem como na disponibilidade da correção.
4 - Validação (Validation)
Neste passo, é o momento de avaliar se o que está implementado funciona. Por meio de testes de segurança, principalmente pentests e ataques simulados, os controles de segurança são validados para conferir se eles conseguem detectar e parar ameaças.
Planos de respostas também são verificados para saber se são efetivos e em quanto tempo os recursos conseguem voltar à normalidade.
Aqui, o Log360 tem um papel importante: durante pentests e ataques simulados, ele mostra se as ameaças foram de fato detectadas, por meio de correlação, inteligência de ameaças e UEBA, e ajuda a identificar lacunas de visibilidade que precisam ser tratadas.
5 - Mobilização (Mobilization)
A última etapa é o momento de corrigir o que não deu certo no passo 4. Trace novos planos de recuperação e aumente a cibersegurança do seu ambiente. Seguindo todas as etapas, é possível mitigar vulnerabilidades e tornar a segurança muito mais proativa, antecipando brechas antes mesmo que elas sejam exploradas.
Com o ADManager Plus, é possível fazer toda a gestão de identidades e contas, estando de acordo com a conformidade. O Endpoint Central automatiza a implementação de patches, detecta vulnerabilidades, detecta e corrige ameaças e faz a gestão de configurações em endpoints.
O PAM360 restringe os caminhos de ataque ao gerenciar as contas privilegiadas, delegando privilégios e fazendo a análise de comportamento de usuários privilegiados, identificando padrões de atividades suspeitas.
Já com o Log360, o recurso de SOAR possibilita orquestrar workflows complexos com playbooks predefinidos, permitindo neutralização rápida de ameaças e minimização de danos.
Por fim, o Network Configuration Manager identifica vulnerabilidades de firmware nos dispositivos de rede, com o ID do CVE, a pontuação e a severidade de cada uma, e permite atualizar o firmware remotamente para eliminar a ameaça.
Qual a importância de implementar o CTEM?
Cada vez mais, a TI tem que trabalhar de forma integrada. A quantidade de dados e dispositivos cresce massivamente, e trabalhar com ferramentas que não se conversam e isoladas traz mais prejuízos do que soluções.
A cibersegurança se tornou um ponto central para as empresas. A forma tradicional de tratar a segurança também não funciona mais. A visão isolada, em pedaços e reativa, diminui a confiança, provoca perda financeira e de clientes e possibilita ataques frequentes.
O CTEM traz um novo tipo de abordagem que não enxerga as vulnerabilidades isoladamente, mas cria um mapa que mostra a origem e destino, trazendo uma visão unificada que possibilida uma ação proativa, tornando a segurança mais efetiva.
5 Benefícios do CTEM
Agora que entendemos como funciona o CTEM e por que ele tem se tornado uma estratégia cada vez mais usada para a cibersegurança, vamos explorar quais são os seus benefícios.
Visibilidade unificada
Sua abordagem em ciclo, que vai desde a descoberta de ativos até a mitigação de riscos, traz uma versão unificada e, ao mesmo tempo, abrangente de todo o ambiente de TI, facilitando os processos de remediação.
Plano de recuperação concreto
Ao determinar os ativos e qual é sua prioridade de acordo com sua criticidade, é possível implementar planos de recuperação que sejam mais estruturados e de acordo com o que realmente é necessário para sua infraestrutura.
Estrutura contínuo
Esse conceito trabalha de forma contínua, ou seja, seu ambiente nunca estará desprotegido ou será pego desprevenido, pois constantemente serão feitos testes de segurança e implementação de novos planos de contingência.
Decisões mais assertivas
Ao montar todo o ciclo, você terá uma visão abrangente baseada em dados, o que ajudará a tomar decisões mais assertivas sobre o que realmente é necessário implementar, modificar e quais são os níveis de prioridade, sem depender de achismos.
Redução de custos
Ao tomar decisões mais assertivas e ter planos mais concretos, os custos serão otimizados, pois os investimentos irão onde realmente devem ser alocados. Além disso, a TI irá sair do modo sobrevivência, sempre corrigindo ameaças após um ataque, o que gera muito mais custo do que assumir uma postura proativa.
Conclusão
Ambientes de TI que ainda trabalham no modo reativo não conseguem se sustentar por muito tempo. O modo preventivo logo se tornará a via de regra, e quanto antes se adaptar a este cenário, melhor.
O CTEM, iniciado pelo Gartner, já demonstra essa evolução. Essa estratégia torna o ambiente muito mais preparado e resiliente para os cenários atuais de ameaças e vulnerabilidades.
Teste gratuitamente as ferramentas da ManageEngine em nosso site e comece a implementar essa abordagem agora mesmo!
Nota: Encontre a revenda da ManageEngine certa. Entre em contato com a nossa equipe de canais pelo e-mail latam-sales@manageengine.com.
Importante: a ManageEngine não trabalha com distribuidores no Brasil.