Práticas recomendadas de cibersegurança para empresas modernas
Neste artigo:
O que são práticas recomendadas de cibersegurança para empresas modernas?
Principais riscos e desafios de cibersegurança
Como medir a eficácia da cibersegurança
Como a ManageEngine apoia a cibersegurança corporativa
Perguntas frequentes
A cibersegurança corporativa não se limita mais a um perímetro de rede fixo. As equipes de segurança precisam proteger usuários, dispositivos, aplicações, serviços em nuvem e acessos de terceiros em ambientes cada vez mais distribuídos.
Os invasores também têm como alvo identidades, sistemas sem patches, serviços expostos e lacunas de visibilidade, em vez de depender de um único método de ataque. Por isso, a cibersegurança deve ser tratada como um programa contínuo, e não como um projeto concluído de uma só vez e revisitado mais tarde.
Este guia apresenta práticas recomendadas de cibersegurança que as empresas podem adotar para reduzir riscos, melhorar a resiliência e responder com mais eficácia à medida que seus ambientes de TI evoluem.
O que são práticas recomendadas de cibersegurança para empresas modernas?
As prioridades de cibersegurança variam conforme a organização, de acordo com seus sistemas, riscos de negócio, requisitos regulatórios e nível de maturidade em segurança. As práticas recomendadas a seguir oferecem uma base prática para reduzir riscos em ambientes corporativos complexos.
1. Manter um inventário preciso de ativos
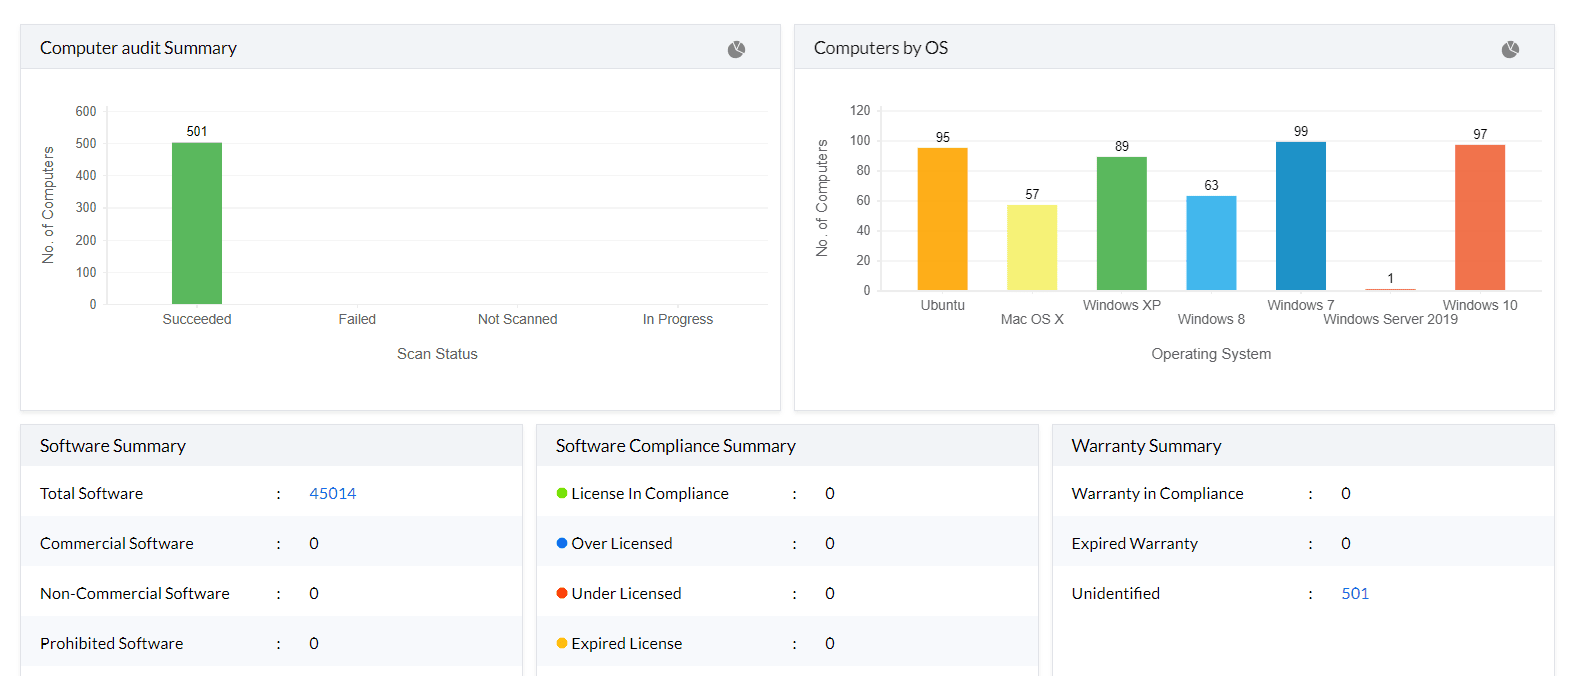
Como diz o ditado: não é possível proteger o que não se vê. À medida que os ambientes corporativos se expandem, fica mais fácil que dispositivos não gerenciados, aplicações esquecidas, recursos em nuvem e ativos não autorizados fiquem fora dos processos normais de segurança.
Um inventário de ativos confiável deve abranger endpoints, servidores, aplicações, contas de usuário, dispositivos de rede e recursos em cloud. Também deve ajudar as equipes a identificar quais ativos são críticos para o negócio, quem é responsável por eles e se estão sendo gerenciados ativamente.
Manter esse inventário atualizado oferece às equipes de segurança uma visão mais clara de onde estão os riscos e ajuda a garantir que ativos importantes não sejam esquecidos durante a aplicação de patches, o monitoramento ou a resposta a incidentes.
Principais ações:
Identificar e rastrear ativos em ambientes on-premises e em cloud;
Detectar dispositivos e aplicações não gerenciados ou não autorizados;
Classificar os ativos de acordo com a criticidade para o negócio;
Atribuir responsáveis claros aos sistemas críticos;
Revisar e atualizar continuamente os registros de ativos.
2. Avaliar e priorizar os riscos cibernéticos
Nem todo problema de segurança representa o mesmo nível de risco. Uma vulnerabilidade em um servidor crítico para o negócio, por exemplo, pode exigir uma ação muito mais rápida do que o mesmo problema em um sistema com exposição ou impacto limitados.
Em vez de tratar todos os alertas da mesma forma, as organizações devem considerar fatores como o grau de exposição de um ativo, a probabilidade de exploração de uma falha e o impacto que o comprometimento desse ativo poderia causar ao negócio.
Principais ações:
Identificar os sistemas e ativos mais críticos para o negócio;
Avaliar os riscos com base em exposição, possibilidade de exploração e impacto potencial;
Priorizar a correção de ativos e vulnerabilidades de alto risco;
Definir prazos de correção de acordo com o risco;
Reavaliar as prioridades à medida que surgem novas vulnerabilidades e ameaças.
3. Fortalecer a segurança de identidade e acesso
Muitos ataques começam com uma conta comprometida, e não com uma tentativa direta de invadir um sistema. Quando os invasores obtêm credenciais válidas, permissões excessivas ou contas privilegiadas mal controladas facilitam o avanço para o interior do ambiente.
As organizações devem limitar o acesso ao que os usuários realmente precisam para desempenhar suas funções. Isso inclui aplicar autenticação mais forte, revisar permissões com regularidade e monitorar de perto as contas com acesso administrativo ou privilegiado.
Principais ações:
Aplicar autenticação multifator (MFA) em sistemas e contas sensíveis;
Adotar os princípios de privilégio mínimo e de acesso baseado em função;
Revisar regularmente contas e permissões privilegiadas;
Remover contas inativas, órfãs ou desnecessárias;
Monitorar o acesso privilegiado e a atividade de contas de alto risco;
Automatizar o provisionamento e o desprovisionamento sempre que possível.
4. Proteger e monitorar continuamente os endpoints
Os endpoints oferecem aos invasores um ponto de entrada prático, pois ficam diretamente entre usuários, aplicações, credenciais e dados corporativos. Por isso, laptops, desktops, servidores e dispositivos móveis precisam ser protegidos e monitorados durante todo o ciclo de vida, inclusive quando operam fora da rede corporativa.
Um programa sólido de segurança de endpoints deve ajudar as equipes a manter configurações consistentes, manter os softwares atualizados, detectar atividades suspeitas e controlar o que usuários e aplicações podem fazer nos dispositivos gerenciados.
Principais ações:
Aplicar e manter configurações seguras nos dispositivos;
Manter sistemas operacionais e aplicações de terceiros atualizados;
Monitorar endpoints em busca de atividades suspeitas e indicadores de comprometimento;
Identificar e controlar aplicações não autorizadas;
Restringir dispositivos removíveis quando necessário;
Manter visibilidade sobre endpoints remotos e móveis;
Definir procedimentos para isolar e corrigir dispositivos comprometidos.
5. Implementar o gerenciamento de vulnerabilidades e de patches baseado em risco
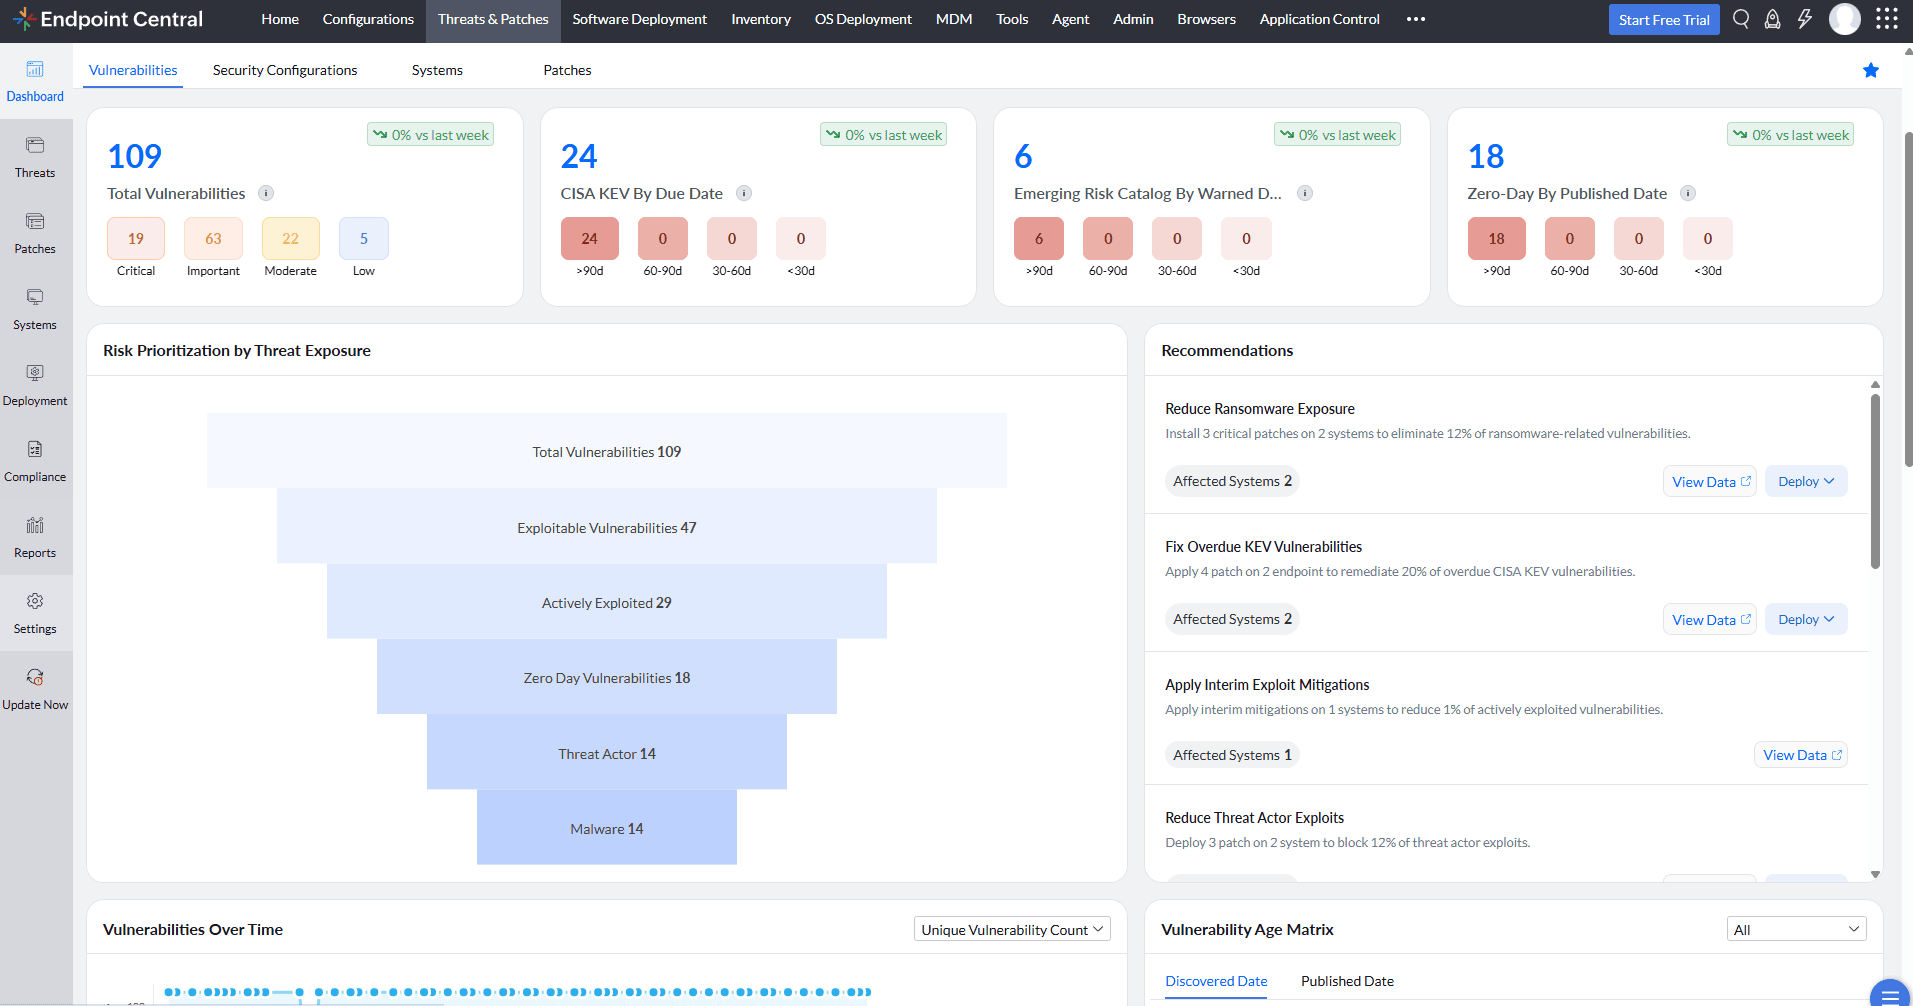
O gerenciamento de vulnerabilidades deve ir além de encontrar o maior número possível de falhas. Em ambientes grandes, as equipes de segurança podem lidar com milhares de achados ao mesmo tempo; o verdadeiro desafio, portanto, é decidir o que precisa de atenção primeiro.
As pontuações de severidade, como o CVSS, são úteis, mas não devem ser o único fator. As organizações também devem considerar se a vulnerabilidade está sendo explorada ativamente, se o sistema afetado está exposto à internet, qual é a criticidade do ativo para o negócio e se há um patch ou outra correção disponível.
Principais ações:
Verificar continuamente sistemas operacionais e aplicações de terceiros em busca de vulnerabilidades;
Priorizar a correção com base em possibilidade de exploração, exposição, severidade e criticidade do ativo;
Aplicar primeiro os patches das vulnerabilidades de alto risco, especialmente as exploradas ativamente ou expostas à internet;
Testar e implementar patches por meio de um processo controlado;
Verificar a correção e acompanhar a conformidade de patches ao longo do tempo.
6. Reduzir a superfície de ataque corporativa
À medida que os ambientes de TI crescem, aumenta também o número de aplicações, contas, serviços, portas e dispositivos que os invasores podem atacar. Reduzir a superfície de ataque significa limitar esses pontos de exposição desnecessários antes que possam ser explorados.
Isso pode envolver remover softwares sem uso, desativar serviços desnecessários, restringir privilégios administrativos, proteger sistemas expostos à internet e reforçar configurações. Revisões regulares são importantes, pois novas exposições podem surgir à medida que os ambientes mudam.
Principais ações:
Remover aplicações, contas e serviços sem uso;
Revisar e proteger ativos expostos à internet e portas abertas;
Aplicar configurações seguras e corrigir desvios de configuração;
Limitar privilégios administrativos e acessos desnecessários;
Usar controle de aplicações para impedir a execução de softwares não autorizados ou de alto risco;
Segmentar os sistemas críticos quando apropriado.
7. Centralizar o monitoramento e a detecção de segurança
Os eventos de segurança raramente ocorrem de forma isolada. Um login suspeito, um alerta de endpoint e uma alteração incomum de configuração podem parecer não relacionados quando analisados separadamente, mas, juntos, podem revelar um ataque maior.
O monitoramento centralizado permite que as equipes de segurança reúnam em um só lugar logs e sinais de segurança de identidades, endpoints, aplicações, servidores, dispositivos de rede e plataformas em nuvem. A partir daí, eventos relacionados podem ser correlacionados, enriquecidos com inteligência de ameaças e investigados com mais contexto.
Principais ações:
Coletar logs de segurança e telemetria dos sistemas críticos em um único local;
Correlacionar eventos relacionados em vez de analisar alertas isoladamente;
Usar análise comportamental para detectar atividades incomuns de usuários e entidades;
Enriquecer as detecções com inteligência de ameaças e contexto do ambiente;
Priorizar alertas de alto risco e definir procedimentos claros de escalonamento;
Reter logs pesquisáveis para apoiar investigações e análises forenses.
8. Proteger os dados sensíveis durante todo o ciclo de vida
A proteção de dados sensíveis começa por saber onde eles estão armazenados e como circulam pela organização. Os dados podem estar em endpoints, servidores de arquivos, aplicações em nuvem, e-mail, dispositivos removíveis e outros locais de armazenamento, o que dificulta uma proteção consistente sem visibilidade suficiente.
As organizações devem identificar e classificar as informações sensíveis, entender quem pode acessá-las e monitorar como são usadas ou transferidas. Controles de prevenção contra perda de dados (DLP) podem então ser aplicados de acordo com a sensibilidade dos dados e o contexto em que são acessados ou movimentados.
Principais ações:
Descobrir e classificar dados sensíveis nos locais de armazenamento relevantes;
Revisar permissões de acesso e limitar o acesso desnecessário a dados críticos;
Monitorar o acesso e a movimentação de dados sensíveis;
Controlar transferências de risco por e-mail, navegadores, aplicações em nuvem e dispositivos removíveis;
Investigar atividades incomuns com dados e responder rapidamente a possíveis exfiltrações;
Revisar as políticas de proteção de dados à medida que mudam os requisitos de negócio e regulatórios.
9. Gerenciar os riscos de terceiros e da cadeia de suprimentos
Fornecedores, prestadores de serviço, provedores de nuvem e softwares externos podem introduzir riscos no ambiente. Mesmo quando os controles da própria organização são sólidos, um terceiro com acesso excessivo ou práticas de segurança frágeis pode criar outro caminho até sistemas e dados sensíveis.
O gerenciamento de riscos de terceiros deve considerar tanto a postura de segurança quanto o acesso. As organizações precisam entender a que os fornecedores têm acesso, quais dados manipulam e se esse acesso continua necessário ao longo do tempo.
Principais ações:
Avaliar a postura de segurança dos fornecedores críticos antes da contratação;
Identificar os sistemas e dados a que cada terceiro tem acesso;
Limitar o acesso de terceiros ao necessário;
Monitorar a atividade privilegiada e remota dos fornecedores;
Revisar periodicamente o acesso e os requisitos de segurança dos fornecedores;
Revogar o acesso imediatamente quando um contrato ou relacionamento comercial for encerrado.
Principais riscos e desafios de cibersegurança
As empresas modernas enfrentam uma combinação de riscos técnicos, operacionais e humanos. Algumas ameaças têm como alvo os usuários diretamente, enquanto outras exploram falhas em softwares, identidades, infraestrutura ou relações com terceiros.
Phishing e engenharia social
O phishing continua sendo uma das formas mais comuns para os invasores obterem acesso inicial. Em vez de explorar uma falha técnica, os invasores abordam os usuários com e-mails convincentes, páginas de login falsas ou mensagens criadas para roubar credenciais ou induzir uma ação insegura.
O desafio é que esses ataques continuam evoluindo. Conteúdo mais convincente, técnicas de falsificação de identidade e golpes com apoio de IA podem dificultar a distinção entre mensagens maliciosas e comunicações legítimas.
Ransomware e extorsão de dados
O ransomware pode interromper operações ao criptografar sistemas, mas muitos ataques hoje também envolvem roubo de dados. Os invasores podem exfiltrar informações sensíveis antes da criptografia e usá-las como pressão adicional.
Isso faz do ransomware um problema tanto de disponibilidade quanto de proteção de dados. As organizações precisam reduzir as oportunidades de acesso inicial, limitar a movimentação lateral, manter backups confiáveis e estar preparadas para detectar e conter atividades suspeitas rapidamente.
Comprometimento de identidades e acesso excessivo
Credenciais roubadas, autenticação fraca, contas dormentes e privilégios excessivos podem dar aos invasores um acesso com aparência legítima aos sistemas corporativos. O risco aumenta quando o acesso privilegiado não é revisado regularmente ou quando contas comprometidas podem circular livremente entre sistemas. Autenticação forte, privilégio mínimo e monitoramento contínuo das contas de alto risco são, portanto, essenciais.
Risco interno
Os incidentes internos nem sempre são maliciosos. Funcionários, prestadores de serviço ou parceiros podem expor dados por meio de erros, compartilhamento inseguro, acesso inadequado ou contas comprometidas.
O desafio é identificar comportamentos de risco sem tratar toda ação incomum como maliciosa. As organizações precisam de visibilidade suficiente para detectar anomalias, mantendo governança e controles de acesso adequados.
Vulnerabilidades sem patch e softwares desatualizados
Vulnerabilidades conhecidas continuam sendo um ponto de entrada comum quando os patches são adiados ou quando os sistemas ficam fora dos processos normais de gerenciamento. Os invasores também podem explorar falhas de software para instalar ou manter backdoors, garantindo acesso persistente mesmo após o comprometimento inicial.
Grandes empresas podem ter milhares de endpoints, servidores e aplicações de terceiros para manter, o que torna essenciais o gerenciamento de patches e a priorização baseada em risco. As equipes de segurança devem se concentrar primeiro nas vulnerabilidades que podem ser exploradas, estão expostas e se conectam a ativos críticos.
Riscos de cloud e de configuração
Os ambientes cloud podem introduzir lacunas de segurança por meio de serviços mal configurados, acessos excessivamente permissivos, recursos expostos ou controles de segurança inconsistentes. Como a infraestrutura em nuvem pode mudar rapidamente, as revisões de configuração e os controles de acesso precisam acompanhar o ritmo da implementação, em vez de depender apenas de auditorias periódicas.
Visibilidade de segurança fragmentada
As informações de segurança costumam estar distribuídas entre ferramentas de endpoint, sistemas de identidade, plataformas em nuvem, dispositivos de rede e aplicações. Quando esses sinais são analisados separadamente, atividades suspeitas podem passar despercebidas ou ser investigadas tarde demais.
Ao mesmo tempo, o excesso de alertas desconectados pode contribuir para a fadiga de violações (breach fatigue), dificultando a identificação dos avisos que realmente exigem atenção imediata. Centralizar e correlacionar os dados de segurança dá mais contexto às equipes, reduz o ruído e pode ajudar a revelar ataques que, de outra forma, pareceriam eventos isolados.
Como medir a eficácia da cibersegurança
Medir a cibersegurança depende de verificar se os controles de segurança estão de fato reduzindo o risco e ajudando as equipes a responder com mais eficácia. As métricas mais úteis são aquelas que mostram onde a exposição está diminuindo, onde a resposta está ficando mais rápida e onde ainda há lacunas.
Um conjunto prático de métricas de cibersegurança pode incluir:
Tempo de correção de vulnerabilidades críticas: com que rapidez as vulnerabilidades de alto risco são corrigidas;
Taxa de conformidade de patches: percentual de sistemas que atendem aos requisitos de aplicação de patches da organização;
Cobertura de MFA: percentual de usuários e contas críticas protegidos por MFA;
Exposição de contas privilegiadas: número de contas privilegiadas excessivas, inativas ou desnecessárias;
Tempo médio de detecção (MTTD): tempo necessário para identificar um incidente de segurança;
Tempo médio de reparo (MTTR): rapidez com que as equipes contêm, respondem e resolvem os incidentes detectados;
Cobertura do monitoramento de segurança: percentual de ativos críticos que enviam logs ou telemetria aos sistemas de monitoramento de segurança;
Taxa de recorrência de incidentes: frequência com que incidentes semelhantes voltam a ocorrer após a correção;
Taxa de falha em simulações de phishing: percentual de usuários que interagem com tentativas simuladas de phishing;
Taxa de conclusão de exercícios de resposta a incidentes: indica se os exercícios de simulação (tabletop) e os testes de resposta planejados estão sendo realizados.
Como a ManageEngine apoia a cibersegurança corporativa
A ManageEngine oferece recursos de gerenciamento de identidade e acesso, segurança de endpoints, gerenciamento de vulnerabilidades e de patches, monitoramento de segurança, acesso privilegiado e proteção de dados. Essas ferramentas podem ajudar as equipes de TI e de segurança a melhorar a visibilidade, reduzir a exposição e aplicar controles de segurança de forma mais consistente em ambientes complexos.
Em conjunto, esses recursos podem sustentar uma abordagem mais integrada de prevenção, detecção e resposta. Saiba mais sobre as soluções de cibersegurança da ManageEngine.
Perguntas frequentes
O que é cibersegurança?
A cibersegurança é a prática de proteger sistemas, redes, aplicações, identidades e dados contra acesso não autorizado, interrupção, roubo ou outras ameaças cibernéticas. Para as empresas, combina tecnologia, processos e pessoas para reduzir riscos, detectar atividades suspeitas e responder com eficácia quando ocorrem incidentes.
O que são práticas recomendadas de cibersegurança?
São as políticas, os processos e os controles técnicos que as organizações usam para reduzir riscos, proteger sistemas e dados e responder a incidentes de segurança. Geralmente abrangem áreas como identidade e acesso, segurança de endpoints, gerenciamento de vulnerabilidades, monitoramento, proteção de dados e resposta a incidentes.
Com que frequência as práticas de cibersegurança devem ser revisadas?
Devem ser revisadas regularmente e sempre que houver mudanças significativas no ambiente de TI, nas operações de negócio, nos requisitos regulatórios ou no cenário de ameaças. Áreas de alto risco, como acesso privilegiado, vulnerabilidades e ativos expostos, podem exigir revisões mais frequentes.
Como as organizações podem priorizar os riscos de cibersegurança?
As organizações podem priorizar os riscos considerando mais do que apenas a severidade. Fatores como possibilidade de exploração, criticidade do ativo, exposição à internet, impacto no negócio e exploração ativa ajudam a determinar o que deve ser tratado primeiro.
Como as empresas podem medir a eficácia da cibersegurança?
Para medir a eficácia da cibersegurança, as empresas podem acompanhar métricas como tempo de correção de vulnerabilidades críticas, conformidade de patches, cobertura de MFA, exposição de contas privilegiadas, tempo médio de detecção, tempo médio de reparo, cobertura do monitoramento de segurança e recorrência de incidentes.
Artigo traduzido. Artigo original escrito por Annisa Fauziyyah.
Nota: Encontre a revenda da ManageEngine certa. Entre em contato com a nossa equipe de canais pelo e-mail latam-sales@manageengine.com.
Importante: a ManageEngine não trabalha com distribuidores no Brasil.