In einer einzigen Konsole verbindet ADManager Plus, eine webbasierte Lösung für das Active-Directory-Management und
-Reporting, die Funktionen einer Ende-zu-Ende-Lösung für das Identitätsmanagement mit denen einer Software für das
Berechtigungsmanagement. Mit ADManager Plus können Sie die Zugriffsrechte von mehreren Ordnern und Dateien auf einmal
verwalten, oder einzelnen Dateien und Ordnern feinkörnig Berechtigungen zuweisen.
Dateiservermanagement
Mit der disziplinierten und genauen Verwaltung von Berechtigungen bleibt kein Raum für Missbrauch oder Manipulation
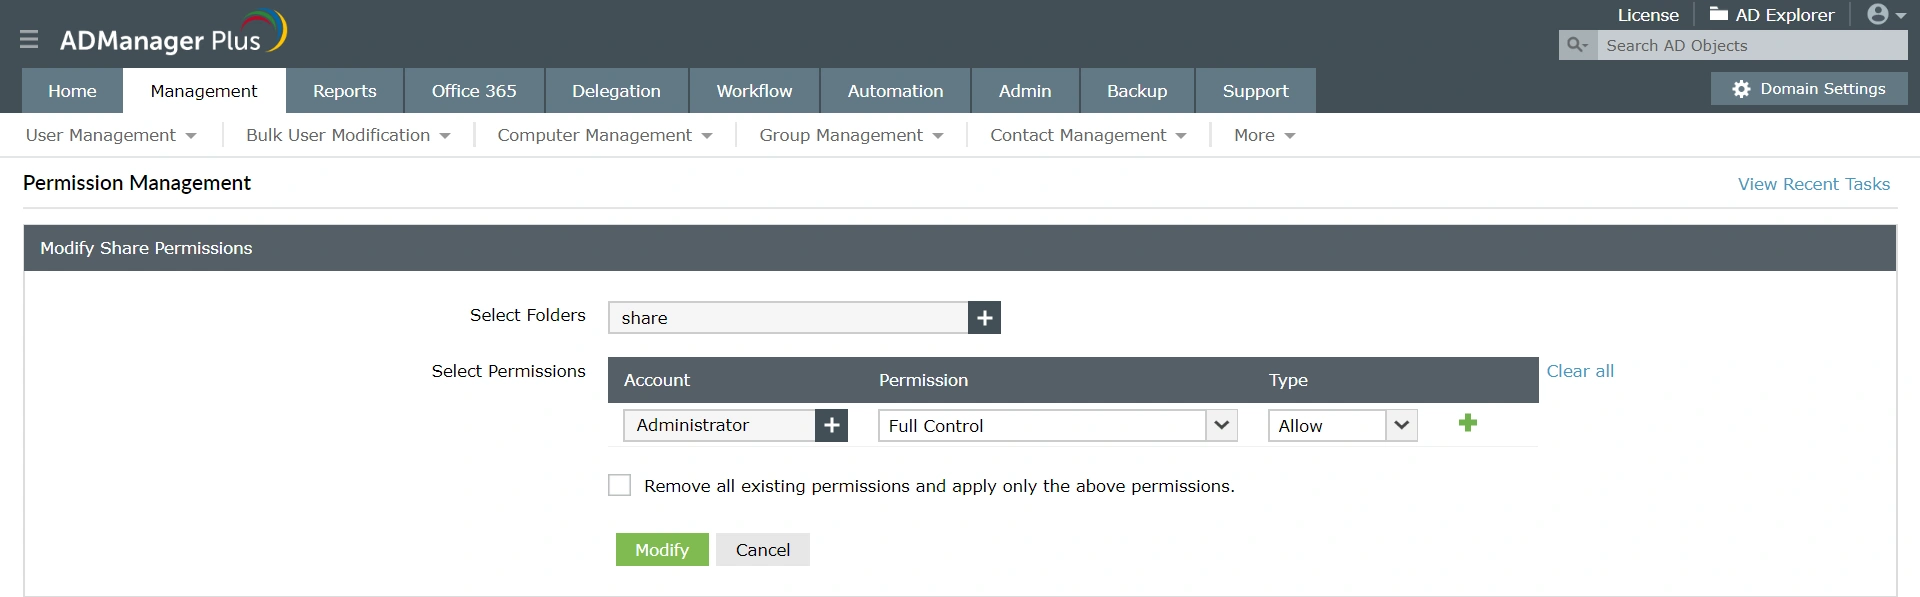
von Daten. Mit nur wenigen Klicks können Sie NTFS- und Freigabeberechtigungen ändern oder entfernen.
NTFS-Berechtigungen festlegen oder ändern
Geben Sie Ihren Benutzern Zugriffsrechte für Dateien und Ordner im Netzwerk. Legen Sie die Zugriffsebene oder
Ordnerebene fest, bei welcher Konten die erteilten Berechtigungen verwenden können.
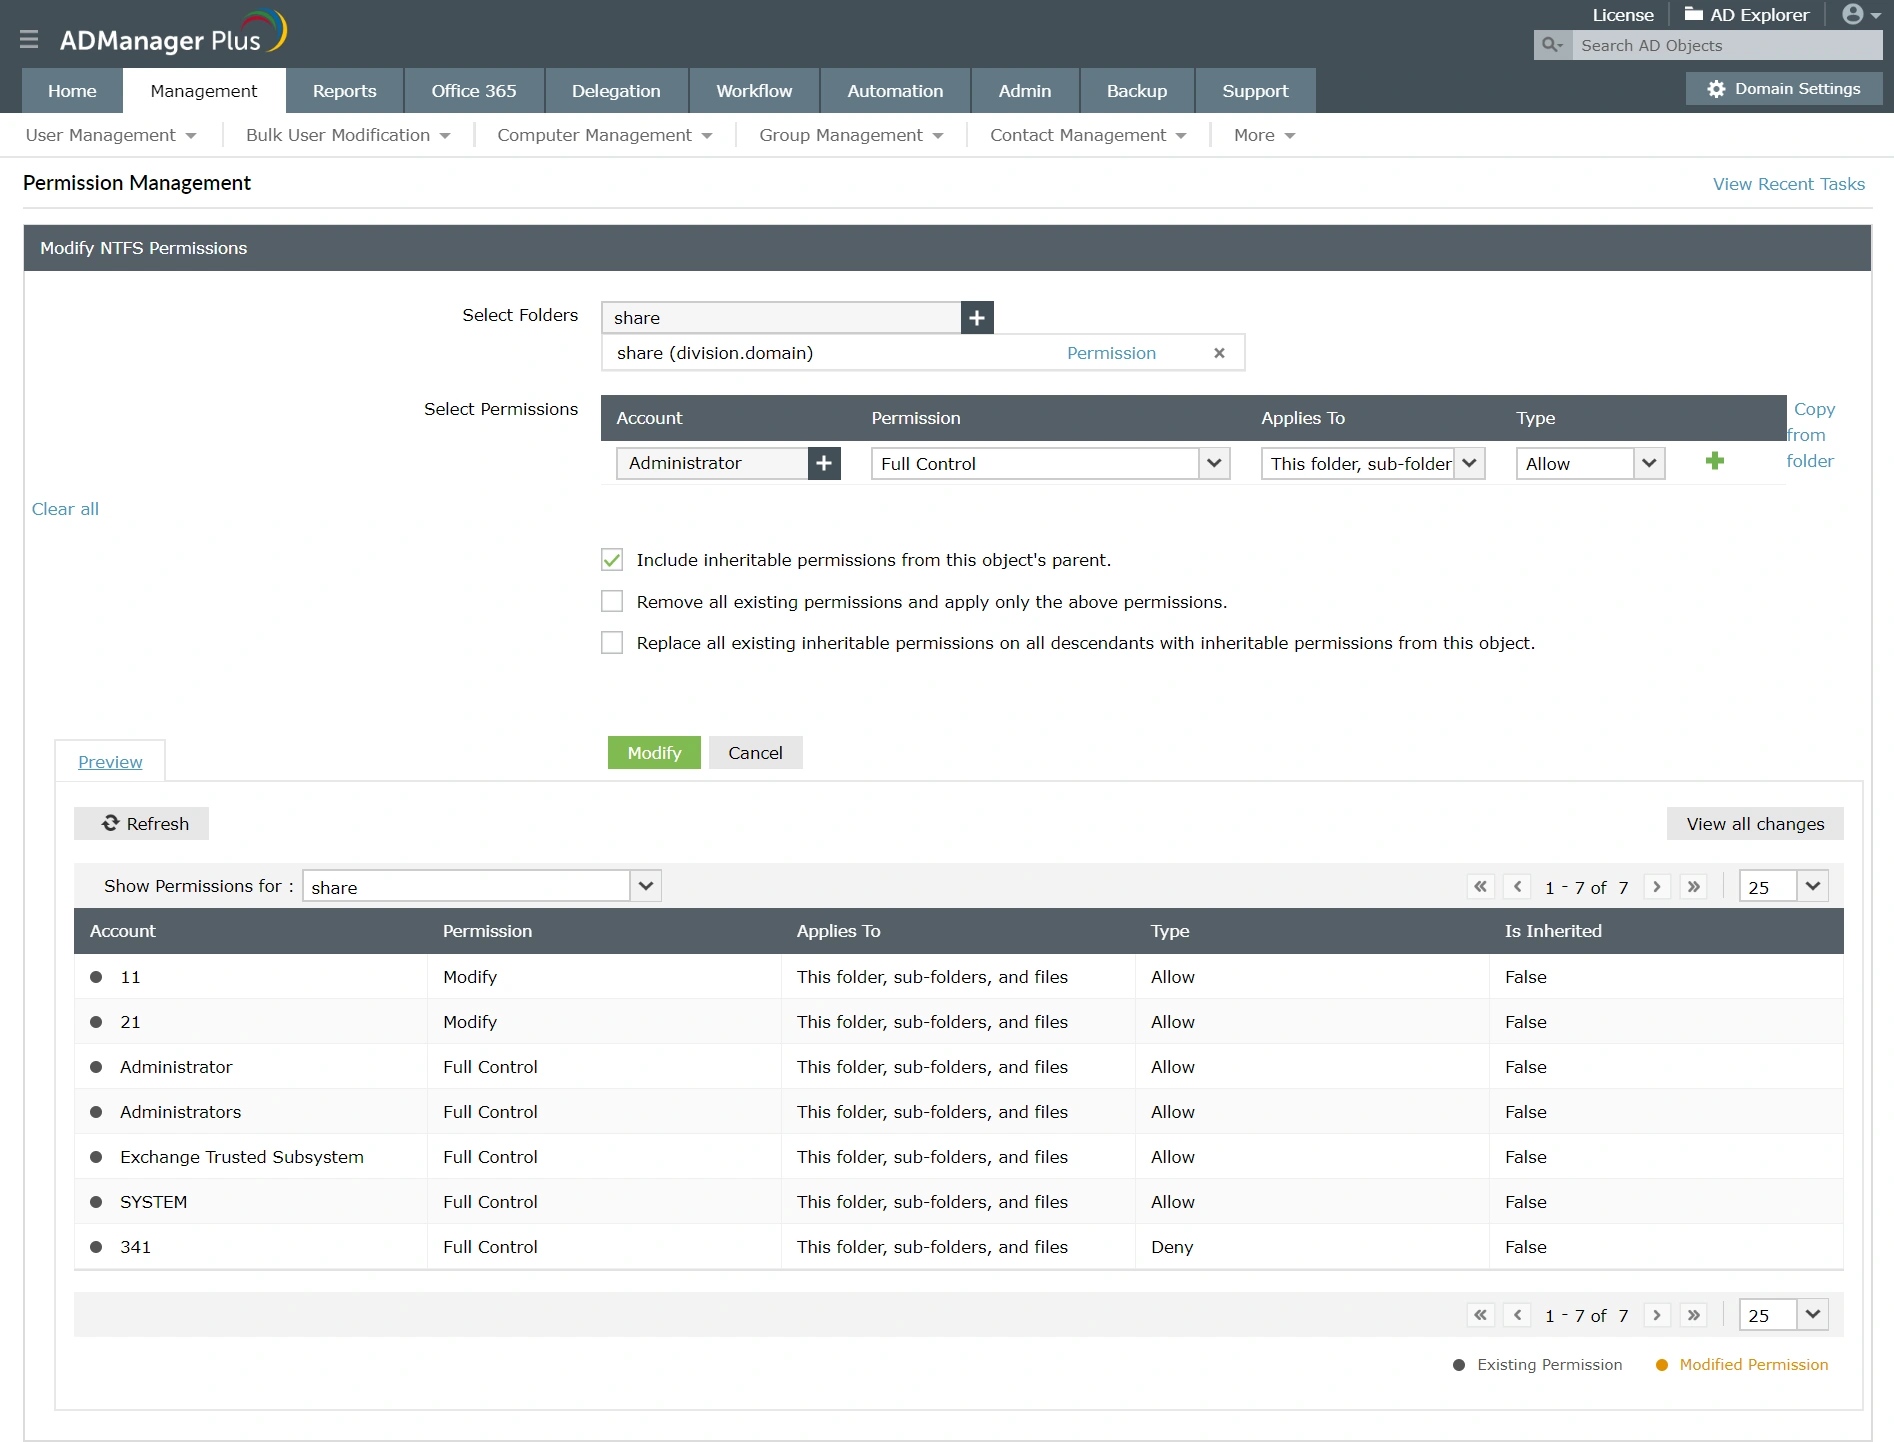
So legen Sie NTFS-Berechtigungen mit ADManager Plus fest.
Verwenden Sie ADManager Plus, um auf die Aktion „NTFS-Berechtigungen ändern“ zu klicken.
Geben Sie die gewünschten Konten, Ordner, Berechtigungen sowie Zugriffsebenen und -typen fest.
Geben Sie die Art der Berechtigungen an, über die Benutzerkonten für die freigegebene Ressource verfügen sollen.
Geben Sie die Ordnerebene an, bei der die Konten über die zugewiesenen Berechtigungen verfügen sollen.
Berechtigungen entfernen
Widerrufen Sie NTFS- und Freigabeberechtigungen, die Benutzern für bestimmte Ordner und Dateien bereits zugewiesen
wurden.
Delegieren der Verwaltung von
Windows-Dateiservern
Die rollenbasierte Delegierung von ADManager Plus ermöglicht Ihnen, die Dateiberechtigungsverwaltung an beliebige
Benutzer oder Sicherheitsgruppen abzugeben.
Die in ADManager Plus zugewiesenen Berechtigungen ändern nicht die tatsächlichen AD-Berechtigungen des Benutzers
bzw. der Gruppe, sodass Sie das Dateiservermanagement sicher delegieren können.
Erhalten Sie Benachrichtigungen in Echtzeit, wenn die Berechtigungen eines Benutzers oder einer Gruppe geändert
werden.
Verwaltung von
Freigabe- und NTFS-Berechtigungen: Best Practices
Just--In--Time-Zugriff:
Stellen Sie Zugriff auf kritische Ressourcen nur dann bereit, wenn eine Zugriffsanfrage gestellt wird. Wenn die
Aufgabe abgeschlossen ist, können Sie die Berechtigungen wieder zurücknehmen.
Just-Enough-Berechtigungen:
Weisen Sie Ihre Berechtigungen für Dateien und Freigabeordner nicht jedem zu. Es empfiehlt sich nicht, Benutzern
allen möglichen Zugriff zu geben, insbesondere bei Berechtigungen. Erteilen Sie Konten nur die erforderlichen
Arten und Ebenen an Ressourcenzugriff, um Insider-Angriffe und den Missbrauch von Berechtigungen zu vermeiden.
Administration vieler Berechtigungen auf einmal:
Anstatt dem gleichen Benutzerkonto nacheinander die gleichen Berechtigungen für verschiedene Ordner zu erteilen,
können Sie viele Berechtigungen auf einmal verwalten. Mit AdManager Plus weisen Sie mehreren Benutzerkonten
gleichzeitig den Zugriff auf mehrere Ordner zu.
Zeitbasierte Berechtigungsverwaltung:
Um die Datensicherheit sicher zu stellen, legen Sie ein Zeitlimit fest, nach dem die zugewiesenen Berechtigungen
automatisch widerrufen werden.
Häufig gestellte Fragen
Der Zugriff auf Dateien für Benutzer, Gruppen oder Anwendungen wird durch NTFS-Dateiberechtigungen geregelt,
die das Lesen, Ändern und Ausführen von Dateien umfassen. Es gibt fünf Arten von NTFS-Dateiberechtigungen.
NTFS-Dateiberechtigung
Zulässiger Zugriff
Lesen
Benutzer oder Gruppen können Dateien lesen und Attribute, Eigentumsverhältnisse sowie Berechtigungen
einsehen.
Schreiben
Benutzer oder Gruppen können Dateien überschreiben, Attribute ändern und Dateien umbenennen.
Lesen und Ausführen
Benutzer oder Gruppen können die Anwendung ausführen und alle Aufgaben ausführen, die durch die
Leseberechtigung erlaubt sind.
Ändern
Benutzer oder Gruppen können Dateien ändern, löschen und alle durch NTFS-Berechtigungen erlaubten
Aktionen ausführen.
Vollzugriff
Benutzer oder Gruppen können Dateiberechtigungen ändern, die Eigentümerschaft übernehmen und zulässige
Aktionen ausführen.
NTFS-Berechtigungen und Freigabeberechtigungen sind zwei unterschiedliche Berechtigungssätze, die in
Windows-Betriebssystemen verwendet werden, um den Zugriff auf Dateien und Ordner zu steuern. Hier sind fünf
Punkte, die die Unterschiede zwischen NTFS-Berechtigungen und Freigabeberechtigungen erläutern:
Gültigkeitsbereich: NTFS-Berechtigungen sichern Daten lokal, während Freigabeberechtigungen
den Zugriff auf freigegebene Ressourcen in einem Netzwerk steuern.
Granularität: NTFS-Berechtigungen bieten eine detaillierte Steuerung über Dateien und
Ordner für einzelne Benutzer oder Gruppen, während Freigabeberechtigungen einfacher sind und drei
Zugriffsebenen bieten: „Vollzugriff“, „Ändern“ oder „Lesen“.
Vererbung: NTFS-Berechtigungen werden standardmäßig vererbt, was die Verwaltung
vereinfacht, während Freigabeberechtigungen nicht vererbt werden und nur für den freigegebenen Ordner gelten.
Wechselwirkung: Wenn sich NTFS- und Freigabeberechtigungen überschneiden, gilt die
restriktivere Berechtigung. Ein Benutzer mit NTFS-Berechtigungen vom Typ „Vollzugriff“, der jedoch
nur über Freigabeberechtigungen vom Typ „Lesen“ verfügt, hat somit Lesezugriff. Die korrekte
Konfiguration beider Berechtigungen ist entscheidend, um Konflikte zu vermeiden.
Sicherheitskontext: NTFS-Berechtigungen gelten lokal für Dateien und bestimmen, inwieweit
ein Benutzer auf seinem Rechner auf diese zugreifen oder sie ändern kann. Freigabeberechtigungen hingegen
werden auf Netzwerkebene durchgesetzt und regeln den Zugriff auf freigegebene Ordner unabhängig von lokalen
NTFS-Berechtigungen.
ADManager Plus bietet diese GUI-basierten Berichte an, damit Sie sich nicht mehr mit komplizierten Optionen wie
PowerShell-Skripten herumschlagen müssen, um Active Directory abzufragen. Im Folgenden sind die Berichte zu
NTFS-Freigaben und Ordnerberechtigungen aufgeführt, die erstellt und in die Formate XLS, CSV, PDF, HTML und
CSVDE exportiert werden können.
Freigaben auf den Servern: Listet die Freigaben und ihre jeweiligen Berechtigungen auf.
Berechtigungen für Ordner: Listet die Benutzer und Gruppen auf, die Zugriff auf Ordner in
einem angegebenen Pfad haben.
Für Konten zugängliche Ordner: Listet Ordner auf, für die die angegebenen Konten
Berechtigungen besitzen.
Nicht vererbbare Ordner: Listet Ordner auf, die vor vererbbaren Berechtigungen geschützt
sind.
Mehr als 100.000 Techniker vertrauen beim Management ihrer Windows-Umgebung auf ADManager Plus. Jetzt herunterladen.