Authentification par notification push
L'authentification par notification push est une méthode de vérification sécurisée et conviviale qui utilise l'application mobile ADSelfService Plus pour envoyer des demandes de vérification d'identité directement aux appareils mobiles des utilisateurs.
Comment ça fonctionne
L'authentification par notification push envoie instantanément des demandes de vérification directement aux appareils mobiles enregistrés des utilisateurs via l'application ADSelfService Plus iOS ou Android. Cette méthode offre un flux d'approbation sécurisé en un seul clic qui élimine le besoin de codes ou de mots de passe, alliant une sécurité renforcée à une commodité exceptionnelle pour l'utilisateur sur tous les points d'accès protégés.
Prérequis
- Open the following ports in your firewall setup to let the ADSelfService Plus server communicate with the push servers of Apple and Google, and send the push notifications to the ADSelfService Plus iOS and Android mobile applications, respectively:
- Pour Apple : 5223, 2197, 443
- Pour Google : 5228, 5229, 5230, et 80 ou 443
- Grant access to the following IP or host addresses in the firewall setup:
- Pour Apple : gateway.push.apple.com, api.push.apple.com et feedback.push.apple.com
- Pour Google : toutes les adresses IP sortantes avec le port 80/443, ou simplement ouvrir les IP ASN de Google
Étapes de configuration
Activer l'authentification push est un processus simple : activez la fonctionnalité dans la console d'administration ADSelfService Plus et assurez l'accès au pare-feu pour les services push Apple et Google. ADSelfService Plus gère automatiquement la livraison sécurisée des notifications push aux appareils mobiles des utilisateurs une fois ces étapes terminées.
- Naviguez vers Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Dans le menu déroulant Choisir la politique , sélectionnez une politique.
- Cliquez sur Authentification par notification push.
- Select Activer l'authentification par notification push.
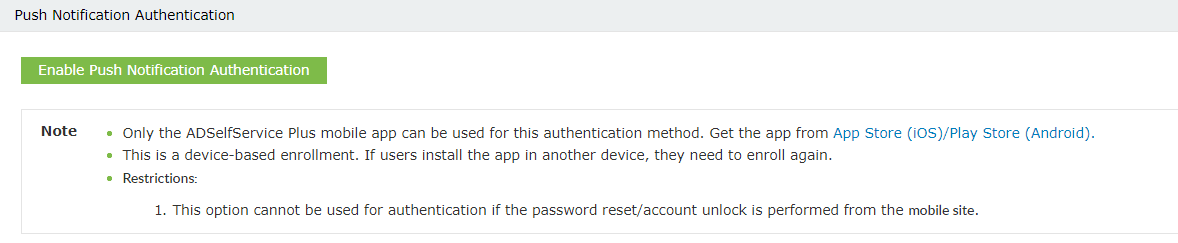
- Une fois activée, les utilisateurs seront automatiquement considérés comme inscrits à l'authentification par notification push et n'ont pas besoin d'être inscrits séparément.
- Les utilisateurs doivent télécharger l'application mobile ADSelfService Plus iOS ou Android pour utiliser cette technique d'authentification.
- Il s'agit d'un enrôlement basé sur l'appareil. Si les utilisateurs installent l'application sur un autre appareil, ils doivent s'enrôler à nouveau.
- Cet authentificateur ne peut être utilisé que depuis un navigateur sur un poste de travail. Si un utilisateur effectue une action MFA ou en libre-service depuis un site mobile, il ne pourra pas utiliser l'authentification par notification push pour prouver son identité.
Conseils
- L'authentification par notification push est liée à l'appareil — si un utilisateur obtient un nouveau téléphone ou réinstalle l'application ADSelfService Plus, il doit se réinscrire. Associez cet authentificateur à une méthode de secours (comme OTP par e-mail ou question/réponse de sécurité) dans votre politique MFA afin que les utilisateurs ne soient pas bloqués lors des transitions d'appareil.
- Puisque cet authentificateur ne fonctionne que depuis un navigateur sur un poste de travail, évitez d'en faire le seul authentificateur requis pour les politiques incluant des utilisateurs qui effectuent fréquemment des actions en libre-service depuis des navigateurs mobiles. Incluez au moins une méthode compatible mobile en complément.
- Si les notifications push n'atteignent pas les utilisateurs, la cause la plus fréquente est un pare-feu bloquant le trafic sortant vers les serveurs push Apple ou Google. Vérifiez que tous les ports requis (5223, 2197, 443 pour Apple ; 5228–5230 et 80/443 pour Google) et les adresses hôtes sont ouverts avant de dépanner la configuration du produit. Si votre environnement utilise un proxy, configurez les paramètres proxy dans ADSelfService Plus sous Admin > Product Settings > Connection avant d'activer cet authentificateur.
- Comme les utilisateurs sont automatiquement considérés comme inscrits dès que l'authentificateur est activé, désactiver l'authentification par notification push dans une politique la supprime immédiatement comme option de vérification pour tous les utilisateurs de cette politique — y compris ceux en cours de session. Planifiez les modifications de cet authentificateur pendant les périodes de faible trafic.
- Cet authentificateur n'est pas pris en charge pour l'inscription lors des réinitialisations de mot de passe ou des déblocages de compte. Si la notification push est le seul authentificateur configuré pour une politique, les utilisateurs ne pourront pas effectuer les actions en libre-service pour ces opérations. Assurez-vous qu'au moins un authentificateur supplémentaire est activé pour les flux de réinitialisation et de déblocage.