Tu navegador también es un endpoint: el nuevo reto de la seguridad empresarial
Cada pestaña puede esconder un riesgo que tu organización no está viendo. Descubre por qué el navegador se ha convertido en un nuevo frente de la ciberseguridad y cómo protegerlo.
Imagina que un empleado inicia su jornada laboral. Abre el navegador, consulta su correo corporativo, ingresa al CRM, descarga un informe, revisa documentos en la nube y utiliza una herramienta de inteligencia artificial para agilizar una tarea. Todo parece parte de una rutina normal. Pero, entre una pestaña y otra, podría estar abriendo también una puerta de entrada para los ciberdelincuentes.
Una extensión con permisos excesivos o una versión desactualizada del navegado pueden ser suficientes para poner en riesgo información empresarial. Y lo más preocupante es que muchas veces estas amenazas pasan inadvertidas, incluso en organizaciones que cuentan con antivirus, firewalls y herramientas avanzadas de protección.
Hay un elemento que suele quedar fuera de la conversación sobre ciberseguridad: el navegador. Aunque se ha convertido en el centro de operaciones del trabajo digital, todavía es tratado por muchas empresas como una aplicación más, cuya configuración y uso quedan en manos de cada empleado.
Sin embargo, el panorama ha cambiado. Hoy, el navegador conecta a los usuarios con aplicaciones críticas, identidades digitales, datos confidenciales y servicios corporativos. Ya no es simplemente una ventana a internet: es un punto de acceso a los activos más valiosos de una organización.
Contenido relacionado: UEM: Es tiempo de asegurar los navegadores de su empresa.
El navegador: una nueva superficie de ataque empresarial
La adopción de aplicaciones en la nube, los modelos de trabajo híbrido y la movilidad empresarial han cambiado la manera en que los usuarios interactúan con la tecnología. El navegador pasó de ser una herramienta para consultar páginas web a convertirse en una especie de espacio de trabajo desde el que se ejecutan procesos empresariales, se comparten archivos, se administran identidades y se gestionan datos sensibles.
Este cambio también ha transformado el panorama de amenazas. Los ciberdelincuentes han encontrado nuevas oportunidades para aprovechar las sesiones de navegación, robar credenciales, distribuir contenido malicioso y acceder a información corporativa a través de servicios aparentemente legítimos.
Las cifras reflejan la magnitud del desafío. Un estudio de Omdia, publicado en marzo de 2026, encontró que el 68% de las organizaciones encuestadas había experimentado un incremento de los ataques basados en el navegador durante los dos años anteriores. Además, el 55% reportó haber sufrido un ataque o incidente de seguridad relacionado con el navegador en los últimos 12 meses.
El estudio también identificó que el 32% de los usuarios accede a aplicaciones corporativas desde dispositivos no administrados, lo que amplía la superficie de exposición para las organizaciones.
Estos resultados evidencian una realidad: proteger el endpoint tradicional ya no es suficiente si no se tiene visibilidad y control sobre las actividades que se realizan desde el navegador.
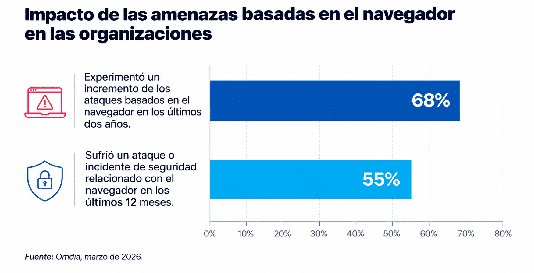
Omdia | Browser Management and Security: Emerging Strategies, Requirements, and Success Factors marzo 2026 (Imagen: fuente propia)
5 riesgos que las organizaciones no deberían pasar por alto
La seguridad del navegador no se limita a bloquear páginas sospechosas. Implica identificar y controlar diferentes comportamientos que pueden comprometer la información y los recursos empresariales.
1. Extensiones y complementos no autorizados
Las extensiones permiten personalizar el navegador, automatizar tareas y mejorar la productividad. Sin embargo, también pueden convertirse en una puerta de entrada para los atacantes.
Algunas extensiones solicitan permisos para leer y modificar el contenido de las páginas visitadas, acceder a información de navegación o interactuar con datos introducidos por el usuario. Si una extensión tiene permisos excesivos, proviene de un desarrollador poco confiable o ha sido comprometida, podría exponer información corporativa sin que el empleado lo advierta.
El riesgo aumenta cuando los usuarios instalan complementos por iniciativa propia, sin que el departamento de TI conozca su existencia o pueda evaluar sus permisos.
2. Navegadores desactualizados y vulnerabilidades sin corregir
Como cualquier otro software, los navegadores pueden presentar vulnerabilidades que los atacantes aprovechan para ejecutar código malicioso, comprometer sesiones o acceder a información.
Utilizar versiones antiguas aumenta la exposición a fallas de seguridad que ya podrían tener soluciones disponibles. Sin embargo, cuando no existe un inventario actualizado de los navegadores instalados ni políticas centralizadas de actualización, resulta difícil garantizar que todos los equipos estén protegidos.
3. Phishing y robo de credenciales
El navegador es uno de los principales escenarios para los ataques de phishing. Una página falsa que imita un servicio corporativo puede engañar a un empleado para que introduzca sus credenciales, mientras que un enlace malicioso puede iniciar una descarga o redirigirlo a un sitio comprometido.
Incluso cuando una organización cuenta con autenticación multifactor (MFA), el robo de sesiones y el uso de páginas fraudulentas pueden representar riesgos adicionales.
El desafío consiste en identificar y bloquear el acceso a sitios peligrosos antes de que el usuario entregue información confidencial o comprometa sus credenciales.
4. Descargas y filtraciones de información
Los navegadores facilitan la descarga y carga de archivos, una actividad cotidiana que también puede convertirse en un riesgo para la seguridad empresarial.
Un empleado podría descargar un archivo infectado desde un sitio externo, cargar documentos confidenciales en una plataforma personal o compartir información corporativa mediante servicios que no han sido aprobados por la organización.
Sin políticas que regulen estas actividades, los equipos de TI pierden visibilidad sobre cómo entra y sale la información de los entornos empresariales.
5. Uso no controlado de herramientas de inteligencia artificial
La expansión de la inteligencia artificial generativa ha añadido una nueva dimensión a la seguridad del navegador. Los empleados pueden utilizar asistentes de IA, plataformas de análisis y herramientas de productividad directamente desde páginas web, en ocasiones sin consultar previamente las políticas corporativas.
El riesgo aparece cuando se introducen datos de clientes, documentos internos, código fuente o información financiera en herramientas externas que no cuentan con controles empresariales adecuados.
Otra investigación de Omdia, referenciada por Google, encontró que el 92% de las organizaciones encuestadas permite a sus empleados utilizar aplicaciones públicas de IA generativa. El 71% de los responsables de TI y ciberseguridad identificó la filtración de datos a través de herramientas de IA generativa como una de sus principales preocupaciones emergentes.
Esto demuestra que la seguridad del navegador también debe contemplar cómo se utilizan las nuevas herramientas digitales y qué información puede compartirse a través de ellas.
Conoce aquí una guía sobre configuraciones del navegador para la prevención de amenazas.
De la protección del dispositivo al control del navegador
Frente a este panorama, las organizaciones necesitan ampliar su estrategia de seguridad de endpoints para incluir una administración más rigurosa de los navegadores.
Esto no significa reemplazar las soluciones tradicionales de seguridad, sino complementarlas con políticas que permitan controlar el entorno desde el que los usuarios acceden a los recursos empresariales.
La tendencia ya empieza a reflejarse en las proyecciones de la industria. En 2025, Gartner estimó que menos del 10% de las organizaciones había adoptado navegadores empresariales seguros y proyectó que el 25% utilizaría al menos una tecnología de este tipo para 2028, como complemento de sus herramientas existentes de acceso remoto y seguridad de endpoints.
Más allá de adoptar un navegador empresarial especializado, las organizaciones pueden avanzar mediante la administración centralizada de los navegadores que ya utilizan sus empleados. Para ello, conviene considerar varias capacidades:
Control de extensiones: establecer listas de complementos permitidos y bloqueados, restringiendo aquellos que no cumplen con las políticas de seguridad.
Gestión de versiones: identificar navegadores desactualizados y mantenerlos al día para reducir la exposición a vulnerabilidades conocidas.
Restricción de descargas: controlar la descarga de archivos desde sitios no autorizados o potencialmente peligrosos.
Filtrado web: bloquear el acceso a páginas maliciosas, fraudulentas o que incumplan las políticas corporativas.
Prevención de pérdida de datos: administrar configuraciones relacionadas con contraseñas, cookies y autocompletado para reducir la exposición de información sensible.
Aislamiento web: ejecutar la navegación en entornos aislados cuando se accede a sitios no confiables, reduciendo el riesgo de que el contenido malicioso afecte directamente al endpoint.
Políticas de cumplimiento: establecer configuraciones de seguridad uniformes para los navegadores utilizados en la organización y evitar que los usuarios modifiquen parámetros críticos.
Estas medidas permiten pasar de una administración reactiva a un modelo preventivo, en el que los equipos de TI pueden anticiparse a los riesgos y mantener condiciones de navegación coherentes en toda la organización.
Conoce mucho más sobre los primeros pasos para asegurar tu navegador aquí.
¿Cómo integrar la seguridad del navegador en la estrategia de endpoints?
Proteger el navegador requiere visibilidad, control y políticas centralizadas. Para facilitar esta gestión, Endpoint Central de ManageEngine incorpora funcionalidades de seguridad del navegador que permiten controlar extensiones, restringir descargas, aplicar filtros web y establecer políticas de seguridad para navegadores como Chrome, Edge y Firefox.
Por su parte, Browser Security Plus ofrece capacidades especializadas para administrar y proteger los navegadores empresariales, ayudando a reducir los riesgos asociados a extensiones, sitios web y actividades de navegación.
Ambas soluciones permiten fortalecer la seguridad desde diferentes enfoques y reducir los puntos ciegos en la protección del entorno digital.
Contenido relacionado: Gestión de múltiples navegadores: simple con Browser Security Plus
El siguiente paso: proteger cada punto de acceso
En un entorno donde gran parte del trabajo ocurre en el navegador, proteger los dispositivos ya no es suficiente. Las empresas necesitan ampliar su estrategia de seguridad para incluir también las aplicaciones y los entornos desde los que sus empleados acceden a la información.
Porque proteger el endpoint también significa proteger cada pestaña, cada extensión y cada sesión de navegación.
Descubre en el siguiente video cómo fortalecer la protección de los navegadores y cerrar las brechas que podrían poner en riesgo la información de tu organización.