Utwardzanie bezpieczeństwa
Sekcja Utwardzanie bezpieczeństwa w ADSelfService Plus zapewnia scentralizowaną konsolę dla administratorów do zarządzania ustawieniami bezpieczeństwa dla skonfigurowanych funkcji. Te ustawienia pomagają chronić aplikację przed potencjalnymi lukami poprzez wymuszanie bezpiecznych protokołów komunikacyjnych, szyfrowanie wrażliwych danych oraz stosowanie krytycznych mechanizmów utwardzania. Wskaźnik bezpieczeństwa (Security Score) oferuje mierzalną ocenę statusu bezpieczeństwa produktu, opartą na włączonych przez Ciebie ustawieniach bezpieczeństwa.
Jak włączyć konfiguracje bezpieczeństwa na karcie Utwardzanie bezpieczeństwa
Aby skonfigurować ustawienia bezpieczeństwa ADSelfService Plus:
- Przejdź do Configuration > Security Center > Security Hardening.
- Możesz zarządzać tymi ustawieniami bezpieczeństwa, klikając opcję Configure, Enable, lub Change odpowiadającą każdemu ustawieniu.
- The following security settings are available on the Security Hardening page:
Ustawienia HTTPS
Włącz HTTPS dla produktu Zapewnij bezpieczną komunikację między klientami a ADSelfService Plus. Włącz bezpieczną wersję TLS Upewnij się, że włączone są bezpieczne wersje TLS, takie jak TLSv 1.2, aby utrzymać silne standardy szyfrowania. Włącz bezpieczne zestawy szyfrów Upewnij się, że dla HTTPS włączone są tylko bezpieczne zestawy szyfrów TLSv1.2, aby zwiększyć bezpieczeństwo. Zapoznaj się z wytycznymi dotyczącymi wdrażania bezpieczeństwa dla szczegółowego przeglądu. Skonfiguruj szyfrowanie hasła dla SSL Keystore Encrypt the password used to access the SSL keystore. (lub)
Aby wzmocnić bezpieczeństwo, zaszyfruj hasło keystore, aby chronić dane certyfikatu, ponieważ przechowywanie go w postaci zwykłego tekstu zwiększa ryzyko ujawnienia.
Uwaga: Aby uzyskać więcej informacji na temat powyższych konfiguracji, zapoznaj się ze stroną Ustawienia połączenia
Inne ustawienia produktu
Zmień domyślne hasło administratora Zmień domyślne hasło konta administratora ADSelfService Plus na silniejsze i bezpieczniejsze, aby zwiększyć bezpieczeństwo i chronić konta przed nieautoryzowanym dostępem. Włącz LDAP SSL Zapewnij bezpieczną komunikację między Active Directory a ADSelfService Plus, włączając tę opcję. Ukryj wyszukiwanie pracowników/strukturę organizacyjną na stronie logowania Ogranicz widoczność informacji o pracownikach dla niezalogowanych użytkowników na stronie logowania. Pomaga to zminimalizować ujawnianie danych organizacyjnych. Szczegóły dotyczące tego ustawienia znajdziesz na tej stronie. Włącz TLS/SSL dla serwera poczty Zapewnij bezpieczną komunikację między ADSelfService Plus a serwerem poczty za pomocą TLS/SSL. Włącz SSL Pinning dla aplikacji mobilnej Zapobiegaj atakom typu man-in-the-middle w mobilnej aplikacji ADSelfService Plus poprzez ponowną weryfikację certyfikatu SSL po nawiązaniu połączenia SSL. Szczegóły znajdziesz na tej stronie. Zmień hasło do kopii zapasowych bazy danych Chroń pliki kopii zapasowych bazy danych ADSelfService Plus silnym, bezpiecznym hasłem. Ogranicz dostęp użytkowników do agenta, jeśli certyfikat SSL jest nieważny Zapobiegaj użytkownikom przechodzenia procesu MFA i wykonywania działań samoobsługowych z ekranu logowania, jeśli certyfikat SSL zastosowany w produkcie stanie się nieważny. Więcej informacji znajdziesz na tej stronie. Zarejestruj się, aby otrzymywać aktualizacje bezpieczeństwa Skonfiguruj tę opcję, aby otrzymywać terminowe alerty i powiadomienia dotyczące poprawek i aktualizacji bezpieczeństwa produktu, podając dane subskrypcji w wyświetlonym oknie. Dowiedz się więcej. - As you configure these security options, your Security Score will improve.
Uwaga: Funkcje niekonfigurowane są wyłączone z obliczania wskaźnika Security Score.
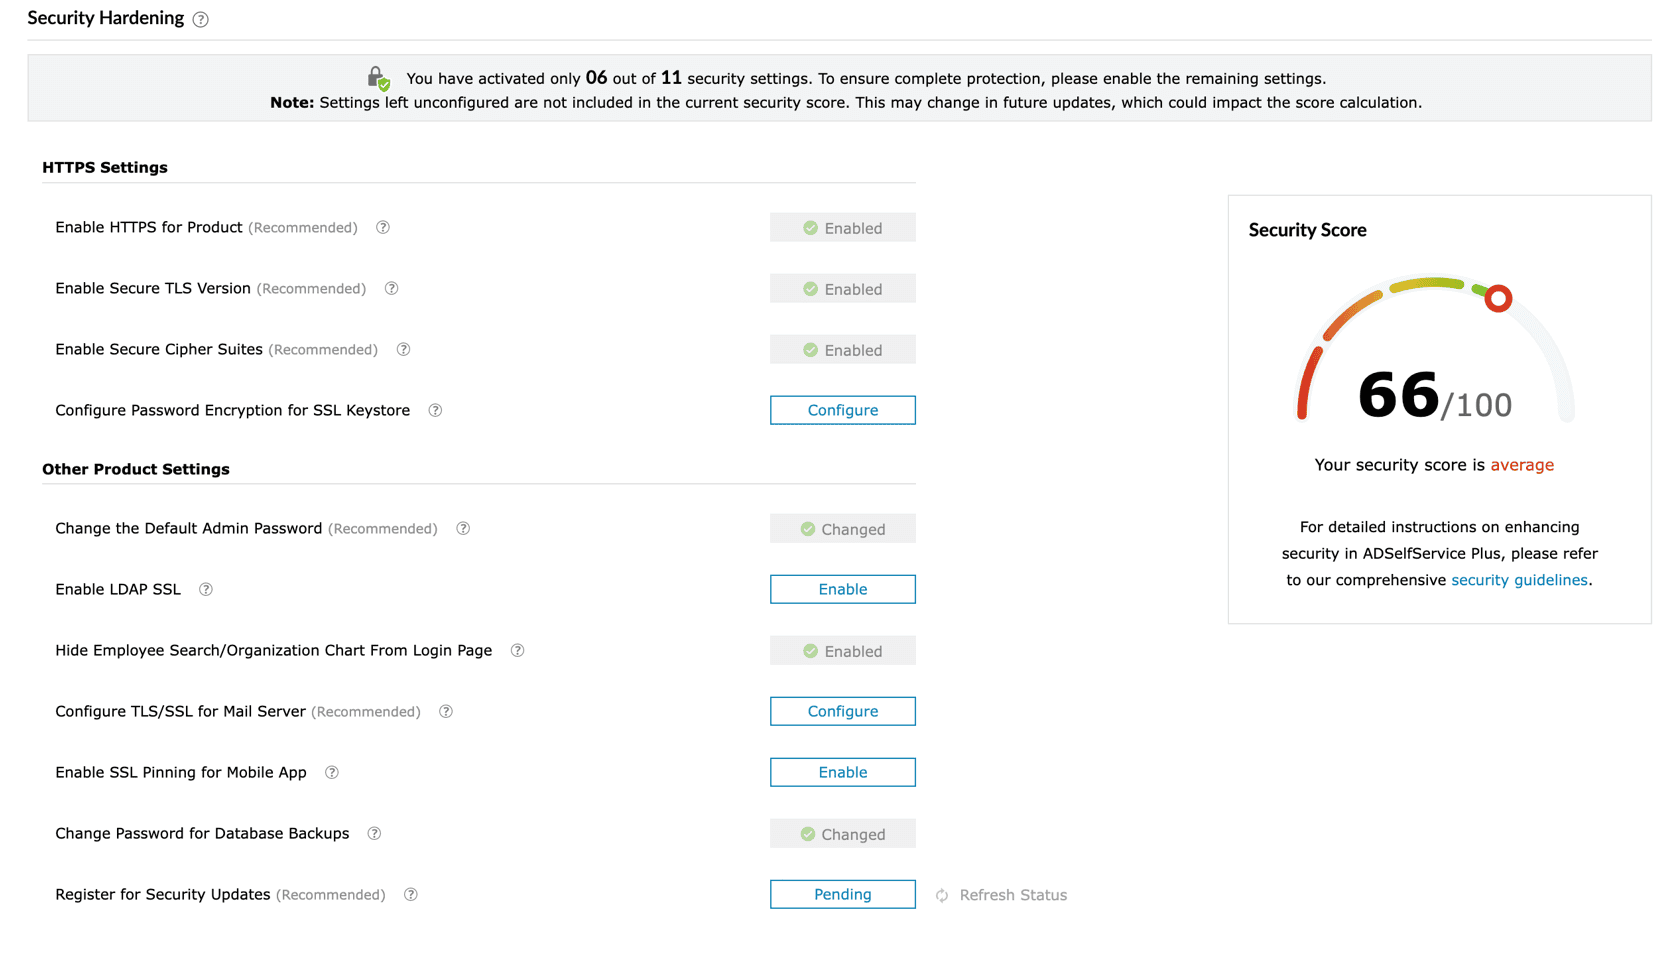
Rys. 1: Skonfiguruj ustawienia Utwardzania bezpieczeństwa, aby poprawić ogólną postawę bezpieczeństwa ADSelfService Plus.
- Możesz wykonać te kroki i skonfigurować wszystkie opcje bezpieczeństwa, aby wskaźnik Security Score osiągnął 100 i zapewnić w pełni zoptymalizowaną postawę bezpieczeństwa, minimalizując podatności i chroniąc ADSelfService Plus przed potencjalnymi zagrożeniami.
Zarejestruj się, aby otrzymywać aktualizacje bezpieczeństwa
Aby utrzymać bezpieczeństwo instancji ADSelfService Plus, zespół ds. bezpieczeństwa ManageEngine będzie korzystał z zarejestrowanych danych kontaktowych, aby powiadamiać Cię o ważnych aktualizacjach bezpieczeństwa. Rejestrując dane kontaktowe zespołu operacyjnego lub ds. bezpieczeństwa, zapewniasz terminowe dostarczanie tych aktualizacji.
Wcześniej aktualizacje bezpieczeństwa były wysyłane tylko na licencjonowane adresy e-mail. Od teraz będą również dostarczane na zarejestrowane adresy e-mail. Aktualizacje te obejmują zarówno luki wewnętrzne, jak i zewnętrzne i będą wysyłane na główne oraz dodatkowe zarejestrowane adresy e-mail.
Gdy wykrywane są luki w zabezpieczeniach, są one usuwane w określonych ramach czasowych. Krytyczne luki są naprawiane w ciągu 24 godzin, podczas gdy luki wysokiego ryzyka zazwyczaj rozwiązywane są w ciągu 10 dni. Administratorzy zostaną powiadomieni po rozwiązaniu każdego problemu. W niektórych przypadkach podejmowane są również proaktywne działania mające na celu ochronę przed potencjalnymi publicznymi lukami, które będą również komunikowane na zarejestrowane adresy e-mail.
Proces rejestracji zapewnia, że tylko zweryfikowane kontakty otrzymują aktualizacje. W ramach tej rejestracji na podany adres e-mail zostanie wysłany link weryfikacyjny. Link ten musi zostać potwierdzony w ciągu 7 dni; w przeciwnym razie aktualizacje zabezpieczeń nie będą dostarczane. Aby zapewnić nieprzerwaną dostawę, zarejestrowane adresy e-mail muszą być ponownie weryfikowane co 365 dni. Podane informacje będą wykorzystywane wyłącznie do wysyłania aktualizacji zabezpieczeń.
Dzięki temu ulepszeniu aktualizacje zabezpieczeń nie są już ograniczone do licencjonowanych adresów e-mail, lecz są również dostarczane do zarejestrowanych kontaktów. Zapewnia to, że odpowiednie zespoły otrzymują terminowe powiadomienia, co pozwala administratorom szybko reagować na luki i utrzymywać silniejszą postawę bezpieczeństwa.