Weryfikacja SMS
Gdy włączona jest weryfikacja SMS, kod weryfikacyjny jest wysyłany na zarejestrowany numer telefonu komórkowego użytkownika, który musi podać ten kod, aby zakończyć uwierzytelnianie.
Jak to działa
ADSelfService Plus weryfikuje kod podany przez użytkownika z wygenerowanym kodem przechowywanym w swojej bazie danych, przyznając dostęp tylko po pomyślnej weryfikacji.
Wymagania wstępne
- Należy skonfigurować serwer SMS.
- Należy skonfigurować atrybuty SMS.
- Konfiguracja może być wykonana tylko za pomocą domyślnego konta administratora ADSelfService Plus lub konta technika produktu z uprawnieniami Super Admin.
Kroki konfiguracji
- Przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja uwierzytelniaczy.
- From the Wybierz Politykę drop-down, select a policy.
Uwaga: ADSelfService Plus pozwala tworzyć polityki oparte na OU i grupach. Aby utworzyć politykę, przejdź do Konfiguracja > Self-Service > Policy Configuration > Add New Policy. Kliknij Wybierz OU/Grupy i dokonaj wyboru zgodnie z wymaganiami. Musisz wybrać co najmniej jedną funkcję samoobsługową. Na koniec kliknij Zapisz Politykę.
- Kliknij Weryfikacja SMS.
- Choose from the options in the Wybierz typ drop-down:
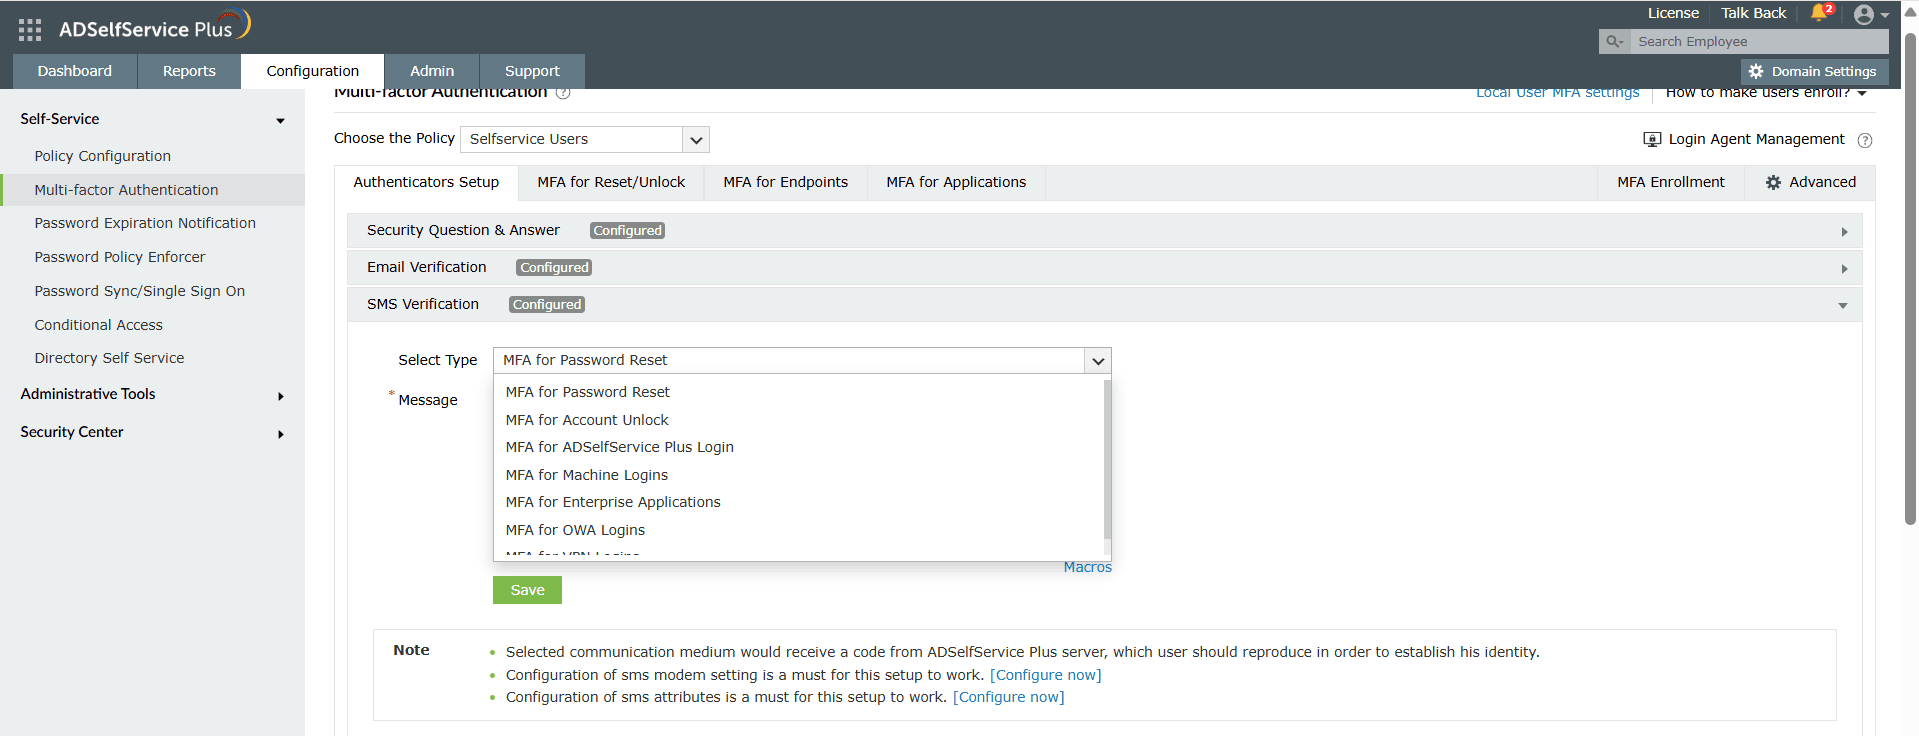
- MFA dla resetowania haseł: Gdy użytkownik wykonuje samodzielne resetowanie hasła
- MFA dla odblokowywania kont: Gdy użytkownik wykonuje samodzielne odblokowywanie konta
- MFA dla logowania do ADSelfService Plus: Gdy użytkownik loguje się do portalu ADSelfService
- MFA dla logowania do maszyny: Gdy użytkownik loguje się fizycznie lub zdalnie do maszyny Windows, macOS lub Linux
- MFA dla aplikacji w chmurze: Do weryfikacji, gdy użytkownik uzyskuje dostęp do swoich aplikacji korporacyjnych
- MFA dla logowania do OWA: Gdy użytkownik próbuje uzyskać dostęp do portalu Outlook w sieci
- MFA dla logowania do VPN: Gdy użytkownik próbuje uzyskać dostęp do sieci korporacyjnej przez VPN
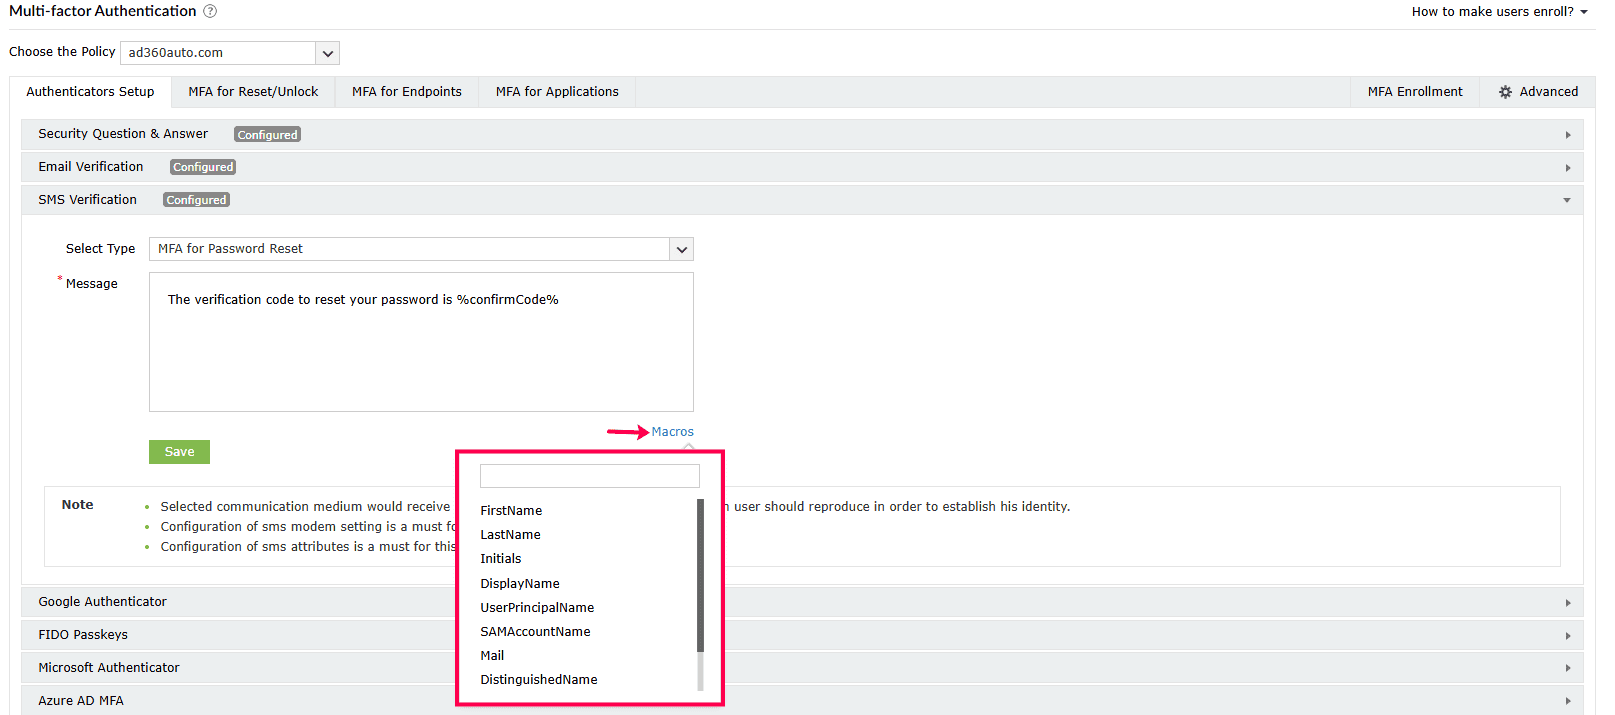
- Dostosuj Wiadomość używaną do weryfikacji SMS zgodnie z wymaganiami Twojej organizacji.
- Click Zapisz.
Wskazówka Kliknij przycisk Makra, aby użyć wymienionych makr w wiadomości.
Ustawienia zaawansowane
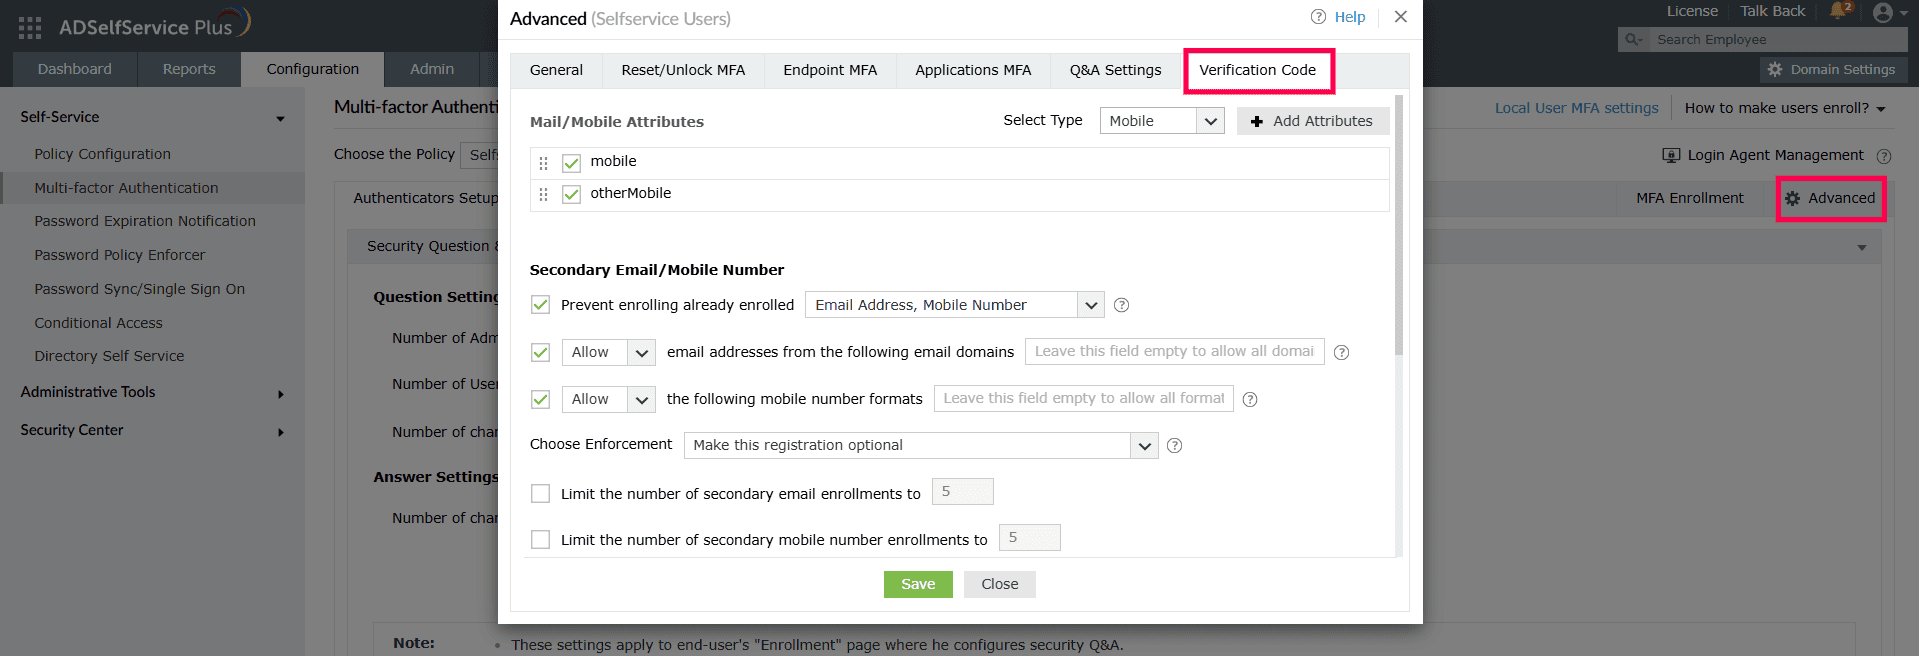
Weryfikacja SMS ma dodatkowe zaawansowane ustawienia, które pozwalają dostosować parametry bezpieczeństwa. Aby uzyskać dostęp do tych ustawień, przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Zaawansowane. W otwartym oknie podręcznym przejdź do zakładki Kod weryfikacyjny. Kliknij tutaj, aby dowiedzieć się więcej o każdym ustawieniu w tej zakładce.
Wdrażanie uwierzytelniacza dla MFA
Po skonfigurowaniu uwierzytelniacza możesz wdrożyć go jako metodę MFA do zabezpieczenia wrażliwych działań, takich jak resetowanie i odblokowywanie haseł, chronione punkty końcowe oraz logowanie do ADSelfService Plus. Kliknij odpowiednie linki, aby dowiedzieć się jak.
Konfigurowanie rejestracji użytkownika
Ostatnim krokiem jest skonfigurowanie procesu rejestracji i korzystania z tego uwierzytelniającego przez użytkowników. Administratorzy mogą wybrać spośród następujących metod rejestracji:
- Użyj numeru mobilnego z AD: Oficjalny numer mobilny użytkownika, skonfigurowany w AD, jest automatycznie używany do weryfikacji. Nie jest wymagana dodatkowa rejestracja użytkownika.
- Włącz rejestrację użytkownika: Zachęć użytkowników do zarejestrowania jednego lub więcej numerów mobilnych podczas ich początkowej konfiguracji. Podczas MFA użytkownicy mogą wybrać, który z zarejestrowanych numerów powinien otrzymać kod weryfikacyjny lub bezpieczny link.
- Wykonaj masową rejestrację: Administratorzy mogą wstępnie zarejestrować numery mobilne dla wielu użytkowników jednocześnie, importując plik CSV, co usprawnia proces wdrażania dla dużych grup.