O que é o gerenciamento autônomo de endpoints? Um guia completo
O gerenciamento autônomo de endpoints substitui os workflows manuais e reativos de TI por monitoramento contínuo, detecção inteligente e remediação automatizada. Este guia aborda como o AEM funciona, o que procurar em uma solução e como o ManageEngine Endpoint Central entrega o ciclo completo de AEM a partir de um único console.
Todo dispositivo da sua frota é uma vulnerabilidade em potencial, um gargalo de produtividade ou um risco de conformidade prestes a acontecer. As ferramentas tradicionais de gerenciamento de endpoints colocam sobre os administradores de TI a responsabilidade de aplicar patches, escanear, configurar e responder manualmente, um ciclo reativo que não é escalável.
O gerenciamento unificado de endpoints (UEM) reuniu os dispositivos sob um único teto, mas ainda mantinha os humanos no centro de toda ação crítica.
O que é o gerenciamento autônomo de endpoints?
O Gerenciamento Autônomo de Endpoints (AEM) é uma abordagem baseada em IA para gerenciar todos os dispositivos da frota da sua organização, monitorando, protegendo e resolvendo problemas automaticamente, sem esperar por intervenção humana.
Impulsionado por telemetria em tempo real, machine learning e workflows autocorretivos, o AEM detecta ameaças, aplica conformidade, implanta atualizações e otimiza o desempenho de forma proativa e em escala, no momento em que um problema surge, não depois que ele já se tornou um problema.
Em sua essência, o AEM opera com base em três princípios:
Monitoramento contínuo: coleta persistente de telemetria de endpoints, incluindo desempenho do sistema, integridade de aplicações, estado de configuração, status de patches e postura de segurança.
Detecção inteligente: correlação de dados de telemetria para identificar anomalias, apontar causas raiz e priorizar problemas com base em seu impacto na segurança e na produtividade dos funcionários.
Ação automatizada: execução de workflows de remediação, implantação de patches, correções de configuração e controles de acesso sem exigir intervenção manual da TI a cada evento.
Diferente do gerenciamento tradicional de endpoints, o gerenciamento autônomo de endpoints identifica problemas antes que os funcionários os percebam, fecha vulnerabilidades antes que os invasores as explorem e mantém os endpoints em conformidade.
Como funciona o gerenciamento autônomo de endpoints?
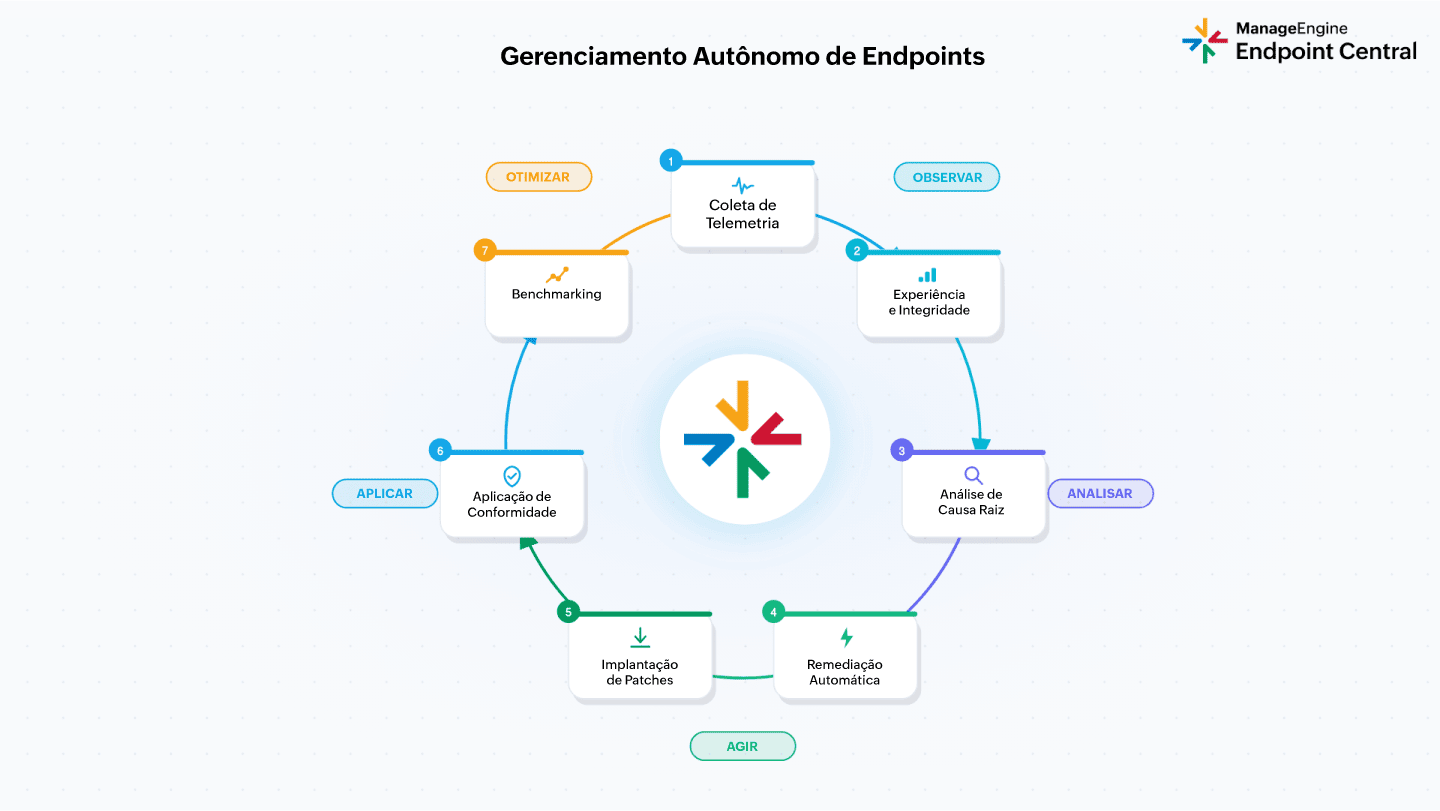
O AEM opera como um ciclo fechado, no qual cada etapa alimenta a seguinte. Veja como funciona de ponta a ponta:
Coleta de telemetria
Agentes instalados em cada endpoint gerenciado coletam um fluxo constante de dados, cobrindo uso de CPU, memória, carga de GPU, integridade do disco, estado da bateria, tempo de boot, tempo de logon, falhas de aplicações e mais. Essa telemetria é a matéria-prima para tudo o que vem a seguir.
Monitoramento de experiência e integridade
A plataforma mede a telemetria recebida em relação a limites e baselines configuráveis. Quando algo muda, por exemplo, um aumento no tempo de boot em um modelo de dispositivo, uma onda de falhas de aplicações em um departamento, ou disputa de CPU ligada a uma atualização recente de software, esses desvios são sinalizados para uma análise mais aprofundada.
Análise de causa raiz (RCA)
Em vez de gerar uma enxurrada de alertas individuais, o sistema agrupa e correlaciona sinais entre dispositivos, localizações e versões de software para identificar o que realmente está causando o problema. A priorização inteligente mantém as equipes de TI e os workflows automatizados focados nos problemas mais relevantes.
Remediação automatizada
Depois que a causa raiz é identificada, workflows sem código, pré-configurados ou personalizados, entram em ação: implantando o patch ausente, aplicando a configuração corrigida, executando um script de remediação ou reiniciando um serviço. Em muitos casos, os problemas são corrigidos em toda a frota antes mesmo que um único ticket de suporte seja aberto.
Implantação de patches e atualizações
Os pipelines de gerenciamento de patches verificam atualizações ausentes de sistema operacional e aplicações de terceiros em endpoints Windows, Mac e Linux, aplicando-as automaticamente, seguindo cronogramas definidos e políticas de aprovação configuradas pelo administrador.
Aplicação de conformidade
O gerenciamento de configuração aplica continuamente as baselines de segurança e as configurações de política da organização. Endpoints que saem de conformidade são corrigidos automaticamente ou sinalizados para revisão do administrador.
Benchmarking e otimização
Os índices de experiência são acompanhados ao longo do tempo em toda a frota de dispositivos. O desempenho é medido em relação a baselines estabelecidas, fornecendo à TI os dados necessários para tomar decisões informadas sobre ciclos de renovação de hardware, implantações de aplicações e ajustes de configuração.
O que torna isso diferente do gerenciamento tradicional é que o ciclo funciona sem esperar que um humano o inicie. O intervalo entre o surgimento de um problema e sua resolução diminui de dias para minutos e se fecha independentemente de alguém da equipe de TI estar observando o painel ou não.
AEM vs. gerenciamento tradicional de endpoints
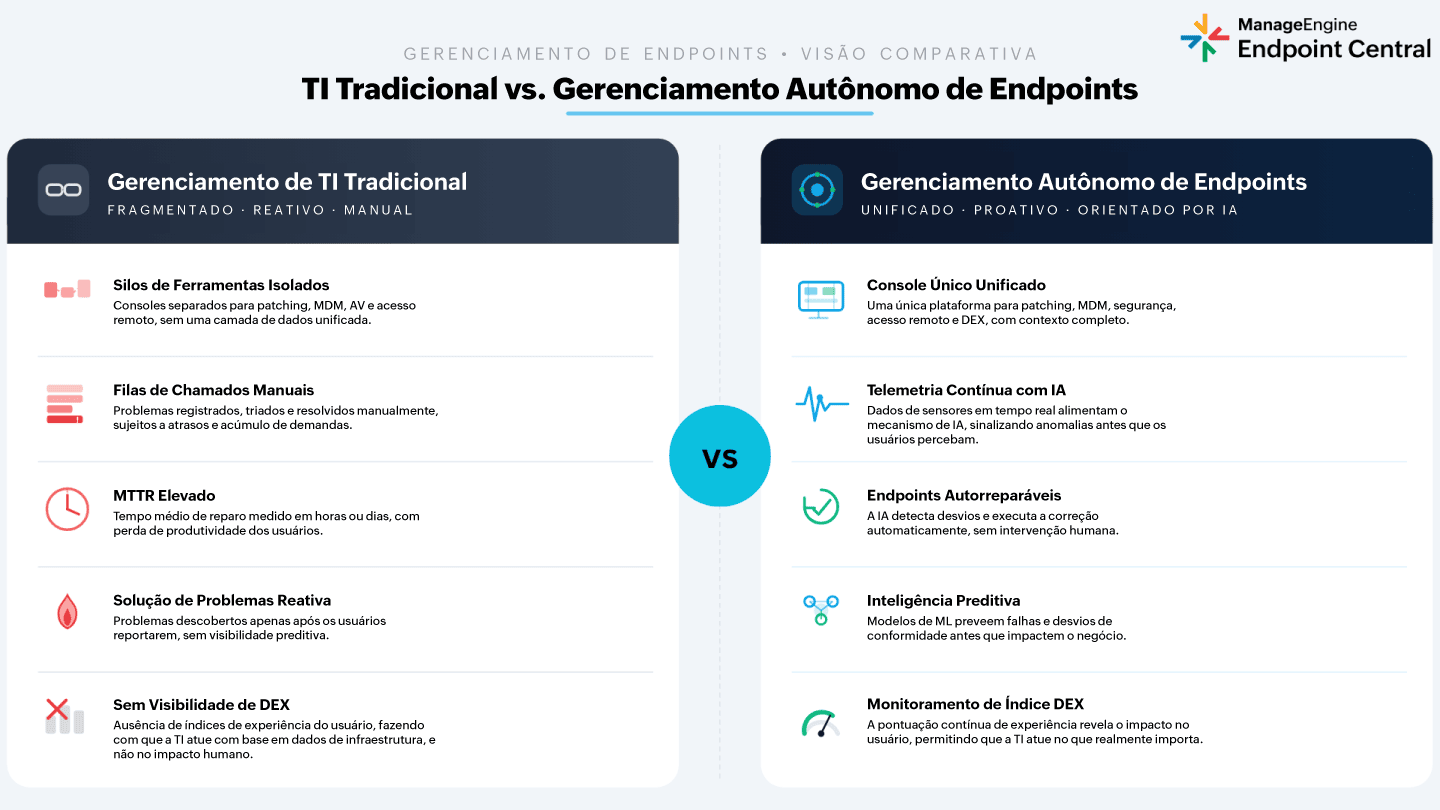
As ferramentas tradicionais de gerenciamento de endpoints foram construídas para uma era diferente: dispositivos estáticos, restritos ao escritório e janelas de manutenção previsíveis. A empresa híbrida moderna precisa de algo fundamentalmente diferente.
Dimensão | Gerenciamento tradicional de endpoints | Gerenciamento autônomo de endpoints |
Abordagem de gerenciamento | Reativa. Responde a problemas reportados e tarefas programadas. | Proativa. Detecta e resolve problemas antes que os funcionários os reportem. |
Implantação de patches | Implantações manuais ou em lote programadas. | Implantação contínua e automatizada em Windows, Mac, Linux e aplicações de terceiros. |
Detecção de problemas | Orientada por alertas. Depende de limites definidos pelo administrador. | Orientada por telemetria. Correlaciona sinais entre dispositivos para identificar causas raiz. |
Remediação | A TI investiga e aplica correções manualmente, um ticket por vez. | workflows automatizados resolvem problemas em toda a frota sem etapas manuais. |
Configuração | Aplicações periódicas. O desvio de configuração frequentemente passa despercebido. | Aplicações periódicas. O desvio de configuração frequentemente passa despercebido. |
Implantação de SO | Imagem e instalação manuais por dispositivo. | Imagem e implantação automatizadas de SO, incluindo drivers e aplicações necessários. |
Escalabilidade | O quadro de TI precisa crescer proporcionalmente ao número de endpoints. | A automação lida com a escala. Equipes menores podem gerenciar frotas maiores. |
Visibilidade | Fragmentada. Estado dos dispositivos, aplicações e experiência do usuário rastreados separadamente. | Unificada. Dados de telemetria, segurança e experiência correlacionados em uma única plataforma. |
Volume de tickets de suporte | Alto. Os usuários finais reportam problemas, que a TI então investiga. | Menor. workflows automatizados resolvem problemas comuns antes que tickets sejam abertos. |
À medida que as frotas de dispositivos crescem, a lacuna entre o que o gerenciamento manual de endpoints consegue lidar e o que o ambiente realmente exige continua aumentando. O gerenciamento autônomo de endpoints existe para fechar essa lacuna.
Principais recursos a procurar em uma solução de gerenciamento autônomo de endpoints
Nem toda plataforma de gerenciamento de endpoints entrega autonomia genuína. Estas são as capacidades que separam a automação real do discurso de marketing.
Implantação automatizada de patches
Uma solução AEM robusta escaneia continuamente patches ausentes em todos os sistemas operacionais e aplicações de terceiros gerenciados e os implanta seguindo cronogramas e políticas de lançamento definidos. Procure cobertura para Windows, macOS, Linux e uma ampla biblioteca de terceiros, além de lançamentos em estágios e reversão automática caso um patch cause problemas.
Análise preditiva e detecção de anomalias
Uma solução AEM competente analisa continuamente a telemetria dos endpoints (CPU, memória, disco, bateria, tempo de boot, tempo de logon, falhas de aplicações) para sinalizar problemas antes que se tornem indisponibilidades ou incidentes de segurança. Uma detecção de anomalias robusta correlaciona sinais entre modelos de dispositivos, versões de software, localizações e departamentos para identificar a causa raiz de um problema, não apenas seus sintomas.
Provisionamento e configuração sem intervenção manual (zero-touch)
O provisionamento zero-touch elimina a necessidade de um técnico lidar com cada novo dispositivo. Imagens de SO, drivers e aplicações são implantados automaticamente assim que um dispositivo se conecta à rede. O gerenciamento de configuração então funciona continuamente para detectar e corrigir desvios causados por alterações do usuário, atualizações que falharam ou conflitos de software, sem esperar por um ticket de TI.
Integração com plataformas UEM e SIEM
O AEM funciona melhor quando conectado ao ecossistema mais amplo de TI e segurança. Procure plataformas que se integrem nativamente com ferramentas líderes de gerenciamento de vulnerabilidades, SIEM e ITSM, para que implantações de patches, alterações de configuração e respostas a ameaças permaneçam visíveis e auditáveis dentro dos workflows existentes.
Detecção e remediação automatizada de vulnerabilidades
Uma solução AEM deve escanear continuamente patches ausentes, configurações incorretas e serviços expostos, iniciando a remediação automaticamente, em vez de esperar por uma janela programada. A conformidade de configuração também deve ser validada continuamente em relação a benchmarks de segurança reconhecidos.
Gerenciamento de privilégios de endpoint
Direitos de administrador local permanentes continuam sendo um dos pontos de apoio mais explorados em ambientes corporativos. Uma abordagem autônoma de gerenciamento de privilégios remove o acesso elevado padrão e concede permissões de forma just-in-time e específica para cada tarefa, por meio de políticas definidas, reduzindo a superfície de ataque para malware, ransomware e ameaças internas, sem adicionar atrito para os funcionários. O gerenciamento de privilégios do Endpoint Central lida com isso a partir do mesmo console das demais operações de endpoint.
ManageEngine Endpoint Central para gerenciamento autônomo de endpoints
O Endpoint Central é uma plataforma unificada de gerenciamento e segurança de endpoints, construída para atender todo o ciclo de vida do AEM, um agente, um console, todas as capacidades cobertas.
Gerenciamento automatizado de patches: Identifica, testa e implanta patches para Windows, macOS, Linux e aplicações de terceiros automaticamente, seguindo cronogramas e políticas de aprovação definidos pelo administrador. Saiba mais sobre o gerenciamento de patches do Endpoint Central.
Experiência digital do funcionário (DEX): Monitora CPU, memória, GPU, disco, bateria, tempo de boot, tempo de logon e falhas de aplicações em cada dispositivo gerenciado, para acompanhar e melhorar a experiência do usuário final.
Análise de causa raiz e remediação automatizada: Correlaciona a telemetria entre modelos de dispositivos, versões de aplicações e localizações para identificar problemas de desempenho e aplicar correções em toda a frota antes que os funcionários percebam.
Detecção contínua de vulnerabilidades: Escaneia os endpoints continuamente em busca de patches ausentes, configurações incorretas e exposições de segurança, e audita as configurações em relação a mais de 75 benchmarks CIS.
Imagem de SO automatizada e implantação zero-touch: Automatiza a criação de imagens de SO, a instalação de drivers e a configuração de aplicações, para que novos dispositivos saiam da caixa e já estejam totalmente gerenciados, sem a necessidade de um técnico lidar com cada um individualmente.
Gerenciamento de configuração e aplicação de conformidade: Aplica continuamente as baselines de segurança e corrige automaticamente desvios de configuração causados por alterações do usuário, conflitos de software ou atualizações que falharam.
Controle de aplicações com filtragem baseada em regras: Permite que os administradores definam listas de permissões de software aprovado, bloqueiem executáveis não autorizados e automatizem a distribuição de aplicações em toda a frota. Saiba mais sobre o controle de aplicações.
Proteção contra ransomware com resposta automatizada a incidentes: Detecta atividades de ransomware, identifica a causa raiz e responde automaticamente para conter a ameaça e limitar os danos. Saiba mais sobre a proteção contra ransomware.
Gerenciamento de privilégios de endpoint: Remove direitos de administrador permanentes e concede acesso elevado específico para tarefas, de forma just-in-time, por meio de políticas definidas, com uma trilhade auditoria completo para cada ação. Saiba mais sobre o gerenciamento de privilégios.
Solução avançada de problemas remota: Permite que a TI se conecte diretamente a qualquer dispositivo gerenciado em tempo real, para resolver problemas que estejam fora do escopo da remediação automatizada.
Integração profunda com o ecossistema de segurança: Conecta-se nativamente com Tenable, Splunk, CrowdStrike, Rapid7, ServiceDesk Plus, Jira Service Management, Zendesk e ServiceNow.
Ampla cobertura de dispositivos e sistemas operacionais: Gerencia Windows, macOS, Linux, ChromeOS, iOS, iPadOS, Android e tvOS em desktops, laptops, servidores, dispositivos móveis, tablets, dispositivos robustos, IoT e TVs, a partir de um único agente e console.
Principais benefícios do gerenciamento autônomo de endpoints
O AEM entrega valor mensurável nas operações de TI, na segurança e na experiência dos funcionários com seus dispositivos no dia a dia.
Redução da sobrecarga operacional de TI
Escanear patches, implantar atualizações, criar imagens de dispositivos e correr atrás de alertas consome uma grande parte da capacidade de TI em ambientes que dependem de processos manuais. Ao automatizar esses workflows, da detecção até a resolução, o AEM redireciona o tempo da TI para trabalhos de maior valor. Equipes que antes precisavam crescer em número de pessoas à medida que a frota de dispositivos aumentava podem, em vez disso, ampliar sua capacidade operacional por meio da automação.
MTTR (tempo médio de resolução) mais rápido
Em um ambiente tradicional de endpoints, resolver um problema significa esperar que ele seja reportado, triado, atribuído, investigado e corrigido. Essa sequência pode se estender por horas ou dias. Com o gerenciamento autônomo de endpoints, workflows automatizados costumam resolver problemas comuns em toda a frota antes mesmo que alguém abra um ticket. O MTTR para problemas relacionados a patches, configuração e desempenho cai substancialmente.
Postura de segurança proativa
A maioria dos incidentes de segurança começa com uma vulnerabilidade sem patch ou um sistema mal configurado. O gerenciamento autônomo de endpoints ataca diretamente essas duas causas raiz por meio da implantação contínua de patches, detecção de vulnerabilidades em tempo real e aplicação automática de conformidade. Em vez de reforçar os endpoints durante janelas de manutenção programadas e torcer para que nada escape nesse meio-tempo, os controles de segurança operam o tempo todo.
Melhoria na experiência digital do funcionário
O desempenho dos dispositivos afeta diretamente a produtividade dos funcionários. Quando os tempos de login são lentos, as aplicações travam de forma imprevisível ou problemas de disco causam instabilidade, os funcionários perdem tempo e confiança em suas ferramentas. Ao detectar e resolver esses problemas antes que afetem o dia de trabalho, o AEM reduz as interrupções que, de outra forma, se transformariam em tickets de TI e perdas de produtividade. Os funcionários simplesmente enfrentam menos problemas e, quando eles ocorrem, tendem a ser corrigidos mais rapidamente.
Conformidade sem ciclos de auditoria manuais
A aplicação contínua de configuração e a validação de conformidade baseada em benchmarks mantêm os endpoints alinhados aos requisitos regulatórios entre auditorias, não apenas nos dias que antecedem uma delas. As organizações podem apresentar evidências de conformidade consistentes e atualizadas, em vez de correr para corrigir lacunas às pressas antes de cada período de revisão.
Como o AEM funciona em diferentes setores
Saúde
As equipes de TI da área de saúde gerenciam endpoints em hospitais, clínicas, unidades de atendimento remoto e escritórios administrativos, sob requisitos regulatórios rígidos e uma tolerância muito baixa a indisponibilidade de dispositivos. O AEM mantém os dispositivos clínicos e administrativos com patches aplicados e em conformidade com as baselines de segurança exigidas de forma contínua, e detecta problemas de desempenho antes que eles interrompam os workflows de atendimento ao paciente. Quando novos dispositivos precisam ser provisionados durante a integração de funcionários ou ciclos de renovação de equipamentos, a implantação automatizada de SO conduz o processo sem exigir presença de TI no local.
Varejo e empresas distribuídas
Organizações de varejo operam endpoints em centenas ou milhares de lojas, armazéns e ambientes de back-office. Esse nível de distribuição geográfica simplesmente não é atendível por meio de gerenciamento manual. O AEM viabiliza o provisionamento remoto e zero-touch de dispositivos de ponto de venda e back-office, a implantação automatizada de patches em toda a frota distribuída e a remediação autocorretiva de problemas de desempenho ou desvios de configuração em locais individuais, tudo gerenciado centralmente, sem a necessidade de enviar técnicos a campo.
Serviços financeiros
As organizações de serviços financeiros lidam com obrigações de conformidade sobrepostas e operam com um perfil de risco elevado, que exige controles de endpoint bem documentados e auditáveis. O AEM oferece implantação contínua de patches para fechar vulnerabilidades conhecidas antes que possam ser exploradas, aplicação de conformidade validada em relação a benchmarks de segurança reconhecidos, e gerenciamento automatizado de privilégios que remove o acesso elevado permanente dos endpoints. Isso reduz a exposição a ataques baseados em credenciais e ameaças internas, mantendo a documentação de conformidade atualizada.
Educação
Instituições de ensino gerenciam frotas de dispositivos grandes e diversas, atendendo estudantes, docentes e funcionários, frequentemente incluindo uma combinação de dispositivos institucionais e dispositivos pessoais em programas de bring-your-own-device (BYOD). O AEM automatiza a aplicação de patches e a distribuição de software em diversas plataformas de SO, gerencia dispositivos móveis junto com endpoints tradicionais a partir do mesmo console, e aplica políticas apropriadas de controle de aplicações para manter um ambiente de aprendizagem seguro na escala exigida por essas instituições.
Força de trabalho remota e híbrida
Funcionários remotos e híbridos não podem levar seus laptops até uma mesa de TI. A organização não pode depender da presença física da TI para manter esses dispositivos saudáveis. O AEM garante que os dispositivos usados por funcionários distribuídos permaneçam com patches aplicados, corretamente configurados e seguros, independentemente da localização. Quando surgem problemas de desempenho ou configuração, a remediação automatizada os resolve sem exigir que o funcionário entre em contato com a TI ou que o dispositivo seja devolvido a um escritório.
Desafios e considerações do gerenciamento autônomo de endpoints
O AEM entrega valor operacional e de segurança real, mas uma implementação bem-sucedida exige atenção honesta a algumas realidades práticas.
Definindo onde a automação termina e a revisão humana começa
Nem toda ação em endpoints é uma boa candidata para automação completa. Alterações que afetam o comportamento visível ao usuário, como remover uma aplicação ou modificar uma configuração que altera um fluxo de trabalho, podem exigir revisão humana ou aprovação formal de gerenciamento de mudanças antes que a plataforma atue. As organizações devem definir políticas claras desde o início sobre quais ações podem ser executadas sem intervenção e quais exigem uma etapa de aprovação humana no fluxo de trabalho.
Gerenciando a diversidade de dispositivos e sistemas operacionais
Frotas de endpoints corporativos raramente são uniformes. Dispositivos Windows, macOS, Linux, ChromeOS, iOS, Android e IoT operam sob protocolos de gerenciamento, mecanismos de entrega de patches e estruturas de configuração diferentes. Uma solução AEM precisa lidar com essa diversidade a partir de um único plano de gerenciamento. Se determinados tipos de dispositivo exigirem ferramentas separadas ou tratamento manual, essas lacunas comprometem os ganhos de eficiência que o gerenciamento autônomo deveria proporcionar.
Implantação de agentes e integração em escala
As capacidades do AEM dependem de um agente de gerenciamento em execução em cada dispositivo. Implantar esse agente em uma frota mista existente, com dispositivos gerenciados, não gerenciados, BYOD e legados, exige planejamento e coordenação, e não uma única ação de implantação. O provisionamento zero-touch lida com a implantação de agentes em novos dispositivos de forma eficiente, mas adaptar agentes a uma frota diversa já existente é um projeto em si, e o gerenciamento de mudanças importa tanto quanto a implantação técnica.
Estágios e reversão para implantações automatizadas
A implantação autônoma de patches e a remediação são mais rápidas do que as alternativas manuais, mas velocidade sem salvaguardas cria um tipo diferente de risco. Um patch ou alteração de configuração implantado de forma autônoma em milhares de endpoints, sem estágios adequados, pode causar interrupções generalizadas caso algo dê errado.
As soluções AEM precisam suportar lançamentos em estágios, anéis de teste e mecanismos de reversão automatizados, para que implantação autônoma não signifique implantação descontrolada.
Visibilidade de auditoria sobre ações automatizadas
Autonomia não significa que a equipe de TI ou de conformidade deva ficar sem um registro do que aconteceu. Organizações reguladas precisam de uma trilha de auditoria completo, mostrando o que foi alterado, quando, em qual dispositivo e com base em qual política ou gatilho de fluxo de trabalho.
As plataformas AEM precisam de recursos robustos de registro e relatórios, que mantenham as operações autônomas totalmente responsáveis perante as equipes de conformidade, segurança e liderança de TI.
Mantendo as ações autônomas visíveis nos workflows existentes
As equipes de TI têm workflows já estabelecidos em sistemas de tickets, plataformas de gerenciamento de mudanças e ferramentas de operações de segurança.
Uma solução AEM que executa ações autônomas sem exibi-las nos sistemas ITSM e SIEM existentes cria lacunas de visibilidade e corrói a confiança na automação ao longo do tempo. Plataformas que se integram nativamente com essas ferramentas existentes garantem que o gerenciamento autônomo de endpoints permaneça parte do panorama operacional, em vez de operar em um silo separado.
Conclusão
O gerenciamento manual de endpoints não consegue acompanhar a escala e a complexidade dos ambientes de TI corporativos modernos. Forças de trabalho distribuídas, frotas de dispositivos diversas, divulgações constantes de vulnerabilidades e requisitos de conformidade em expansão criaram, em conjunto, uma situação em que o gerenciamento reativo, orientado por tickets, deixa lacunas demais por tempo demais.
O gerenciamento autônomo de endpoints resolve essas lacunas mantendo a integridade dos endpoints sob observação ativa, corrigindo problemas antes que se tornem incidentes, automatizando ciclos de patches e conformidade que antes exigiam janelas programadas, e tornando a equipe de TI mais eficaz sem necessariamente torná-la maior. As melhorias em segurança, operações e experiência do funcionário não são incrementais. Elas são estruturais, pois mudam a forma como o tempo da equipe é utilizado.
O ManageEngine Endpoint Central entrega essas capacidades por meio de um único agente e uma plataforma unificada, cobrindo aplicação automatizada de patches, remediação de vulnerabilidades, monitoramento da experiência digital do funcionário, gerenciamento de configuração, controle de aplicações, proteção contra ransomware, implantação de SO e integrações em todo o ecossistema de segurança.
Seja gerenciando algumas centenas de endpoints ou centenas de milhares em múltiplas plataformas e geografias, o Endpoint Central oferece a base para um gerenciamento autônomo de endpoints que se expande junto com o seu ambiente.
Artigo traduzido. Conteúdo original escrito por Bhuvaneswari Krishnamurthy
Nota: Encontre a revenda da ManageEngine certa. Entre em contato com a nossa equipe de canais pelo e-mail latam-sales@manageengine.com.
Importante: a ManageEngine não trabalha com distribuidores no Brasil.