Ferramenta de avaliação de vulnerabilidades
Você se considera um administrador de TI atencioso, sempre com as mãos no sistema e os olhos grudados no monitor? Está constantemente vasculhando a internet em busca de novas ameaças e categorizando vulnerabilidades encontradas, numa tentativa em vão de evitar que sua organização seja vítima de um ataque cibernético? Bem, talvez você esteja tentando fazer mais do que consegue dar conta.
Novas vulnerabilidades são identificadas a cada 90 minutos. Mas não entre em pânico; a ManageEngine tem a solução. O Vulnerability Manager Plus é uma ferramenta sofisticada e completa de análise de vulnerabilidades, auxiliando na economia de tempo e redução esforço:
- Detecte vulnerabilidades assim que elas surgem.
- Priorize onde focar primeiro.
- Utilize patches integrados para corrigir vulnerabilidades instantaneamente.
Assista ao vídeo abaixo para dar uma olhada rápida no console do Vulnerability Manager Plus.

4 passos simples para conduzir uma avaliação de vulnerabilidades
O Vulnerability Manager Plus é uma ferramenta completa de avaliação de vulnerabilidades que verifica regularmente sua rede, fornece insights sobre riscos e ajuda a fechar o ciclo de gerenciamento de vulnerabilidades instantaneamente com correção direta do console.
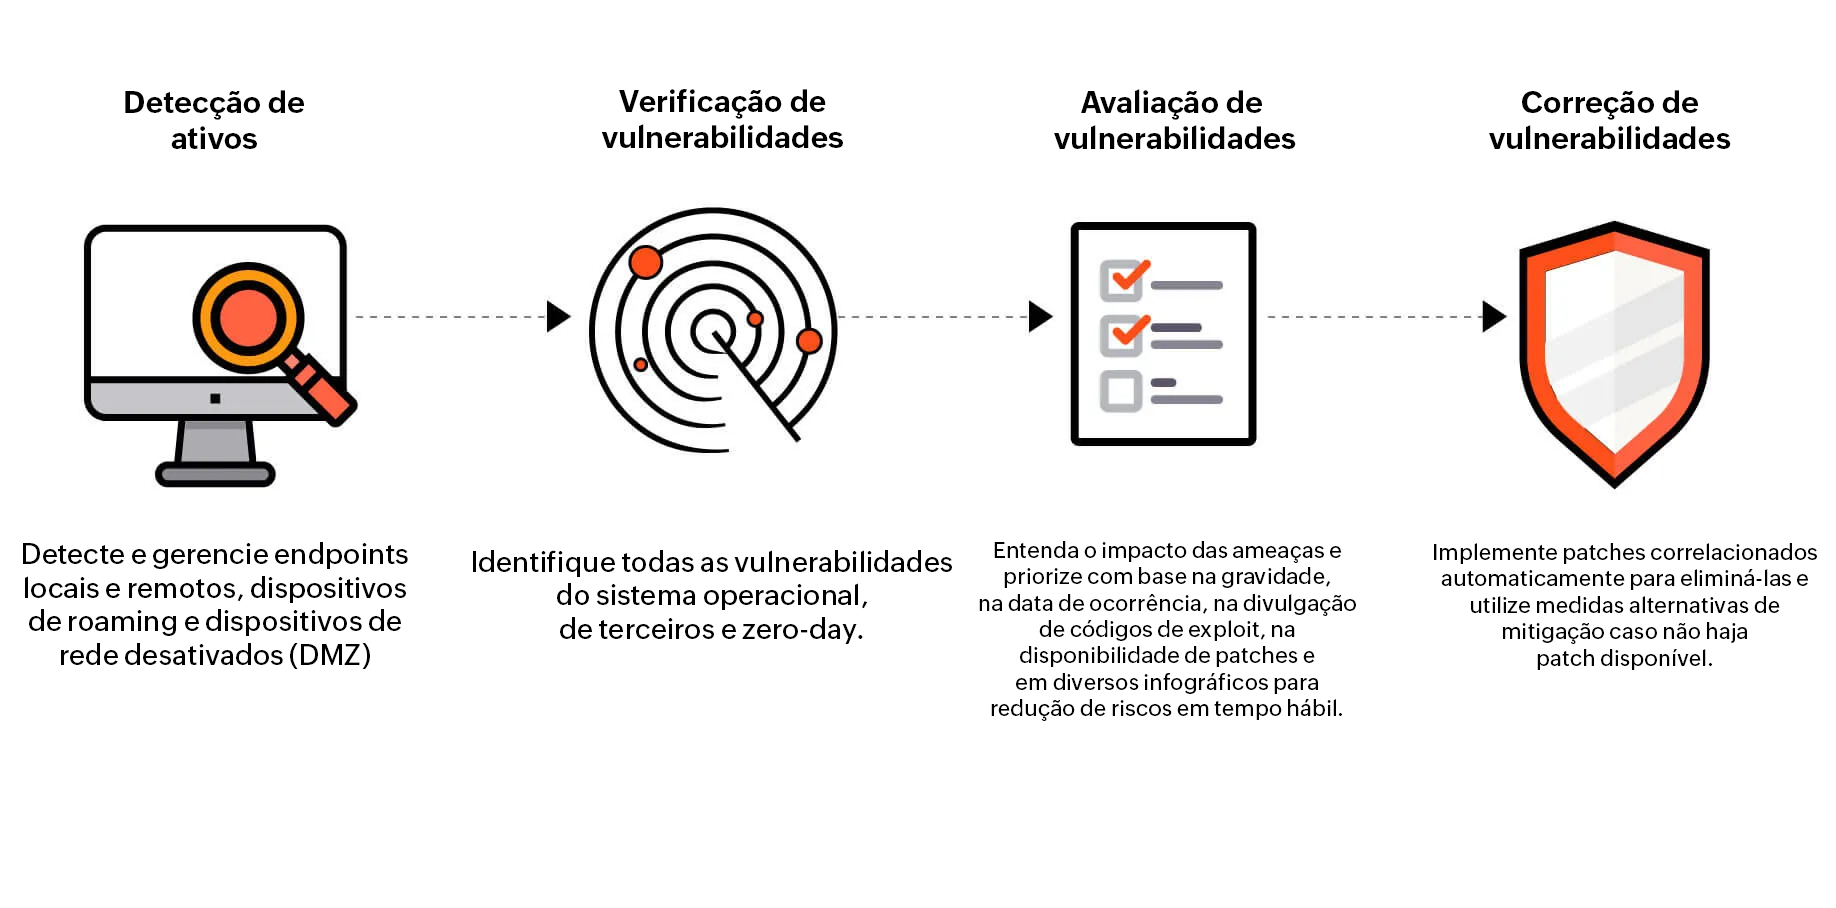
Afaste o perigo iminente com as capacidades de avaliação de vulnerabilidades do Vulnerability Manager Plus.
Elimine pontos cegos e rastreie seus ativos
Eliminar pontos cegos é o segredo para uma avaliação de vulnerabilidades eficiente. Assim que está ativo na sua rede, o Vulnerability Manager Plus identifica automaticamente todos os seus domínios do Active Directory e endpoints de grupos de trabalho. Empresas que se expandem com frequência não precisam se preocupar, pois novos ativos serão descobertos assim que forem adicionados à rede. Ao utilizar a tecnologia de agentes de endpoint, você consegue monitorar seus desktops, servidores, laptops, máquinas virtuais, servidores web, databases e estações de trabalho o tempo todo. Não importa se seus ativos estão em seu escritório local, distribuídos por locais remotos, localizados em uma rede fechada como uma zona desmilitarizada, ou em movimento, você consegue proteger todos eles a partir de um único console.
Tenha vasta cobertura de vulnerabilidades.
Detecte todas as vulnerabilidades conhecidas e emergentes em todos os sistemas operacionais Windows compatíveis e em mais de 850 aplicações de terceiros, incluindo sistemas de gerenciamento de conteúdo, servidores web e softwares de database. Amplie sua visibilidade para além das vulnerabilidades de software e monitore configurações incorretas, softwares de alto risco, portas ativas e muito mais para assegurar que nenhuma ameaça escape da sua detecção.
Detecte vulnerabilidades conforme elas surgem com o monitoramento contínuo.
Há a possibilidade de que você não aja em tempo hábil ao executar verificações de vulnerabilidades manuais ou agendadas. Cada novo endpoint ou software introduzido em sua rede cria vulnerabilidades, deixando sua TI exposta a hackers intrometidos. Para evitar perigos como esse, você precisa monitorar continuamente seus endpoints para identificar e resolver novas vulnerabilidades à medida que surgem. Como o Vulnerability Manager Plus faz uso da verificação baseada em agentes, ele examina seus endpoints a cada 90 minutos sem interromper as operações da sua rede.
Avalie o risco de vulnerabilidades e priorize a resposta
A principal meta de uma avaliação é transformar seus dados em informações práticas. Portanto, além de enumerar as vulnerabilidades, a ferramenta de avaliação que você está planejando implementar deve ajudar a responder as seguintes perguntas:
- Algum exploit foi exposto ao público no que diz respeito a essa vulnerabilidade?
- Há quanto tempo essa vulnerabilidade está presente nos seus endpoints?
- Quão difícil é explorar essa vulnerabilidade?
- O fornecedor disponibilizou um patch para essa vulnerabilidade?
Os invasores sabem bem o que funciona e o que não funciona, então você também precisa aprender. Além do CVSS, o Vulnerability Manager Plus lança luz sobre fatores de risco como disponibilidade de exploits, idade, número de ativos afetados, tipo de impacto de CVE e disponibilidade de patches para ajudar na triagem de vulnerabilidades exploráveis e de alto impacto. Além disso, você pode pesquisar diretamente os IDs de CVE que está buscando ou filtrá-los para se concentrar em vulnerabilidades de alto impacto.
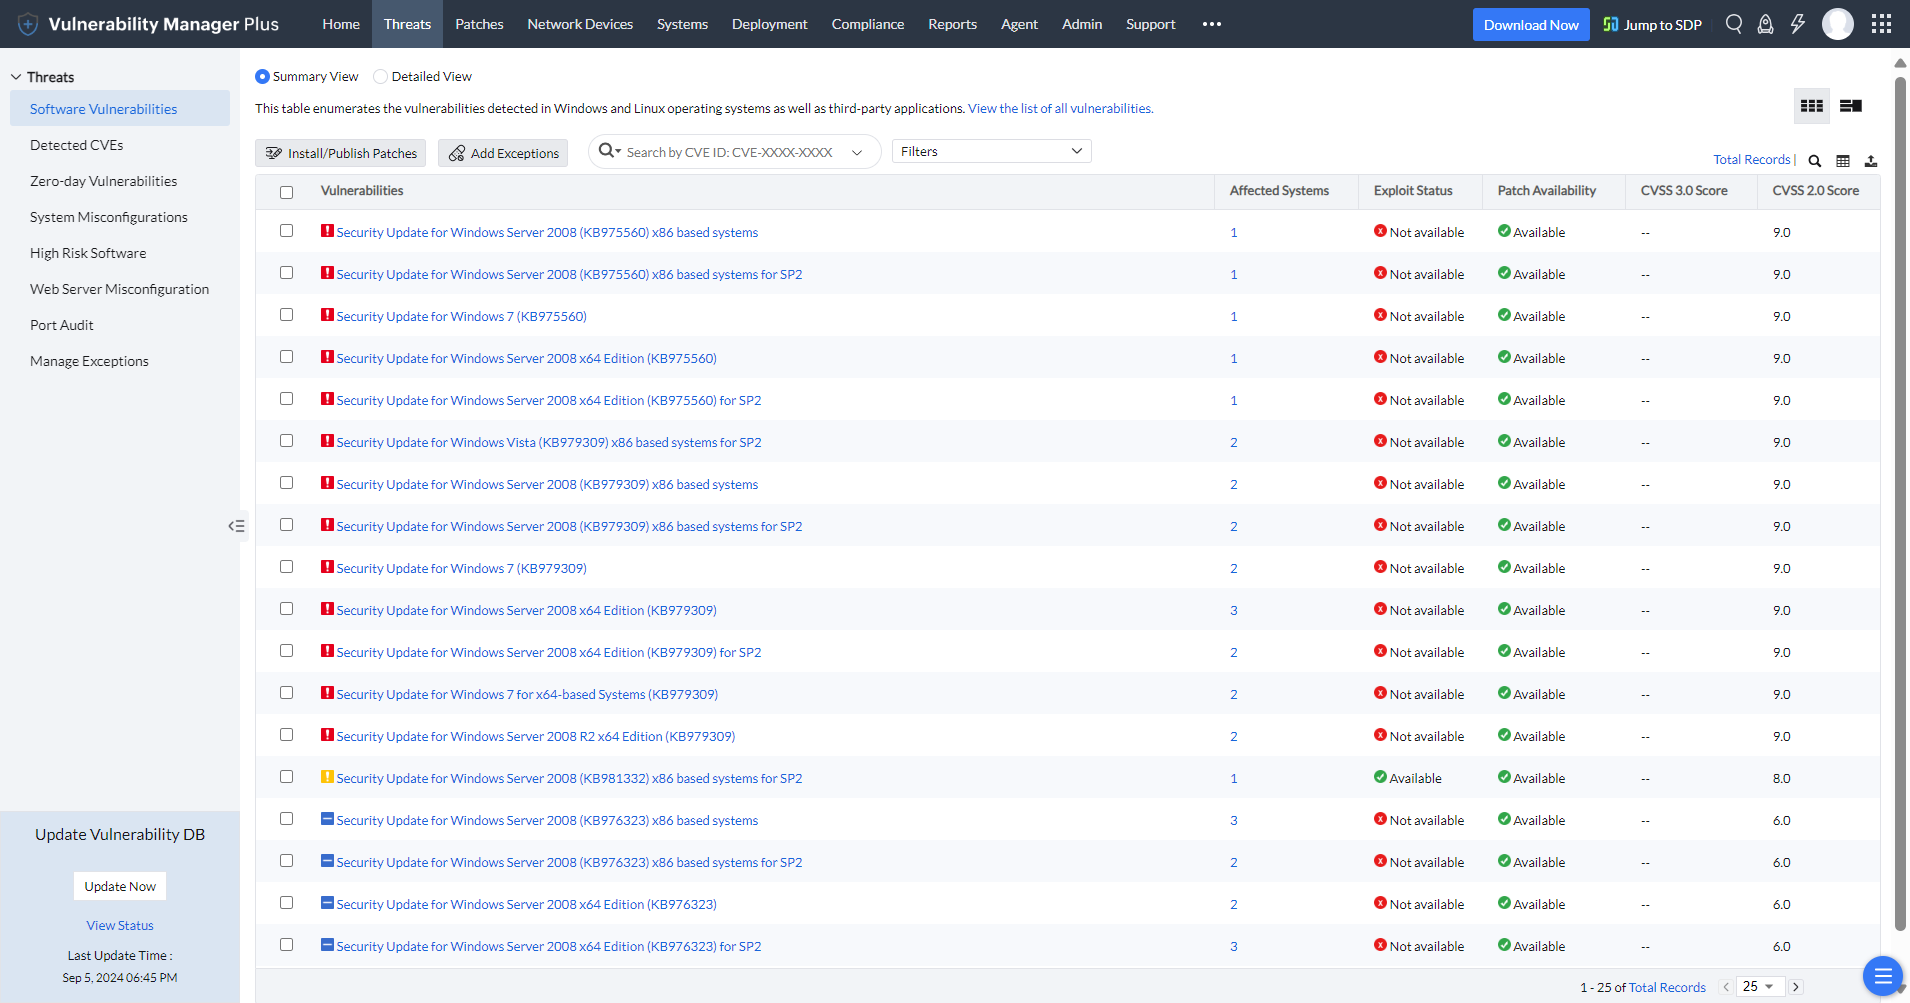
O Vulnerability Manager Plus também apresenta um feed de notícias de segurança que é continuamente atualizado com artigos recentes que invasores estão discutindo, testando ou utilizando, além de exploits atuais circulando no mundo real.
Para completar, uma visualização Zero-day dedicada proporciona visibilidade instantânea sobre vulnerabilidades exploradas ativamente e expostas publicamente.
Confira o que é mais relevante em um instante por meio de widgets do dashboard
As informações sobre vulnerabilidades coletadas em múltiplos endpoints são consolidadas em um console web para gerenciamento centralizado e representadas com um contexto significativo nos widgets do dashboard, traduzindo-se em resultados confiáveis e oportunos. Esses widgets de dashboard interativos são personalizados para direcionar sua atenção para as áreas mais alarmantes da sua rede.
- Resumo da gravidade de vulnerabilidades
- Vulnerabilidades Zero-day
- Matriz da idade de vulnerabilidades
- Vulnerabilidades ao longo do tempo
- Vulnerabilidades de alta prioridade
Resumo da gravidade de vulnerabilidades: confie no ranking de classificação da gravidade.
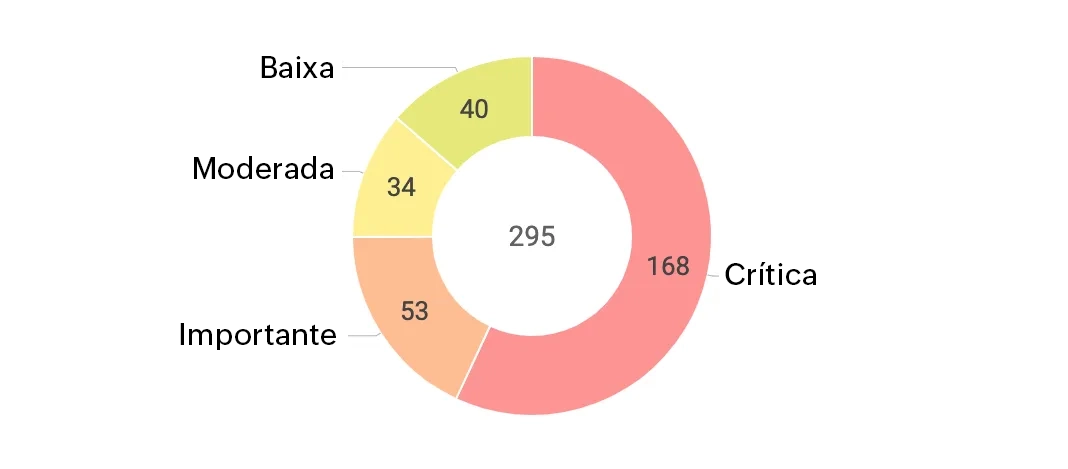
Não desconsidere a importância dos rankings de classificação da gravidade; eles são o padrão universal de avaliação de riscos de vulnerabilidades. O Vulnerability Severity Summary ajuda você a monitorar o número de vulnerabilidades que precisa resolver para cada nível de gravidade, proporcionando melhor visibilidade sobre quantas delas são críticas — como a execução remota de código (RCE) facilmente explorável, a elevação de privilégio e quais são propagáveis por worm — e permanecem sem resposta na sua rede.
Vulnerabilidades Zero-day: saiba com o que você está lidando.

Um dos aspectos mais cruciais de uma avaliação de vulnerabilidades de segurança é o nível de eficácia da sua ferramenta de avaliação em mantê-lo informado sobre quais são Zero-day. Vulnerabilidades Zero-day são os alvos mais fáceis para hackers, pois são expostas ao público ou exploradas no mundo real antes que o fornecedor consiga disponibilizar um patch para corrigir a falha, então é fundamental assegurar que elas não sejam ofuscadas por assuntos sem importância. O Vulnerability Manager Plus, juntamente com um gráfico de contagem Zero-day, fornece uma visão isolada das vulnerabilidades Zero-day na sua rede, para que você possa identificá-las rapidamente e corrigi-las ou usar uma medida alternativa de mitigação disponível enquanto aguarda uma correção por parte do fornecedor. Veja como você pode mitigar vulnerabilidades Zero-day com o Vulnerability Manager Plus.
Matriz da idade de vulnerabilidades: uma ação no momento evita o sofrimento.
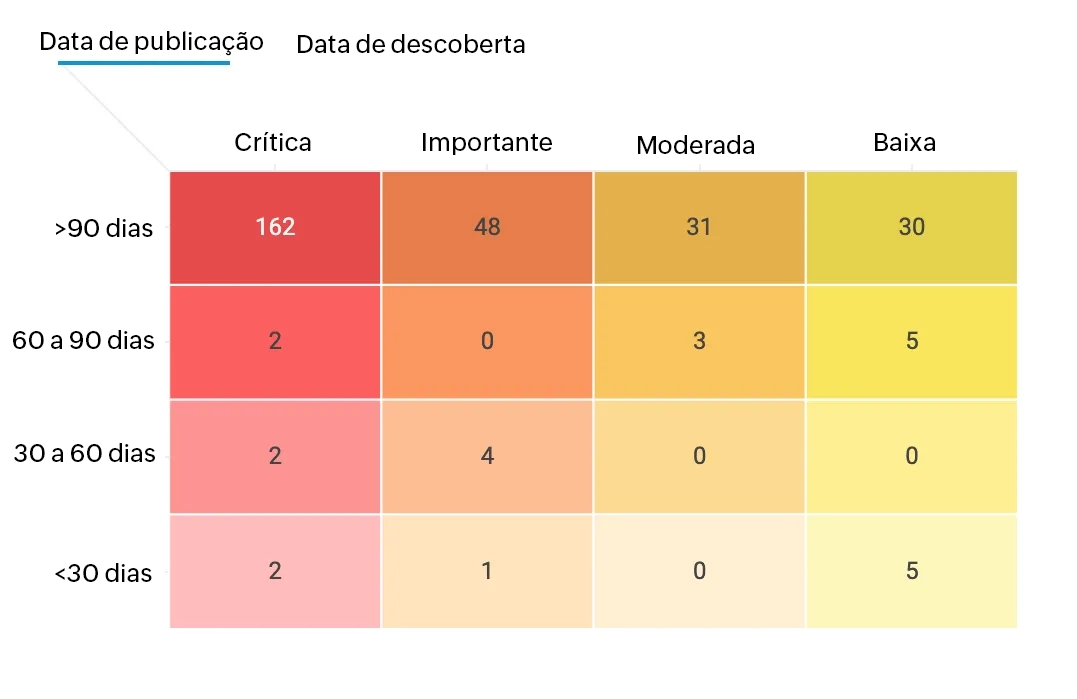
Quando falamos de vulnerabilidades, o tempo é o que define o jogo. O tempo entre o anúncio da vulnerabilidade e a divulgação do código de exploit diminuiu consideravelmente nos últimos anos. Quanto mais você espera, mais sua rede fica totalmente exposta a ataques.
Vulnerabilidades críticas podem muitas vezes ser exploradas automaticamente, sem qualquer interação do usuário, então essas falhas precisam ser resolvidas imediatamente. Vulnerabilidades categorizadas como importantes são mais difíceis de explorar, mas devem ser corrigidas em até 30 dias. Qualquer uma delas avaliada como abaixo dos níveis crítico ou importante deve ser corrigida em até 90 dias.
A matriz da idade fornece uma visão consolidada da idade e gravidade das vulnerabilidades, para que você possa concentrar sua atenção nas que precisam ser eliminadas antes do prazo. Você pode escolher visualizar a idade desde o dia de sua publicação ou desde o dia de sua descoberta em sua rede. Também é possível usar o filtro para exibir apenas as que tenham exploits públicos.
Vulnerabilidades ao longo do tempo: quanto menos, melhor.
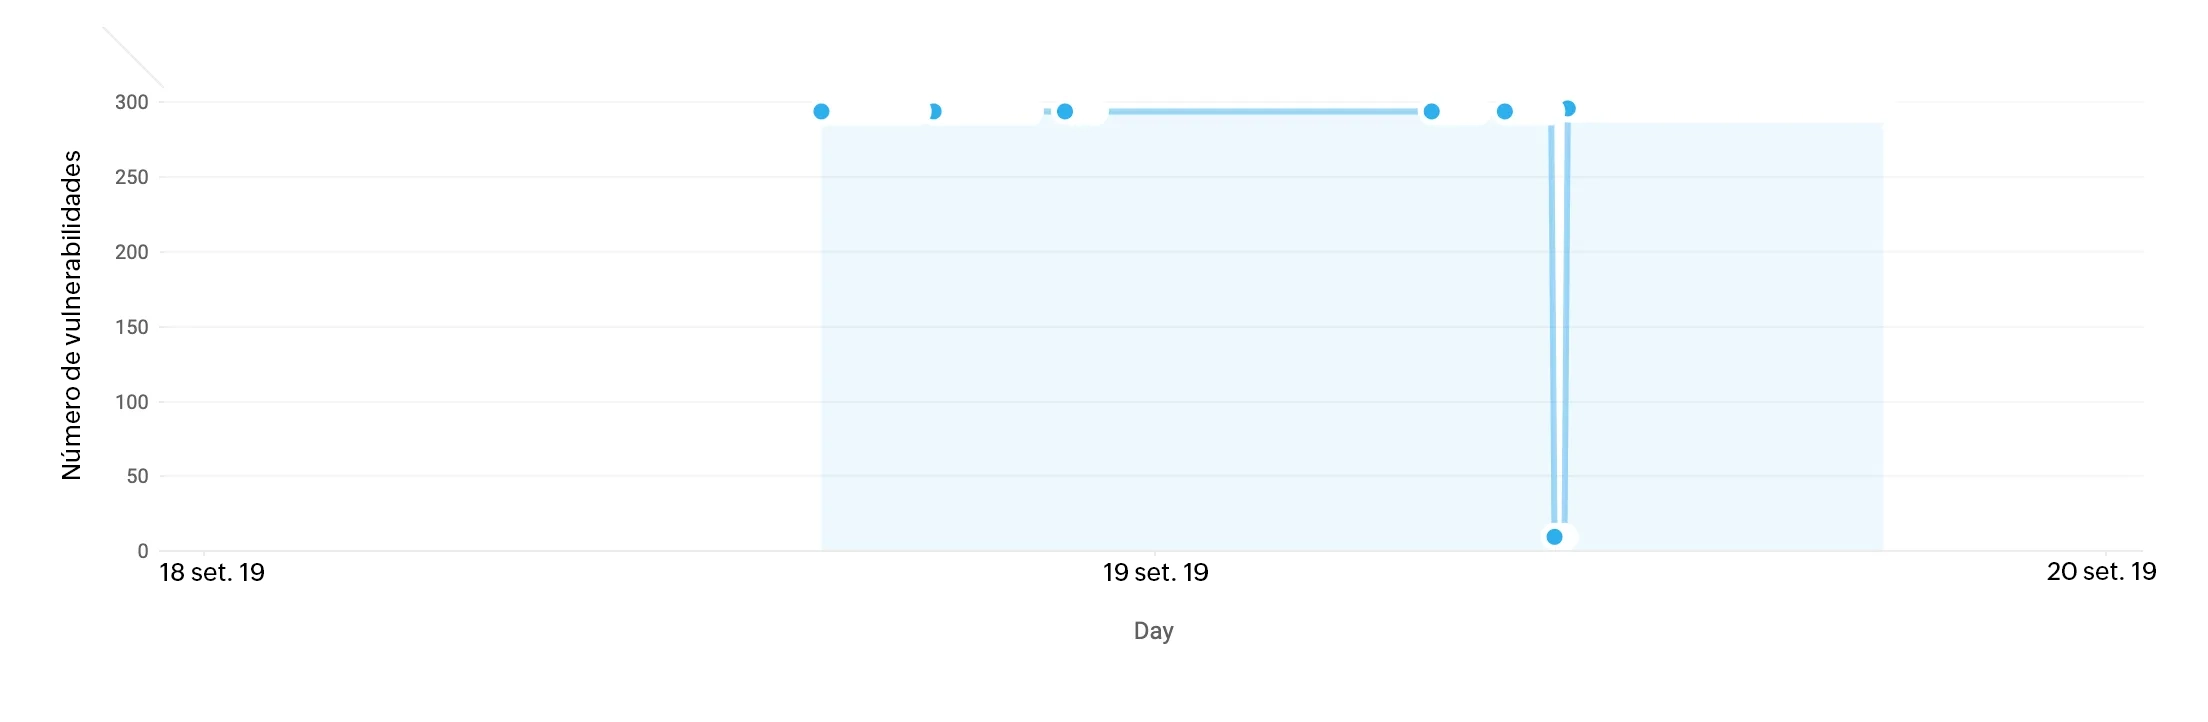
Pense nas vulnerabilidades como buracos em uma embarcação. Individualmente, esses buracos podem não ser um grande problema, mas, eventualmente, seus efeitos combinados podem acabar afundando toda a sua organização. Uma rápida olhada na tendência de vulnerabilidades é capaz de te dar uma ideia do quanto seus esforços de gerenciamento de vulnerabilidades estão valendo a pena. Monitore o progresso da sua avaliação e mantenha-se no controle. Quão seguro você se sentiria se pudesse reduzir o número de vulnerabilidades a quase zero, se não a zero?
Vulnerabilidades de alta prioridade: onde deve estar o seu principal ponto de atenção!
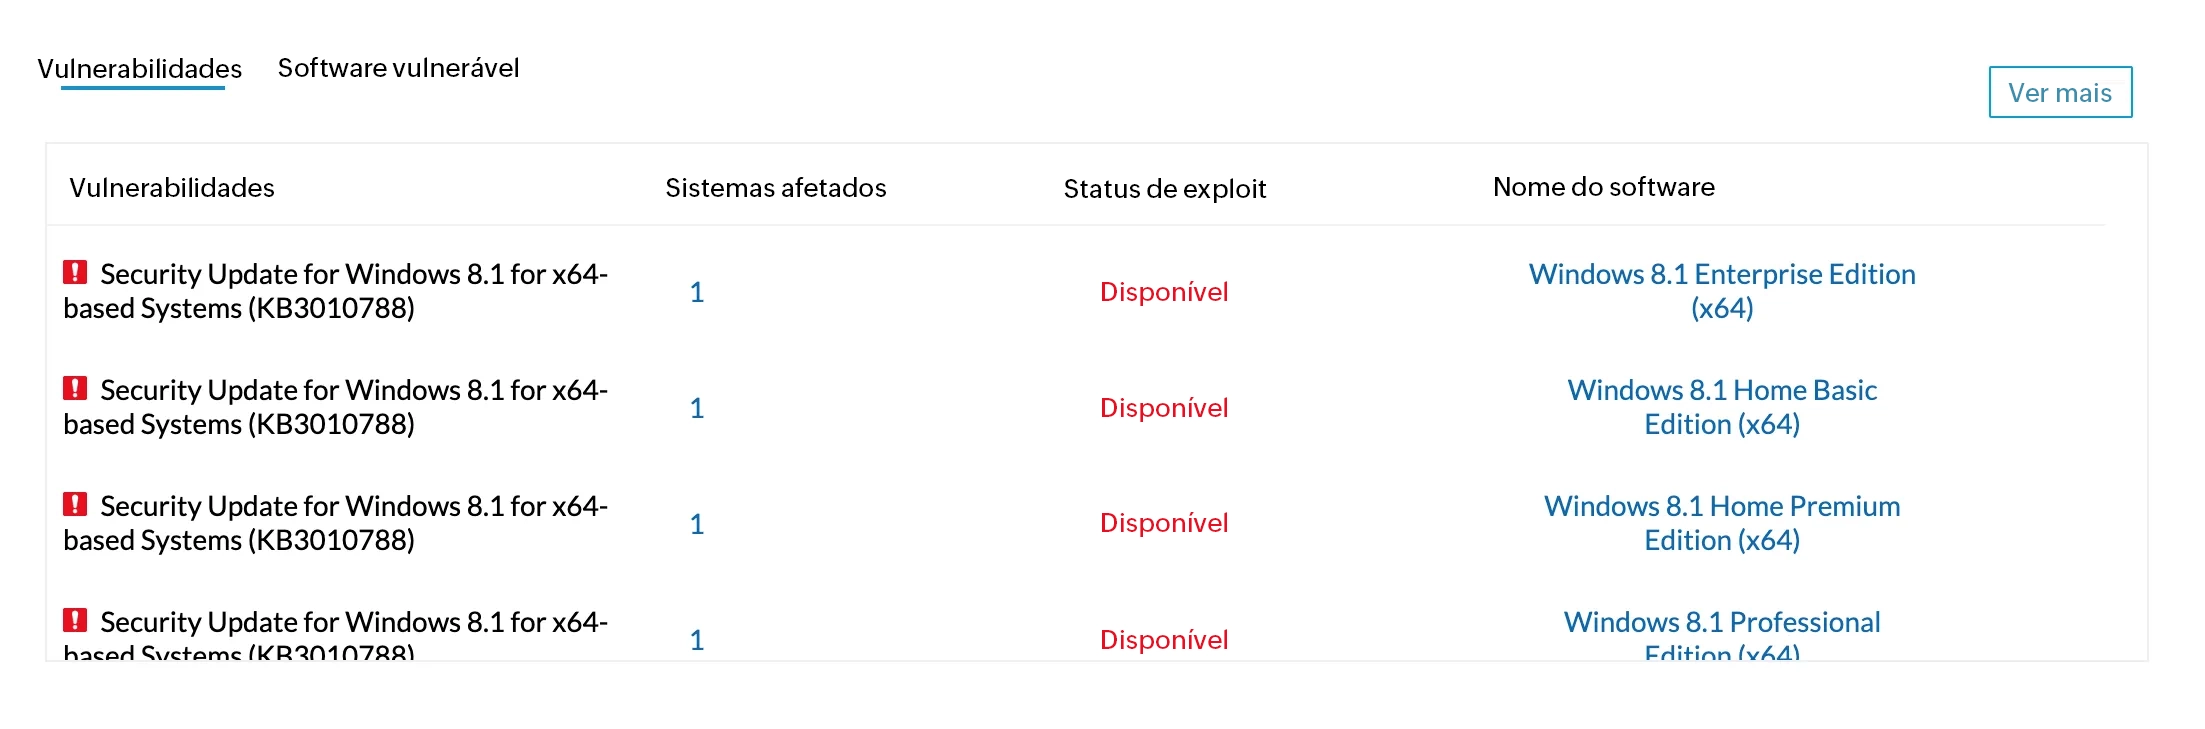
O Vulnerability Manager Plus seleciona de forma automática uma lista de vulnerabilidades que estão no limiar de serem exploradas. Essa lista leva em conta vários fatores de risco, como o nível de facilidade de exploração, sua gravidade, idade e disponibilidade de patch. Essa tabela ajuda você a garantir que não deixou de fora nenhum item essencial no seu processo de avaliação de vulnerabilidades.
Use patches integrados para assegurar uma correção rápida e precisa
Com a funcionalidade de implementação de patches integrada, que correlaciona os patches com vulnerabilidades correspondentes de forma automática, você é capaz de fornecer correção instantânea diretamente para todas as máquinas afetadas. Você não somente pode decidir quando a implementação de patches deve começar e terminar, mas também pode personalizar todos os aspectos do seu processo de implementação usando políticas flexíveis. Os sistemas-alvo afetados são listados automaticamente; aqui, você pode adicionar ou remover alvos conforme desejar. Você também pode tentar novamente implementações de patches em alvos malsucedidos quantas vezes quiser e escolher ser notificado sobre o status da implementação com a frequência que preferir.
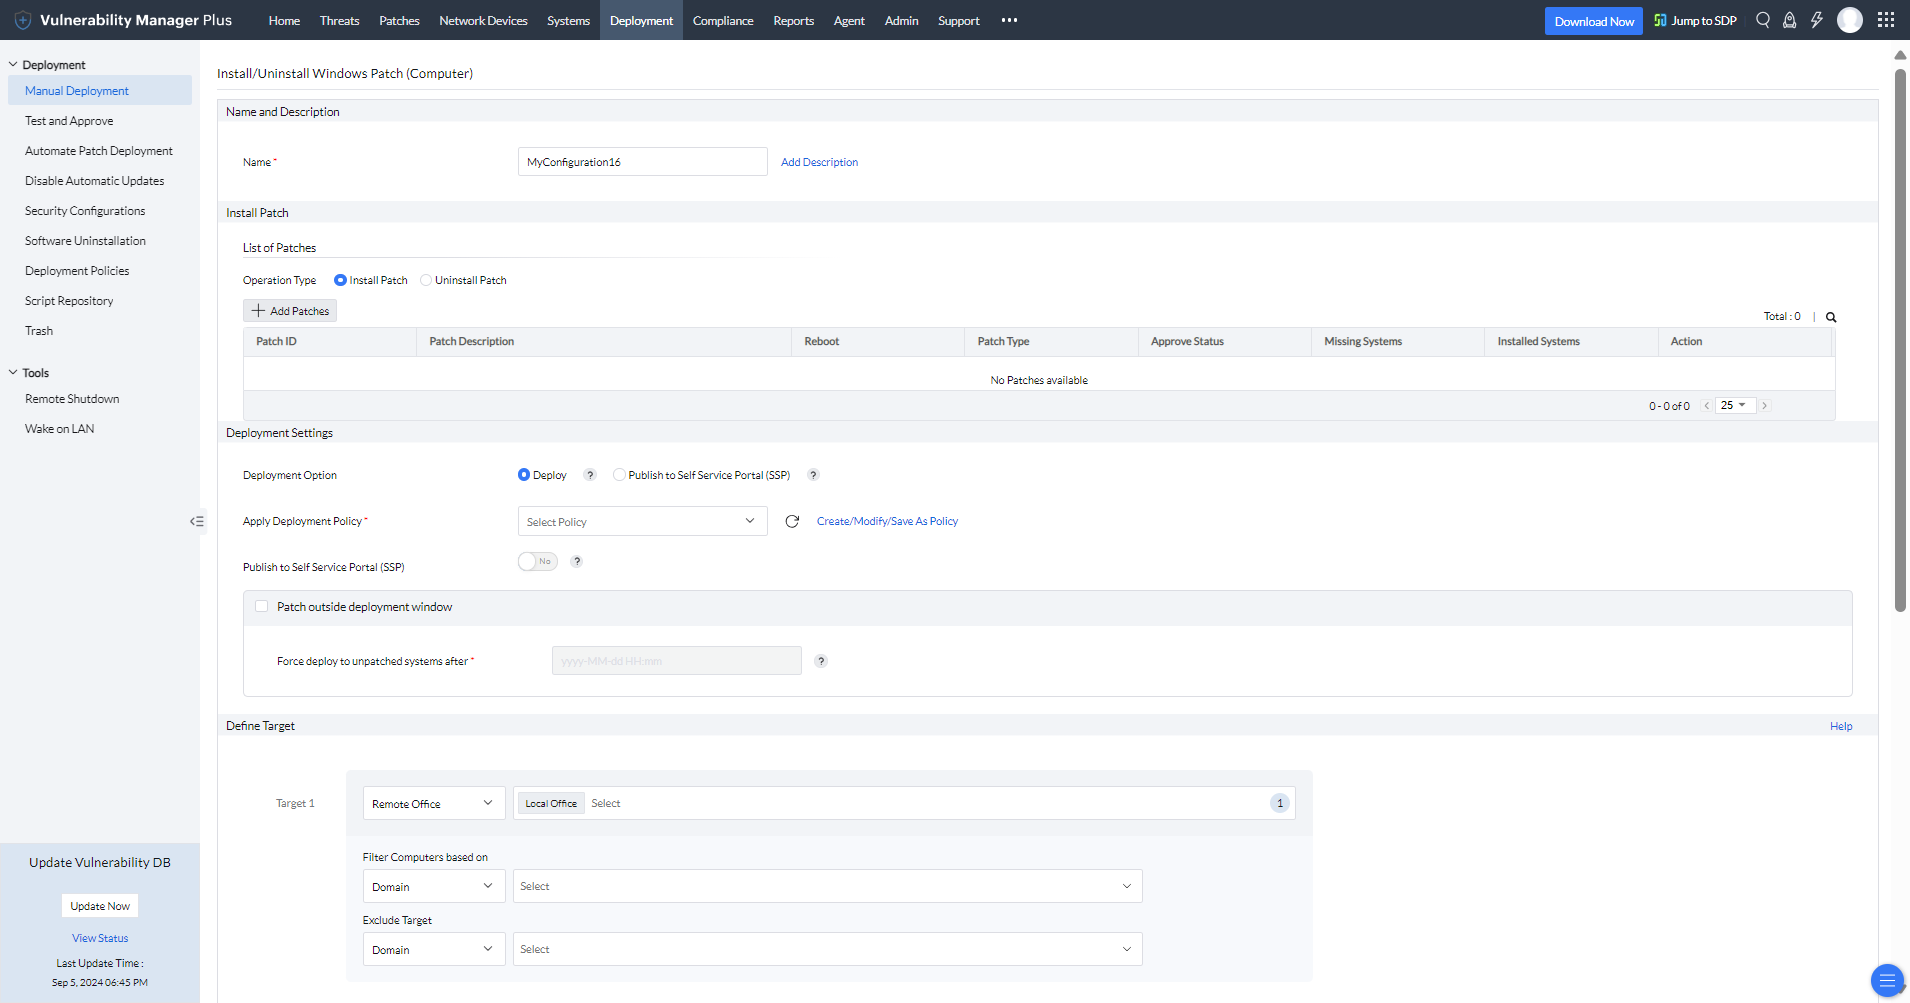
Essa abordagem integrada de gerenciamento de vulnerabilidades e patches elimina a necessidade de múltiplos agentes, disparidade nos dados transferidos entre múltiplas soluções, possíveis atrasos na correção, silos desnecessários e falsos positivos. O Vulnerability Manager Plus também fornece a você um módulo separado de gerenciamento de patches para automatizar completamente seus agendamentos regulares de implementação, possibilitando que sua equipe de TI dedique mais tempo à avaliação e priorização de vulnerabilidades de alto risco.
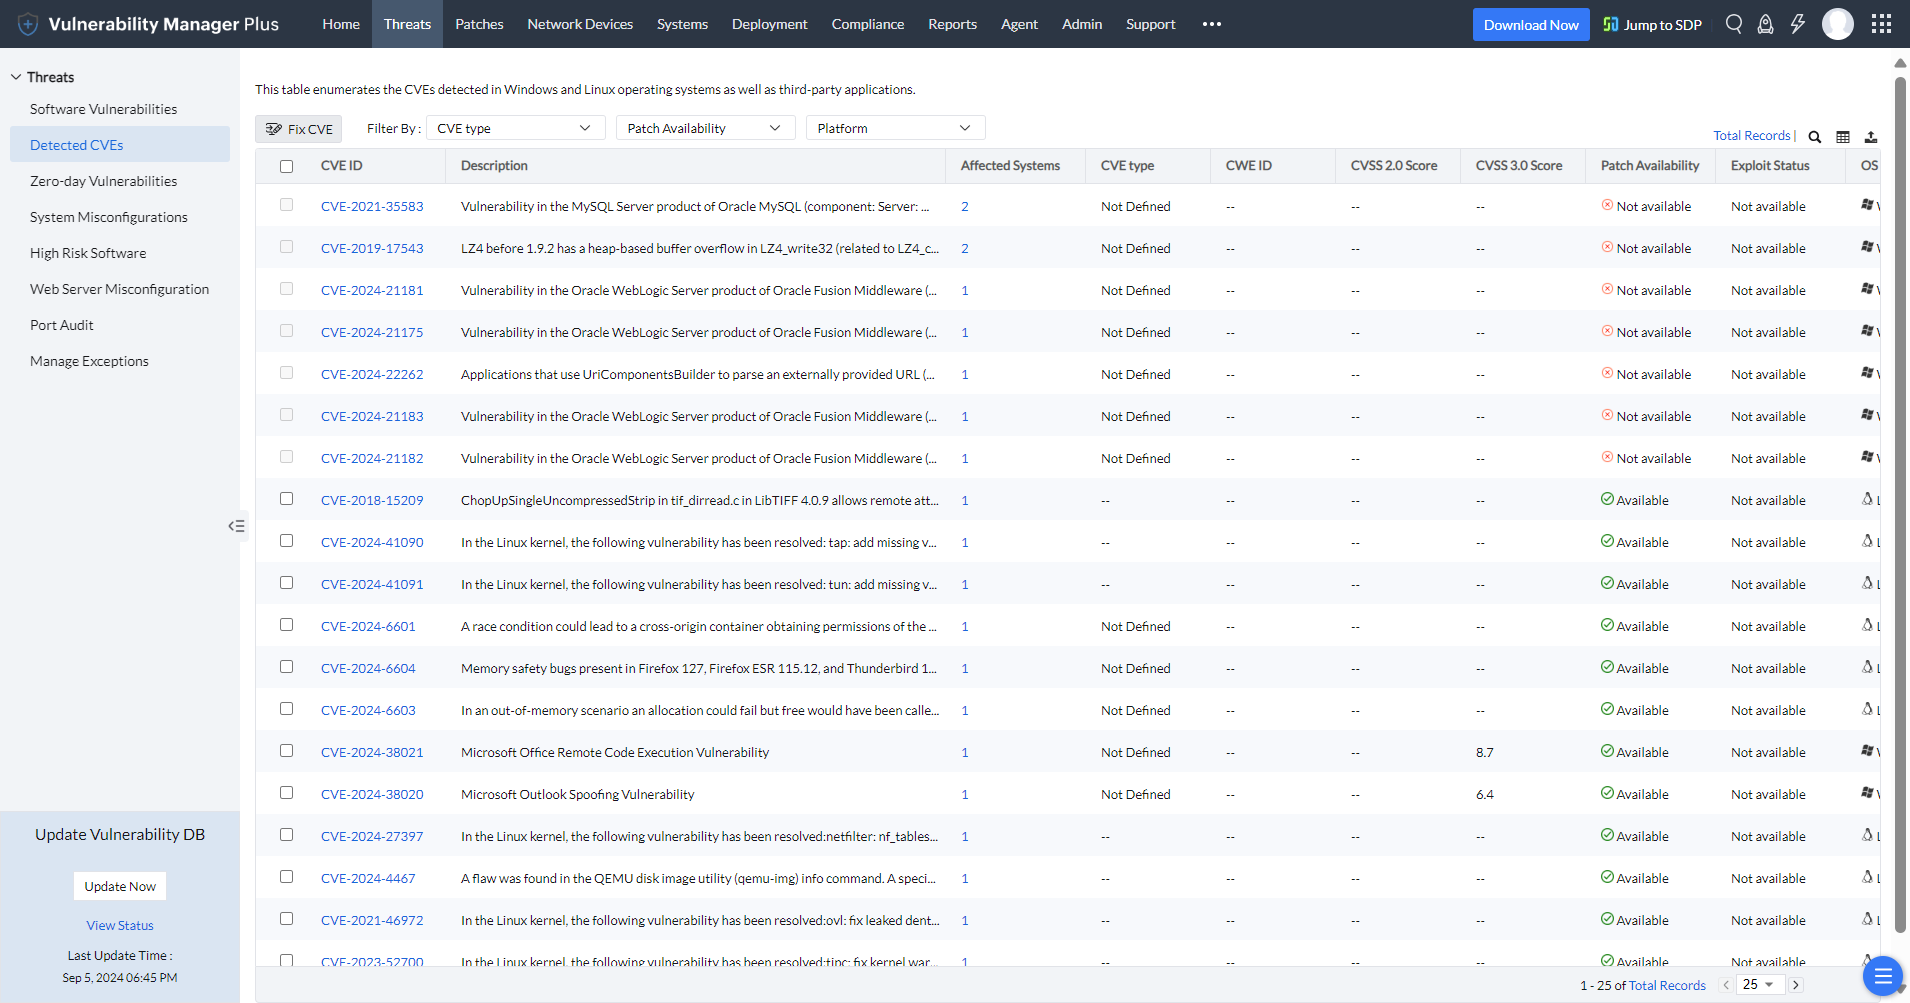
Como posso visualizar a lista completa de CVEs que estão afetando meus endpoints?
O Vulnerability Manager Plus possui uma visualização dedicada de CVEs detectados que lista todos os CVEs que estão afetando seus endpoints da rede. Tudo o que você precisa fazer é selecionar os CVEs desejados e então clicar em Corrigir CVE para criar instantaneamente uma tarefa de implementação de patch em todas as máquinas afetadas.
Como posso acessar informações detalhadas sobre vulnerabilidades em sistemas específicos?
Ao clicar em um sistema, você é direcionado a uma visão detalhada que agrupa as vulnerabilidades do sistema em três grandes categorias:
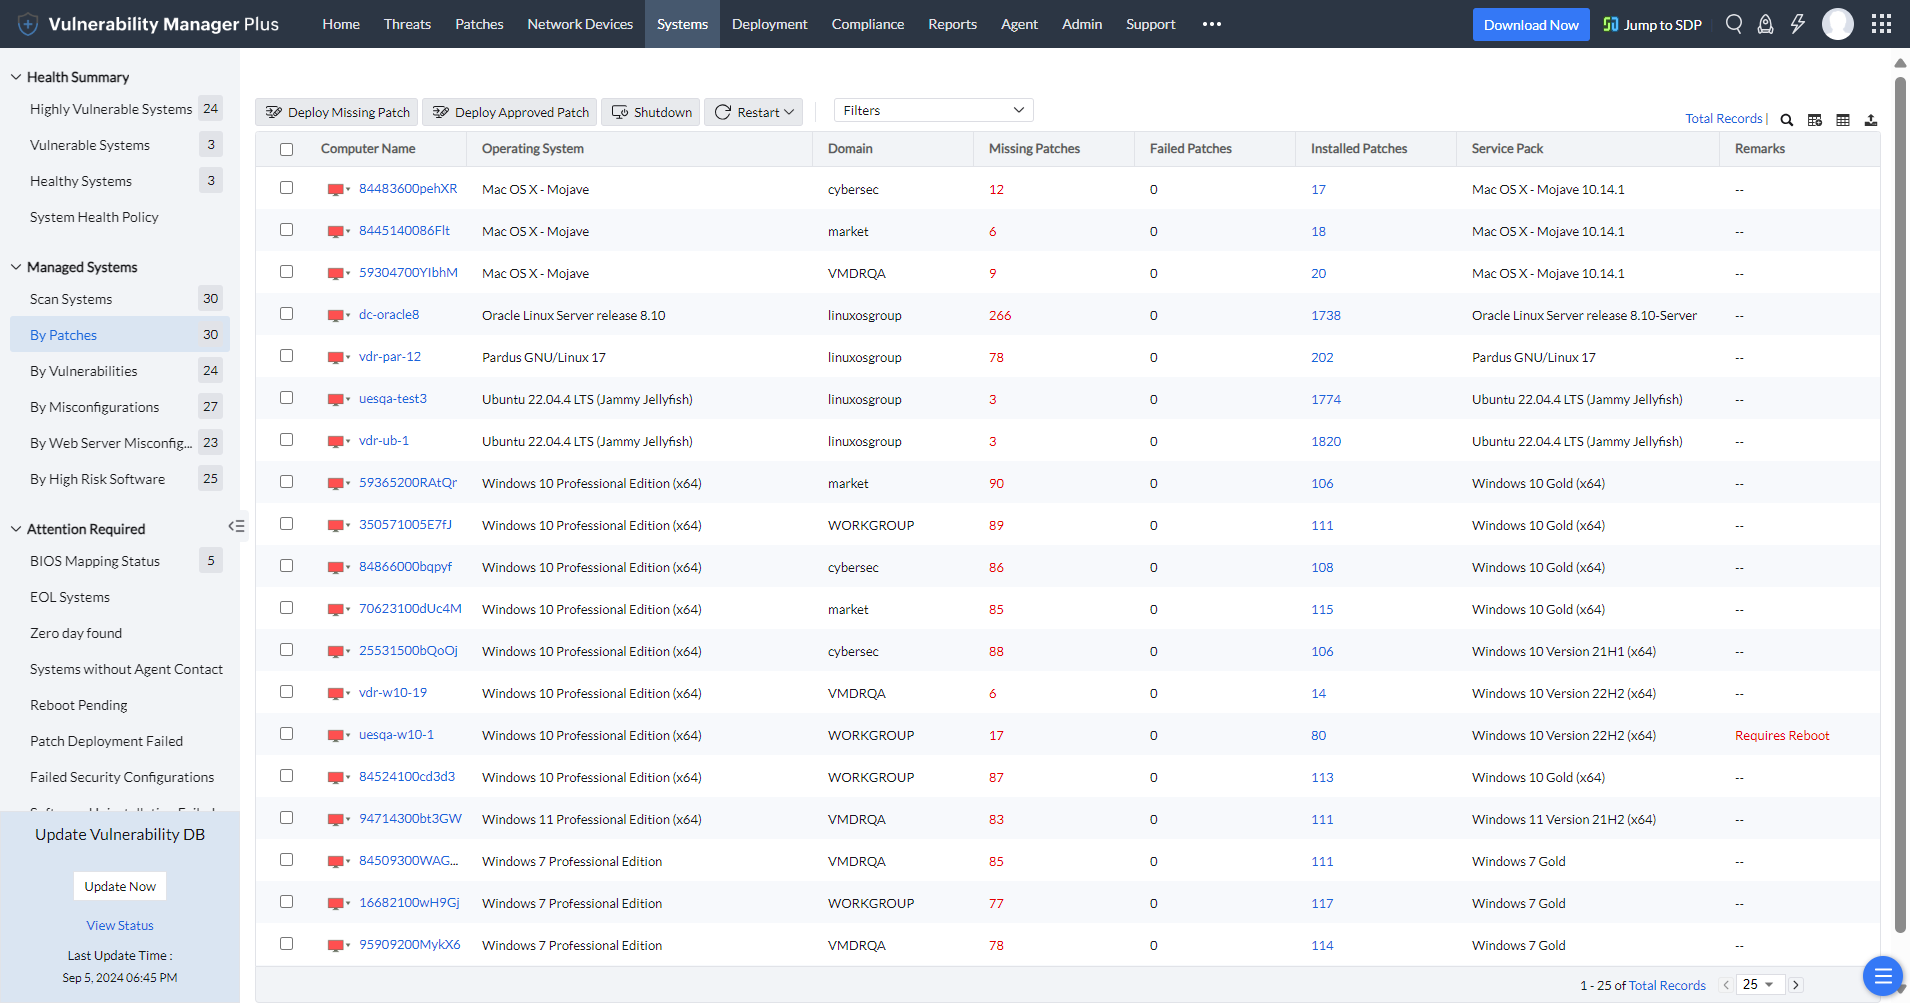
- A seção Vulnerabilidades de Software enumera vulnerabilidades no sistema operacional e aplicações de terceiros instaladas no sistema.
- A seção Vulnerabilidades de Servidor exibe vulnerabilidades em servidores web, databases ou softwares de gerenciamento de conteúdo instalados no sistema, caso existam.
- A seção Vulnerabilidades Zero-day exibe as vulnerabilidades exploradas ativamente e divulgadas publicamente que estão afetando o sistema.

Proteja-se do clube superlotado de vítimas do cibercrime.
Como executar uma avaliação de vulnerabilidades?
Com o seu crescimento exponencial, a avaliação regular de vulnerabilidades é crucial para a proteção dos ativos da rede. Embora existam várias ferramentas de avaliação disponíveis, o desafio está na priorização e agilização do processo de avaliação.
Confira os passos recomendados para execução da avaliação de vulnerabilidades em suas redes:
- Verificação dos ativos gerenciados
Antes de iniciar o processo de avaliação, é importante priorizar e escolher os sistemas que devem ser verificados. A maior parte das organizações atualmente possui uma política BYOD que possibilita aos usuários usar seus dispositivos pessoais para fins comerciais. Como resultado, o número de sistemas utilizando os recursos da rede também aumenta de forma drástica. As equipes de segurança e administradores precisam priorizar os sistemas críticos para o negócio (como servidores, dispositivos POS etc.) em relação aos demais para a verificação de vulnerabilidades. O outro conjunto de sistemas usado internamente pode ser ainda mais priorizado nos próximos ciclos de verificação.
O Vulnerability Manager Plus da ManageEngine permite que os administradores priorizem a verificação dos sistemas necessários por meio de seleção manual. Além disso, os administradores também podem iniciar a verificação de todos os sistemas ao mesmo tempo, diretamente do console.
- Priorização de vulnerabilidades
Uma vez verificados os sistemas e detectadas as vulnerabilidades, a próxima ação é a priorização para mitigação. Como regra geral, vulnerabilidades de gravidade crítica, ou elevada em sistemas críticos para a empresa ou voltados para o cliente, devem ser mitigadas primeiro.
O conjunto pendente de vulnerabilidades com classificações de gravidade mais baixa ou sistemas usados internamente ou que não estão conectados ativamente à internet pode ser mitigado nos ciclos seguintes.
- Criação de um relatório de avaliação de vulnerabilidades
Após verificação, detecção e priorização com sucesso das vulnerabilidades na rede, é imprescindível criar um relatório de avaliação. Ele fornecerá uma visão geral do seu status na rede para todas as equipes internas envolvidas.
Os System Health Reports do Vulnerability Manager Plus fornecem uma visão geral do status atual de saúde da rede, listando os sistemas com base no número e na gravidade das vulnerabilidades presentes neles. Isso assegura visualização clara dos ativos gerenciados e auxilia na tomada de decisões.
- Mitigação de vulnerabilidades
Uma vez criado o relatório de avaliação e compartilhado com as equipes internas envolvidas, chega o momento de correção. Dependendo do tipo, os passos de correção podem variar, desde a implementação de patches e mudanças no registro até a configuração de servidores, senhas e portas abertas.
Os benefícios da utilização da ferramenta de avaliação de vulnerabilidades da ManageEngine
O Vulnerability Manager Plus é a única ferramenta de avaliação que você precisa para enfrentar os desafios que surgem durante seu processo de gerenciamento de vulnerabilidades. Confira abaixo os quatro cenários comuns que os administradores de TI geralmente enfrentam ao gerenciar vulnerabilidades e como a ferramenta de avaliação da ManageEngine ajuda a resolvê-las:
Vulnerabilidades de alto risco que precisam ser corrigidas imediatamente
Elas trazem riscos de magnitude desigual? Priorize vulnerabilidades por nível de exploração e impacto, e as corrija em um ambiente de qualquer porte, implementando os patches mais recentes rapidamente.
Vulnerabilidades que podem ser corrigidas em intervalos programados
São muitas para corrigir? Com a implementação de patches integrada, você consegue automatizar seus agendamentos regulares para manter seus endpoints em dia com atualizações de segurança e patches não relacionados à segurança, liberando a equipe de TI para que possam se concentrar no que realmente importa.
Vulnerabilidades que demandam controles de compensação até que os patches estejam disponíveis
O Vulnerability Manager Plus proporciona uma visão dedicada para identificação rápida de vulnerabilidades Zero-day ou expostas publicamente e aplicação de soluções alternativas que mitiguem a falha antes da chegada das correções. Ele também mantém você atualizado sobre sistemas operacionais e aplicações que já se tornaram obsoletos ou estão prestes a se tornar, o que significa que não receberão mais patches do fornecedor.
Vulnerabilidades que podem ser isentas da implementação de patches
Crie grupos personalizados para isolar servidores de alta disponibilidade e excluir vulnerabilidades menos críticas deles para evitar tempos de inatividade. Utilize a recusa de patch para negar patches problemáticos no caso de máquinas de produção até que os fornecedores apresentem uma versão revisada.
Para saber mais sobre o processo da ferramenta de avaliação de vulnerabilidades da ManageEngine, clique aqui
Perguntas frequentes sobre Ferramentas de avaliação de vulnerabilidades
O que é uma avaliação de vulnerabilidades (ou análise de vulnerabilidades)?
Uma avaliação de vulnerabilidades é o processo de identificação, quantificação e priorização de vulnerabilidades de segurança que surgiram na sua rede empresarial. O objetivo da avaliação é ajudar as empresas a identificar e lidar com elas antes que possam ser exploradas por invasores.
Por que você precisa de uma ferramenta de avaliação de vulnerabilidades?
Seu crescimento tem sido extremamente elevado nos últimos anos. Se essas vulnerabilidades de segurança não forem resolvidas apropriadamente, elas podem ser exploradas por cibercriminosos e isso pode dar sequência a um ataque cibernético. Infelizmente, nenhuma equipe de segurança possui recursos ou tempo para lidar manualmente com cada uma. Portanto, uma solução centrada na priorização é vital para que as empresas as detectem e corrijam. É nesse ponto que uma ferramenta de avaliação é necessária para realizar análises espontâneas de vulnerabilidades, o que ajudaria você a distinguir o que tende a ser explorado do que dificilmente será, de forma que você possa corrigir as falhas críticas imediatamente.
Como funciona a ferramenta de avaliação de vulnerabilidades?
Ela realiza verificações de vulnerabilidades nos endpoints para identificar possíveis brechas de segurança. Ao realizar a análise, a ferramenta determina o nível de risco representado por elas, ajudando na priorização das vulnerabilidades que precisam ser resolvidas primeiro.
A ferramenta de avaliação de vulnerabilidades é gratuita?
Você pode aproveitar um teste gratuito de 30 dias ao fazer download da ferramenta de avaliação de vulnerabilidades da ManageEngine. Além disso, ela é totalmente gratuita para organizações com até 25 dispositivos.
Como avaliar vulnerabilidades de segurança? Com uma lista de verificação de avaliação de vulnerabilidades:
A maior parte das ferramentas de avaliação fornece métricas comuns, como classificações de gravidade e classificações do Common Vulnerability Scoring System (CVSS), para avaliação de vulnerabilidades de segurança. No entanto, para realmente compreender os riscos apresentados, você precisa ir além dessas métricas básicas.
É preciso levar em consideração a seguinte lista de verificação ao realizar uma análise de vulnerabilidades de segurança:
- Algum exploit foi exposto ao público no que diz respeito a essa vulnerabilidade?
- Há quanto tempo essa vulnerabilidade está presente nos seus endpoints?
- Quão difícil é explorá-la?
- O fornecedor disponibilizou um patch para essa vulnerabilidade?
- Você empregou uma ferramenta de avaliação para extrair insights significativos dos dados de verificação coletados?
- Sua ferramenta de avaliação oferece algum controle de mitigação em caso de indisponibilidade de um patch?
- Os ativos afetados incluem databases e servidores web que armazenam dados críticos e realizam operações empresariais cruciais?
Se você confia a segurança da sua organização a ferramentas de avaliação, passe a considerar como regra para verificar se sua solução atual ajuda você a satisfazer a lista de verificação de avaliação de vulnerabilidades acima.
Quais são os tipos de avaliação de vulnerabilidades?
Quando se trata de avaliação e análise, recomenda-se agrupar de acordo com seus tipos para uma correção mais rápida. Dito isso, vamos dar uma olhada nos tipos de avaliação:
- Avaliação de vulnerabilidades baseada em aplicações: esse modo normalmente lida com as aplicações instaladas nos endpoints da rede em busca de falhas comuns, segurança de database, configurações e outros protocolos de segurança.
- Avaliação de vulnerabilidades baseada em rede: com a avaliação em rede, os endpoints (servidores, laptops, roteadores etc.) da rede são verificados para detectar configurações incorretas, sistemas vulneráveis, softwares sem implementação de patch, entre outros.
- Avaliação de vulnerabilidades baseada em cloud: a avaliação em cloud verifica e detecta vulnerabilidades em aplicações, provedores de serviço, servidores e implementações em cloud.
Quais são os benefícios da avaliação de vulnerabilidades?
- Identificação precoce de ameaças iminentemente exploráveis que exigem pouca ou nenhuma intervenção por parte do usuário.
- Contextualização para compreensão de sua prioridade, urgência e impacto.
- Priorização de respostas, como implementação de patches/soluções alternativas de mitigação.
- Prevenção de multas pesadas pelo não cumprimento da conformidade e dos regulamentos de cibersegurança como HIPAA e PCI DSS.
- A implementação de patches pode interferir nas operações em andamento do negócio. Com um software de avaliação de vulnerabilidades, você consegue distinguir entre o que tende a ser explorado do que dificilmente será, permitindo que você adie a implementação de patches de problemas menos críticos, cujo custo de reparo superaria o risco.
Como escolher a melhor ferramenta de avaliação de vulnerabilidades?
A escolha de uma ferramenta de avaliação pode ser uma tarefa intimidadora. Mas para escolher a melhor aqui estão alguns fatores a serem considerados: funcionalidade, escalabilidade, facilidade de uso, integração e suporte. O Vulnerability Manager Plus da ManageEngine satisfaz todos esses critérios e proporciona avaliação abrangente, interface intuitiva e uma infinidade de recursos de segurança.