Detectar antes de caer: la importancia de identificar vulnerabilidades en los sistemas
Una pequeña brecha puede poner en riesgo toda una organización. Aprende a detectar las vulnerabilidades antes de que se conviertan en un problema.
¿Alguna vez te has preguntado qué tan seguros son los sistemas de tu organización? ¿Sabes cómo identificar las vulnerabilidades? En este blog hablaremos sobre cómo reconocer qué tan seguros son los sistemas de tus dispositivos y cómo diagnosticar las principales vulnerabilidades que suelen presentarse en las organizaciones.
Pero primero debemos saber...
¿Qué son las vulnerabilidades?
Las vulnerabilidades de los sistemas son fallas, errores de diseño o brechas de seguridad que se presentan en los diferentes equipos de una organización (software y hardware). Esos "pequeños errores" pueden afectar la operación de toda una empresa.
Las brechas de seguridad de los sistemas son uno de los principales aliados de los ciberdelincuentes. Cualquier equivocación, por mínima que sea, es una puerta abierta. Son fisuras invisibles en el muro digital de una compañía. A veces son pequeñas y silenciosas, pero lo suficientemente grandes para permitir que el caos ingrese.
¿Sabes por qué representan un riesgo para tu organización? Déjame te cuento.
Al ser espacios en blanco en la configuración, programación o en el diseño de los sistemas, se pueden convertir en puntos débiles que pueden ser aprovechados por los ciberdelincuentes para extraer información que pueda perjudicar a la compañía. Pueden alterar procesos internos y detener el correcto funcionamiento de la organización.
Contenido relacionado: ¿Qué es el Phreaking? Todo sobre la piratería telefónica y cómo prevenirla
Según un estudio de IBM, el 15 % de las organizaciones experimentaron incidentes de ciberseguridad que llegaron a afectar su entorno tecnológico. Estos representaron un costo de aproximadamente 4,56 millones de dólares estadounidenses.
En algunos casos, una sola brecha puede abrir puertas a ataques inmensos. Esto genera pérdidas, daños en la reputación e incluso pueden detener por completo la operación de una empresa. Por esta razón, es importante identificar, reconocer y corregir estas fallas. Es fundamental para garantizar la seguridad de las organizaciones.
Antes de continuar, es importante comprender tres conceptos fundamentales dentro de la ciberseguridad: vulnerabilidad, riesgo y amenaza. Aunque muchas veces suelen confundirse o utilizarse como sinónimos, cada uno tiene un significado diferente y cumple un papel clave en la protección de los sistemas de una organización.
A continuación, conocerás las principales diferencias entre estos términos y por qué entenderlos resulta esencial para identificar posibles fallas de seguridad.
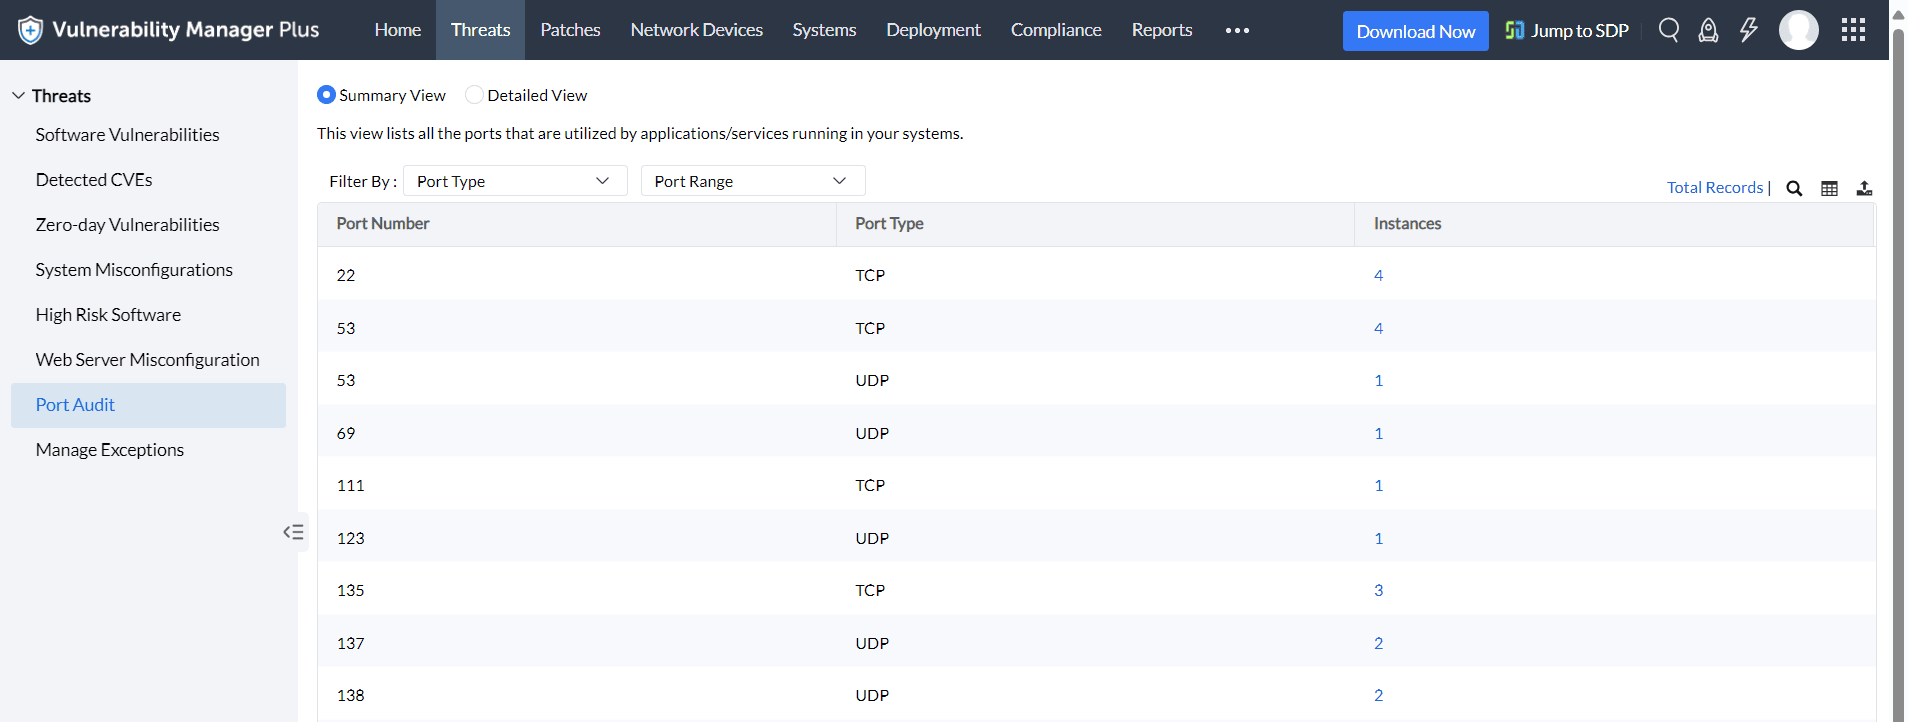
Dashboard de VulnerabilityManager Plus | ManageEngine
Las vulnerabilidades son esas pequeñas fallas en los sistemas, redes, software y dispositivos. Pueden aparecer por errores de programación, malas prácticas de seguridad e incluso configuraciones mal realizadas. Estas brechas pueden ser utilizadas por ciberdelincuentes para acceder a la información confidencial.
Por otro lado, una amenaza es cualquier situación, evento o acción con el potencial de causar daño a los sistemas de información, comprometer la integridad de los datos o afectar la continuidad de las operaciones de una organización. Pueden originarse tanto de factores externos como internos y materializarse a través de diferentes prácticas y situaciones. Las amenazas incluyen el phishing, el phreaking, los errores humanos, los virus informáticos y el malware.
Por último, un riesgo es la probabilidad que tienen las amenazas de llegar a aprovechar las vulnerabilidades, lo que causa un efecto negativo dentro del sistema.
¿Por qué son preocupantes para las organizaciones?
El diagnóstico de la mitigación proactiva de vulnerabilidades en los sistemas de información constituye un pilar estratégico de la gobernanza corporativa. En el entorno competitivo actual, la ciberseguridad no debe ser percibida como un requerimiento técnico operativo, sino como una prioridad de alta gerencia.
La omisión de este diagnóstico expone a las organizaciones a riesgos críticos, como brechas de seguridad masivas, perdidas de actividades de información, sanciones regulatorias y un impacto severo en la operatividad y reputación de la marca.
Para una organización, su reputación es uno de sus activos más valiosos. Una falla en la seguridad puede poner en riesgo todo lo que se ha construido. Por esta razón, es fundamental que las empresas identifiquen sus vulnerabilidades y adopten estrategias adecuadas para prevenirlas o mitigarlas. Lo anterior fortalece la protección de su información y la confianza de sus clientes
¿Cuáles son las vulnerabilidades más comunes?
Existen muchos tipos de vulnerabilidades en lo que respecta a la ciberseguridad y la protección de la información, pero te comentaré las tres más conocidas.
Primero tenemos las vulnerabilidades de día cero: esas pequeñas fallas que nadie sabe que existen. Lo anterior significa que los atacantes, al momento en que descubren la falla, dan 0 días a las empresas para reaccionar.
Luego tenemos las vulnerabilidades de ejecución remota de código (RCE). Se consideran aún más graves que las de día cero, ya que permiten a los ciberdelincuentes instalar códigos maliciosos en las bases de los sistemas sin tener un acceso permitido.
Según IBM, 49% de las vulnerabilidades analizadas tienen una clasificación de gravedad alta o crítica. La ejecución remota de código (RCE) es una de las más explotadas.
Por último, están las vulnerabilidades de software sin parches. Son las más sencillas de controlar y evitar. Solo es necesario hacer uso correcto de los parches y hacer una revisión constante de los mismos para prevenir cualquier espacio vacío de información.
¿Cómo se pueden mitigar las vulnerabilidades?
Existen muchas maneras de prevenir las posibles debilidades que se presentan en los sistemas, pero las dos más comunes son:
Gestión de parches y escaneo de vulnerabilidades: el uso adecuado de herramientas de escaneo de vulnerabilidades, junto con una correcta gestión de parches de seguridad, permite a las organizaciones fortalecer el control sobre sus sistemas y mejorar significativamente la administración de la ciberseguridad. Estas prácticas facilitan la identificación temprana de fallas, la corrección de debilidades y la reducción de riesgos que podrían comprometer la información y la continuidad operativa de la empresa.
Monitoreo continuo: la supervisión continua del funcionamiento de los sistemas permite hacer un reconocimiento temprano de las posibles vulnerabilidades o fallas que se pueden presentar. Lo anterior supone uno de los métodos más efectivos para prevenir las vulnerabilidades antes de que se presenten.
Conoce más sobre el escaneo de vulnerabilidades aquí.
Contenido relacionado: Principales amenazas de seguridad en dispositivos móviles empresariales en 2026
Como nos hemos dado cuenta, la detección y gestión de vulnerabilidades es uno de los pilares más importantes para el correcto funcionamiento de los sistemas de una organización. En entornos donde las amenazas digitales están a la orden del día, es importante proteger y reducir los riesgos. Por esto, recomendamos siempre estar pendientes de cualquier brecha que pueda existir en tus sistemas.
Te invitamos a conocer Vulnerability Manager Plus, una solución de ManageEngine que te ayudará a prevenir, evaluar y gestionar los parches de tu organización para alcanzar el cumplimiento normativo y optimizar procesos. ¿Quieres saber más? Mira este video.
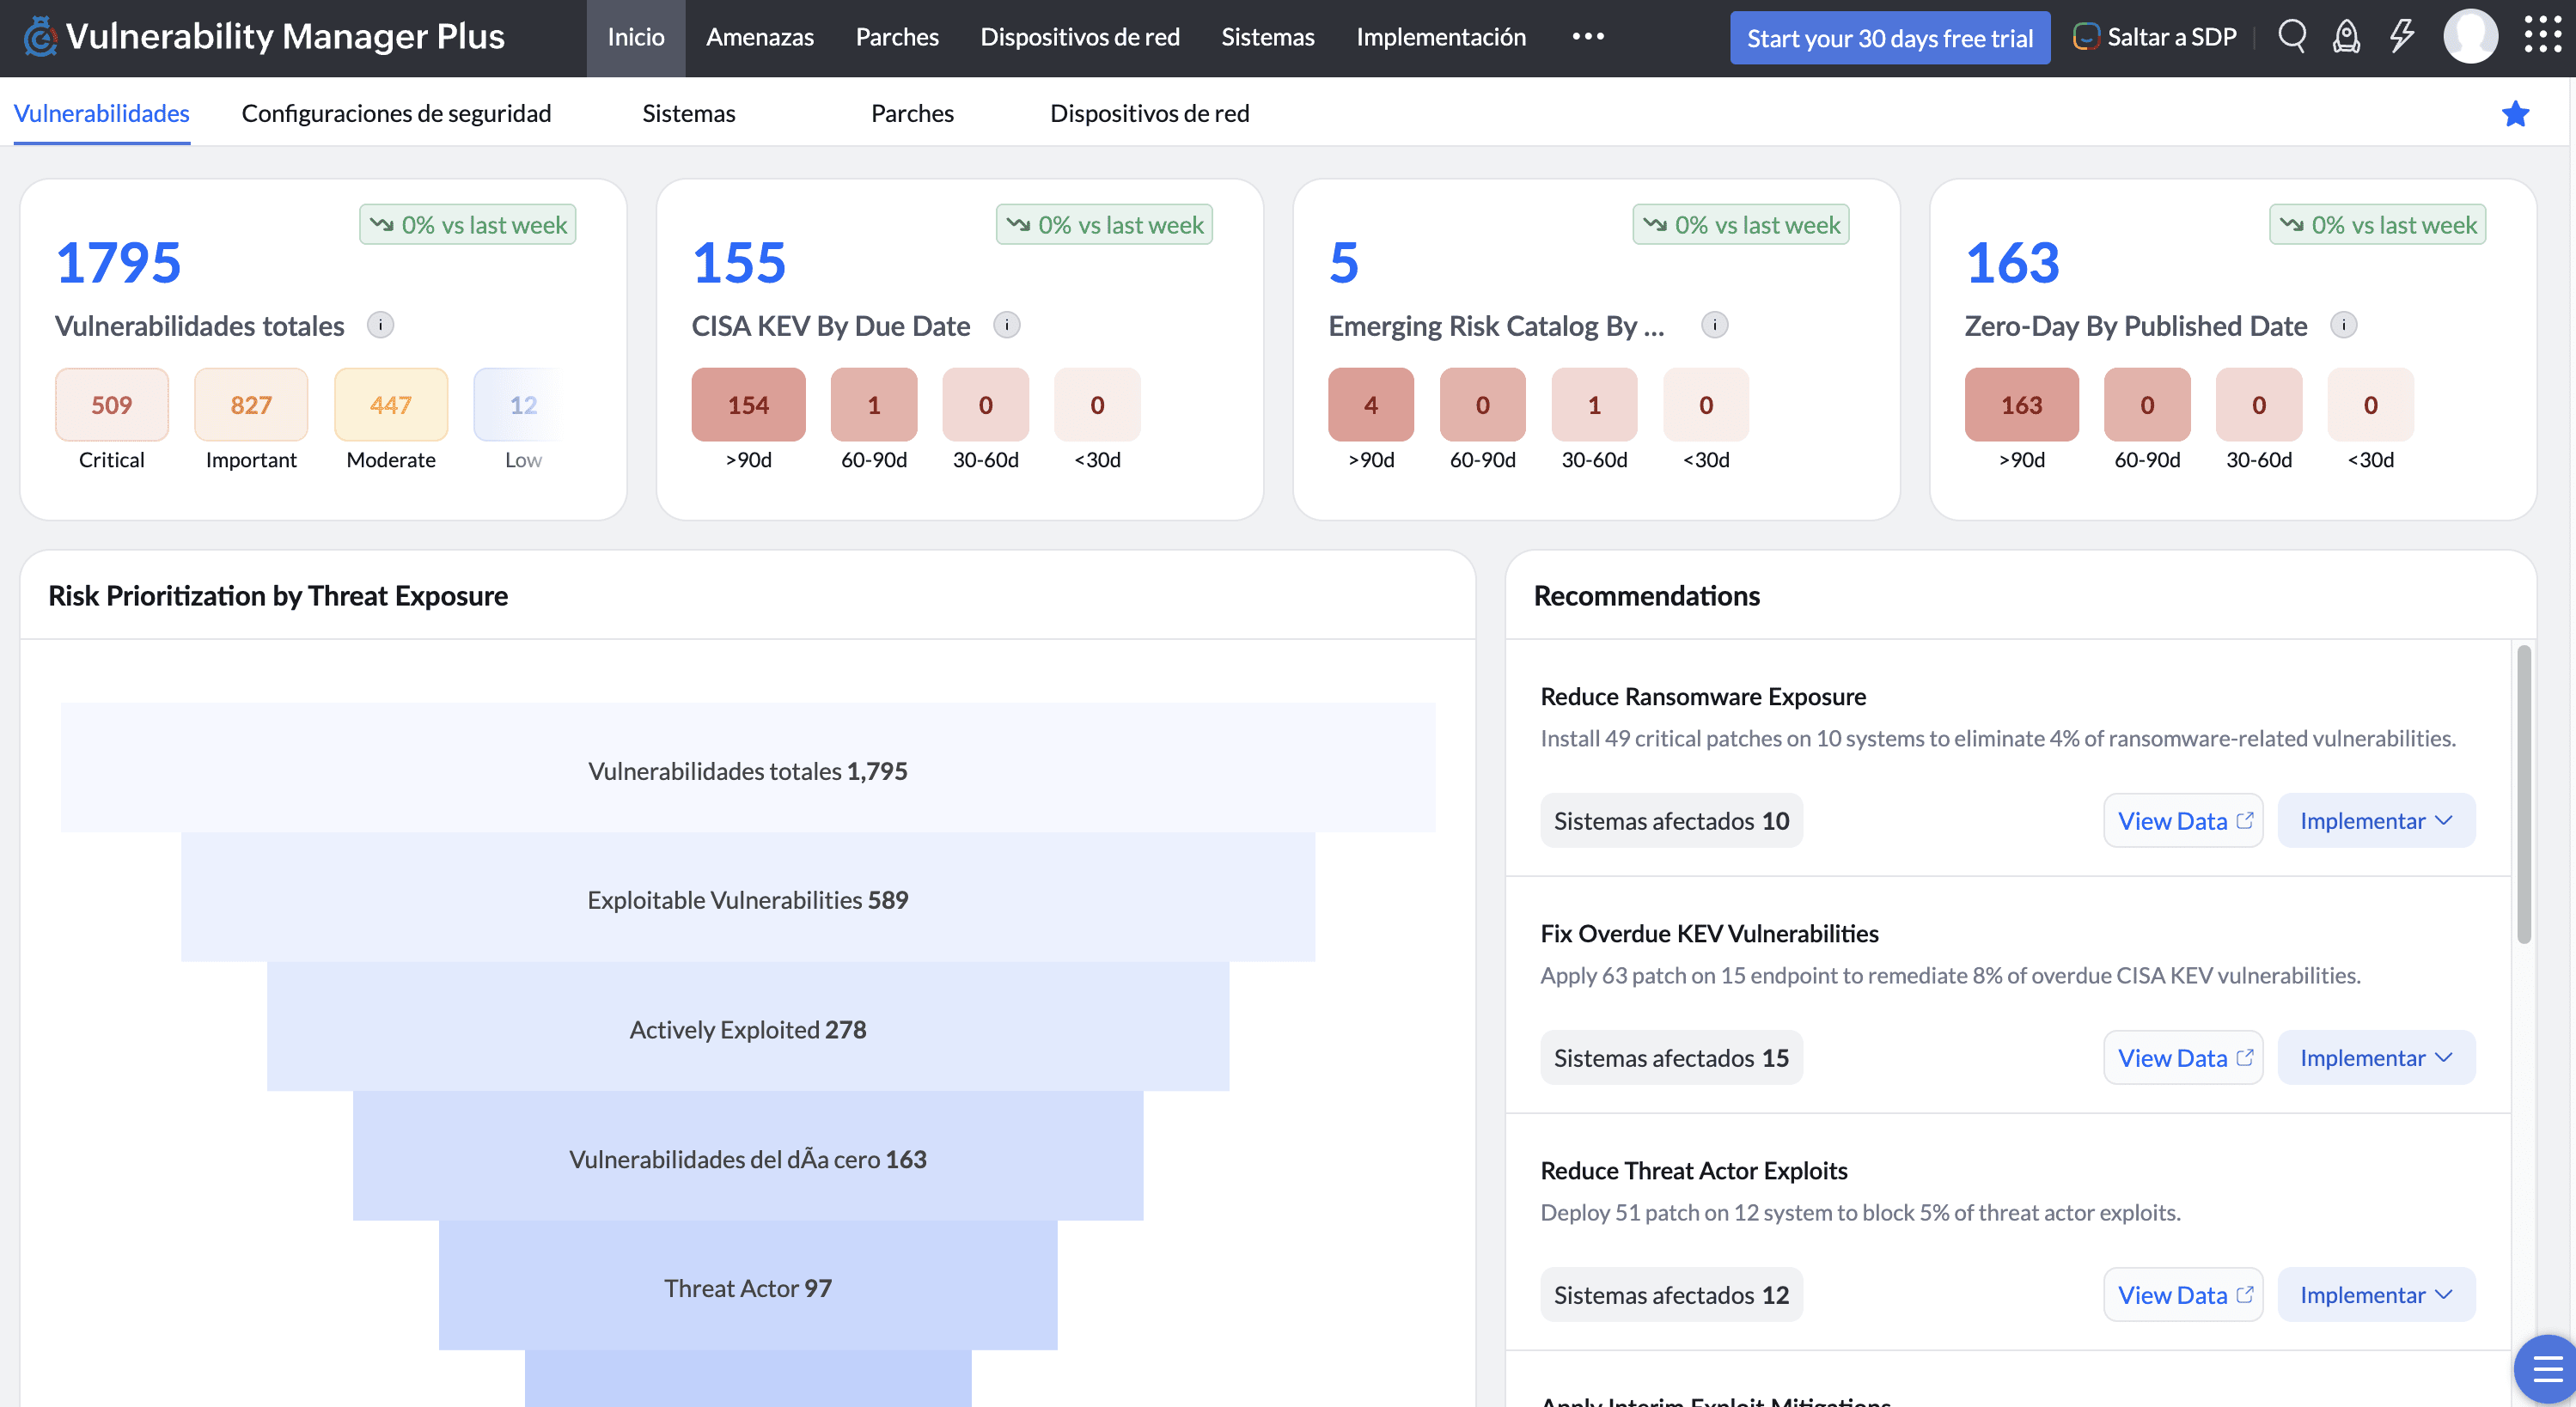
Dashboard de VulnerabilityManager Plus | ManageEngine