Niestandardowy uwierzytelniający TOTP
Korzystając z tej metody, administratorzy mogą skonfigurować dowolny uwierzytelniający TOTP do weryfikacji tożsamości. ADSelfService Plus obsługuje dwa typy tokenów TOTP do uwierzytelniania:
- Token TOTP programowy: Aplikacje mobilne lub desktopowe, które generują jednorazowe hasło czasowe (OTP) na podstawie klucza sekretnego dostarczonego przez ADSelfService Plus podczas rejestracji. Tokeny te mogą być rejestrowane przez użytkownika poprzez samoobsługę lub przez administratora poprzez masową rejestrację.
- Token TOTP sprzętowy: Urządzenia sprzętowe, które generują jednorazowe hasło czasowe (OTP) na podstawie klucza sekretnego zapisanego w urządzeniu. Plik seed zawierający klucze sekretne dla odpowiednich urządzeń sprzętowych dostarczany jest przez producentów sprzętu. Tokeny te mogą być rejestrowane wyłącznie przez administratora poprzez masową rejestrację.
Jak to działa
Gdy użytkownik przechodzi do kroku Niestandardowego uwierzytelniania TOTP, otwiera skonfigurowaną aplikację TOTP (lub sprawdza urządzenie sprzętowe) i wpisuje aktualne OTP. ADSelfService Plus weryfikuje kod względem klucza sekretnego powiązanego z zarejestrowanym tokenem użytkownika. Jeśli kod się zgadza i nie wygasł, uwierzytelnianie kończy się sukcesem.
Każda konfiguracja Niestandardowego uwierzytelniającego TOTP jest niezależna — jeśli użytkownik przechodzi z jednej polityki samoobsługowej do innej, a obie polityki nie mają tej samej konfiguracji Niestandardowego uwierzytelniającego TOTP, użytkownik będzie traktowany jako niezarejestrowany dla nowej polityki.
Wymagania wstępne
- Musisz mieć dostęp administratora do portalu ADSelfService Plus.
- Przed włączeniem tego uwierzytelniającego musi być skonfigurowana co najmniej jedna polityka samoobsługowa.
- W przypadku tokenów sprzętowych: przed rozpoczęciem rejestracji należy uzyskać plik seed od dostawcy tokenów sprzętowych.
Kroki konfiguracji
- Przejdź do swojego katalogu (AD lub Entra ID) > Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja uwierzytelniaczy.
- Z rozwijanego menu Wybierz Politykę wybierz politykę.
- Kliknij Niestandardowy uwierzytelniający TOTP.
- Wprowadź nazwę uwierzytelniającego, długość hasła, czas wygaśnięcia hasła, algorytm haszowania hasła, format nazwy konta oraz prześlij logo uwierzytelniającego.
- Choose either Token programowy or Token sprzętowy based on the type of token you wish to configure.
Uwaga: Jeśli logo uwierzytelniającego nie zostanie przesłane, zostanie użyte domyślne logo.
- Kliknij Save.
Krok rejestracji niestandardowych uwierzytelniaczy TOTP
- Tokeny programowe mogą być rejestrowane przez użytkownika poprzez samoobsługę lub przez administratorów poprzez masową rejestrację (import danych za pomocą pliku CSV lub pobieranie danych z zewnętrznej bazy danych).
- You can enroll for hardware tokens using two methods:
- Poprzez import danych za pomocą pliku CSV
- Poprzez pobieranie danych z zewnętrznej bazy danych
Uwaga: W przypadku używania programowalnych tokenów, które pozwalają użytkownikowi generować klucz sekretu bez interwencji administratora, zaleca się skonfigurowanie niestandardowego uwierzytelniającego TOTP jako token programowy.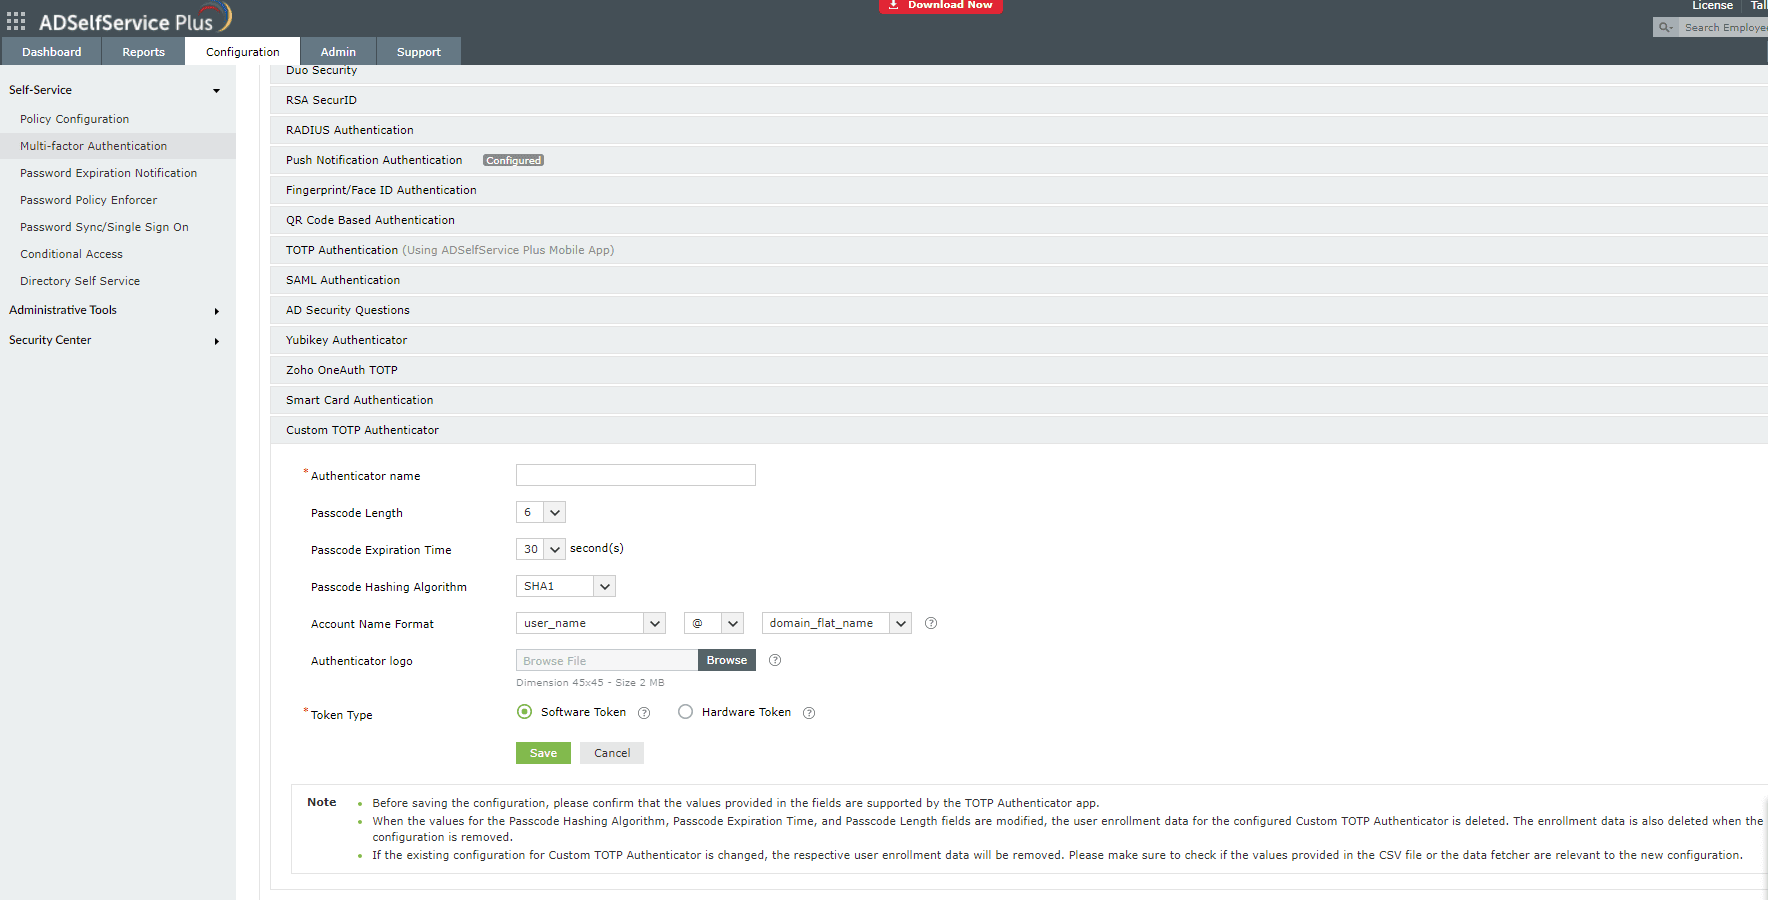
Aby zmodyfikować konfigurację:
- Przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja uwierzytelniaczy.
- Kliknij sekcję Niestandardowy uwierzytelniający TOTP.
- Kliknij Modyfikuj i zmień podane informacje tam, gdzie to konieczne.
- Jeśli konfiguracja ma zostać usunięta, kliknij Usuń konfigurację.
- Click Zapisz.
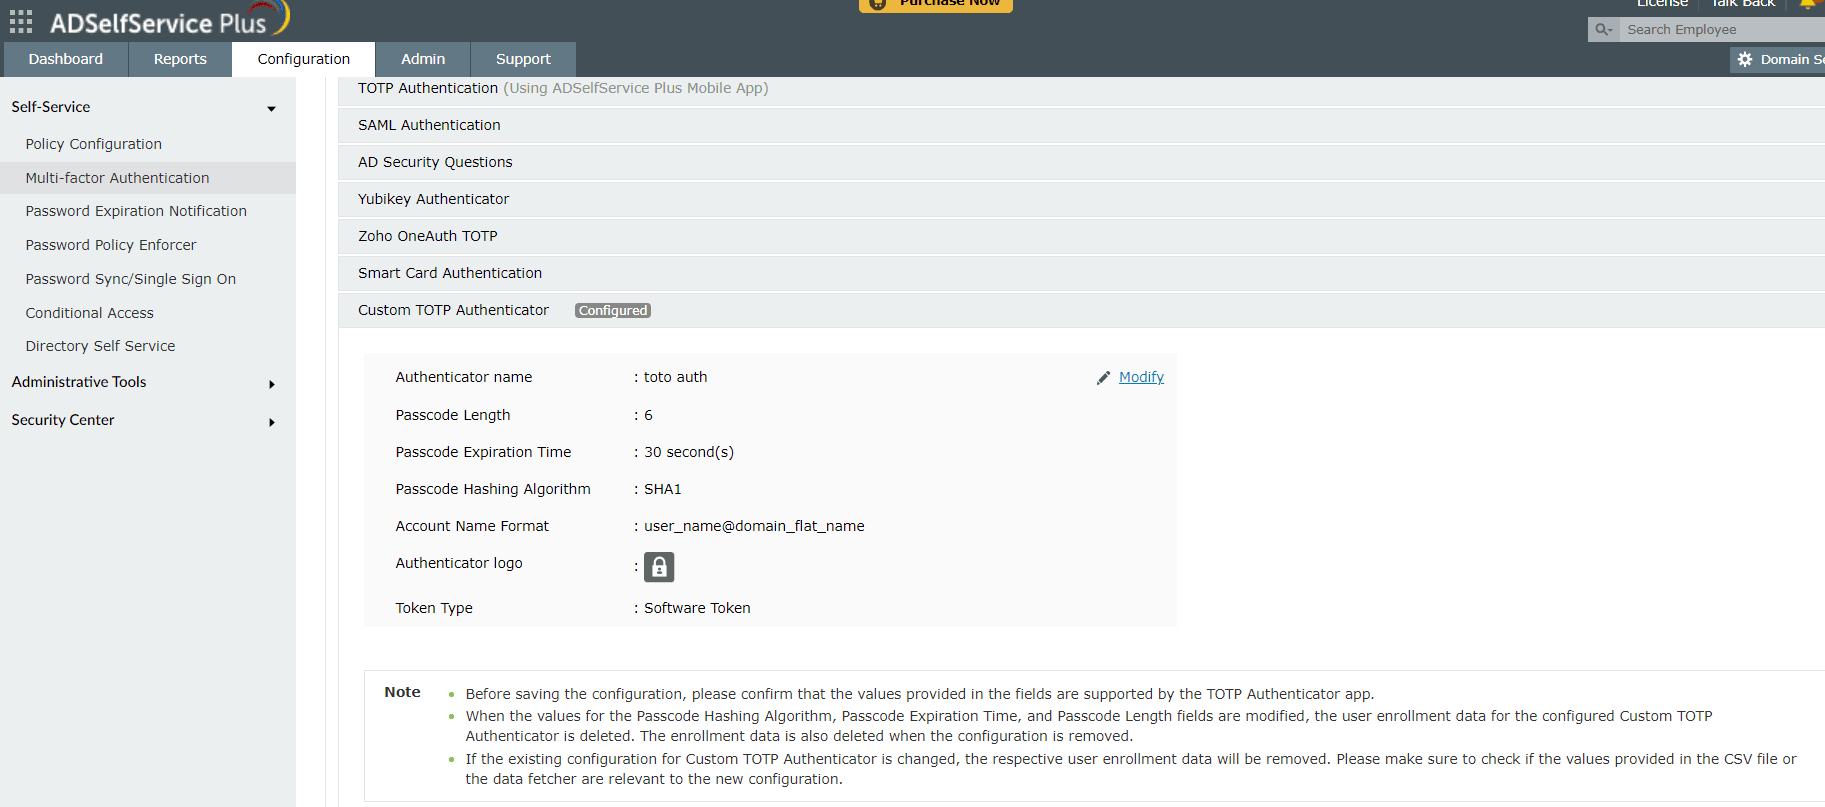
- Po modyfikacji lub usunięciu konfiguracji dane rejestracyjne użytkownika dla tej konfiguracji zostaną również usunięte.
- Gdy użytkownik zostaje przeniesiony z jednej polityki samoobsługowej do innej i jeśli obie te polityki nie mają tej samej konfiguracji Niestandardowego uwierzytelniającego TOTP, użytkownik będzie uznany za niezarejestrowanego.
Wskazówki
- Nadaj każdemu Niestandardowemu uwierzytelniającemu TOTP opisową nazwę uwierzytelniającego, która identyfikuje konkretną aplikację lub urządzenie sprzętowe — na przykład Google Authenticator lub SafeNet Token. Ta nazwa jest widoczna dla użytkowników podczas rejestracji i uwierzytelniania, więc jasna nazwa zmniejsza zamieszanie, gdy wiele uwierzytelniaczy TOTP jest skonfigurowanych w różnych politykach.
- Przed modyfikacją istniejącej konfiguracji Niestandardowego uwierzytelniającego TOTP powiadom użytkowników, których to dotyczy, że ich dane rejestracyjne zostaną usunięte i będą musieli się ponownie zarejestrować. Niespodziewana awaria uwierzytelniania podczas resetowania hasła lub logowania do maszyny może być uciążliwa, jeśli użytkownicy nie są na to przygotowani.
- Podczas wdrażania tokenów sprzętowych upewnij się, że format pliku seed jest zgodny z metodą masowej rejestracji CSV przed dystrybucją tokenów do użytkowników. Niezgodności między formatem pliku seed a oczekiwanym formatem importu są najczęstszą przyczyną niepowodzeń rejestracji tokenów sprzętowych.