Weryfikacja e-mail
Gdy włączona jest weryfikacja e-mail, kod weryfikacyjny lub bezpieczny link jest wysyłany na zarejestrowany adres e-mail użytkownika, który musi podać lub kliknąć, aby zakończyć uwierzytelnianie.
Jak to działa
Dla kodów weryfikacyjnych: ADSelfService Plus weryfikuje kod podany przez użytkownika z wygenerowanym kodem przechowywanym w swojej bazie danych, przyznając dostęp tylko po pomyślnej weryfikacji.
Dla bezpiecznych linków: ADSelfService Plus weryfikuje unikalny token osadzony w URL po kliknięciu przez użytkownika, przyznając dostęp tylko po pomyślnej weryfikacji.
Wymagania wstępne
- Serwer e-mail musi być skonfigurowany w ADSelfService Plus.
- Atrybuty e-mail muszą być skonfigurowane.
- Konfiguracja może być wykonana tylko za pomocą domyślnego konta administratora ADSelfService Plus lub konta technika produktu z uprawnieniami Super Admin.
Kroki konfiguracji
- Zaloguj się do ADSelfService Plus za pomocą poświadczeń administratora.
- Przejdź do Konfiguracja > Self-Service > Multi-Factor Authentication > Authenticators Setup.
- Z Wybierz politykę rozwijanego menu wybierz politykę.
- Kliknij Weryfikacja e-mail.
- From the Wybierz typ drop-down, choose from the listed options which will be used for email verification:
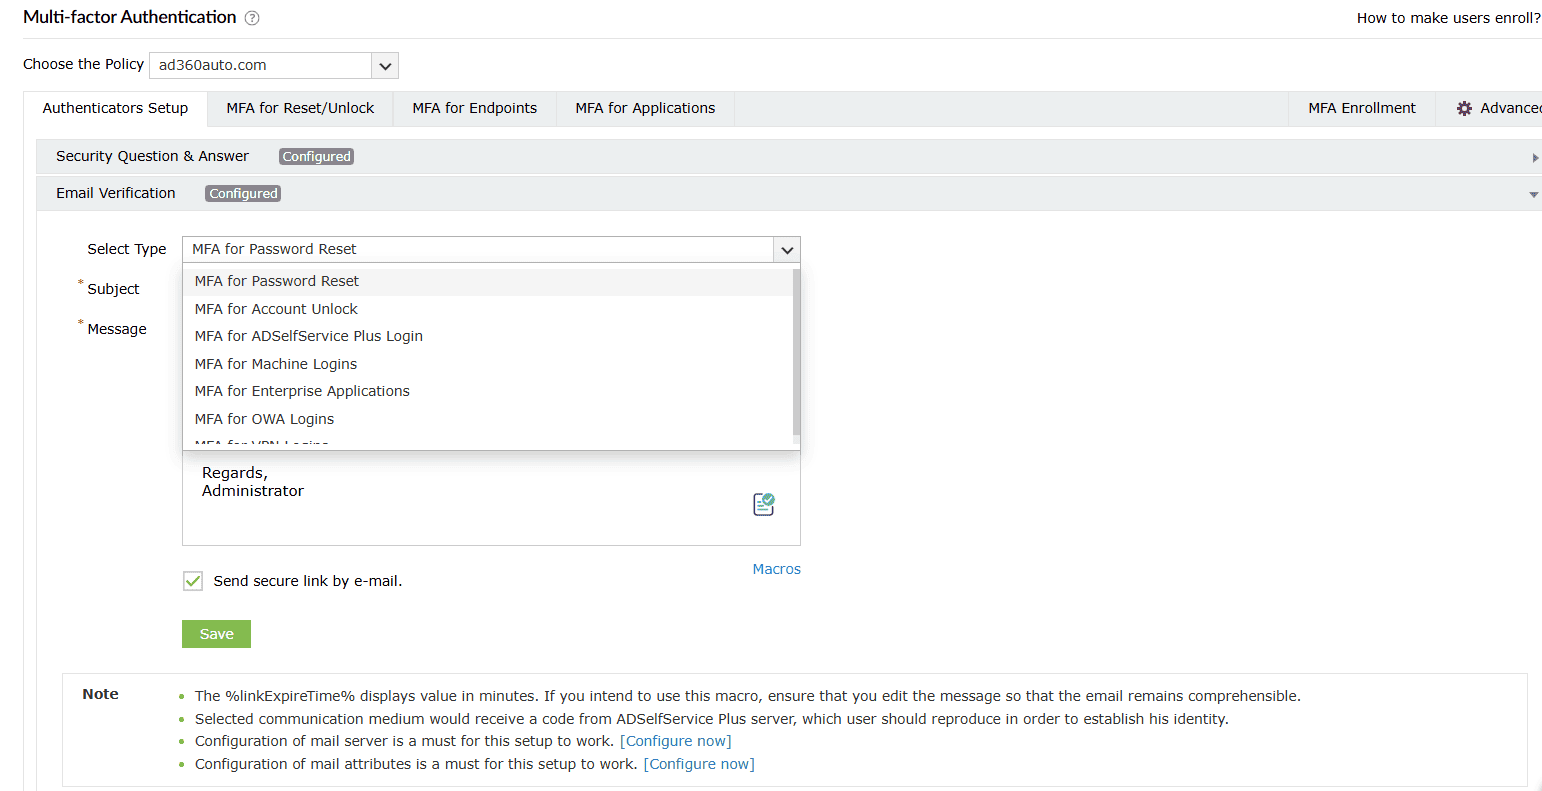
- MFA dla resetowania haseł: Gdy użytkownik wykonuje samodzielne resetowanie hasła.
- MFA dla odblokowywania kont (specyficzne dla AD): Gdy użytkownik wykonuje samodzielne odblokowywanie konta.
- MFA dla logowań do ADSelfService Plus: Gdy użytkownik loguje się do portalu ADSelfService.
- MFA dla logowania do maszyny: Gdy użytkownik loguje się fizycznie lub zdalnie do maszyny Windows, macOS lub Linux.
- MFA dla aplikacji w chmurze: Do weryfikacji, gdy użytkownik uzyskuje dostęp do swoich aplikacji korporacyjnych.
- MFA dla logowania do OWA (specyficzne dla AD): Gdy użytkownik próbuje uzyskać dostęp do portalu Outlook on the web.
- MFA dla logowania do VPN (specyficzne dla AD): Gdy użytkownik próbuje uzyskać dostęp do sieci korporacyjnej przez VPN.
- Select Wyślij bezpieczny link e-mailem to send the authentication link to users' emails instead of sending the verification code. Users simply need to click the authentication link to prove their identity.
Uwaga: Opcja Wyślij bezpieczny link e-mailem działa tylko dla działań samodzielnej obsługi haseł (resetowanie haseł i odblokowywanie kont) przez przeglądarkę internetową lub agenta logowania, nie dla aplikacji mobilnych ADSelfService Plus na iOS i Android.
- Kliknij Save.
Ustawienia zaawansowane
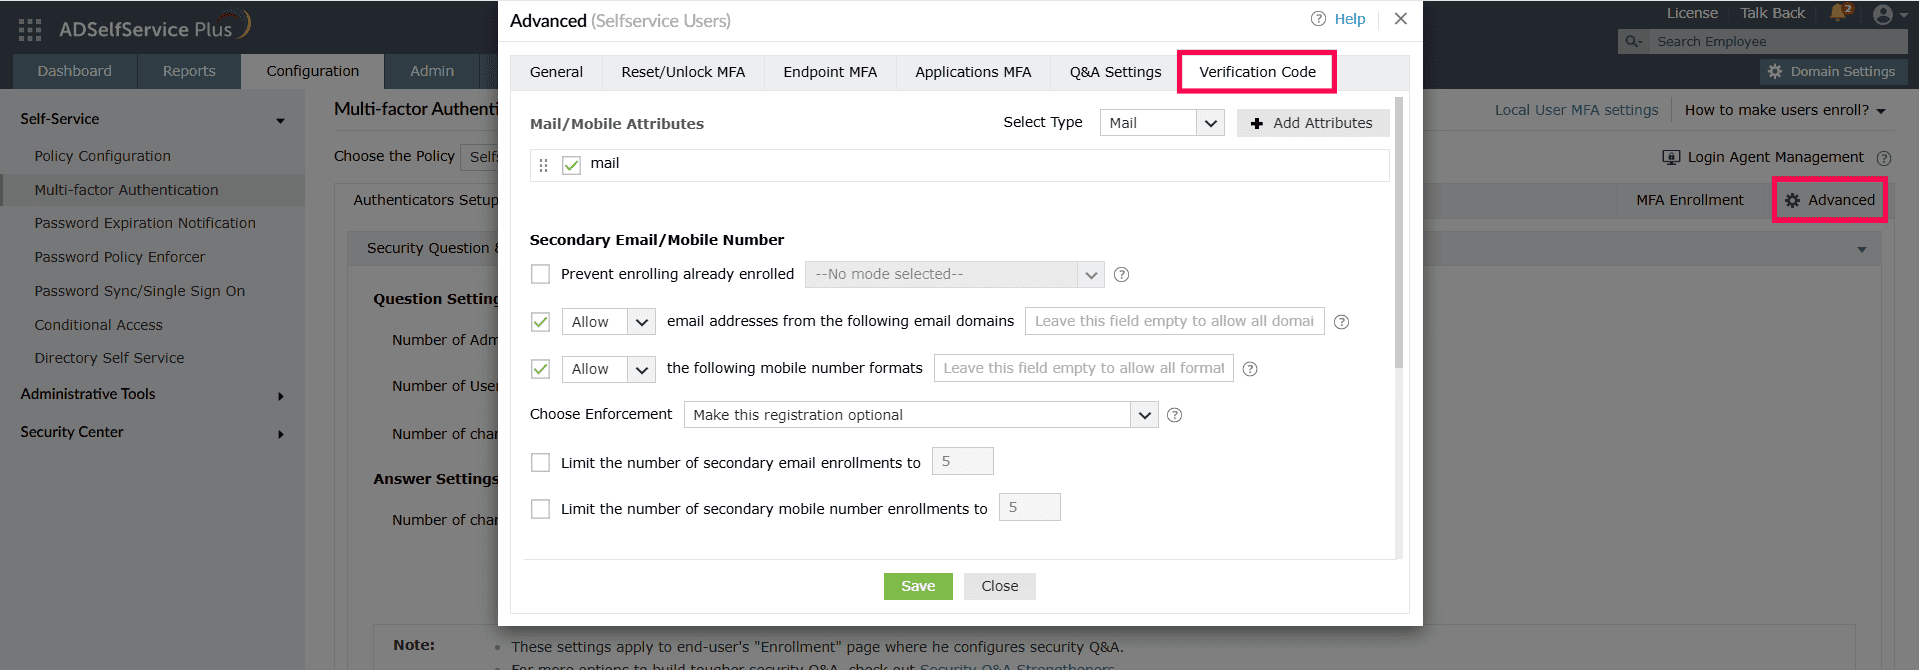
Weryfikacja e-mail ma dodatkowe zaawansowane ustawienia, które pozwalają dostosować parametry bezpieczeństwa. Aby uzyskać dostęp do tych ustawień, przejdź do Konfiguracja > Self-Service > Multi-factor Authentication > Advanced. W otwartym oknie podręcznym przejdź do zakładki Kod weryfikacyjny. Kliknij tutaj, aby dowiedzieć się więcej o każdym ustawieniu w tej zakładce.
Wdrażanie uwierzytelniacza dla MFA
Po skonfigurowaniu uwierzytelniacza możesz wdrożyć go jako metodę MFA do zabezpieczenia wrażliwych działań, takich jak resetowanie i odblokowywanie haseł, chronione punkty końcowe oraz logowanie do ADSelfService Plus. Kliknij odpowiednie linki, aby dowiedzieć się jak.
Konfigurowanie rejestracji użytkownika
Ostatnim krokiem jest skonfigurowanie procesu rejestracji i korzystania z tego uwierzytelniającego przez użytkowników. Administratorzy mogą wybrać spośród następujących metod rejestracji:
- Użyj adresu e-mail AD/Entra ID: Oficjalny adres e-mail użytkownika, skonfigurowany w AD, jest automatycznie używany do weryfikacji. Nie jest wymagana dodatkowa rejestracja użytkownika.
- Włącz rejestrację użytkownika: Zachęć użytkowników do zarejestrowania jednego lub więcej dodatkowych adresów e-mail podczas rejestracji MFA. Podczas MFA użytkownicy mogą wybrać, który z zarejestrowanych adresów ma otrzymać kod weryfikacyjny lub bezpieczny link.
- Wykonaj masową rejestrację: Administratorzy mogą wstępnie zarejestrować dodatkowe adresy e-mail dla wielu użytkowników jednocześnie, importując plik CSV, co usprawnia proces wdrażania dla dużych grup.