ITDR na prática: como conectar detecção de ameaças à resposta automatizada no Active Directory
Em muitas empresas, o Identity Threat Detection and Response (ITDR) detecta o ataque a tempo, mas a resposta chega tarde demais, porque depende de uma pessoa abrir um ticket.
Imagine que, de madrugada, uma conta de serviço se autentica a partir de um endereço IP localizado em um país onde a empresa não tem operação. Em seguida, ela consulta grupos privilegiados e tenta autenticar em três servidores de arquivos. A ferramenta de monitoramento faz exatamente o que prometeu: dispara o alerta em segundos. O alerta vira um ticket, o ticket entra na fila e só é lido de manhã, quando a equipe chega no escritório.
Nesse intervalo, o invasor escalou privilégios, mapeou o domínio, copiou o que queria e saiu. Quando alguém finalmente olha o ticket, o que resta é uma investigação forense, não uma contenção.
No artigo de hoje, vamos entender como detectar ameaças e ter um plano de resposta a incidentes de forma automatizada utilizando as ferramentas da ManageEngine. Continue lendo!
O que é ITDR e por que a identidade virou o alvo
ITDR (ou detecção e resposta a ameaças de identidade) é a disciplina de segurança focada em proteger a própria infraestrutura de identidade, como Active Directory, e em detectar e conter o uso indevido de credenciais. ITDR não é só monitorar, é responder.
Os atacantes passaram a entrar pela porta da frente. Em vez de explorar uma falha ou instalar malware, eles usam credenciais válidas, que se misturam à atividade normal.
Segundo o Verizon DBIR 2026, a exploração de vulnerabilidades (31%) superou o abuso de credenciais (13%) como vetor de violação pela primeira vez na história do relatório. Isso não diminui o papel da identidade: mesmo quando a entrada é uma falha técnica, o objetivo seguinte do atacante é obter credenciais e escalar privilégios no diretório.
Quando o invasor usa uma credencial legítima, nenhum alerta é gerado. A única chance de contê-lo está em perceber o comportamento anômalo da identidade e agir rápido.
A detecção é rápida, mas a resposta não
A maioria dos times de segurança investiu pesado em visibilidade nos últimos anos. SIEMs coletam logs de controladores de domínio, regras de correlação identificam padrões suspeitos e dashboards mostram tudo em tempo real. Padrões de ataques conhecidos podem ser detectados e alertados em poucos segundos.
A resposta, porém, continua presa a um fluxo manual. Um alerta de login suspeito percorre, em geral, este caminho:
O SIEM gera o alerta;
Uma integração cria um ticket no ITSM;
O ticket aguarda na fila até um analista assumir;
O analista valida o alerta, abre o console do Active Directory e decide o que fazer;
Alguém com permissão no AD desabilita a conta, redefine a senha ou remove o usuário de um grupo.
Cada etapa humana adiciona minutos ou horas, e fora do horário comercial esse tempo é ainda maior. Enquanto isso, o invasor atua rápido. Segundo uma pesquisa da M-Trends 2026, o tempo médio entre o acesso inicial e a movimentação lateral (breakout time) caiu para 22 segundos.
Se o tempo de resposta é medido em horas e o do atacante em minutos, a detecção, por melhor que seja, apenas documenta o incidente e não o impede.
Por que o Active Directory é o ponto crítico dos ataques?
O Active Directory continua sendo a espinha dorsal de autenticação e autorização na maioria das empresas, inclusive nas que já migraram parcialmente para a nuvem, já que os ambientes híbridos sincronizam identidades com o Entra ID. Quem controla o AD controla o acesso a servidores, aplicações, e-mails e dados.
Por isso, ele é o destino quase obrigatório de um ataque de identidade. Os padrões mais comuns que o ITDR precisa enxergar no diretório são:
Força bruta e password spraying: muitas falhas de autenticação em sequência, ou uma senha testada contra muitas contas;
Logins fora do padrão: horário, localização ou máquina incomuns para aquele usuário;
Escalada de privilégios: adição inesperada de contas a grupos como Domain Admins ou Enterprise Admins;
Abuso de Kerberos: Kerberoasting, Pass-the-Ticket e Golden Ticket;
Movimentação lateral: a mesma conta autenticando em vários servidores em poucos minutos;
Alterações suspeitas em objetos e GPOs: mudanças fora de janela ou feitas por contas que não costumam administrar o diretório.
Todos esses sinais já estão nos logs de eventos do Windows e dos controladores de domínio. O desafio nunca foi a falta de dados, mas conseguir transformá-los em ação antes que o atacante complete o próximo passo.
Open loop x closed loop: quem fecha o ciclo da resposta?
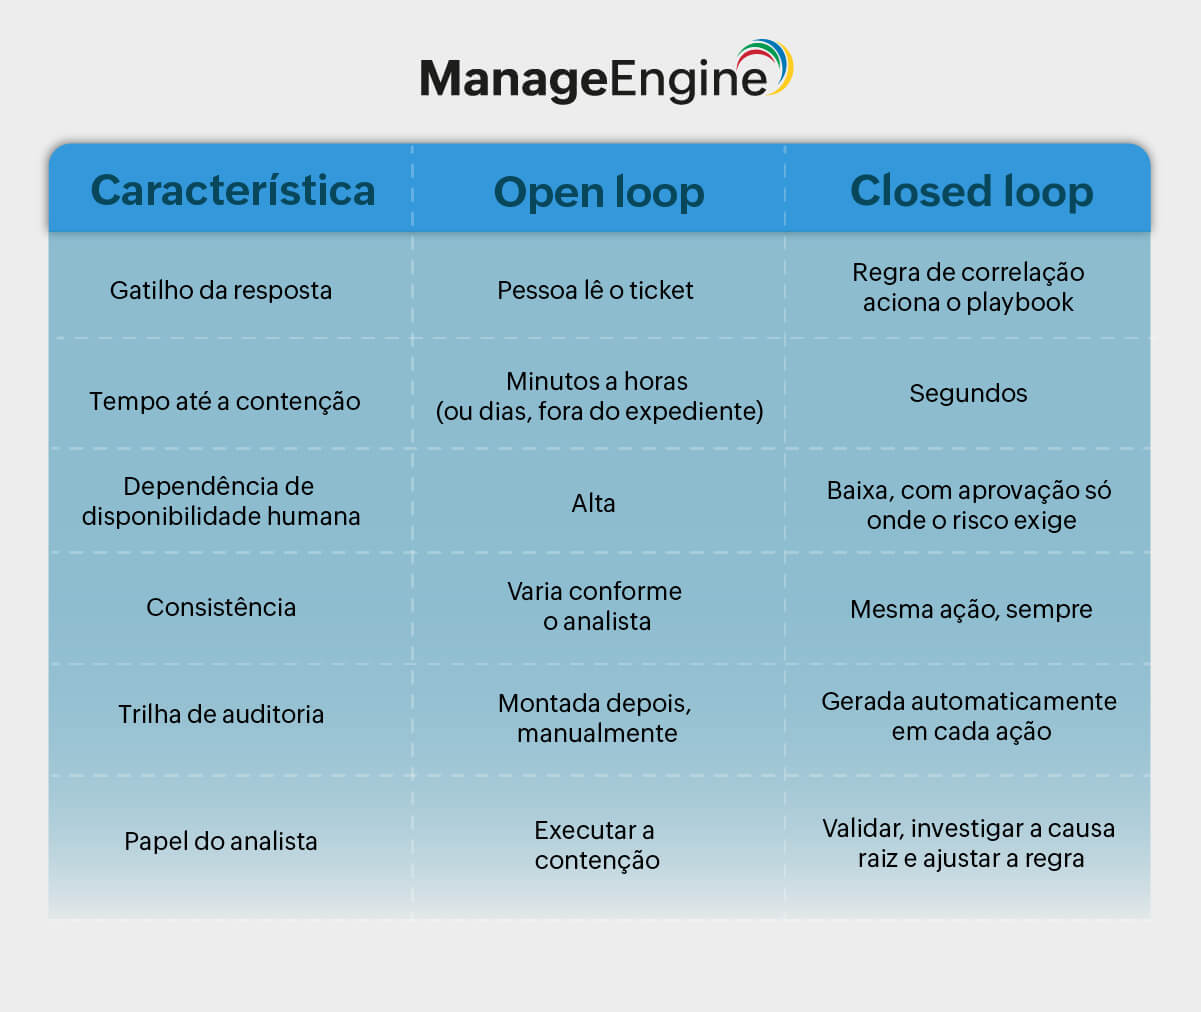
Todo incidente de identidade passa por um ciclo de quatro etapas: detectar, decidir, agir e confirmar que a ameaça foi contida. A diferença entre open loop e closed loop está em quem executa as etapas depois da detecção:
Open loop (ciclo aberto): a ferramenta detecta o login suspeito e gera um alerta. A partir desse ponto, tudo é feito manualmente: alguém lê o ticket, decide o que fazer, abre o console do Active Directory e bloqueia a conta. O ciclo só se completa se uma pessoa estiver disponível e agir a tempo. Se ela demorar, o invasor segue livre;
Closed loop (ciclo fechado): a ferramenta detecta o login suspeito e, no mesmo instante, executa a ação de contenção definida previamente, como desabilitar a conta ou remover o usuário de um grupo privilegiado. O resultado da ação é registrado e verificado. O analista chega depois para validar e investigar a causa, e não para começar a contenção.
Como fechar o loop: Log360 para detectar, ADManager Plus para agir
Fechar o ciclo exige duas capacidades que conversam entre si: enxergar o que acontece nas identidades e agir sobre o diretório sem intermediários. No ecossistema ManageEngine, elas ficam em produtos distintos, mas integrados.
Log360: a camada de detecção
O Log360 é a plataforma de SIEM que coleta e centraliza os logs dos controladores de domínio, servidores, estações, firewalls e aplicações em nuvem.
Em cima desses dados, ele aplica regras de correlação e análise de comportamento (UEBA) para identificar os padrões descritos acima, como falhas de login em série, e gera o alerta com o contexto necessário: quem, de onde, em qual sistema e com qual gravidade.
ADManager Plus: a camada de resposta
O ADManager Plus é a solução de gerenciamento e automação do Active Directory. É ele que tem as permissões e os mecanismos para alterar o estado do diretório de forma controlada: desabilitar usuários e computadores, redefinir senhas, desbloquear contas e modificar a participação em grupos.
A ponte entre os dois
Ao habilitar a opção que permite ao Log360 executar ações de gerenciamento do AD, os fluxos de trabalho de remediação (SOAR) do Log360 passam a acionar o ADManager Plus para desabilitar usuários, redefinir senhas ou alterar grupos.
Somente o administrador integrado do ADManager Plus pode ativá-la, já que ela concede poder de alteração ao SIEM.
O resultado é o loop fechado: o Log360 detecta, o playbook decide e o ADManager Plus executa. E como o ADManager Plus também encaminha ao Log360 os logs de atividade de seus próprios técnicos, a resposta automatizada fica sob o mesmo monitoramento que o restante do ambiente.
Cenários práticos de resposta automatizada
A tabela abaixo exemplifica tipos de respostas automatizadas que combinam um gatilho de detecção no Log360 com uma ação executada pelo ADManager Plus. Os limiares e as aprovações devem ser calibrados para a realidade de cada empresa:
| Cenário | Ação automática via ADManager Plus | Quando exigir aprovação humana |
| Dezenas de falhas de login em uma única conta em poucos minutos (força bruta) | Redefinir a senha ou desabilitar a conta temporariamente e notificar o usuário e o SOC | Contas de executivos e de serviços críticos |
| Login bem-sucedido em localização ou horário atípico, seguido de acesso a recursos sensíveis | Desabilitar a conta e abrir o incidente com o contexto da sessão | Quando o usuário estiver em viagem confirmada |
| Mesma conta autenticando em muitos servidores em minutos (movimentação lateral) | Desabilitar a conta e, se houver máquina comprometida, desabilitar o objeto de computador | Servidores de produção essenciais |
| Conta de colaborador desligado voltando a autenticar | Desabilitar novamente a conta e escalar como incidente de alta prioridade | Não é necessária |
Conclusão
A maioria das organizações já resolveu o problema de enxergar o ataque. O que falta é conseguir diminuir o tempo entre a detecção e a resposta, visto que os ataques estão sendo executados com cada vez mais velocidade.
Enquanto a resposta depender de um ticket e de alguém disponível, o ciclo continua aberto e a detecção, por mais rápida, serve mais para registrar o incidente do que para evitá-lo.
Combinar o Log360, que coleta e correlaciona os eventos de identidade, com o ADManager Plus, que executa as ações de contenção no Active Directory, é um caminho concreto para estreitar o ITDR: detectar, decidir, agir e verificar, em segundos, além de fornecer trilhas de auditorias completas.
Solicite uma demonstração do Log360 e do ADManager Plus e entenda como podemos ajudar sua empresa e agir sob o conceito de loop fechado!
Nota: Encontre a revenda da ManageEngine certa. Entre em contato com a nossa equipe de canais pelo e-mail latam-sales@manageengine.com.
Importante: a ManageEngine não trabalha com distribuidores no Brasil.