Protegendo dados na cloud: riscos, responsabilidades e práticas recomendadas
O armazenamento em cloud parece um oceano: vasto, infinito e mais profundo que a altura do Everest. Embora pareça haver espaço ilimitado para seus dados, a realidade não é tão harmoniosa assim. É realmente uma questão de sobrevivência do mais apto. Com as políticas e práticas de proteção de dados corretas, seus dados permanecem seguros. Caso contrário, eles podem se perder no abismo, como dados obscuros (dark data) ou acabar sendo a próxima refeição de um grande tubarão-branco.
Por isso, entender a importância da proteção de dados na cloud— o que ela envolve para sua organização e como você pode garanti-la — é fundamental. Ao final deste blog, você terá um entendimento sólido sobre a proteção de dados na nuvem.
O que é proteção de dados na cloud?
A proteção de dados na cloud é a prática de proteger os dados em ambientes de armazenamento na nuvem mantendo a tríade Confidencialidade, Integridade e Disponibilidade (CIA). Ela garante que seus dados permaneçam acessíveis quando necessário, protegidos contra exposição e resguardados de alterações não autorizadas que possam comprometer sua integridade.
O custo de não proteger os dados na cloud para sua organização
Somente no último ano, três em cada cinco organizações relataram incidentes de segurança relacionados ao uso de nuvem pública. Esse é um forte indício de que a segurança na cloud está se tornando uma preocupação cada vez maior e reforça a importância da proteção. Os principais desafios incluem:
Violações de dados: cerca de 82% das violações de dados envolvem dados armazenados na nuvem. Os invasores costumam explorar vulnerabilidades como controles de acesso fracos, configurações incorretas e APIs inseguras para obter acesso a dados sensíveis.
Superfície de ataque ampliada: migrar dados sensíveis para a nuvem amplia a superfície de ataque da sua organização. Com os dados distribuídos em várias plataformas, os invasores têm mais oportunidades de explorar controles de acesso fracos e configurações incorretas, tornando mais difícil manter uma segurança consistente.
Shadow IT: funcionários que acessam aplicações de nuvem não aprovadas para armazenar ou processar os dados da sua organização representam uma ameaça significativa, já que essas aplicações não são detectadas pelo perímetro de rede e não estão sujeitas às políticas que regulam o uso da cloud.
Conformidade: estar em conformidade com as regulamentações para dados na cloud é particularmente desafiador, pois exige esforço conjunto entre sua organização e o provedor de serviços de cloud(CSP). Sempre verifique com seu CSP a estratégia de conformidade adotada para garantir o alinhamento.
Esses desafios relacionados ao armazenamento de dados na cloud reduzem o ritmo de adoção da nuvem pelas organizações. Felizmente, com as medidas de segurança adequadas, você não precisa ser uma delas.
Nas próximas seções, vamos explorar como proteger seus dados e aproveitar ao máximo os ambientes de armazenamento na cloud.
Quem é responsável pela proteção de dados na cloud?
Proteger seus dados na cloud é como andar em uma bicicleta tandem: exige que tanto o provedor de serviços de nuvem quanto sua organização se movam em sincronia, cada um responsável por diferentes aspectos da segurança. O modelo de responsabilidade compartilhada define claramente os aspectos pelos quais você e seu CSP são individualmente responsáveis. Dependendo do tipo de serviço, essa divisão de responsabilidades pode variar, conforme mostrado no diagrama abaixo:
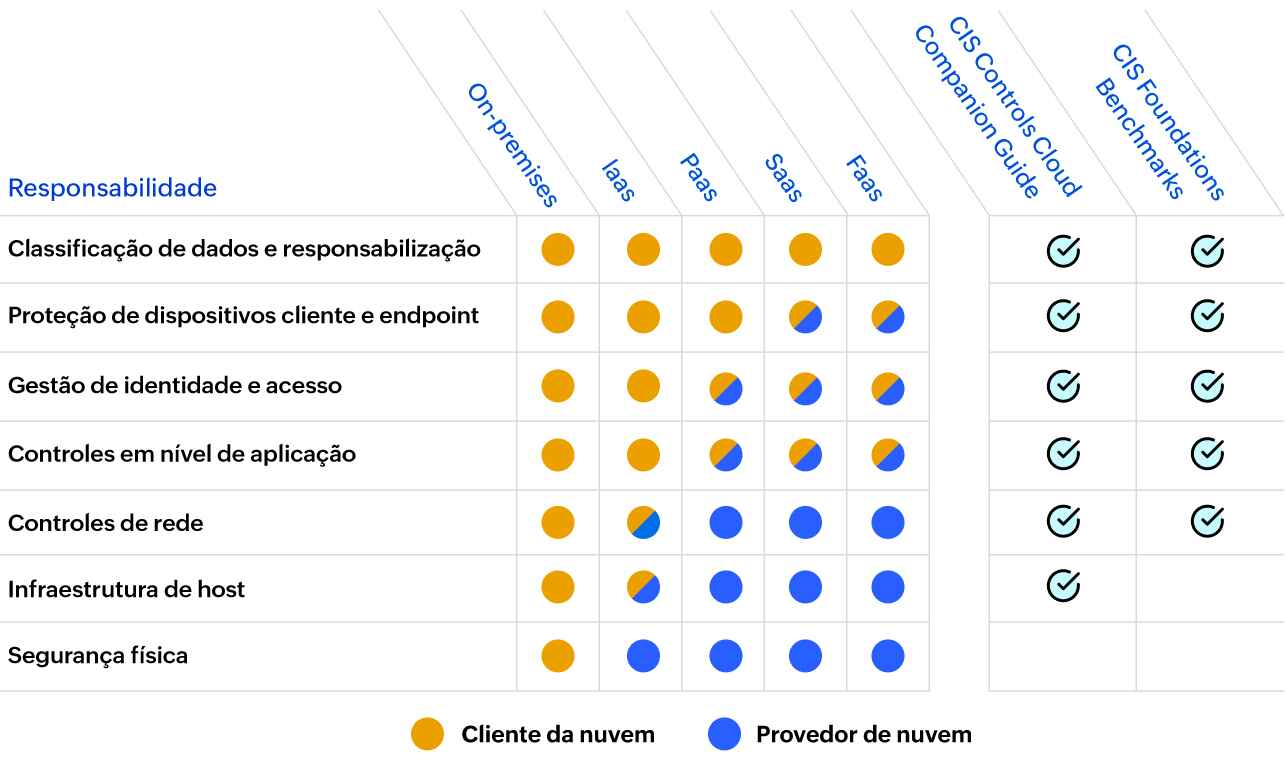
Embora esse seja um modelo geralmente aceito, as responsabilidades exatas podem variar de fornecedor para fornecedor, por isso é recomendável verificar com seu CSP com bastante antecedência.
Como proteger dados na cloud
O principal objetivo da proteção de dados na cloud é garantir a tríade CIA. Veja como você pode alcançar isso:
Mantendo seus dados confidenciais: o primeiro passo para garantir a confidencialidade dos dados na nuvem é descobrir e classificar seus dados, sabendo onde estão armazenados e qual o nível de sensibilidade. Depois de identificados, aplique controles como mascaramento de dados e criptografia para garantir que permaneçam confidenciais.
Incutindo integridade em seus dados sensíveis: as ameaças nem sempre são externas — até mesmo um funcionário desavisado pode comprometer a integridade dos dados. Autenticação forte e controles de acesso granulares ajudam a gerenciar quem pode fazer logon e a quais dados sensíveis pode acessar. Implementar uma solução de DLP habilitada para cloudreforça ainda mais a integridade, monitorando os fluxos de dados, detectando anomalias e evitando possíveis vazamentos.
Garantindo a disponibilidade dos seus dados: o segmento final da tríade CIA foca em garantir que os dados estejam sempre acessíveis aos usuários autorizados. Interrupções não planejadas — causadas por falhas no serviço de cloud, configurações incorretas e ciberataques — podem interromper as operações do negócio. Usar backups nativos da nuvem e planos de recuperação de desastres ajuda a manter o acesso a dados críticos mesmo durante interrupções.
Tornando a cloud um ambiente seguro para os seus dados
Armazenar dados na cloud expõe a organização a uma ampla gama de ameaças que podem causar impactos devastadores. Ao mesmo tempo, abrir mão do armazenamento em cloud significa perder a escalabilidade que ele oferece. O DataSecurity Plus resolve esse dilema ao identificar as aplicações cloud utilizadas pelos colaboradores, controlar o acesso de usuários a aplicações específicas, localizar onde os dados residem, evitar a exposição por meio de uploads de arquivos, USBs e e-mail, monitorar como os dados são acessados e viabilizar uma resposta imediata a potenciais incidentes de segurança.
Artigo traduzido. Conteúdo original escrito por Rahul.
Nota: Encontre a revenda da ManageEngine certa. Entre em contato com a nossa equipe de canais pelo e-mail latam-sales@manageengine.com.
Importante: a ManageEngine não trabalha com distribuidores no Brasil.