- A Credit Union de Denver utiliza o EventLog Analyzer há mais de quatro anos para nosso monitoramento interno de atividade de usuário. O EventLog Analyzer tem grande valor como uma ferramenta de perícia de rede e para a devida diligência regulatória. Este produto pode rapidamente ser dimensionado para atender as necessidades dinâmicas de seu negócio.Benjamin ShumakerVice-presidente de TI / ISOCredit Union de Denver
- A melhor coisa, o que mais gosto dessa aplicação, é a interface do usuário bem estruturada e os relatórios automatizados. Eles são de grande ajuda para que os engenheiros de rede monitorem todos os dispositivos em um único dashboard. Os relatórios padronizados ou pré-configurados são muito inteligentes.Joseph Graziano, MCSE CCA VCPEngenheiro de redes sêniorCitadel
- O EventLog Analyzer é uma boa solução de alerta e relatório de log de eventos para nossas necessidades de tecnologia da informação. Ele reduz o tempo gasto com a filtragem de logs de eventos e fornece notificações quase em tempo real de alertas definidos administrativamente.Joseph E. VerettoEspecialista em revisão de operações
Departamento de sistema de informaçãoDepartamento de transportes da Flórida - Os logs de evento do Windows e os Syslogs do dispositivo são uma sinopse em tempo real do que está acontecendo em um computador ou uma rede. O EventLog Analyzer é uma ferramenta econômica, funcional e fácil de usar que me permite saber o que está acontecendo com a rede ao me enviar alertas e relatórios, tanto em tempo real quanto agendados. É uma aplicação premium de software de sistema de detecção de intrusão.Jim LloydGerente de sistemas de informaçãoFirst Mountain Bank
Analisando logs da WatchGuard
Os dispositivos de segurança de rede desempenham uma função crucial quando se trata de proteger a rede de sua organização contra ameaças virtuais externas. Ao auditar os dados de logs gerados por esses dispositivos da rede, você pode acessar informações valiosas sobre vários eventos de segurança de sua rede. No entanto, o volume de dados de logs gerados por esses dispositivos da rede é incrivelmente alto, dificultando o monitoramento e a análise em tempo real. A boa notícia é que o EventLog Analyzer pode simplificar todo o processo para você.
Monitoramento e análise do tráfego da WatchGuard usando o EventLog Analyzer
O EventLog Analyzer é uma ferramenta centralizada e baseada na Web que fornece conformidade com TI e gerenciamento de logs para todos os dispositivos de segurança da WatchGuard e redes virtuais privadas (VPNs). A interface intuitiva e fácil de usar oferece aos administradores monitoramento e gerenciamento de logs completos, métodos de coleta de logs baseados em agentes ou sem, interpretação de logs personalizada, análise completa com relatórios e alertas, um mecanismo de pesquisa de logs avançado e opções flexíveis de arquivamento.
O EventLog Analyzer monitora e armazena cada log novo, com o carimbo de data/hora, tamanho e informações do dispositivo da WatchGuard. Isso facilita o carregamento, a análise e a geração de relatórios a partir de logs arquivados.
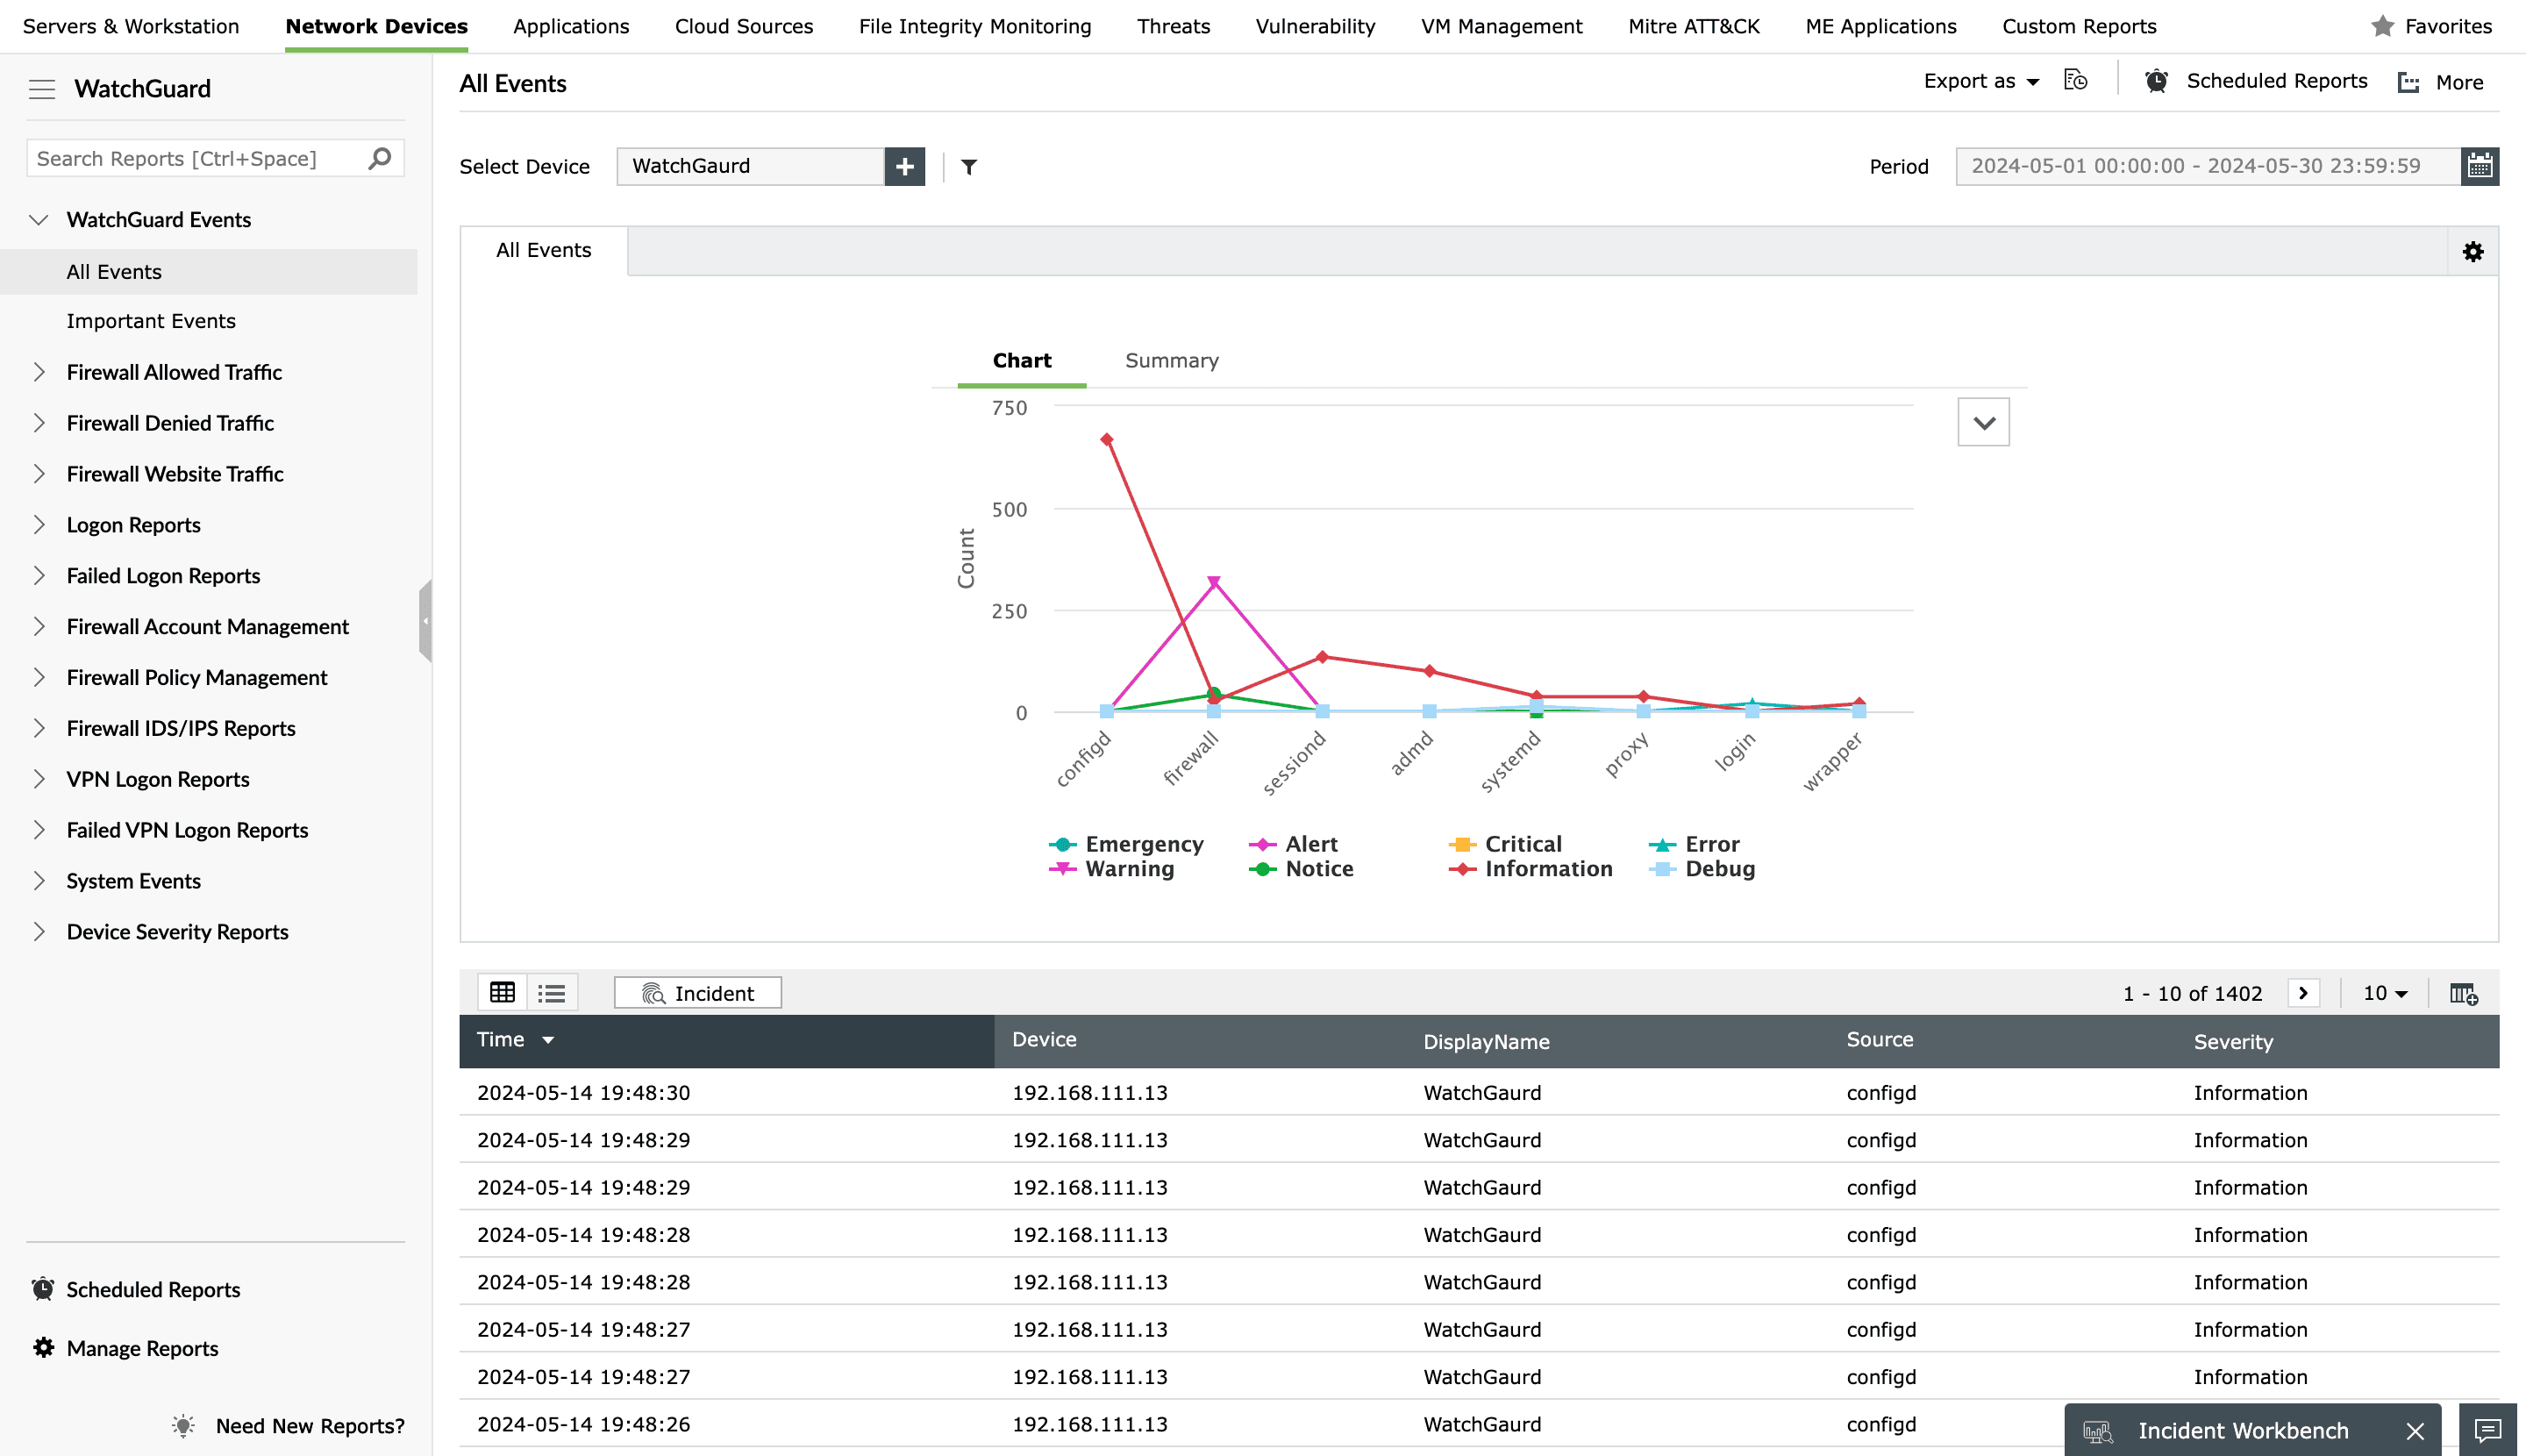
Como o EventLog Analyzer é capaz de lidar com logs heterogêneos, é possível padronizar os logs da WatchGuard com outros logs de dispositivo de rede, para que eles compartilhem um formato familiar. Isso facilita o monitoramento e a correlação de logs de diferentes dispositivos para obter uma compreensão melhor do fluxo geral de dados pela rede. Todos os logs coletados pelos dispositivos WatchGuard, como o WatchGuard Firebox, podem ser arquivados independentemente de seu intervalo predefinido. Dessa forma, você pode criar e carregar arquivos arquivados em seu banco de dados a qualquer momento.
Análise de ameaças de rede usando os relatórios de monitoramento de logs de rede da WatchGuard
O EventLog Analyzer tem um amplo conjunto de relatórios prontos para uso exclusivamente para redes da WatchGuard, que são classificados em 12 categorias:
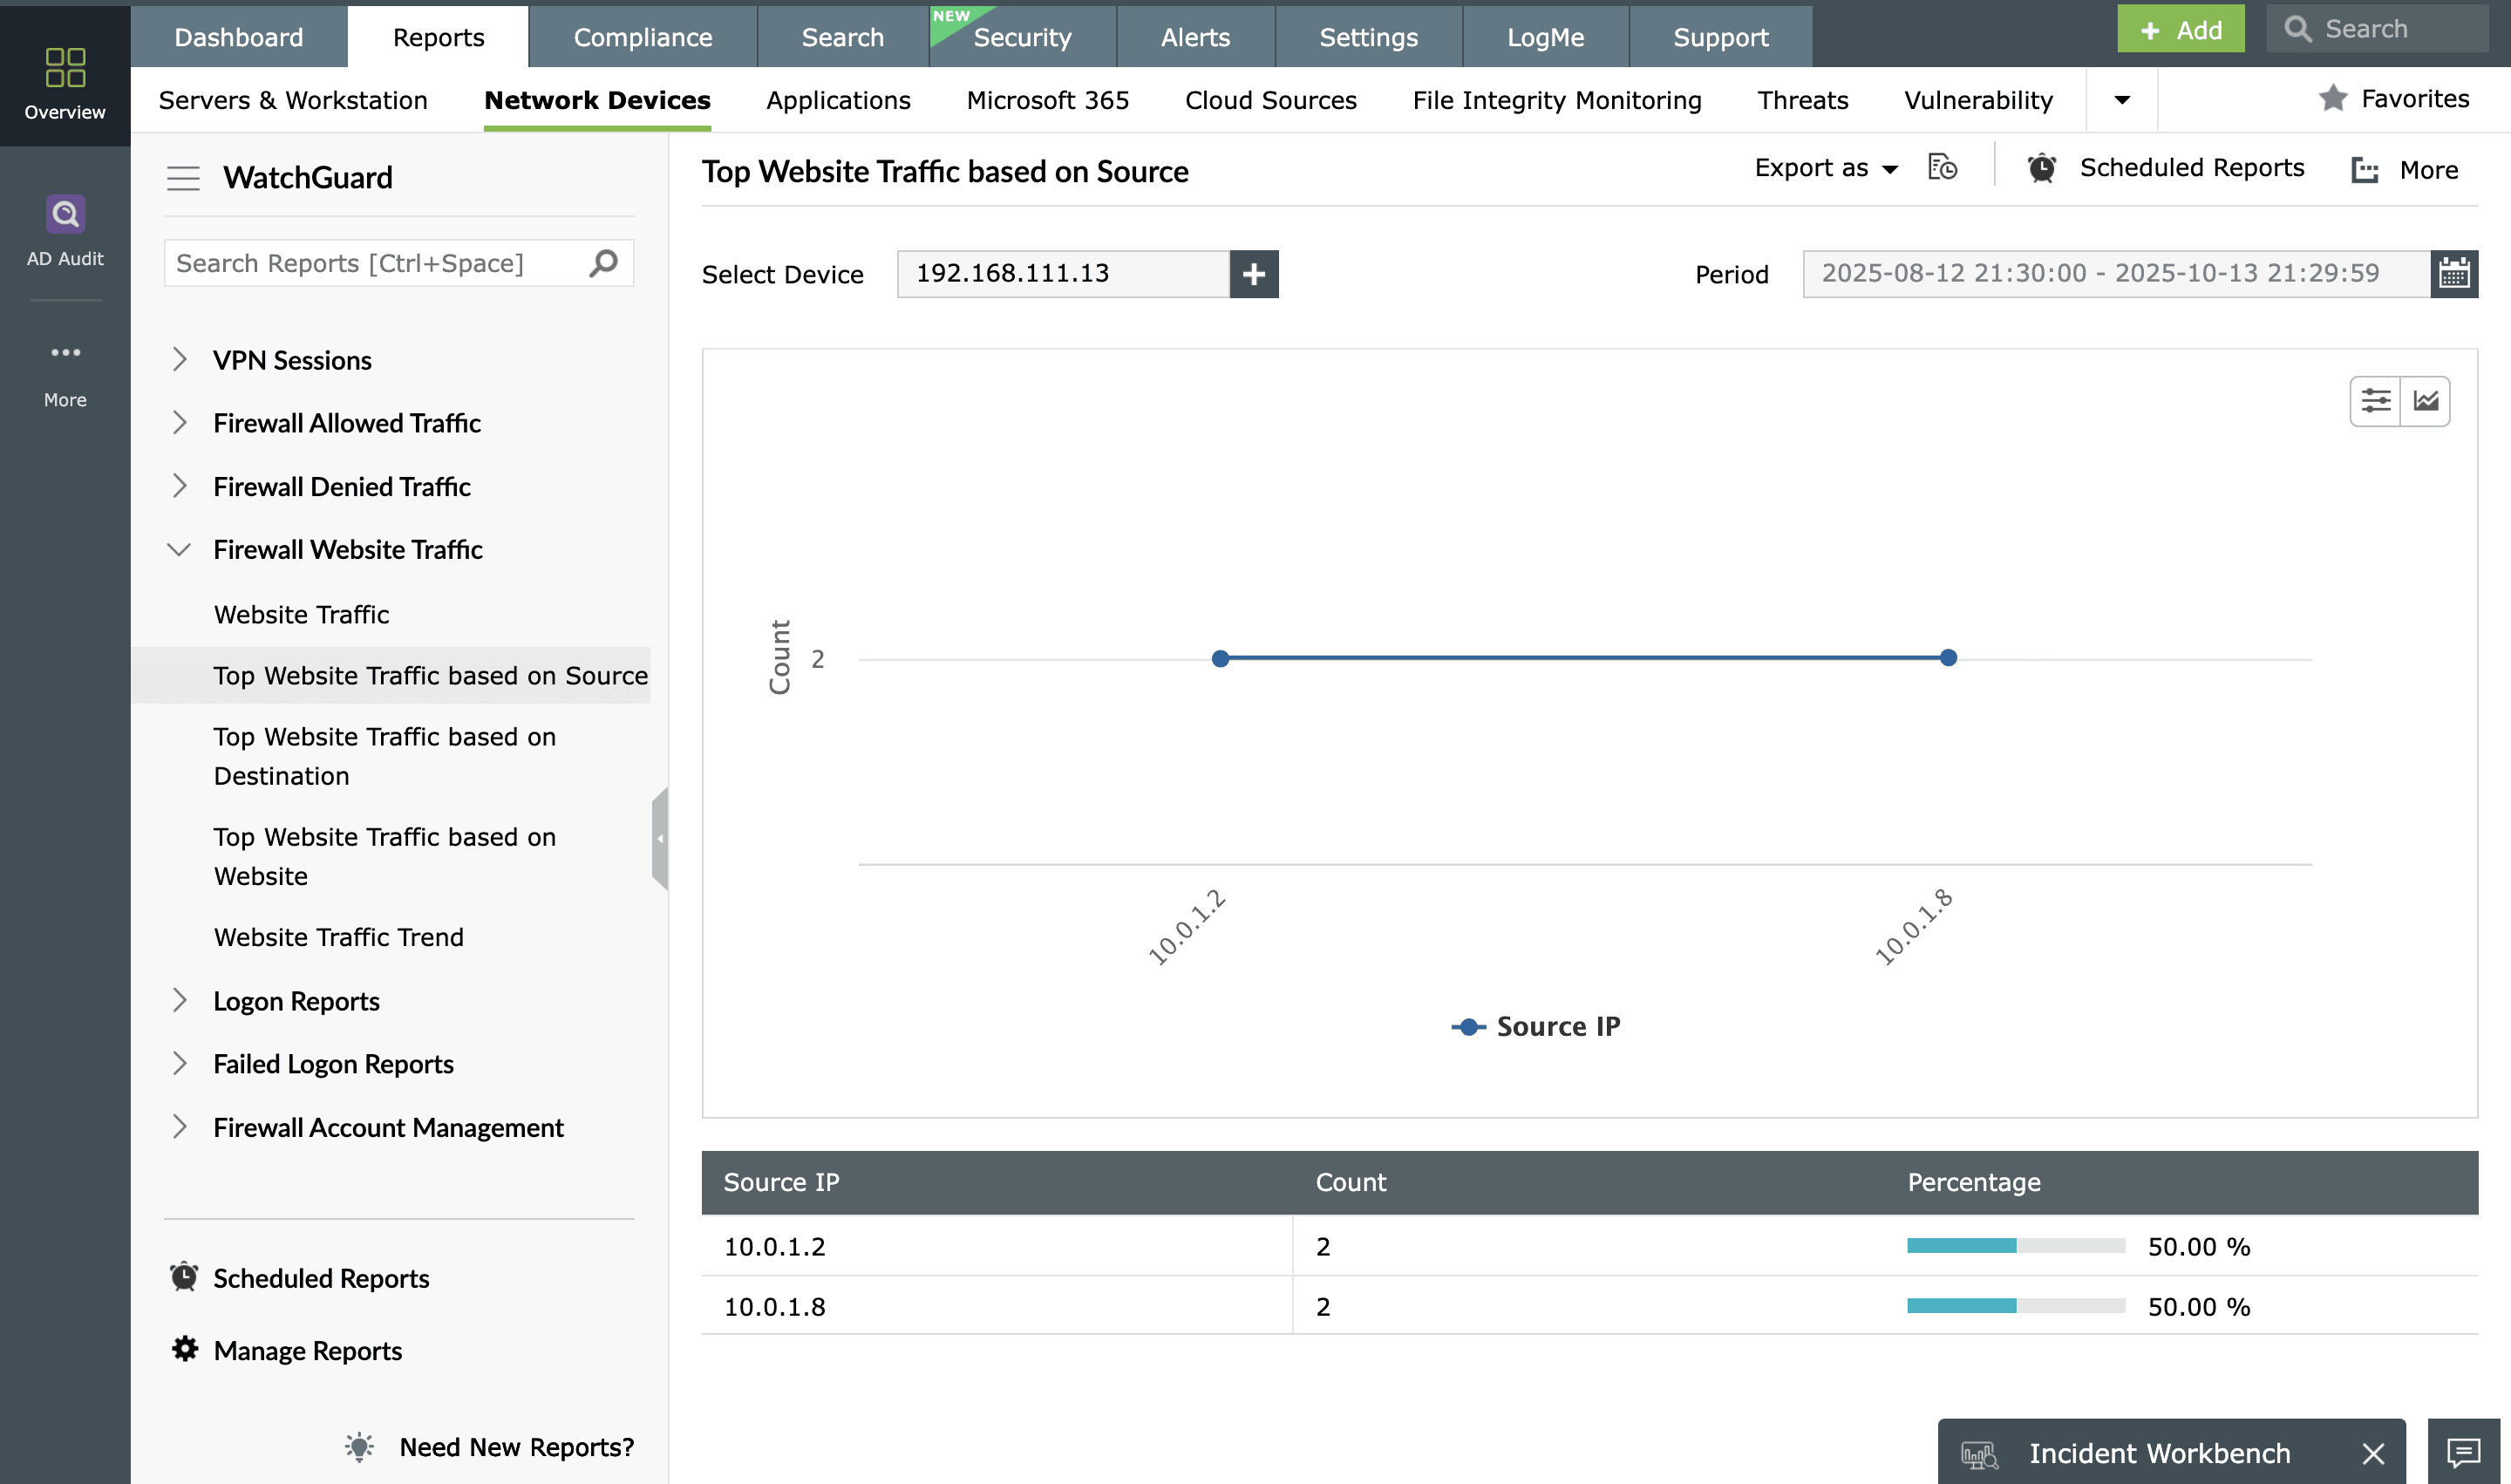
Relatórios de tráfego permitido pelo firewall:
Veja informações sobre o tráfego que tem permissão para entrar na rede. O tráfego é categorizado com base na origem, destino, protocolo e porta. Você também pode monitorar padrões de tráfego e tendências usando este relatório.
Relatórios disponíveis
Relatórios de tráfego recusado pelo firewall
Veja todas as conexões que tiveram acesso recusado à sua rede e monitore padrões e tendências de tráfego.
Relatórios disponíveis
Relatórios de tráfego do site do firewall:
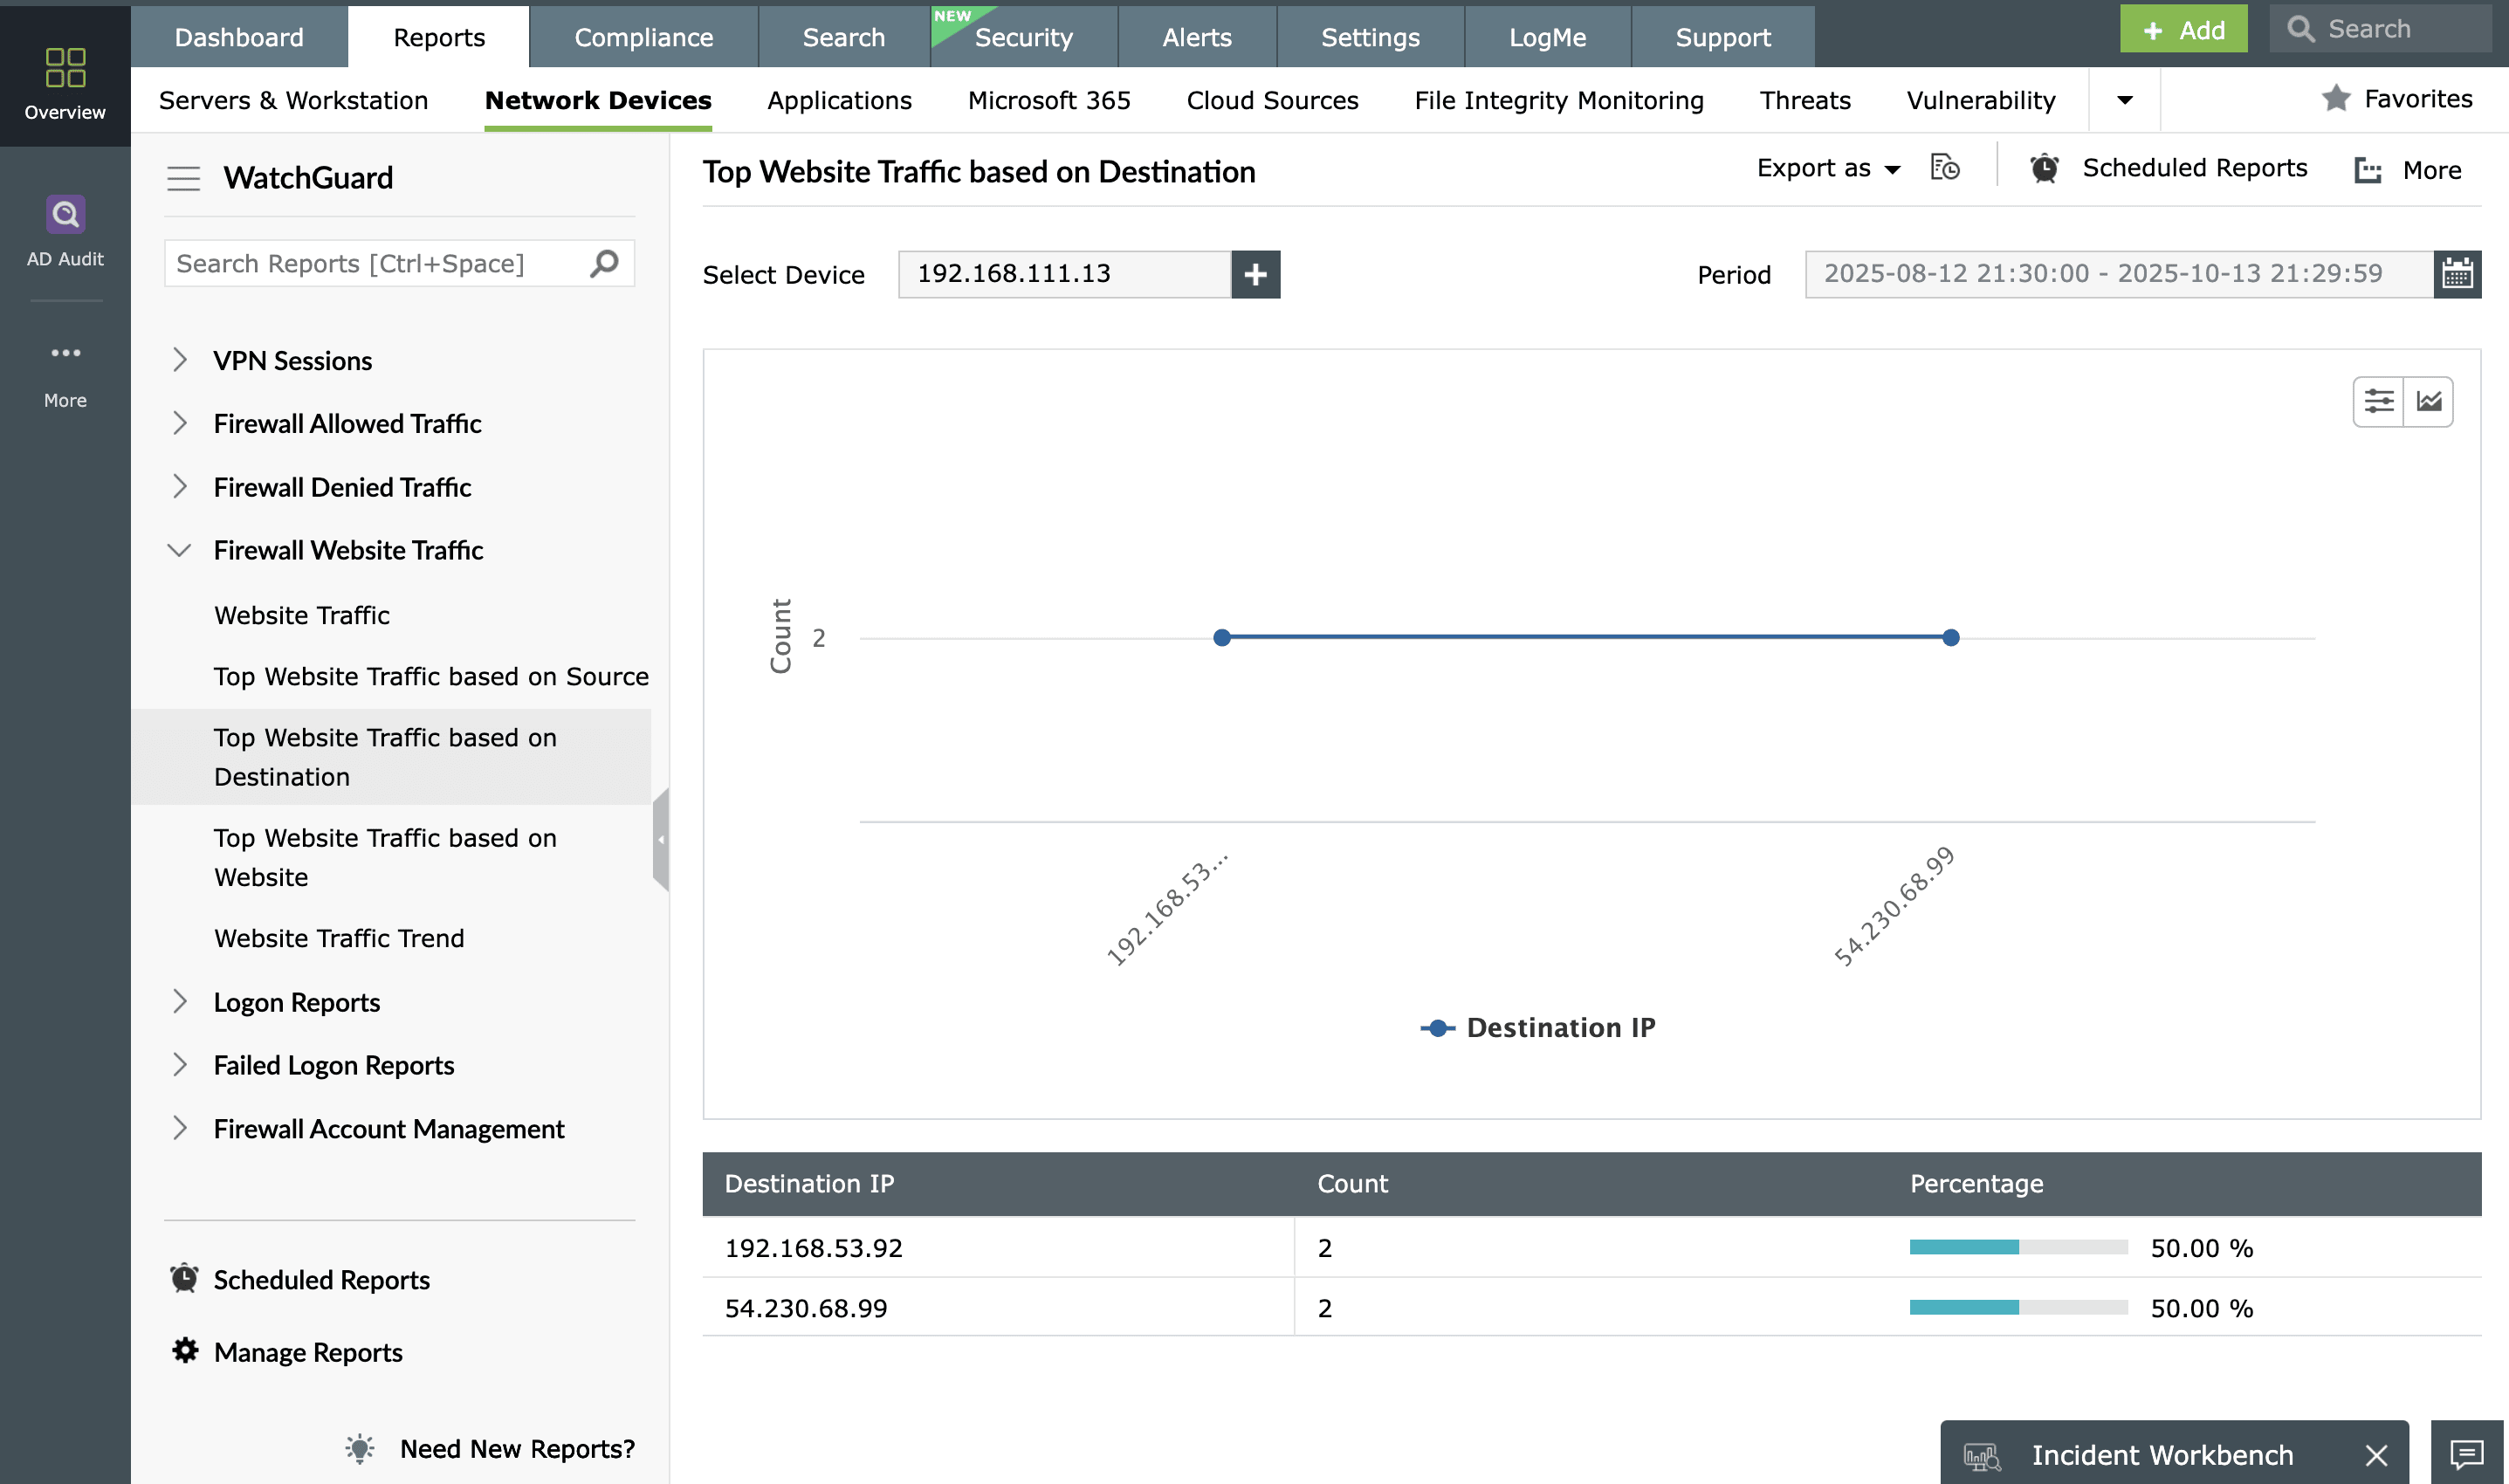
Rastreie o tráfego permitido, bem como as tendências de tráfego, e monitore o tráfego do site com base na origem, no destino, no protocolo e na porta.
Relatórios disponíveis
Relatórios de logon:
Monitore as tendências de logon e todos os logons bem-sucedidos no firewall, além dos hosts e usuários com maior quantidade de logons.
Relatórios disponíveis
Relatórios de logon com falha:
Rastreie as tendências de logon com falha, todos os logons malsucedidos no firewall e os hosts e usuários com maior quantidade de logons com falha.
Relatórios disponíveis