Apa itu Serangan Backdoor? Jenis & Contohnya
Jika sistem organisasi diibaratkan sebagai sebuah gedung atau rumah, maka pintu utama bukanlah satu-satunya akses yang perlu diamankan. Pintu belakang yang sering luput dari perhatian juga dapat menjadi celah bagi pihak yang tidak berwenang untuk masuk.
Dalam konteks keamanan siber, hal serupa bisa terjadi. Ketika attacker berhasil memanfaatkan 'sisi belakang' pada sistem yang tidak dijaga dengan baik, mereka dapat mempertahankan akses dan menggunakannya untuk melancarkan serangkaian aktivitas berbahaya.
Ancaman tersebut dikenal sebagai backdoor. Artikel ini akan membahas tentang apa itu backdoor, apa saja dampaknya bagi organisasi, dan bagaimana cara mencegahnya.
Apa itu serangan backdoor?
Serangan backdoor adalah terjadinya akses tidak sah oleh attacker ke sistem dengan melewati mekanisme autentikasi atau kontrol keamanan yang seharusnya. Dengan akses ini, attacker dapat melakukan berbagai aktivitas berbahaya, seperti mencuri data dan kredensial hingga menginstal malware tambahan.
Backdoor dapat dibuat atau ditanamkan melalui berbagai metode, salah satunya dengan memanfaatkan malware seperti Trojan setelah attacker berhasil memperoleh akses awal ke sistem. Jika tidak terdeteksi, akses ini dapat dimanfaatkan untuk mempertahankan keberadaan attacker di dalam sistem dan melancarkan serangan lanjutan.
Mengingat dampak buruk backdoor sangat signifikan bagi keamanan dan operasional organisasi, memahami serangan backdoor menjadi hal penting dalam membangun strategi cybersecurity yang andal.
Apa saja jenis-jenis backdoor?
Backdoor dapat hadir dalam berbagai bentuk dan metode. Beberapa bentuk yang umum antara lain:
Trojan backdoor
Trojan merupakan salah satu metode umum dalam menyusup ke dalam sistem. Biasanya, Trojan diinstal melalui email phishing atau website berbahaya.
Saat Trojan sudah diinstal, attacker bisa memperoleh akses ke dalam sistem dan melakukan serangkaian aktivitas ilegal tanpa mencurigakan. Misalnya mencuri data atau mengontrol sistem.
Rootkit backdoor
Rootkit dapat mengelabui tool monitoring dengan menyamarkan proses atau file berbahaya menjadi hal biasa atau sama sekali tidak terdeteksi. Biasanya, rootkit diinstal melalui vulnerability atau menjadi bagian dari malware.
Dengan rootkit, attacker dapat memperoleh akses ke dalam sistem dalam waktu yang lama. Secara jangka panjang, attacker bebas melakukan aktivitas berbahaya karena tidak terdeteksi tool monitoring.
Cryptographic backdoor
Cryptographic backdoor memanfaatkan kelemahan pada sistem enkripsi untuk mendapatkan akses ke data yang seharusnya terlindungi. Dengan cara ini, attacker dapat melewati perlindungan enkripsi dan mengakses informasi tanpa memiliki decryption key.
Hardware backdoor
Backdoor juga bisa terjadi melalui komponen hardware seperti chip, CPU, ataupun hard drive. Komponen hardware ini biasanya sudah dimodifikasi sedemikian mungkin sehingga ketika dihubungkan ke sistem, attacker bisa memperoleh akses tingkat root ke dalam sistem.
Hardware backdoor tidak hanya berupa komputer. Backdoor jenis sini juga bisa dilakukan melalui jenis perangkat lain seperti ponsel, sistem keamanan rumah, ataupun termostat.
Web shell
Web shell adalah script berbahaya yang dipasang attacker pada web server yang sudah berhasil ditembus. Script ini dapat digunakan untuk mengakses server dari jarak jauh dan menjalankan perintah tanpa izin.
Backdoor account
Backdoor account adalah akun yang dibuat atau dimanfaatkan attacker untuk tetap memiliki akses ke sistem. Akun ini dapat digunakan untuk masuk kembali ke sistem tanpa melalui proses akses yang seharusnya.
Seperti apa contoh serangan backdoor?
Contoh serangan backdoor yaitu sebagai berikut:
1. Backdoor pada XZ Utils
Pada 2024, ditemukan backdoor pada XZ Utils, sebuah utility kompresi data yang banyak digunakan pada sistem Linux. Backdoor ini memungkinkan attacker mendapatkan akses tidak sah melalui mekanisme SSH pada sistem yang terdampak.
2. ShadowPad
ShadowPad merupakan contoh malware yang memiliki kemampuan backdoor. Malware ini memungkinkan attacker mempertahankan akses ke sistem yang telah dikompromikan dan menjalankan aktivitas dari jarak jauh.
3. DSRM backdoor
Di lingkungan Active Directory, attacker juga dapat menyalahgunakan akun atau mekanisme DSRM (Directory Services Restore Mode) untuk mempertahankan akses ke domain controller. Jika kredensial DSRM berhasil diperoleh, attacker dapat menggunakannya dalam skenario tertentu untuk mendapatkan akses ke sistem.
Apa dampak serangan backdoor bagi organisasi?
Serangan backdoor bisa menjadi awal dari serangkaian serangan yang lebih besar. Bagi organisasi, backdoor dapat menimbulkan berbagai risiko jika tidak segera terdeteksi dan ditangani, seperti:
Pencurian data sensitif oleh attacker yang menyebabkan kebocoran data.
Pencurian kredensial seperti username dan password untuk digunakan mengakses sistem internal.
Akses tidak sah ke sistem yang dilakukan tanpa melalui mekanisme akses yang seharusnya. Hal ini membuat attacker bisa mengubah peraturan, mengakses resource, atau menjalankan perintah tanpa izin.
Risiko lateral movement, yaitu ketika attacker berpindah antar sistem di dalam jaringan.
Risiko serangan lanjutan, karena backdoor dapat menjadi jalan bagi attacker untuk memasang malware tmabahan atau melancarkan serangan ransomware.
Gangguan ketersediaan sistem dan layanan, bahkan downtime.
Kerugian finansial untuk biaya investigasi, pemulihan sistem, dan penanganan insiden.
Kerusakan kepercayaan pelanggan dan reputasi organisasi.
Apa saja tanda-tanda sistem terkena backdoor?
Meskipun backdoor sering dirancang agar tidak terdeteksi, tetapi ada perubahan atau aktivitas tidak biasa yang sebenarnya bisa menjadi tanda bahwa perangkat atau server telah disusupi.
Beberapa tanda yang perlu diperhatikan antara lain.
Munculnya akun atau aktivitas login yang tidak dikenal.
Adanya perubahan pada sistem tanpa izin, seperti pada file, registry, konfigurasi, atau pengaturan keamanan.
Munculnya aplikasi, proses, atau service yang tiba-tiba berjalan tanpa diketahui tim IT.
Adanya aktivitas jaringan yang tidak biasa, seperti koneksi dari sistem ke IP address atau domain yang tidak dikenal.
Adanya aktivitas privileged account yang mencurigakan.
Antivirus, firewall, atau mekanisme keamanan lain tiba-tiba dinonaktifkan tanpa alasan yang jelas.
Terdapat perubahan performa atau aktivitas sistem secara tiba-tiba. Misalnya penggunaan CPU meningkat tanpa penyebab yang jelas.
Bagaimana cara mendeteksi serangan backdoor?
Organisasi membutuhkan tool monitoring modern yang dapat memberikan visibilitas terhadap aktivitas di berbagai sistem, terutama jika ada aktivitas backdoor oleh attacker.
Beberapa cara yang dapat dilakukan untuk mendeteksi serangan backdoor antara lain:
1. Memantau aktivitas login dan akun pengguna
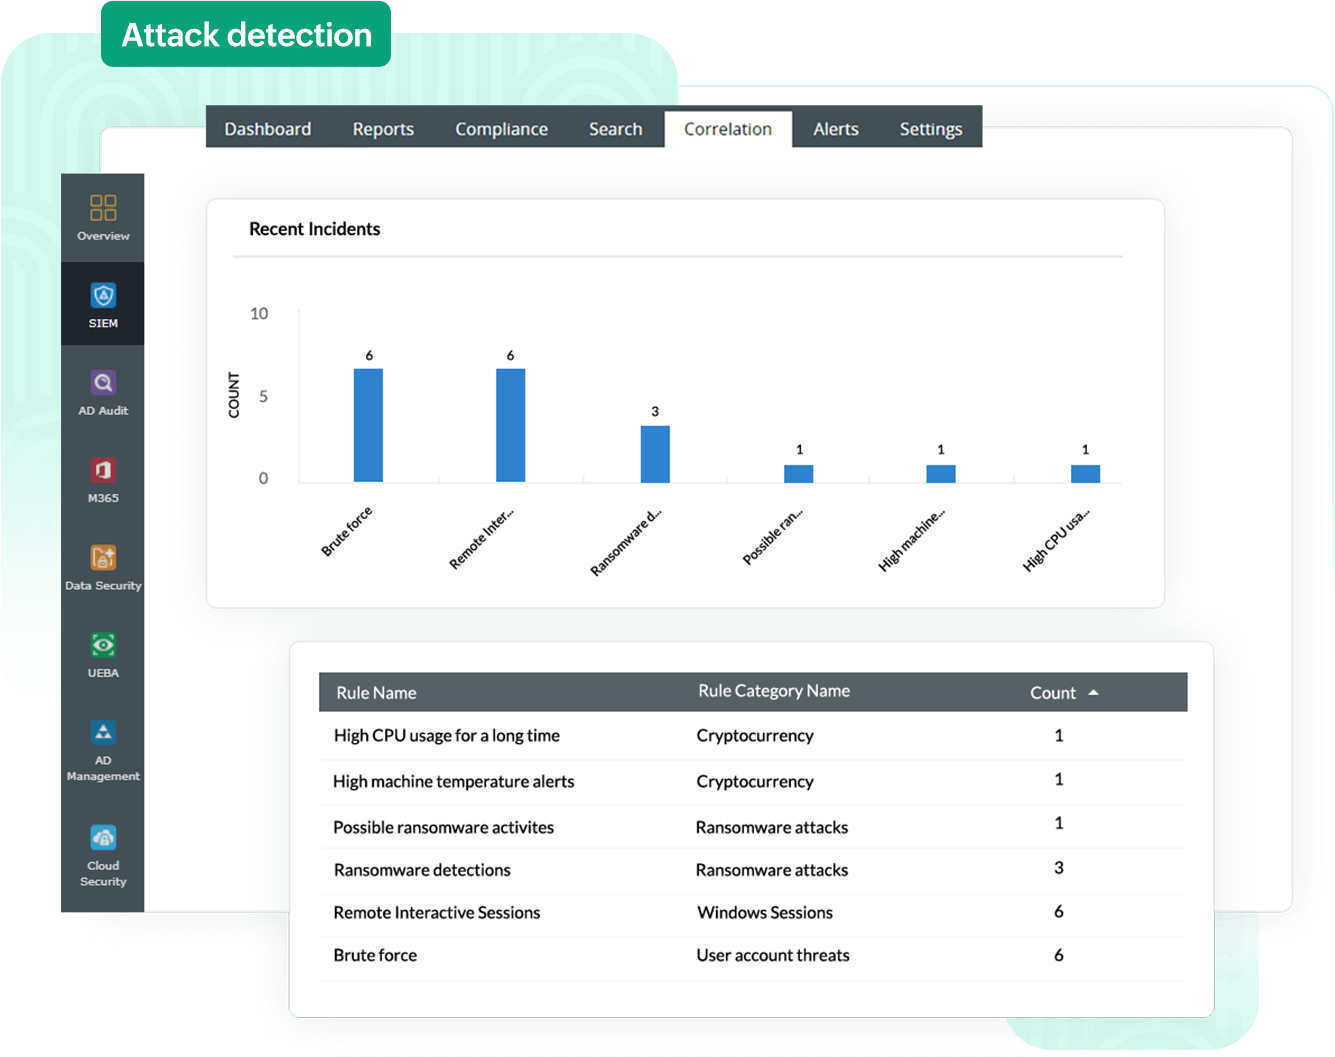
Perhatikan login yang tidak biasa, pembuatan akun baru, perubahan hak akses, atau aktivitas dari privileged account yang tidak sesuai dengan kebiasaan pengguna.
ManageEngine Log360 dapat mengumpulkan log dari Active Directory, server, endpoint, dan sumber lainnya untuk membantu tim keamanan memantau aktivitas tersebut secara terpusat.
2. Mengorelasikan berbagai security event
Satu aktivitas mungkin terlihat normal jika dilihat secara terpisah, tetapi kombinasi beberapa event dapat menunjukkan adanya serangan.
Log360 menggunakan log correlation untuk menghubungkan event dari berbagai sumber dan membantu menemukan pola serangan yang mencurigakan.
3. Mengidentifikasi perilaku yang tidak normal
Perubahan pola aktivitas pengguna atau entitas dapat menjadi tanda bahwa akun atau sistem telah disalahgunakan.
Dengan User and Entity Behavior Analytics (UEBA), Log360 dapat membantu mendeteksi aktivitas yang menyimpang dari pola normal dan memberikan konteks bagi tim keamanan untuk melakukan investigasi.
4. Menganalisis aktivitas berdasarkan teknik serangan
Backdoor dapat digunakan sebagai bagian dari berbagai tahap serangan, seperti persistence, privilege escalation, atau lateral movement.
Log360 menyediakan deteksi yang dipetakan ke MITRE ATT&CK, sehingga tim keamanan dapat memahami aktivitas yang ditemukan dalam konteks teknik dan taktik yang digunakan attacker.
5. Menggunakan threat intelligence
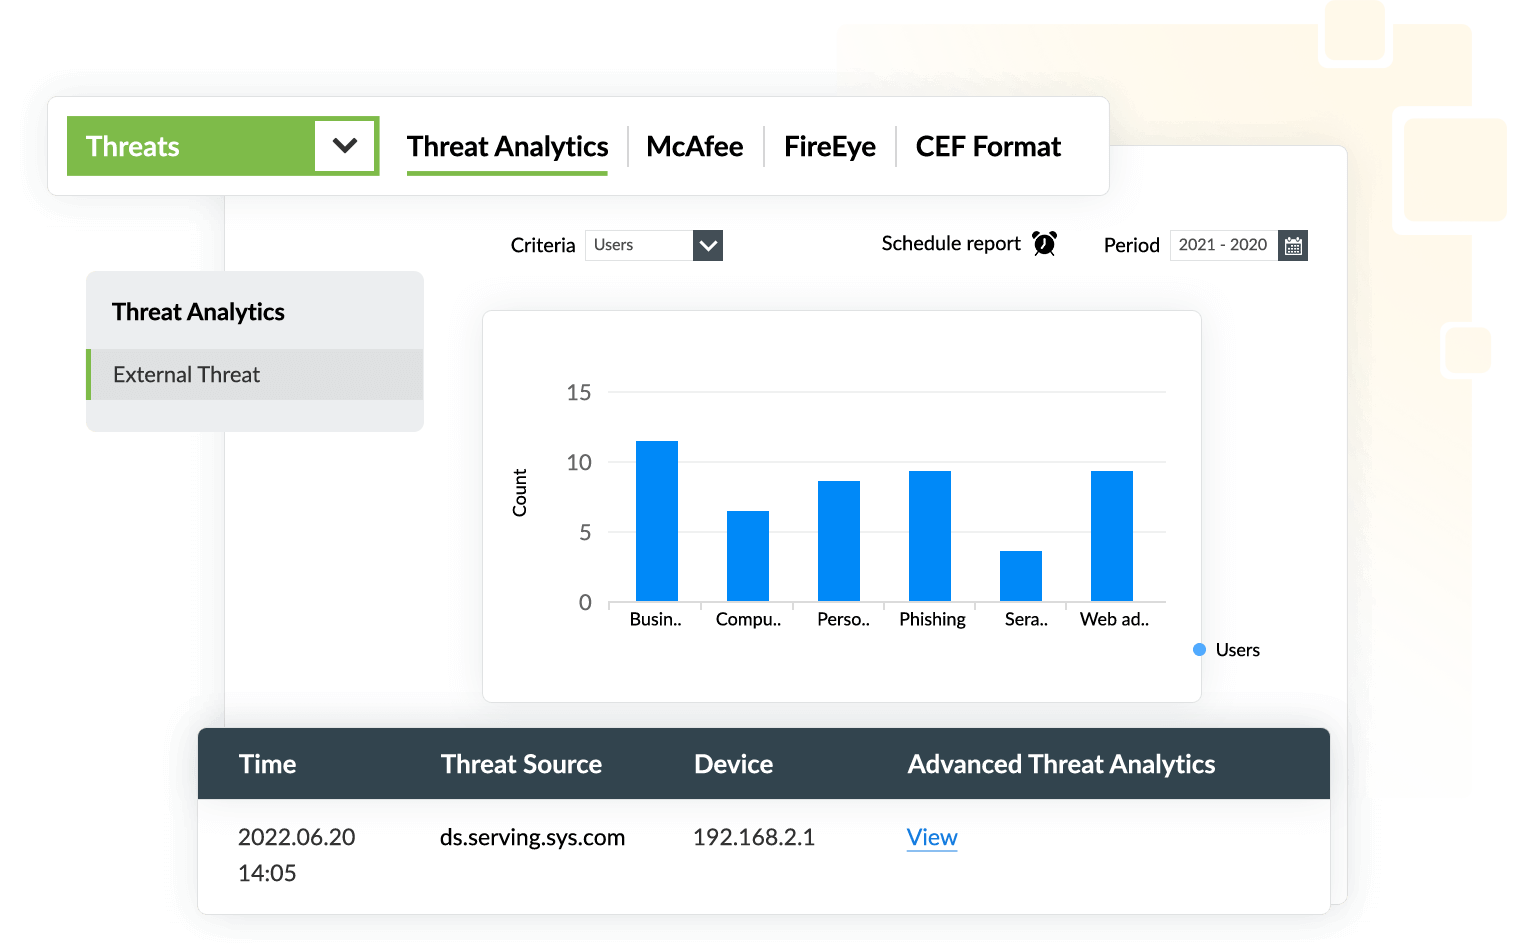
Informasi mengenai indikator ancaman yang telah diketahui dapat membantu organisasi mengenali aktivitas berbahaya.
Log360 memanfaatkan threat intelligence untuk membantu mengidentifikasi koneksi, IP address, domain, atau indikator lain yang berkaitan dengan ancaman.
6. Mempercepat respons terhadap ancaman
Setelah aktivitas yang mengindikasikan backdoor terdeteksi, tim keamanan perlu segera melakukan investigasi dan mengambil tindakan.
Kemampuan automated response pada Log360 dapat membantu menjalankan tindakan respons berdasarkan aturan yang telah dikonfigurasi, sehingga mengurangi waktu yang dibutuhkan untuk menangani ancaman.
Bagaimana cara mencegah serangan backdoor?
Mencegah serangan backdoor membutuhkan beberapa lapisan perlindungan. Organisasi dapat melakukan langkah-langkah berikut:
1. Menerapkan patch secara rutin
Vulnerability dapat menjadi titik awal masuk bagi attacker. Karena itu, perbarui sistem operasi dan aplikasi serta terapka patch secara menyeluruh untuk menutup vulnerability.
ManageEngine Vulnerability Manager Plus membantu menemukan vulnerability pada endpoint, menentukan celah yang perlu diprioritaskan, dan melakukan patching untuk memperbaiki kerentanan tersebut.
2. Membatasi hak akses pengguna
Agar akses tidak jatuh ke tangan attacker, terapkan prinsip least privilege agar pengguna hanya memiliki akses yang benar-benar dibutuhkan.
ManageEngine PAM360 dapat membantu organisasi mengelola dan mengamankan akun dengan hak akses istimewa (privileged accounts), termasuk mengontrol akses ke akun dan kredensial penting.
3. Mengamankan endpoint
Pastikan perangkat organisasi memiliki konfigurasi keamanan yang sesuai dan hanya menjalankan aplikasi yang telah diizinkan.
ManageEngine Endpoint Central menyediakan kemampuan seperti patch management, application control, dan configuration management untuk membantu menjaga endpoint tetap aman dan mengurangi risiko aplikasi atau konfigurasi yang dapat dimanfaatkan attacker.
4. Memantau aktivitas dan log secara berkala
Monitoring membantu tim IT menemukan aktivitas yang tidak biasa dan menyelidiki potensi ancaman lebih cepat.
ManageEngine Log360 mengumpulkan dan menganalisis log dari berbagai sumber dalam satu platform. Dengan log correlation dan User and Entity Behavior Analytics (UEBA), tim keamanan dapat mengidentifikasi pola aktivitas yang menyimpang dan berpotensi menunjukkan adanya ancaman.
5. Menerapkan autentikasi yang kuat
Terapkan MFA dan kebijakan password yang kuat untuk mengurangi risiko penyalahgunaan akun dan credential.
ManageEngine ADSelfService Plus dapat membantu memperkuat keamanan akses dengan fitur seperti multi-factor authentication (MFA), self-service password management, dan kebijakan password untuk akun pengguna.
Solusi SIEM ManageEngine untuk menghalau serangan backdoor
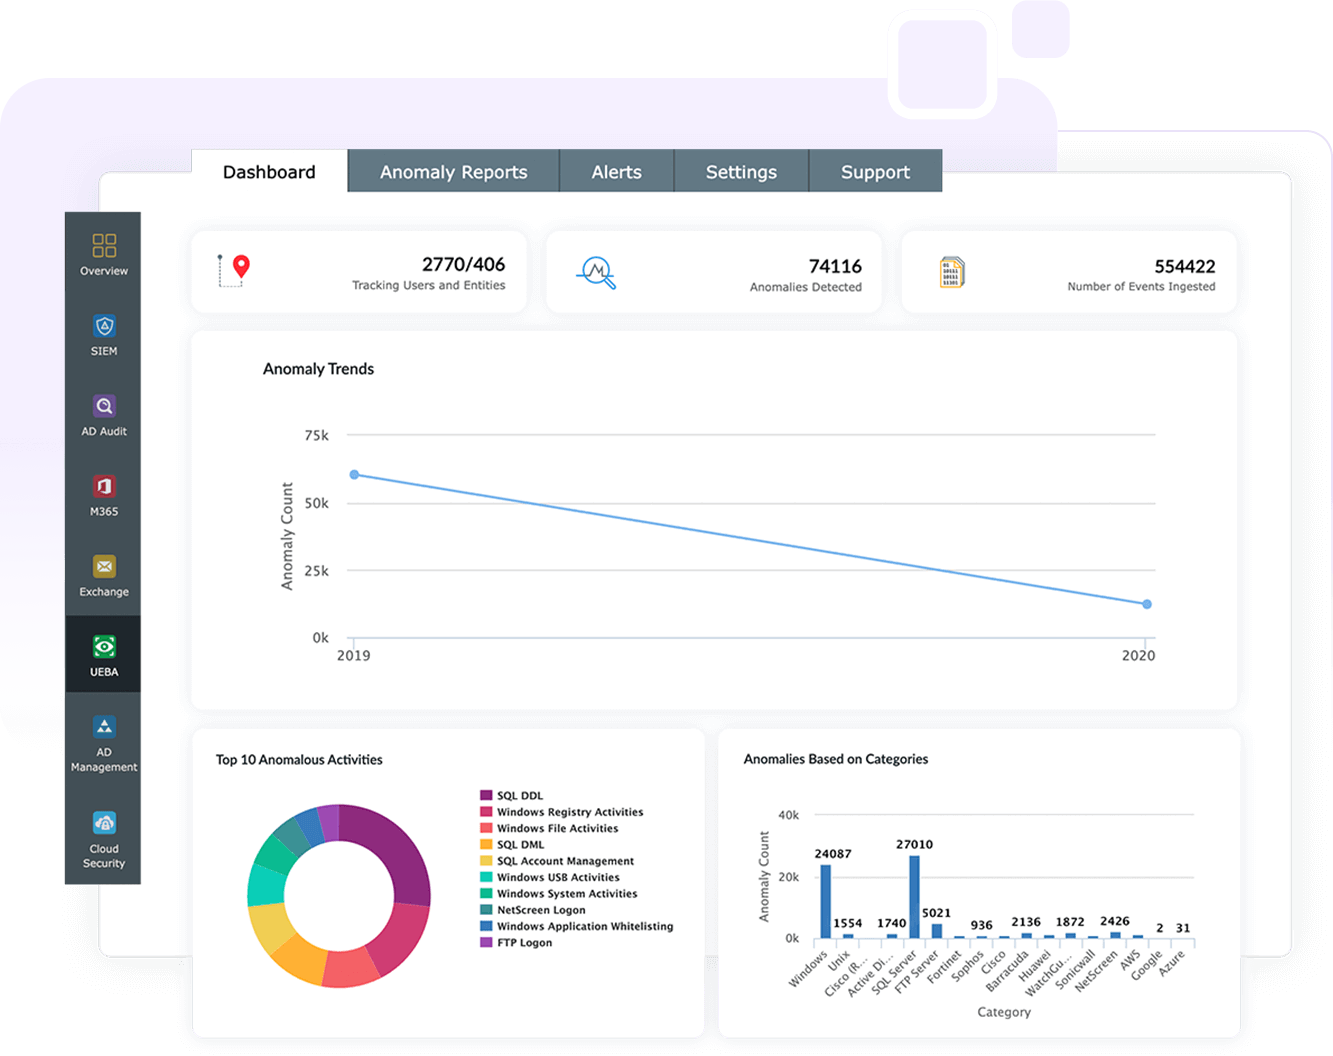
Serangan backdoor dapat memberi attacker akses tersembunyi ke sistem dan membuka peluang untuk melakukan pencuriand ata atau melakukan serangan lanjutan. Supaya serangan ini dapat terdeteksi, organisasi membutuhkan solusi SIEM modern yang memberikan visibilitas terhadap aktivitas di berbagai sistem.
Dengan solusi SIEM ManageEngine Log360, tim IT dapat mengumpulkan dan menganalisis log dari berbagai sumber, mengorelasikan security event, mendeteksi perilaku yang tidak normal, serta memanfaatkan threat intelligence dan pemetaan MITRE ATT&CK untuk mengidentifikasi aktivitas mencurigakan.
Tingkatkan visibilitas dan deteksi ancaman di lingkungan IT dengan ManageEngine Log360. Mulai free trial atau jadwalkan demo dengan tim kami!