Multi-Cloud Security: Strategi Mengamankan Lingkungan Cloud di Berbagai Platform
Saat ini, organisasi dapat memanfaatkan lebih dari satu cloud untuk menempatkan workload sesuai kebutuhan, meningkatkan fleksibilitas, mendukung disaster recovery, atau mengakomodasi kebutuhan aplikasi dan tim yang berbeda.
Tren ini membuat lingkungan IT organisasi semakin kompleks. Ketika adopsi multi-cloud meningkat, organisasi menghadapi tantangan baru dalam menjaga visibilitas, mengontrol akses, menerapkan security policy secara konsisten, hingga mendeteksi dan merespons ancaman.
Lalu, bagaimana cara organisasi menjaga keamanan ketika resource dan workload tersebar di berbagai cloud provider? Multi-cloud security menjadi pendekatan yang dibutuhkan untuk melindungi seluruh environment secara konsisten.
Apa Itu Multi-Cloud Security?
Multi-cloud security merupakan strategi, best practice, dan teknologi yang digunakan organisasi untuk melindungi data sensitif, aplikasi, dan workload yang terbesar di berbagai penyedia layanan cloud.
Pendekatan ini berfungsi untuk memastikan praktik dan kebijakan keamanan diterapkan secara konsisten, risiko keamanan dikelola, compliance terjaga, dan informasi sensitif tetap aman di platform cloud mana pun.
Mengapa Multi-Cloud Security itu Penting?
Penggunaan beberapa cloud provider memang membawa banyak manfaat bagi organisasi, seperti tingkat fleksibilitas yang lebih besar. Akan tetapi, semakin banyak cloud yang digunakan, semakin besar pula tanggung jawab organisasi untuk memastikan seluruh data dan resource dalam cloud tetap aman.
Dalam environment multi-cloud, satu kelemahan pada suatu platform berpotensi berdampak pada resource lain yang saling terhubung. Misalnya, kredensial yang berhasil dikompromikan pada satu environment dapat digunakan untuk memperoleh akses ke resource lain.
Jika beragam cloud yang digunakan organisasi tidak memiliki pengelolaan keamanan yang memadai, organisasi berisiko menghadapi data exposure, akses tidak sah, gangguan operasional, masalah compliance, hingga kerugian finansial dan reputasi.
Oleh sebab itu, organisasi tidak bisa mengandalkan kontrol keamanan dari masing-masing provider cloud. Diperlukan strategi integrasi yang memastikan data, identity, workload, dan infrastruktur terlindungi secara konsisten di seluruh environment.
Mengapa Keamanan Multi-Cloud Jauh Lebih Sulit?
Keamanan multi-cloud merupakan kebutuhan mendesak. Akan tetapi, tidak mudah untuk menerapkannya karena banyak tantangan yang muncul akibat perbedaan kondisi setiap layanan cloud.
Berikut adalah beberapa alasan yang membuat keamanan menjadi tantangan multi-cloud:
1. Terbatasnya visibilitas
Visibilitas menjadi tantangan penting dalam multi-cloud security. Organisasi perlu mengetahui apa saja yang berjalan di setiap cloud, beserta detail tentang data, pemilik akses, dan segala aktivitas mencurigakan.
Akan tetapi, visibilitas ini sulit didapatkan jika setiap cloud memiliki platform monitoring yang terpisah. Jika tim IT memantau satu-satu platform monitoring cloud, mungkin saja ada celah yang terlewatkan. Lalu, jika tim IT membutuhkan insight dari keseluruhan cloud, prosesnya memakan waktu lama dan mungkin ada konteks yang hilang.
2. Fragmentasi data
Multi-cloud membuat data yang dimiliki organisasi tersebar di berbagai layanan cloud. Hal ini meningkatkan risiko keamanan, sebab informasi yang sensitif mungkin saja tidak terlindungi dengan baik di suatu cloud.
Karena tersebar, organisasi juga menjadi lebih sulit untuk melacak semua data dan menjaga keamanannya. Data-data ini tidak aman bukan hanya saat disimpan, tetapi juga saat ditransfer antar layanan cloud.
3. Kebijakan dan konfigurasi yang tidak konsisten
Suatu cloud mungkin tidak memiliki konfigurasi yang sama dengan cloud lain. Misalnya, organisasi menerapkan kebijakan penyimpanan log selama 1 tahun. Di AWS, kebijakan ini sudah diterapkan dengan baik, tetapi di Azure log hanya disimpan selama 30 hari. Kebijakan dan konfigurasi yang tidak konsisten ini dapat meningkatkan risiko keamanan.
4. Meningkatnya attack surface
Penggunaan banyak platform cloud membuka lebih banyak 'pintu masuk' bagi serangan siber. Mulai dari aplikasi, API, database, storage, workload, hingga integrasi dengan pihak ketiga, semuanya dapat menjadi bagian dari attack surface organisasi.
Setiap komponen tersebut berpotensi menjadi titik masuk bagi attacker jika tidak dikelola dengan baik. Misalnya jika ada vulnerability, kesalahan konfigurasi, atau kontrol keamanan yang lemah. Hal ini bisa menjadi risiko yang kompleks karena biasanya berbagai cloud environment saling terhubung.
5. Kompleksitas incident response
Ketika terjadi security incident, tim security perlu mengetahui sumber serangan, resource yang terdampak, serta sejauh mana serangan terlalu menyebar. Dalam multi-cloud environment, mengetahui informasi tersebut akan semakin sulit karena log dan security event tersebar di berbagai provider.
Padahal, dalam menangani serangan siber, kecepatan respons sangat penting. Kalau attacker berada di dalam environment organisasi terlalu lama, semakin sulit organisasi pulih dari insiden.
6. Identitas dan hak akses yang tersebar
Setiap cloud memiliki user, account, role, permission, dan mekanisme access control sendiri. Seiring waktu, kondisi ini dapat membuat organisasi kesulitan mengetahui siapa yang memiliki akses terhadap resource tertentu dan apakah akses tersebut masih diperlukan.
Berbagai risiko yang perlu diperhatikan misalnya over-privilege—yaitu ketika user memiliki permission yang lebih luas daripada yang dibutuhkan, dormant account—akun yang sudah lama tidak digunakan dan dipantau, serta shared account—akun yang digunakan oleh banyak user secara bersamaan.
7. Risiko compliance
Keamanan cloud juga berkaitan erat dengan berbagai regulasi, standar industri, dan kebijakan internal organisasi. Umumnya, persyaratan tersebut mencakup bagaimana data di cloud disimpan, dilindungi, diakses, dipantau, dan dikelola.
Jika organisasi tidak punya mekanisme untuk mengelola keamanan di berbagai cloud, ada risiko ketidakpatuhan yang dapat memunculkan konsekuensi sanksi finansial, reputasi, maupun operasional.
Komponen Utama Keamanan Multi-Cloud
Menjaga multi-cloud security membutuhkan pendekatan yang menyeluruh. Berikut adalah beberapa komponen utama yang perlu diperhatikan organisasi dalam membangun strategi keamanan cloud:
Identity & Access Security
Identity merupakan salah satu lapisan keamanan paling penting dalam lingkungan multi-cloud, mengingat pengguna, administrator, dan service account dapat mengakses resource yang tersebar di berbagai cloud.
Komponen identity and access security mencakup IAM, SSO, MFA, RBAC, PAM, identity lifecycle management, dan CIEM. Teknologi tersebut membantu organisasi mengelola identity, autentikasi, hak akses, serta entitlement secara terpusat di berbagai environment.
Cloud Security Posture & Configuration
Setiap cloud provider memiliki konfigurasi dan kontrol keamanan yang berbeda. Perbedaan ini terkadang membuat organisasi kesulitan memastikan bahwa seluruh environment telah dikonfigurasi sesuai standar keamanan.
Hal tersebut membuat organisasi memerlukan evaluasi security posture dan konfigurasi cloud secara berkala melalui pendekatan Cloud Security Posture Management (CSPM) yang memantau postur keamanan, konfigurasi, kesalahan konfigurasi, dan compliance cloud.
Data Protection
Meski data tersebar di berbagai platform cloud, organisasi harus tetap memiliki kontrol terhadap data-data tersebut. Penting sekali untuk mengetahui di mana data berada, siapa yang dapat mengaksesnya, dan bagaimana data tersebut dilindungi.
Komponen data protection mencakup data classification, access control, encryption, DLP, serta backup and recovery untuk membantu melindungi dat dari akses tidak sah, kebocoran data, maupun kehilangan data.
Security Monitoring & Threat Detection
Mengamankan multi-cloud berarti mencegah serangan sekaligus memastikan organisasi dapat mendeteksi dan merespons aktivitas mencurigakan dengan cepat. Hal ini dapat dilakukan melalui dengan memantau log dan event keamanan dari satu platform terpusat.
Komponen ini mencakup centralized logging, security analytics, threat detection, UEBA, threat intelligence, dan incident response untuk membantu security team mendeteksi, menginvestigasi, dan merespons ancaman.
Network & Infrastructure Security
Dalam lingkungan multi-cloud, komunikasi terjadi antara user, cloud, workload, aplikasi, database, cloud environment, dan infrastruktur on-premises. Untuk menjaga komunikasi ini tetap aman, organisasi perlu memastikan adanya firewall, VPN, network segmentation, network traffic monitoring, dan secrure network configuration.
Compliance dan Governance
Keamanan multi-cloud perlu didukung oleh governance yang jelas untuk memastikan bagaimana data, identity, workload, dan infrastruktur dikelola di seluruh cloud environment. Governance mencakup kebijakan keamanan, kebijakan akses, prosedur audit, risk management, hingga prosedur respons insiden.
Strategi Menjaga Keamanan di Multi-Cloud
Untuk menerapkan keamanan secara konsisten di seluruh cloud environment, beberapa strategi yang dapat diterapkan antara lain:
1. Membangun visibilitas terpusat di seluruh cloud environment
Penggunaan beberapa cloud provider membuat informasi keamanan seperti aktivitas user, perubahan konfigurasi, akses ke cloud resource, hingga security event tersebar di berbagai environment. Kondisi ini dapat menyulitkan security team untuk mendapatkan gambaran menyeluruh mengenai kondisi keamanan organisasi.
Karena itu, organisasi perlu membangun centralized security monitoring yang memberikan visibilitas dari satu platform. Pendekatan ini memungkinkan tim security memantau aktivitas dari berbagai cloud environment, mengidentifikasi perubahan yang mencurigakan, dan melakukan investigasi tanpa harus berpindah platform.
Solusi seperti ManageEngine Log360 dapat diterapkan sebagai centralized log manager untuk berbagai cloud seperti AWS, Microsoft Azure, dan GCP.
Solusi ini dapat memberikan insight mengenai aktivitas user, identity and access management, network security, cloud functions, resource management, serta perubahan pada resource cloud.
2. Mengamankan akses dan penggunaan layanan cloud dengan CASB
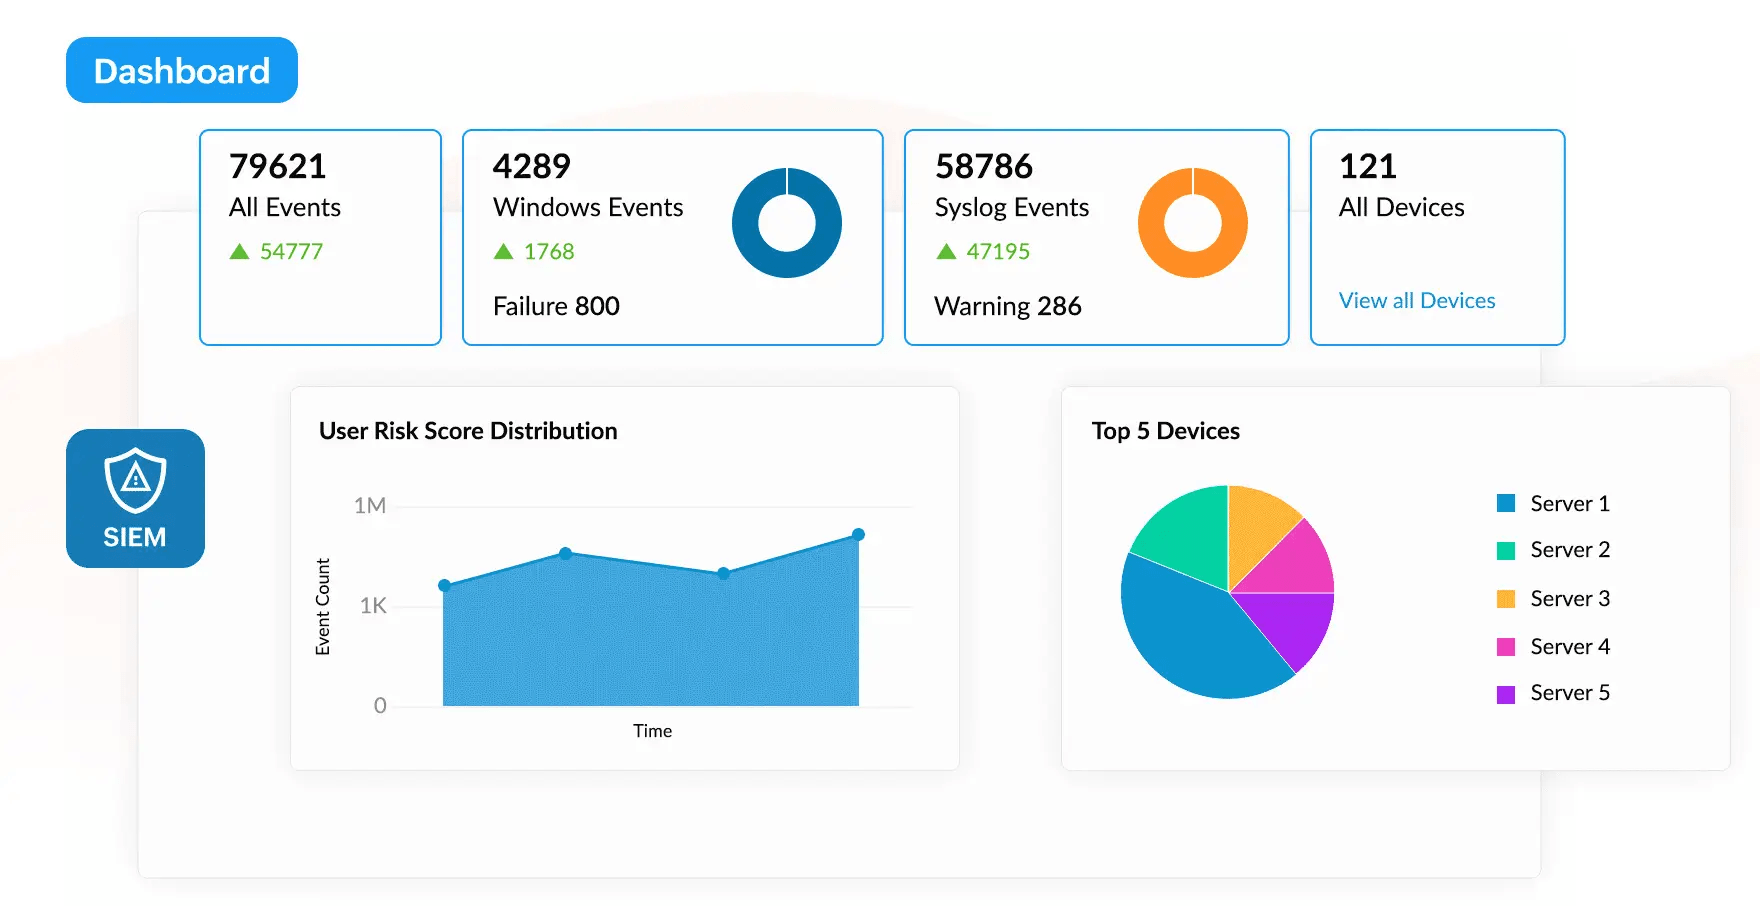
Dalam multi-cloud environment, keamanan tidak hanya berkaitan dengan resource yang dimiliki perusahaan, tetapi juga bagaimana user berinteraksi dengan berbagai aplikasi dan layanan cloud. Penggunaan aplikasi yang tidak disetujui, akses ke data sensitif, hingga aktivitas upload dan download dapat meningkatkan risiko data exposure dan data exfiltration.
Organisasi dapat menggunakan Cloud Access Security Broker (CASB) untuk mendapatkan visibilitas terhadap penggunaan cloud applications sekaligus menerapkan security policy. CASB dapat membantu memantau user dan aplikasi yang mengakses cloud, mengidentifikasi shadow IT, mengontrol akses ke aplikasi yang tidak disetujui, serta melindungi data dari aktivitas yang berisiko.
ManageEngine Log360 memiliki kapabilitas CASB terintegrasi yang dapat memberi insight keamanan tentang cloud, memantau cloud, membatasi akses tidak sah, dan mengidentifikasi konten berbahaya yang diunggah ke aplikasi cloud.
3. Menerapkan prinsip least privilege dan mengelola cloud entitlement
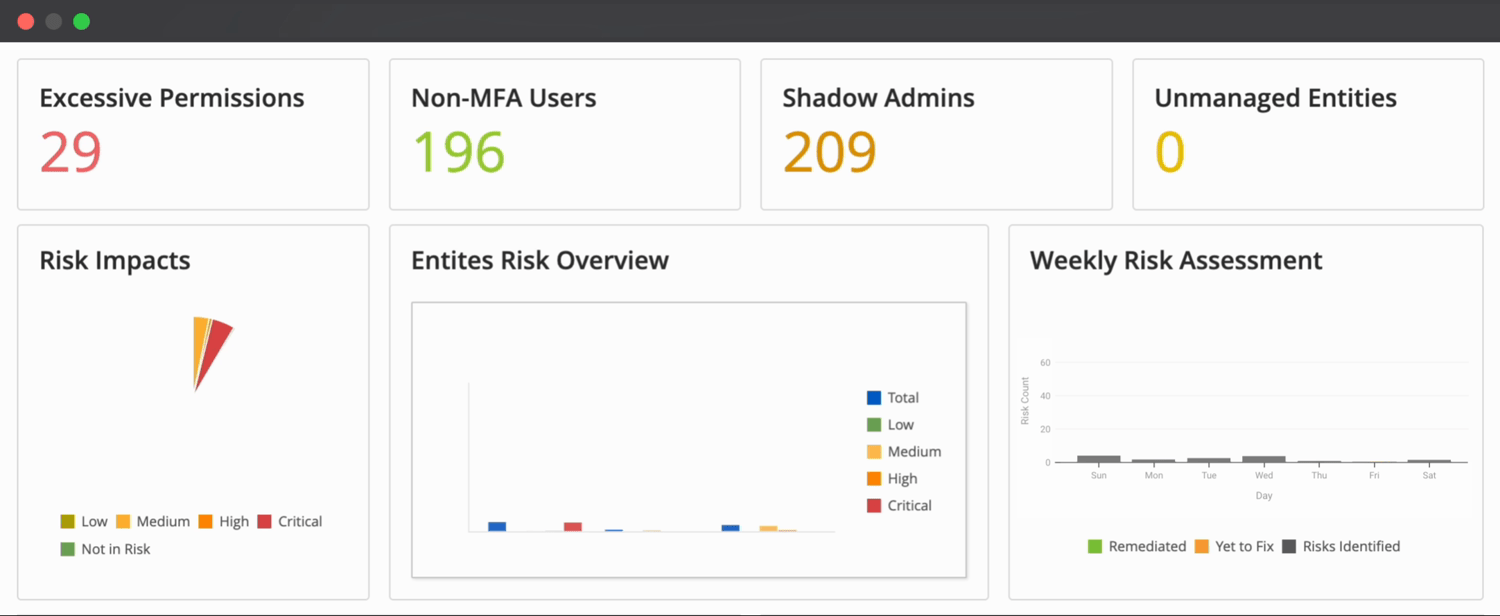
Selain mengontrol penggunaan aplikasi cloud, organisasi perlu memastikan bahwa setiap identity hanya memiliki akses yang benar-benar dibutuhkan. Akan tetapi, ketika user, administrator, service account, dan workload memiliki entitlement yang tersebar di berbagai cloud environment, prosesnya jadi lebih sulit.
Organisasi dapat menerapkan least privilege dengan meninjau entitlement secara berkala dan mengidentifikasi privilege yang berlebihan, akun yang tidak lagi digunakan, serta akses yang tidak sesuai dengan kebutuhan.
ManageEngine PAM360 menyediakan kapabilitas Cloud Infrastructure Entitlement Management (CIEM) yang memberikan visibilitas terpusat terhadap user, cloud account, resource, role, dan privilege. CIEM membantu organisasi mengidentifikasi siapa yang memiliki akses terhadap resource tertentu serta mengidentifikasi excessive permissions dan risiko pada cloud entitlement.
Untuk privileged access, PAM360 juga menyediakan enterprise credential vault, just-in-time privilege elevation, least-privilege workflow, privileged session monitoring, dan privileged user behavior analytics. Kontrol tersebut membantu organisasi membatasi privileged access dan mengurangi risiko penyalahgunaan akun.
4. Melindungi data dan workload di seluruh environment
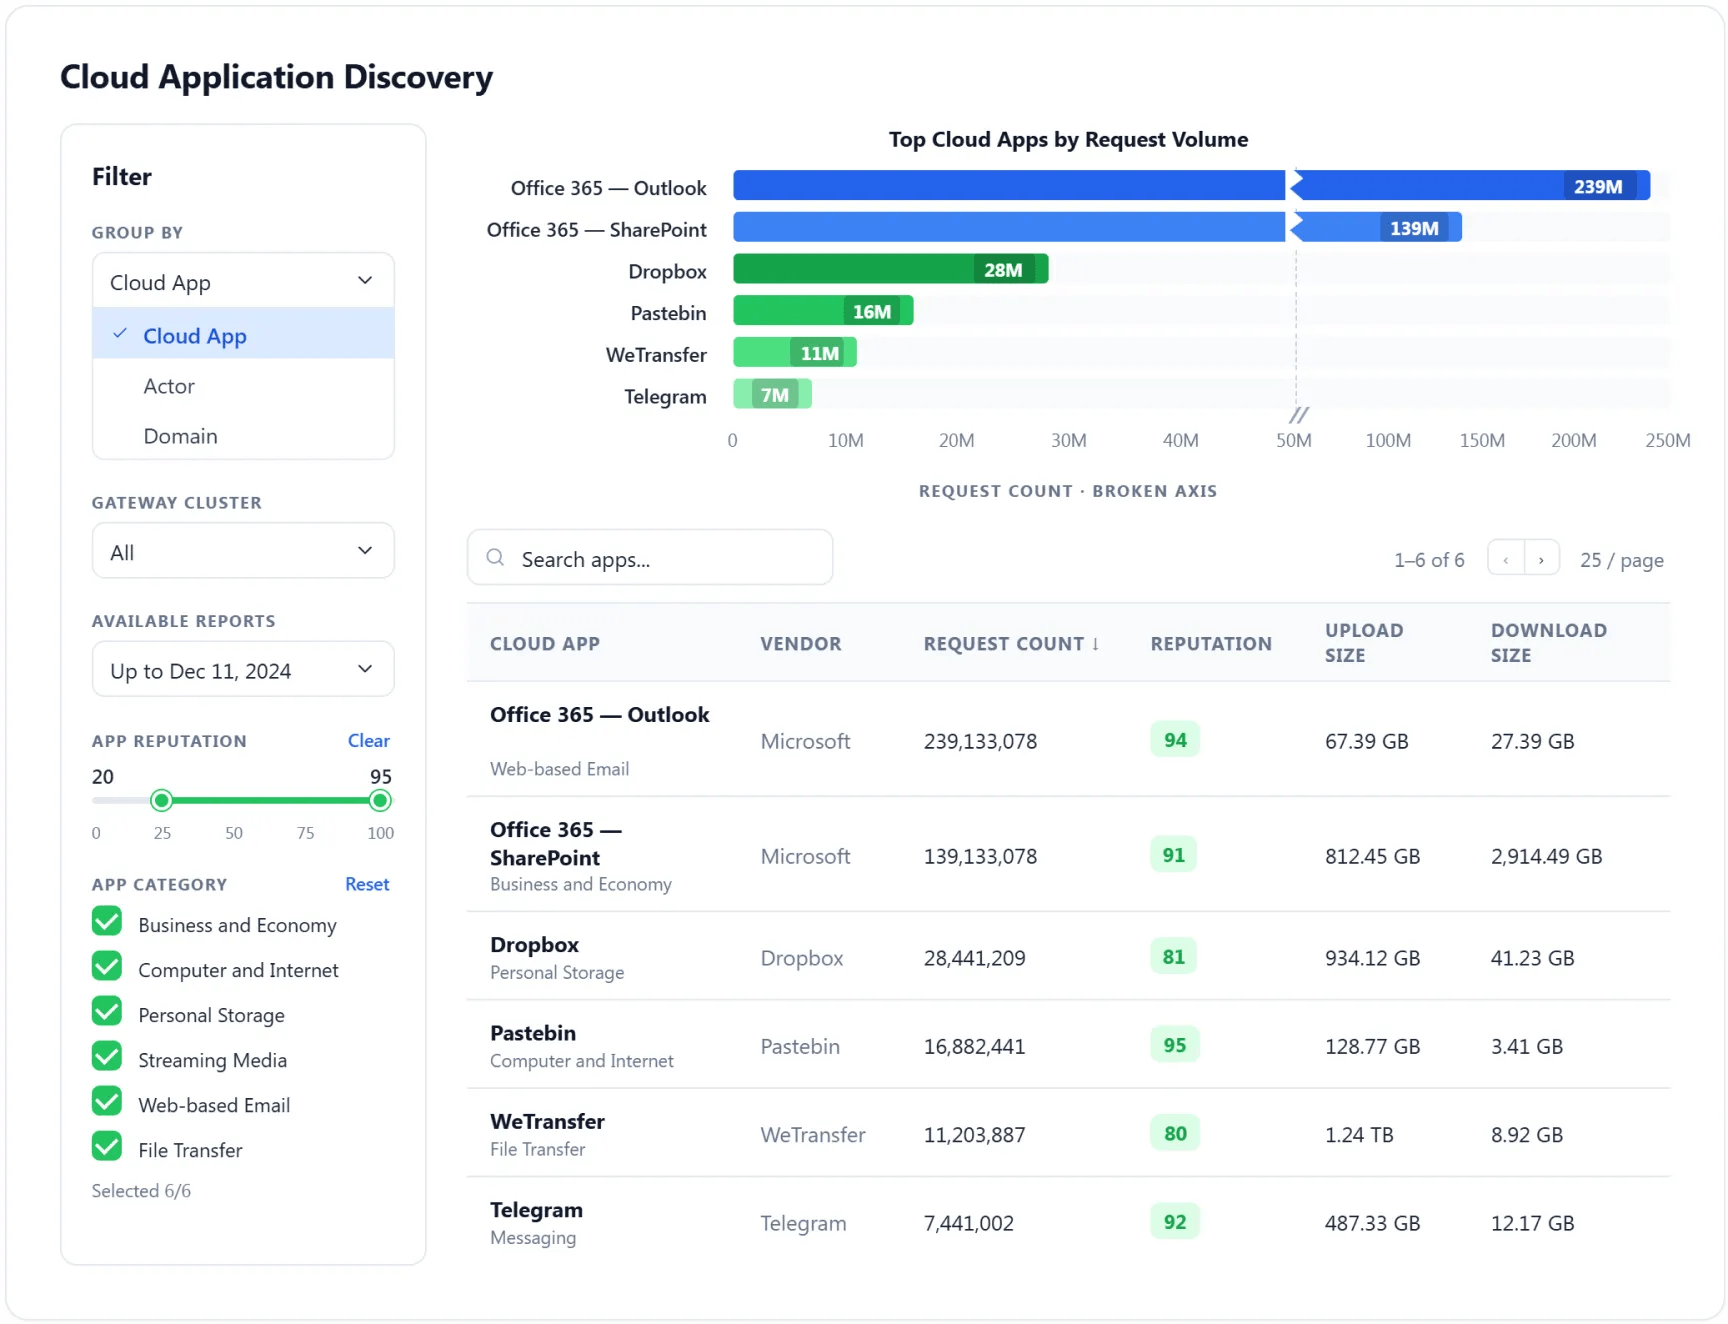
Data dalam lingkungan multi-cloud dapat tersimpan di berbagai server, aplikasi, cloud storage, maupun endpoint. Karena itu, organisasi perlu mengetahui jenis data yang dimiliki, lokasi penyimpanannya, siapa yang dapat mengaksesnya, dan bagaimana data tersebut digunakan.
ManageEngine DataSecurity Plus dapat membantu meningkatkan visibilitas dan keamanan data melalui kapabilitas seperti data discovery, data classification, file access auditing, file integrity monitoring, dan cloud app discovery.
5. Memusatkan deteksi ancaman dan respons insiden
Visibilitas saja tidak cukup. Organisasi juga perlu mampu mendeteksi ancaman dan meresponsnya dengan cepat ketika terjadi security incident.
ManageEngine Log360 dapat digunakan sebagai centralized SIEM multi-cloud untuk mengumpulkan dan menganalisis security log dari berbagai sumber, termasuk cloud, endpoint, server, database, firewall, dan perangkat jaringan.
Dengan kapabilitas real-time event correlation, UEBA berbasis machine learning, threat intelligence, MITRE ATT&CK-based detection dan threat hunting, Log360 mampu menjaga keamanan multi-cloud.
Checklist Best Practice Mengamankan Multi Cloud
Untuk menjaga keamanan di seluruh cloud environment, organisasi perlu memastikan bahwa security control diterapkan secara konsisten dan dievaluasi secara berkala.
Beberapa best practice yang dapat diterapkan antara lain:
Inventarisasi seluruh cloud asset dan perbarui inventaris secara berkala.
Terapkan MFA dan least privilege pada identity yang mengakses cloud environment.
Tinjau cloud entitlement dan permission secara berkala untuk menemukan excessive atau unused privilege.
Pantau penggunaan cloud applications dan identifikasi shadow IT serta aktivitas cloud yang berisiko.
Terapkan security baseline yang konsisten dan periksa misconfiguration secara berkala.
Pusatkan security log dan monitoring dari berbagai cloud environment.
Lindungi data sensitif dengan classification, encryption, dan DLP sesuai kebutuhan.
Segmentasikan network dan workload untuk membatasi akses antar-environment.
Uji incident response dan backup/recovery secara berkala.
Otomatisasi security operations yang berulang untuk mempercepat deteksi dan respons.
Jaga Multi-Cloud Security dengan ManageEngine
Meskipun penggunaan multi-cloud memberikan fleksibilitas bagi organisasi, ketika semakin banyak environment yang digunakan, semakin kompleks pula pengelolaan identity, data, workload, konfigurasi, serta security event di seluruh cloud.
Karena itu, organisasi membutuhkan pendekatan keamanan yang terintegrasi, mulai dari membangun visibilitas terpusat, mengamankan akses dan penggunaan cloud services melalui Cloud Access Security Broker (CASB), menerapkan least privilege dan mengelola cloud entitlement, hingga memusatkan threat detection dan incident response.
ManageEngine menyediakan berbagai kapabilitas untuk mendukung kebutuhan tersebut. Log360 membantu organisasi memantau cloud environment, mengelola security log, mendeteksi ancaman, serta mengamankan penggunaan cloud services melalui integrated CASB. Sementara itu, PAM360 membantu mengelola privileged access dan cloud entitlement melalui CIEM.
Dengan pendekatan yang tepat, solusi keamanan multi-cloud untuk perusahaan dapat membantu organisasi meningkatkan visibilitas dan menjaga keamanan environment secara lebih konsisten.
Pelajari selengkapnya tentang ManageEngine melalui demo dengan tim kami!