Intrusion Detection System (IDS): Cara Kerja & Implementasi di Enterprise
Serangan siber dapat menyusup ke jaringan melalui berbagai cara dan tidak selalu mudah dikenali. Intrusion Detection System (IDS) membantu organisasi memantau aktivitas jaringan dan mendeteksi indikasi ancaman, seperti traffic mencurigakan atau upaya akses tidak sah.
Namun, semakin besar lingkungan IT, semakin banyak pula log dan alert yang perlu dipantau. Lantas, bagaimana IDS bekerja dan apa saja best practice untuk mengelolanya di lingkungan enterprise?
Apa Itu Intrusion Detection System?
Intrusion detection system atau IDS adalah sistem keamanan yang digunakan untuk memantau aktivitas jaringan dan perangkat. Tool ini dimanfaatkan sebagai strategi mengamankan jaringan, terutama untuk melihat apakah terdapat aktivitas berbahaya dan mencurigakan di jaringan serta pelanggaran kebijakan keamanan.
Ketika terdapat aktivitas mencurigakan, IDS dapat mengirim alert ke tim IT security. Dengan begitu, tim dapat mempercepat respons terhadap ancaman dan meningkatkan compliance.
Tool IDS itu sendiri berupa aplikasi yang dapat diinstal di endpoint atau perangkat hardware yang tersambung di jaringan. Selain itu, ada pula yang berbasis cloud.
Mengapa Intrusion Detection System itu Penting?
Dalam konteks cybersecurity, intrusion merupakan aktivitas atau upaya untuk memperoleh akses tidak sah terhadap perangkat, jaringan, atau sistem. Akses ini diperoleh attacker menggunakan beragam teknik, seperti address spoofing, fragmentation, pattern evasion, dan coordinated attack.
IDS menjadi semakin penting saat ini, sebab strategi attacker semakin canggih. Kini, attacker dapat menyusup masuk ke sistem organisasi bahkan tanpa terdeteksi. Jika dikombinasikan dengan tool cybersecurity, IDS dapat menjadi lapisan pertahanan tambahan untuk membantu mendeteksi potensi ancaman.
Alert yang dihasilkan oleh IDS dikirim secara real-time atau near real-time. Maka, tim IT security pun bisa melakukan investigasi dan merespons ancaman dengan lebih cepat. IDS juga dapat mengumpulkan dan menganalisis informasi dari network traffic, seperti network packets, melalui sensor yang ditempatkan pada jaringan.
Selain itu, IDS juga dapat membantu organisasi memenuhi kebutuhan monitoring dan compliance. Informasi mengenai aktivitas mencurigakan, alert, dan kejadian keamanan yang dicatat oleh IDS dapat digunakan sebagai bagian dari dokumentasi dan proses investigasi keamanan.
Bagi organisasi di Indonesia, hal ini relevan untuk memenuhi ketentuan regulasi seperti UU PDP, POJK 11/2022, atau standar ISO 27001 yang semakin banyak diwajibkan.
Apa Saja Jenis-jenis Intrusion Detection System?
Intrusion detection system memiliki beragam jenis yang dibedakan berdasarkan sumber data, lokasi penempatan, dan tipe aktivitas yang dimonitor.
1. Network intrusion detection system (NIDS)
NIDS memonitor traffic inbound dan outbound pada jaringan untuk mendeteksi aktivitas yang mencurigakan atau berbahaya. Umumnya, NIDS diletakkan di titik-titik strategis dalam jaringan untuk memantau traffic pada segmen jaringan tertentu, termasuk mendeteksi ancaman dari luar atau insider threat.
NIDS umumnya bekerja secara out-of-band dengan menganalisis salinan network packet, sehingga tidak mengganggu aliran traffic utama. Dalam mendeteksi ancaman, NIDS dapat menggunakan pendekatan seperti signature-based detection dan anomaly-based detection.
2. Host intrusion detection system (HIDS)
HIDS ditempatkan pada host atau endpoint tertentu, seperti laptop, router, server, dan desktop. Tugasnya untuk memonitor aktivitas yang terjadi di perangkat tersebut, seperti traffic yang masuk dan keluar dari perangkat. Di lingkungan enterprise Indonesia yang masih banyak menggunakan on-premises server, HIDS sangat relevan untuk melindungi aset kritis.
HIDS juga dapat dikombinasikan dengan NIDS. Jika NIDS memberikan visibilitas terhadap aktivitas jaringan, HIDS dapat memberikan perlindungan tambahan pada perangkat tertentu dan membantu mendeteksi aktivitas berbahaya yang berasal dari perangkat yang telah terkompromi.
3. Protocol-based intrusion detection system (PIDS)
PIDS memonitor dan menganalisis protokol komunikasi di antara server dan perangkat atau pengguna. Umumnya diletakkan di bagian depan web server untuk memantau protokol seperti HTTP atau HTTPS dan mendeteksi aktivitas mencurigakan.
4. Application protocol-based intrusion detection system (APIDS)
APIDS berfokus pada monitoring protokol yang digunakan oleh aplikasi tertentu. APIDS dapat ditempatkan di antara web server dan database untuk memonitor komunikasi pada application-specific protocol, seperti protokol SQL, serta membantu mendeteksi aktivitas mencurigakan seperti SQL injection.
5. Virtual machine-based intrusion detection system (VMIDS)
VMIDS mendeteksi intrusi dengan memonitor virtual machine (VM). Sistem ini dapat digunakan untuk memantau aktivitas dan traffic dalam lingkungan virtual serta membantu mendeteksi aktivitas mencurigakan pada VM dan sistem yang terhubung dengannya.
Bagaimana Intrusion Detection System Bekerja?
Setelah ditempatkan, IDS akan menggunakan dua jenis teknik untuk mengidentifikasi potensi ancaman, yaitu:
1. Signature-based threat detection
Signature-based detection bekerja dengan mencocokkan aktivitas yang terdeteksi dengan pola serangan yang telah diketahui. Pola tersebut disimpan dalam database signature yang berisi pola atau identifier dari ancaman yang pernah teridentifikasi sebelumnya. Akan tetapi, metode deteksi ini tidak bisa mendeteksi ancaman baru yang belum memiliki signature.
2. Anomaly-based threat detection
Anomaly-based detection mengidentifikasi aktivitas yang menyimpang dari perilaku normal atau baseline. Ketika ditemukan aktivitas yang berbeda secara signifikan dari pola normal, sistem dapat memicu alert untuk aktivitas tersebut.
Metode ini dapat membantu mendeteksi ancaman baru yang belum memiliki signature, tetapi juga sering menimbulkan false positive. Ini karena aktivitas yang sebenarnya benar atau sah juga berpotensi dianggap sebagai anomali. Itulah mengapa, kini anomaly-based detection banyak memanfaatkan teknologi AI dan ML untuk membantu meningkatkan akurasi.
Intrusion Detection System vs Firewall
IDS dan firewall sama-sama berhubungan dengan keamanan jaringan, tetapi keduanya berbeda.
Firewall bertindak seolah petugas keamanan di pintu gerbang yang menentukan mana traffic yang diizinkan masuk atau tidak berdasarkan aturan. Misalnya, IP address tertentu dibolehkan, tetapi koneksi dari sumber tertentu ditolak. Secara garis besar, fokus firewall adalah untuk mengontrol akses.
Sementara itu, IDS bertindak seolah CCTV. Fokusnya mendeteksi dan mengawasi traffic yang lewat, lalu mencari tanda-tanda aktivitas mencurigakan. Jika ada yang mencurigakan, maka IDS akan memberi alert ke tim IT security. Biasanya, IDS tidak bisa memblokir traffic secara langsung.
Intrusion Detection System vs Intrusion Prevention System
Aktivitas IDS umumnya hanya terbatas pada monitoring dan deteksi ancaman atau aktivitas yang keluar dari baseline normal. Akan tetapi, tidak ada tindaklanjut yang bisa diberikan untuk ancaman yang sudah teridentifikasi. IDS biasanya hanya mencatat informasi mengenai aktivitas yang diamati dan memberi alert saja.
Itulah mengapa, Intrusion Prevention System (IPS) diperlukan. IPS adalah tool yang memiliki kemampuan deteksi seperti IDS, tetapi juga dapat mencoba menghentikan atau mencegah aktivitas yang terdeteksi sebelum mencapai target. Bentuk responsnya beragam, bisa berupa pemblokiran aktivitas berbahaya atau konfigurasi ulang firewall.
Karena fungsinya saling melengkapi, organisasi sebaiknya memiliki IDS dan IPS dalam strategi pertahanan siber. Keduanya tidak selalu harus berupa dua tool terpisah, sebab ada juga solusi yang menggabungkan kapabilitas IDS dan IPS.
Best Practice Mengelola IDS di Enterprise
IDS membantu organisasi mendeteksi aktivitas mencurigakan pada jaringan, tetapi implementasinya tidak berhenti pada pemasangan dan konfigurasi sistem. Banyaknya log dan alert yang dihasilkan IDS/IPS juga perlu dikelola agar informasi tersebut dapat digunakan secara efektif oleh tim security.
Berikut beberapa best practice yang dapat diterapkan untuk mengelola IDS di lingkungan enterprise.
1. Memusatkan log IDS
IDS dan IPS menghasilkan banyak log yang berisi informasi mengenai serangan dan aktivitas mencurigakan. Log ini sebaiknya dikumpulkan dalam satu platform keamanan yang bisa mengambil log dari berbagai vendor IDS, seperti Cisco dan Juniper.
Dengan begitu, tim security mendapatkan visibilitas menyeluruh dan mempermudah proses monitoring serta investigasi.
2. Memonitor log IDS secara real-time
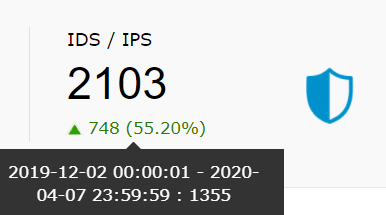
IDS dapat menghasilkan alert ketika mendeteksi serangan atau aktivitas yang mencurigakan. Tim IT security sebaiknya memantau aktivitas tersebut secara real-time agar potensi ancaman dapat segera diketahui dan ditindaklanjuti.
Threat detection dapat membantu tim security mengidentifikasi aktivitas mencurigakan berdasarkan data dan alert keamanan yang dikumpulkan. Informasi tersebut kemudian dapat dipusatkan dalam satu dashboard monitoring IDS yang juga menampilkan data dari berbagai sumber lainnya.
3. Mengorelasikan security event untuk mengidentifikasi pola serangan
Satu log atau alert dari IDS/IPS belum tentu memberikan gambaran lengkap mengenai suatu serangan. Karena itu, tim security sebaiknya menghubungkan berbagai event keamanan untuk mengidentifikasi pola aktivitas yang saling berkaitan. Penggunaan built-in correlation rules dapat membantu mengotomatiskan proses korelasi dan mengidentifikasi hubungan antara berbagai event keamanan.
Dengan begitu, tim security dapat memperoleh konteks yang lebih lengkap mengenai serangan dan mengidentifikasi aktivitas mencurigakan yang mungkin tidak terlihat jika setiap event dianalisis secara terpisah.
4. Menganalisis log IDS untuk mengidentifikasi tren serangan
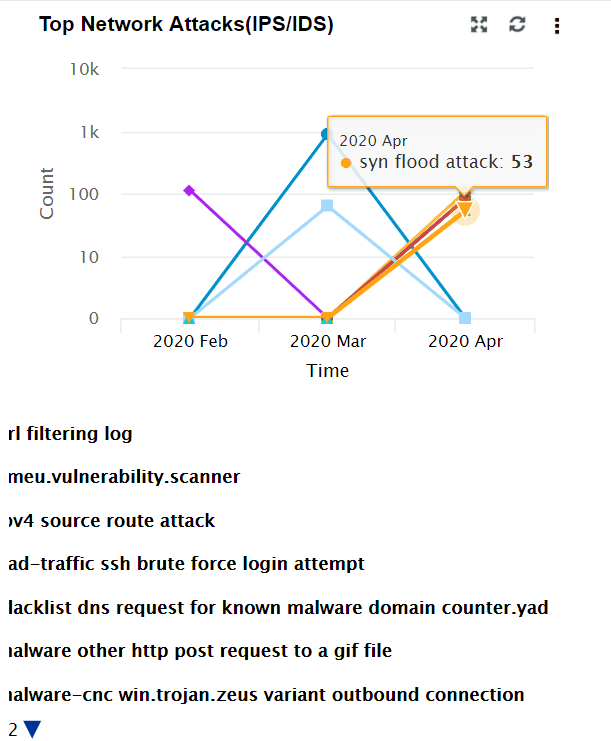
Log IDS tidak hanya berguna untuk mengetahui aktivitas mencurigakan yang sedang terjadi, tetapi juga dapat memberikan informasi mengenai pola serangan dari waktu ke waktu. Karena itu, tim security sebaiknya menganalisis log secara berkala untuk mengetahui jenis serangan yang sering terjadi, perangkat yang paling banyak menjadi target, serta sumber serangan.
Informasi tersebut dapat membantu tim security memahami tren serangan dan mengidentifikasi pola yang perlu ditindaklanjuti. Analisis terhadap serangan dari luar organisasi juga dapat memberikan informasi tambahan mengenai aktivitas berbahaya yang menargetkan jaringan.
5. Mengintegrasikan monitoring IDS dengan data keamanan lain
IDS hanya memberikan informasi mengenai sebagian aktivitas keamanan dalam jaringan. Untuk mendapatkan gambaran yang lebih lengkap, tim security sebaiknya menghubungkan informasi dari IDS/IPS dengan data dari perangkat dan sistem keamanan lainnya, seperti firewall, router, server, dan endpoint.
Dengan begitu, tim security dapat melihat aktivitas keamanan dari berbagai sumber dalam satu konteks dan mempermudah proses investigasi ketika terjadi insiden.
ManageEngine Membantu Meningkatkan Keamanan dengan Intrusion Detection System
IDS membantu organisasi memantau aktivitas jaringan dan mendeteksi potensi ancaman sebelum berkembang menjadi insiden keamanan yang lebih besar. Namun, banyaknya alert dan log yang dihasilkan IDS dapat menyulitkan tim untuk memantau dan menganalisis seluruh aktivitas secara efektif.
ManageEngine Log360 membantu mengumpulkan dan menganalisis log dari berbagai sumber, termasuk IDS/IPS, firewall, router, server, endpoint, dan aplikasi. Dengan kapabilitas monitoring server real-time, dashboard yang memusatkan data keamanan dalam satu platform, dan kemampuan mengorelasikan berbagai event, tim IT security dapat memperoleh konteks yang lebih lengkap untuk mendeteksi dan menginvestigasi potensi ancaman.
Pelajari lebih lanjut tentang bagaimana solusi SIEM ManageEngine Log360 membantu organisasi memantau dan mendeteksi ancaman keamanan melalui demo dengan tim kami!