Vulnerability Assessment Adalah: Pengertian, Proses, dan Best Practice
Seiring berkembangnya infrastruktur IT, jumlah perangkat, aplikasi, dan layanan yang harus diamankan juga ikut bertambah. Di saat yang sama, setiap komponen tersebut berpotensi memiliki celah keamanan, mulai dari software yang belum diperbarui, konfigurasi yang kurang tepat, hingga layanan yang terekspos tanpa perlindungan memadai.
Organisasi perlu memahami mana yang paling berisiko dan harus segera ditangani. Sebab, tidak semua kerentanan memiliki dampak yang sama, dan memperbaiki semuanya dalam waktu bersamaan tentu bukan hal yang realistis.
Karenanya vulnerability assessment dibutuhkan. Proses ini membantu organisasi mengidentifikasi, mengevaluasi, dan memprioritaskan kerentanan berdasarkan tingkat risikonya, sehingga upaya remediation bisa dilakukan secara lebih terarah.
Dalam artikel ini, kita akan membahas apa itu vulnerability assessment, bagaimana prosesnya dilakukan, perbedaannya dengan vulnerability scanning dan penetration testing, serta best practice yang dapat diterapkan untuk memperkuat keamanan organisasi.
Apa itu vulnerability assessment?
Vulnerability assessment adalah proses untuk mengidentifikasi, mengevaluasi, dan memprioritaskan kerentanan keamanan pada sistem, jaringan, aplikasi, dan perangkat dalam lingkungan IT.
Kerentanan dapat berasal dari software yang belum di-patch, konfigurasi yang salah, sistem yang sudah usang, atau layanan yang terekspos. Namun, vulnerability assessment tidak hanya menemukan celah tersebut. Proses ini juga membantu menentukan mana yang memiliki risiko paling tinggi dan perlu diperbaiki terlebih dahulu.
Mengapa vulnerability assessment penting?
Lingkungan IT terus berubah. Perangkat baru ditambahkan, aplikasi diperbarui, konfigurasi berubah, dan vulnerability baru ditemukan hampir setiap saat. Tanpa assessment yang dilakukan secara berkala, celah keamanan dapat tetap tersembunyi hingga akhirnya dimanfaatkan oleh penyerang.
Vulnerability assessment membantu organisasi mendapatkan visibilitas yang lebih baik terhadap kondisi keamanan mereka. Tim IT dapat mengetahui aset mana yang rentan, memahami tingkat risikonya, dan memfokuskan remediation pada masalah yang paling mendesak.
Sehingga, organisasi dapat mengurangi attack surface, mempercepat penanganan kerentanan kritis, dan membuat proses vulnerability management menjadi lebih terarah daripada sekadar memperbaiki setiap temuan satu per satu.
Bagaimana proses vulnerability assessment dilakukan?
Vulnerability assessment biasanya dilakukan melalui beberapa tahapan, mulai dari mengidentifikasi aset hingga memastikan kerentanan telah ditangani dengan benar.
1. Identifikasi aset
Langkah pertama adalah mengetahui aset apa saja yang perlu diperiksa, seperti endpoint, server, aplikasi, database, network device, dan cloud workload.
Inventaris aset yang akurat penting karena perangkat yang tidak teridentifikasi dapat menjadi blind spot dalam lingkungan IT.
2. Lakukan vulnerability scanning
Setelah scope ditentukan, organisasi dapat melakukan scanning untuk mencari vulnerability yang diketahui, software usang, missing patch, konfigurasi yang tidak aman, atau layanan yang berpotensi terekspos.
Hasil scanning biasanya menjadi dasar untuk proses analisis berikutnya.
3. Analisis dan prioritaskan discovery
Tidak semua vulnerability perlu ditangani dengan tingkat urgensi yang sama. Tim IT perlu mempertimbangkan severity, tingkat eksploitasi, criticality aset, exposure, dan potensi dampak terhadap bisnis.
Dengan begitu, vulnerability yang paling berisiko dapat ditangani terlebih dahulu.
4. Lakukan remediation
Remediation dapat berupa instalasi patch, perubahan konfigurasi, pembaruan software, penonaktifan layanan yang tidak diperlukan, atau penerapan kontrol keamanan tambahan.
Jika patch belum tersedia, organisasi juga dapat menerapkan langkah mitigasi sementara untuk mengurangi risiko.
5. Lakukan rescan dan verifikasi
Setelah remediation dilakukan, lakukan scanning ulang untuk memastikan vulnerability benar-benar telah diperbaiki dan tidak menimbulkan masalah baru.
Proses ini juga membantu memastikan bahwa tindakan remediation yang dilakukan sudah efektif.
6. Lakukan assessment secara berkala
Vulnerability assessment sebaiknya tidak dilakukan hanya sekali. Perubahan pada sistem, software, dan konfigurasi dapat menciptakan celah baru kapan saja.
Karena itu, assessment perlu dilakukan secara rutin sebagai bagian dari proses vulnerability management yang berkelanjutan.
Jenis-jenis vulnerability assessment
Vulnerability assessment dapat dilakukan pada berbagai bagian lingkungan IT. Jenis assessment yang digunakan biasanya bergantung pada aset, teknologi, dan attack surface yang ingin diperiksa.
1. Network vulnerability assessment
Network vulnerability assessment digunakan untuk menemukan kelemahan pada perangkat dan layanan yang terhubung ke jaringan.
Assessment ini dapat membantu mengidentifikasi port yang terbuka, service yang tidak aman, perangkat dengan firmware usang, konfigurasi jaringan yang lemah, hingga sistem yang terekspos tanpa kontrol yang memadai.
Jenis assessment ini penting terutama pada lingkungan yang memiliki banyak server, router, switch, firewall, atau perangkat lain yang saling terhubung.
2. Host-based vulnerability assessment
Host-based assessment berfokus pada perangkat individual, seperti server, workstation, dan endpoint.
Pemeriksaan dapat mencakup versi operating system, missing patch, aplikasi yang terinstal, konfigurasi keamanan, local privileges, hingga service yang berjalan pada perangkat tersebut.
Dengan pendekatan ini, tim IT dapat melihat risiko pada level perangkat secara lebih detail, bukan hanya dari sisi jaringan.
3. Application vulnerability assessment
Application vulnerability assessment digunakan untuk mencari celah pada aplikasi, khususnya web application dan layanan yang dapat diakses pengguna.
Assessment dapat mencakup kelemahan seperti insecure configuration, authentication yang lemah, outdated components, hingga vulnerability yang berpotensi membuka jalan bagi serangan seperti SQL injection atau cross-site scripting.
4. Database vulnerability assessment
Database sering menyimpan informasi bisnis dan data sensitif sehingga menjadi target bernilai tinggi bagi penyerang.
Assessment pada database dapat digunakan untuk menemukan misconfiguration, default account, weak access control, software database yang sudah usang, hingga hak akses berlebihan.
5. Wireless vulnerability assessment
Wireless assessment berfokus pada jaringan Wi-Fi dan perangkat wireless.
Tujuannya antara lain menemukan rogue access point, konfigurasi wireless yang tidak aman, authentication yang lemah, atau perangkat yang dapat membuka akses tidak sah ke jaringan internal.
6. Cloud vulnerability assessment
Pada lingkungan cloud, vulnerability tidak hanya berasal dari software yang digunakan, tetapi juga dari konfigurasi infrastructure dan akses.
Cloud vulnerability assessment dapat membantu mengidentifikasi exposed service, konfigurasi storage yang terlalu terbuka, workload yang belum diperbarui, excessive permissions, atau security control yang tidak diterapkan secara konsisten.
Dalam praktiknya, organisasi biasanya tidak hanya menggunakan satu jenis assessment. Lingkungan IT modern terdiri dari endpoint, network, aplikasi, database, dan cloud yang saling terhubung, sehingga vulnerability assessment perlu memberikan visibilitas lintas aset secara menyeluruh.
Vulnerability assessment vs. vulnerability scanning
Meskipun sering digunakan secara bergantian, vulnerability assessment dan vulnerability scanning bukanlah hal yang sama.
Vulnerability scanning adalah proses otomatis untuk memeriksa sistem dan menemukan potensi vulnerability berdasarkan database kerentanan, konfigurasi, atau indikator keamanan tertentu.
Sementara itu, vulnerability assessment memiliki cakupan yang lebih luas. Hasil scanning dianalisis untuk memahami tingkat risiko, menentukan prioritas, dan memutuskan tindakan remediation yang paling tepat.
Secara sederhana:
Vulnerability scanning = menemukan vulnerability.
Vulnerability assessment = menemukan, menganalisis, dan menentukan apa yang perlu dilakukan terhadap vulnerability tersebut.
Karena itu, vulnerability scanning biasanya menjadi salah satu bagian dari vulnerability assessment, bukan keseluruhan prosesnya.
Vulnerability assessment vs. penetration testing
Vulnerability assessment dan penetration testing sama-sama digunakan untuk menemukan kelemahan keamanan, tetapi keduanya memiliki tujuan yang berbeda.
Vulnerability assessment berfokus pada pencarian dan evaluasi vulnerability dalam cakupan yang luas. Proses ini biasanya dilakukan secara rutin untuk mengetahui kondisi keamanan sistem dan menentukan kerentanan mana yang perlu diprioritaskan.
Sementara itu, penetration testing mencoba mengeksploitasi vulnerability untuk melihat apakah celah tersebut benar-benar dapat digunakan oleh penyerang dan sejauh mana dampaknya terhadap sistem.
Secara sederhana:
Vulnerability assessment: mencari dan memprioritaskan vulnerability.
Penetration testing: mencoba mengeksploitasi vulnerability untuk menguji dampaknya.
Karena itu, keduanya sebaiknya tidak dianggap sebagai pengganti satu sama lain. Vulnerability assessment membantu organisasi mendapatkan visibilitas yang luas dan berkelanjutan, sedangkan penetration testing memberikan validasi yang lebih mendalam terhadap skenario serangan tertentu.
Bagaimana menentukan vulnerability yang harus diperbaiki terlebih dahulu?
Salah satu tantangan terbesar setelah vulnerability assessment adalah menentukan temuan mana yang harus ditangani lebih dulu.
Mengandalkan severity saja belum tentu cukup. Dua vulnerability dengan skor yang sama dapat memiliki tingkat risiko yang berbeda tergantung pada aset, exposure, dan kondisi lingkungan IT organisasi.
Beberapa faktor yang perlu dipertimbangkan antara lain:
1. Severity vulnerability
Skor seperti CVSS dapat digunakan sebagai titik awal untuk memahami tingkat keparahan teknis suatu vulnerability.
Namun, skor tinggi tidak selalu berarti vulnerability tersebut otomatis menjadi prioritas tertinggi bagi setiap organisasi.
2. Exploitability
Tim IT perlu melihat apakah vulnerability tersebut mudah dieksploitasi, memiliki exploit yang tersedia secara publik, atau sudah aktif dimanfaatkan oleh threat actor.
Vulnerability yang sedang dieksploitasi di dunia nyata biasanya perlu mendapat perhatian lebih cepat.
3. Criticality aset
Kerentanan pada domain controller, server yang menjalankan aplikasi bisnis penting, atau perangkat yang menyimpan data sensitif memiliki dampak yang berbeda dibandingkan perangkat dengan fungsi terbatas.
Semakin kritis aset terhadap operasional bisnis, semakin tinggi pula prioritas remediation-nya.
4. Exposure
Vulnerability pada sistem yang dapat diakses langsung dari internet biasanya memiliki attack surface yang lebih besar dibandingkan sistem internal yang terisolasi.
Karena itu, lokasi aset dan jalur akses menuju sistem juga perlu dipertimbangkan.
5. Potensi dampak
Tim keamanan perlu memperkirakan apa yang dapat terjadi jika vulnerability berhasil dieksploitasi.
Dampaknya dapat berupa unauthorized access, data breach, privilege escalation, gangguan layanan, hingga lateral movement ke sistem lain.
6. Ketersediaan remediation
Prioritas juga perlu mempertimbangkan apakah patch sudah tersedia dan seberapa besar risiko penerapannya terhadap operasional.
Jika patch belum tersedia, organisasi dapat menggunakan mitigasi sementara, seperti menonaktifkan layanan tertentu, membatasi akses, atau memperketat security control.
Dengan menggabungkan faktor-faktor tersebut, organisasi dapat beralih dari sekadar severity-based patching menuju risk-based vulnerability management.
Pendekatan ini membantu tim IT memusatkan sumber daya pada vulnerability yang benar-benar memiliki kemungkinan dan dampak terbesar terhadap bisnis.
Best practice vulnerability assessment dan bagaimana ManageEngine membantu
Vulnerability assessment yang efektif tidak berhenti setelah scanner menghasilkan daftar kerentanan. Nilai sebenarnya muncul ketika organisasi dapat mengubah hasil assessment menjadi prioritas dan tindakan remediation yang jelas.
Berikut beberapa praktik yang dapat membantu membangun proses vulnerability assessment yang lebih efektif.
1. Bangun visibilitas terhadap seluruh aset
Langkah pertama adalah memastikan tim IT mengetahui perangkat apa saja yang berada di dalam lingkungan mereka.
Endpoint yang tidak terkelola, software yang tidak diketahui, atau sistem lama yang masih terhubung ke jaringan dapat menjadi blind spot dan memperbesar attack surface.
Solusi vulnerability management ManageEngine membantu tim IT menemukan dan memantau perangkat serta software dalam lingkungan mereka, sehingga vulnerability assessment dapat dilakukan berdasarkan inventaris aset yang lebih akurat.
2. Jangan hanya mencari CVE
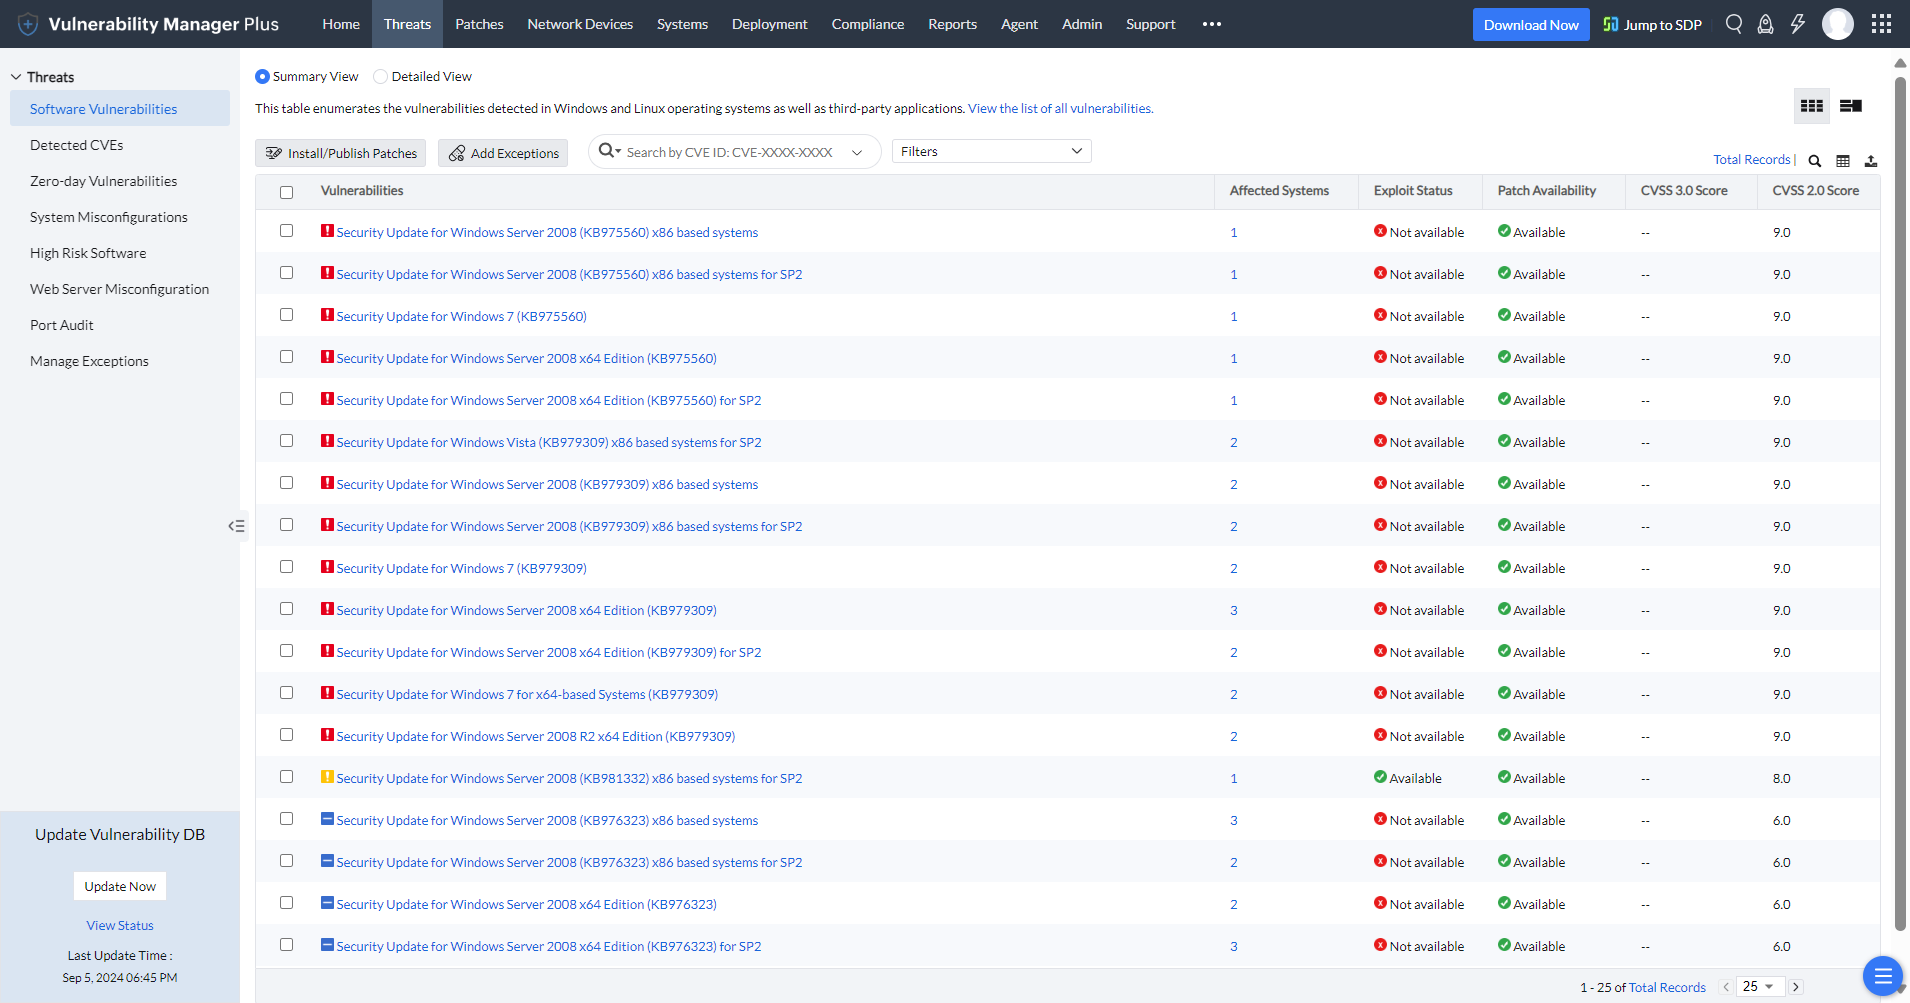
Kerentanan tidak selalu berasal dari vulnerability yang memiliki CVE.
Security misconfiguration, software end-of-life, port yang tidak diperlukan, insecure protocol, atau konfigurasi keamanan yang lemah juga dapat menciptakan jalur serangan.
Karena itu, assessment perlu melihat security posture secara lebih luas daripada sekadar mengecek daftar vulnerability yang diketahui.
3. Prioritaskan vulnerability berdasarkan risiko
Jumlah temuan vulnerability pada lingkungan enterprise dapat mencapai ribuan bahkan lebih. Memperlakukan semuanya sebagai prioritas yang sama justru dapat membuat tim kehilangan fokus.
Gunakan severity sebagai titik awal, lalu kombinasikan dengan konteks seperti exploitability, criticality aset, exposure, dan dampak terhadap bisnis.
Melalui cara ini, tim dapat fokus terlebih dahulu pada vulnerability yang berpotensi memberikan jalur serangan paling berbahaya.
4. Perpendek jarak antara detection dan remediation
Menemukan vulnerability hanyalah langkah awal. Risiko tetap ada selama kerentanan tersebut belum diperbaiki. Karena itu, proses assessment idealnya terhubung langsung dengan remediation workflow.
Memiliki workflow yang lebih terintegrasi, tim tidak perlu memindahkan hasil assessment secara manual ke sistem yang berbeda sebelum melakukan remediation.
5. Otomatiskan patching tanpa mengabaikan kontrol
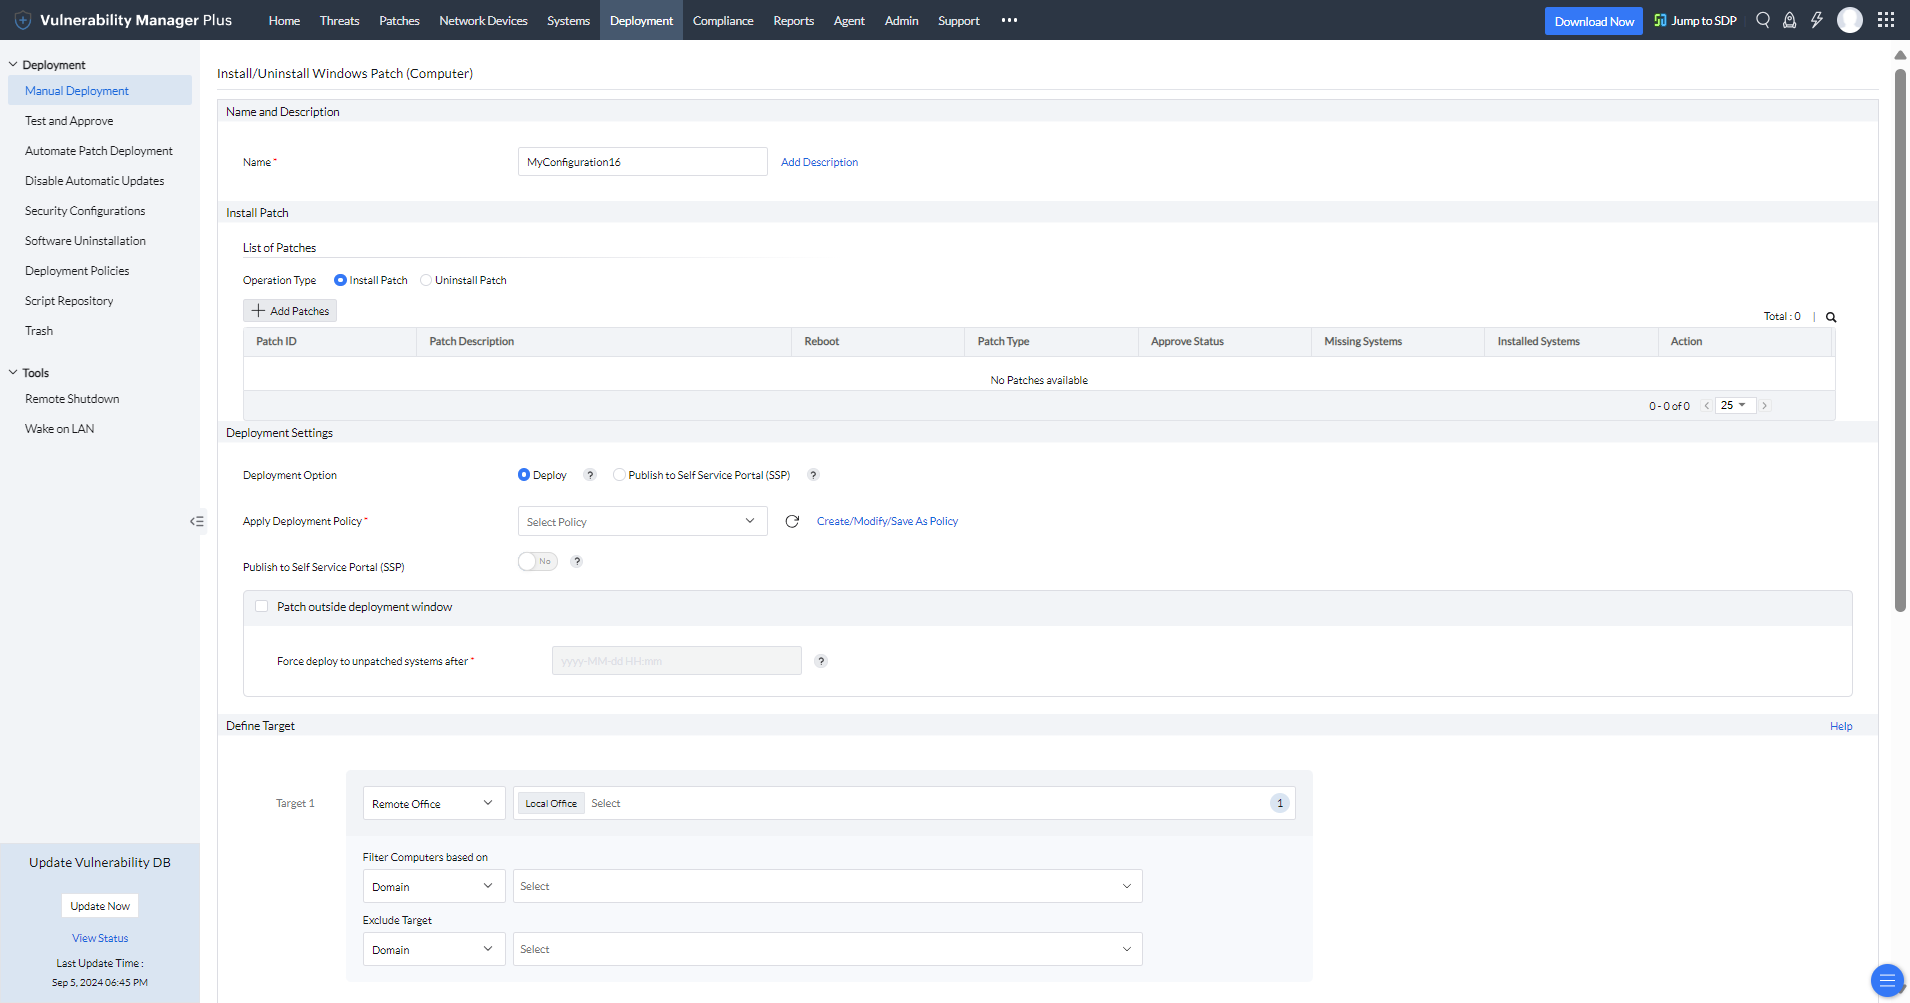
Missing patch merupakan salah satu sumber vulnerability yang paling umum, tetapi deployment patch tetap perlu mempertimbangkan stabilitas sistem.
Organisasi dapat menggunakan pendekatan terkontrol dengan menguji patch terlebih dahulu, menentukan deployment policy, lalu mendistribusikannya ke perangkat yang terdampak.
Melalui kemampuan patch management, tim IT dapat mengotomatisasi proses identifikasi missing patch, deployment, dan pemantauan status patch dari satu workflow.
6. Verifikasi bahwa remediation benar-benar berhasil
Status “patch deployed” belum tentu berarti sebuah vulnerability sudah benar-benar tertutup.
Assessment ulang diperlukan untuk memastikan remediation berhasil dan sistem tidak lagi terdeteksi rentan.
Rescanning juga membantu menemukan perangkat yang gagal menerima patch, konfigurasi yang kembali berubah, atau vulnerability baru yang muncul setelah assessment sebelumnya.
7. Ukur perkembangan security posture dari waktu ke waktu
Vulnerability assessment sebaiknya tidak hanya menghasilkan laporan statis tentang jumlah kerentanan pada satu waktu. Tim IT juga perlu mengetahui apakah jumlah critical vulnerability menurun, seberapa cepat remediation dilakukan, vulnerability apa yang berulang, serta aset mana yang paling sering memiliki risiko.
Reporting dan dashboard dapat membantu organisasi melihat tren tersebut sehingga vulnerability management dapat dievaluasi berdasarkan perkembangan security posture, bukan hanya jumlah temuan.
Pada akhirnya, pendekatan yang efektif dapat dirangkum dalam satu siklus:
Discover → Assess → Prioritize → Remediate → Verify → Monitor
Siklus inilah yang membuat vulnerability assessment berkembang dari aktivitas scanning menjadi bagian dari vulnerability management yang berkelanjutan.
Bangun vulnerability management yang lebih proaktif
Vulnerability akan terus muncul seiring bertambahnya perangkat, perubahan konfigurasi, pembaruan aplikasi, dan ditemukannya celah keamanan baru. Karena itu, vulnerability assessment tidak seharusnya menjadi aktivitas yang hanya dilakukan menjelang audit atau ketika insiden sudah terjadi.
Organisasi perlu memiliki proses berkelanjutan untuk mengetahui aset yang dimiliki, menemukan kelemahannya, memahami risiko setiap temuan, melakukan remediation, dan memastikan vulnerability tersebut benar-benar telah ditutup.
Coba ManageEngine Vulnerability Manager Plus, untuk dapat mengelola proses tersebut secara lebih terpusat, mulai dari vulnerability detection dan risk assessment hingga remediation dan reporting.