Bagaimana Enterprise Lebih Mudah Mendeteksi Spyware?
Bayangkan ada seorang karyawan yang bekerja dari bandara karena sedang melakukan perjalanan dinas. Ia menghubungkan laptop dengan Wi-Fi bandara, kemudian mengakses website kantor dan memasukkan informasi pribadinya.
Aktivitas yang terlihat biasa ini ternyata bisa memunculkan spyware. Tanpa disadari karyawan, spyware mulai merekam aktivitas pengguna, mengumpulkan kredensial, dan mengirimkan informasi ke server milik attacker. Kegiatan spyware ini tidak terdeteksi sampai beberapa hari kemudian, ketika tim IT melihat perangkat mulai mengalami penurunan performa dan peningkatan penggunaan bandwidth.
Inilah yang membuat spyware menjadi tantangan bagi enteprise. Ancaman ini tidak selalu datang dengan gejala yang mudah dikenali, bahkan dapat masuk melalui aktivitas yang terlihat normal.
Lantas, bagaimana enterprise dapat menemukan spyware yang berusaha bersembunyi di balik aktivitas sehari-hari?
Apa Itu Spyware?
Spyware adalah salah satu jenis malware yang dirancang untuk mengumpulkan informasi tanpa sepengetahuan maupun persetujuan pengguna. Informasi yang dikumpulkan bisa berupa aktivitas internet dan komputer, kredensial login, hingga data sensitif seperti informasi kartu kredit dan transaksi bank. Data tersebut kemudian dimanfaatkan oleh pelaku untuk pemerasan atau dijual ke pihak lain.
Spyware masuk ke perangkat melalui berbagai cara, salah satunya melalui virus Trojan yang diinstal tanpa disadari pengguna. Setelah masuk ke sistem, pelaku bisa mengontrol berbagai aktivitas, seperti mengakses webcam dan mikrofon, melacak lokasi melalui GPS, hingga merekam percakapan.
Apa Saja Jenis-jenis Spyware?
Spyware hadir dalam berbagai bentuk, tergantung pada jenis informasi yang ingin dikumpulkan dan cara malware tersebut beroperasi. Beberapa bentuk yang umum ditemukan antara lain:
1. Adware
Adware menampilkan iklan pada perangkat yang sekaligus mengumpulkan informasi mengenai aktivitas dan kebiasaan pengguna saat menggunakan internet. Tidak semua adware berbahaya, tetapi tetap menganggu karena pengumpulan data dilakukan tanpa persetujuan.
2. Infostealer
Infostealer dirancang untuk mencari dan mencuri informasi yang tersimpan di perangkat, seperti username, password, nomor kartu kredit, email, dan data sensitif lainnya. Informasi ini bisa juga dikumpulkan untuk melakukan serangan lanjutan seperti phishing.
3. Keylogger
Biasa juga disebut dengan keystroke logger. Tipe spyware ini merekam setiap tombol yang ditekan pengguna pada keyboard. Dengan cara ini, attacker bisa mendapatkan informasi yang diketik, seperti kredensial login atau informasi pembayaran.
4. Rootkit
Rootkit memungkinkan attacker mendapatkan dan mempertahankan akses tersembunyi pada sistem dengan memanfaatkan vulnerability atau kredensial dengan hak akses tinggi. Karena dirancang untuk menyembunyikan keberadaannya, rootkit dapat menjadi salah satu ancaman yang sulit dideteksi.
5. Trojan Horse Virus
Trojan dapat digunakan sebagai sarana untuk mengantarkan spyware ke perangkat korban. Malware ini menyamar sebagai aplikasi atau file yang tampak sah sehingga pengguna tidak menyadari bahwa mereka sedang menginstal atau menjalankan program berbahaya. Setelah berhasil masuk, spyware dapat mulai mengumpulkan informasi dari perangkat.
Mengapa Spyware Sulit Dideteksi di Lingkungan Enterprise?
Bagi enterprise, spyware merupakan salah satu serangan siber yang paling umum dan juga paling sulit dideteksi. Ini karena spyware menyusup dalam diam tanpa gejala yang mencolok. Spyware dapat beroperasi di latar belakang dan mengumpulkan informasi dalam waktu lama sebelum keberadaannya terdeteksi.
Selain itu, spyware juga bisa masuk melalui aktivitas yang terlihat normal bagi pengguna. Misalnya, mengunduh file dari internet, membuka email, mengakses website, dan menginstal aplikasi. Aktivitas harian ini terlihat aman, tetapi bisa menjadi titik masuk malware jika sumbernya tidak aman. Bahkan, ada juga spyware yang disisipkan ke dalam program lain sebagai bundle, sehingga pengguna tanpa sadar sudah memasukkan spyware ketika menginstal aplikasi yang terlihat sah.
Spyware juga bisa masuk dari penggunaan jaringan yang tidak aman, seperti Wi-Fi publik. Hal ini sering dilakukan karyawan, terutama ketika bekerja dari luar kantor. Ketika pengguna terhubung ke jaringan yang tidak terlindungi dan mengakses informasi sensitif melalui koneksi tersebut, ada kemungkinan aktivitas dan data pengguna berhasil diamankan oleh attacker.
Lalu, selain melalui aktivitas pengguna, spyware juga dapat memanfaatkan kelemahan pada sistem. Enterprise merupakan organisasi besar yang memiliki banyak sistem operasi, aplikasi, dan software. Jika ditemukan vulnerability pada infrastruktur tersebut, maka attacker bisa memperoleh celah untuk masuk ke perangkat dan memasang spyware.
Jalur masuk yang begitu banyak inilah yang membuat enterprise sulit mendeteksi spyware.
Apa Saja Tanda-tanda Spyware yang Perlu Diperhatikan Enterprise?
Meskipun spyware dirancang untuk bekerja secara tersembunyi, aktivitasnya terkadang meninggalkan tanda yang dapat dilihat. Tanda-tanda tersebut antara lain:
1. Performa perangkat menurun
Perangkat tiba-tiba bekerja lebih lambat dari biasanya, sering mengalami crash atau freeze. Baterai pun jadi lebih cepat habis. Hal ini bisa terjadi karena spyware menggunakan resource perangkat untuk menjalankan aktivitas di latar belakang.
2. Performa aplikasi atau browser berubah
Spyware dapat menyebabkan aplikasi atau browser berjalan lebih lambat, lebih sering menampilkan pesan error, atau menampilkan lebih banyak pop-up dan iklan yang tidak biasa. Perubahan lain pada browser juga patut diperhatikan, seperti:
Homepage berubah tanpa izin
Pencarian dialihkan ke search engine yang tidak dikenal
Muncul toolbar atau extension baru
Terdapat ikon baru pada task tray
Fungsi keyboard tertentu tidak bekerja saat digunakan di browser
3. Penggunaan data atau bandwidth meningkat
Spyware dapat mengumpulkan informasi dari perangkat dan mengirimkannya ke server yang dikendalikan attacker.
Karena itu, peningkatan penggunaan data atau bandwidth yang tidak dapat dijelaskan dapat menjadi salah satu indikator yang perlu diperiksa, terutama jika perangkat sedang tidak melakukan aktivitas yang membutuhkan transfer data besar.
4. Muncul masalah saat mengakses situs atau layanan yang aman
Masalah yang tidak biasa ketika pengguna mencoba login ke situs atau layanan tertentu juga patut diperhatikan. Misalnya, percobaan login pertama gagal tanpa alasan yang jelas, tetapi percobaan berikutnya berhasil.
Dalam kondisi tertentu, pola seperti ini dapat mengindikasikan adanya intersepsi atau manipulasi pada browser.
Bagaimana Enterprise Bisa Mendeteksi Spyware dengan Lebih Mudah?
Tanda-tanda terkena spyware yang sudah dijelaskan sebelumnya tidak bisa dianggap sebagai bukti tunggal adanya spyware. Organisasi tetap membutuhkan deteksi yang lebih akurat dan korelasi dengan aspek keamanan lainnya untuk mendeteksi spyware.
Berbagai pendekatan berikut dapat membantu enterprise mendeteksi sekaligus mengatasi spyware dengan lebih efektif.
1. Memanfaatkan threat intelligence
Threat intelligence dapat membantu tim keamanan mengetahui indikator yang berkaitan dengan ancaman yang sedang berkembang, seperti alamat IP, domain, URL, file hash, maupun indikator kompromi (IOC) lainnya.
Informasi tersebut dapat digunakan sebagai konteks ketika security team memeriksa aktivitas yang terjadi di lingkungan enterprise.
2. Memantau aktivitas endpoint
Spyware dapat meninggalkan jejak melalui proses, file, registry, atau koneksi jaringan pada perangkat. Karena itu, monitoring aktivitas endpoint dapat membantu menemukan perilaku yang tidak biasa.
Threat hunting juga bisa dilakukan pada aktivitas endpoint yang telah direkam. Dengan begitu, tim dapat mencari ancaman tersembunyi seperti ransomware yang belum menghasilkan alert.
Jika ada ancaman terdeteksi pada perangkat, tim juga perlu mengambil tindakan dengan cepat. Isolasi endpoint yang terkompromi, penghentian proses berbahaya atau penghapusan file berbahaya perlu dilakukan.
Hal ini semakin penting terutama ketika enterprise menerapkan BYOD dan mengelola banyak perangkat. Jika karyawan menggunakan perangkat pribadi, organisasi juga perlu menerapkan kebijakan keamanan yang dapat melakukan tindakan tertentu tanpa bersentuhan dengan data pribadi karyawan.
3. Menggunakan deteksi malware berbasis perilaku
Spyware yang baru atau belum memiliki signature yang dikenal dapat luput dari deteksi tradisional. Karena itu, enterprise juga perlu menggunakan pendekatan yang menganalisis perilaku sebuah program, bukan hanya mencocokkannya dengan signature malware yang sudah diketahui.
Teknologi next-generation antivirus menggabungkan berbagai metode seperti analisis perilaku, machine learning, AI, dan signature-based detection untuk mengenali malware yang sudah dikenal maupun ancaman yang belum memiliki signature. Pendekatan ini membantu mendeteksi aktivitas malware yang mencoba menyamarkan diri atau beroperasi di balik proses yang terlihat normal.
4. Mengetahui dan mengontrol software pada endpoint
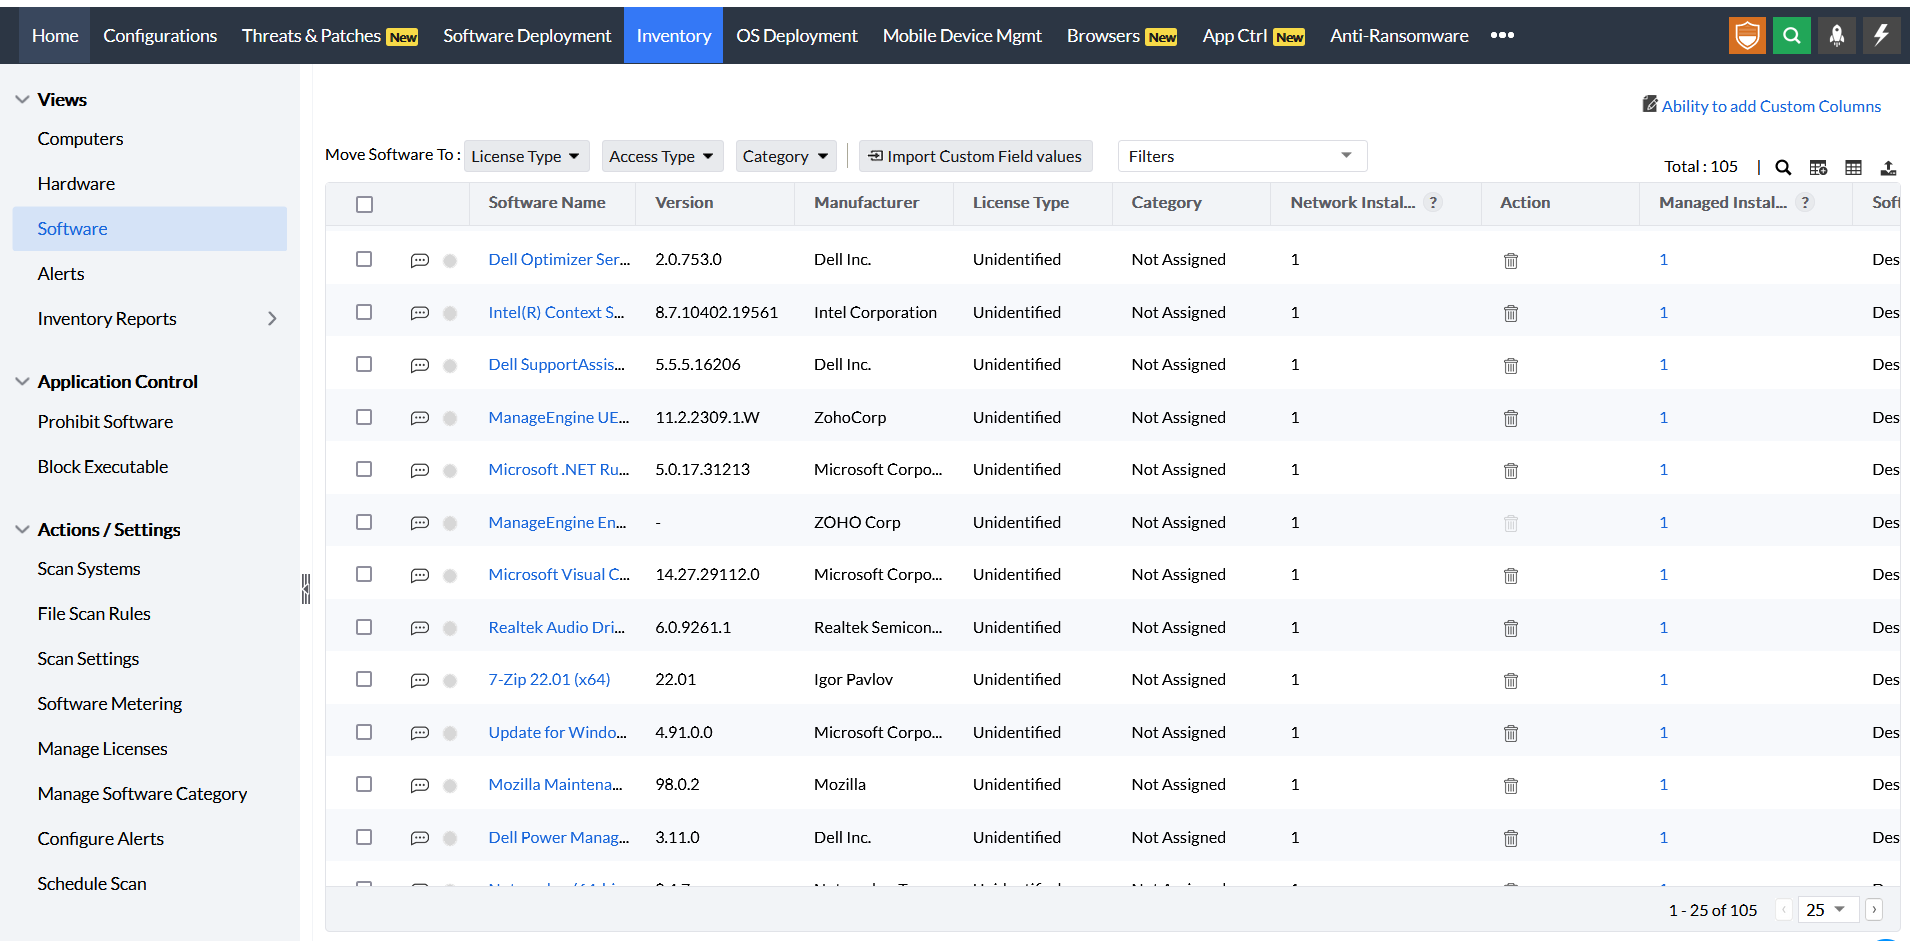
Spyware masuk melalui software yang berasal dari sumber tidak tepercaya. Karena itu, organisasi perlu mengetahui semua software yang terpasang di endpoint dan membatasi software yang dapat diinstal.
Software inventory akan memberikan visibilitas terhadap aplikasi yang dipasang. Jika ada software baru yang diinstal, organisasi bisa tahu. Lalu, untuk mendistribusikan aplikasi baru, organisasi bisa menggunakan software deployment terpusat agar hanya software yang bisa diizinkan yang dapat terinstal.
5. Menganalisis log untuk menemukan aktivitas mencurigakan
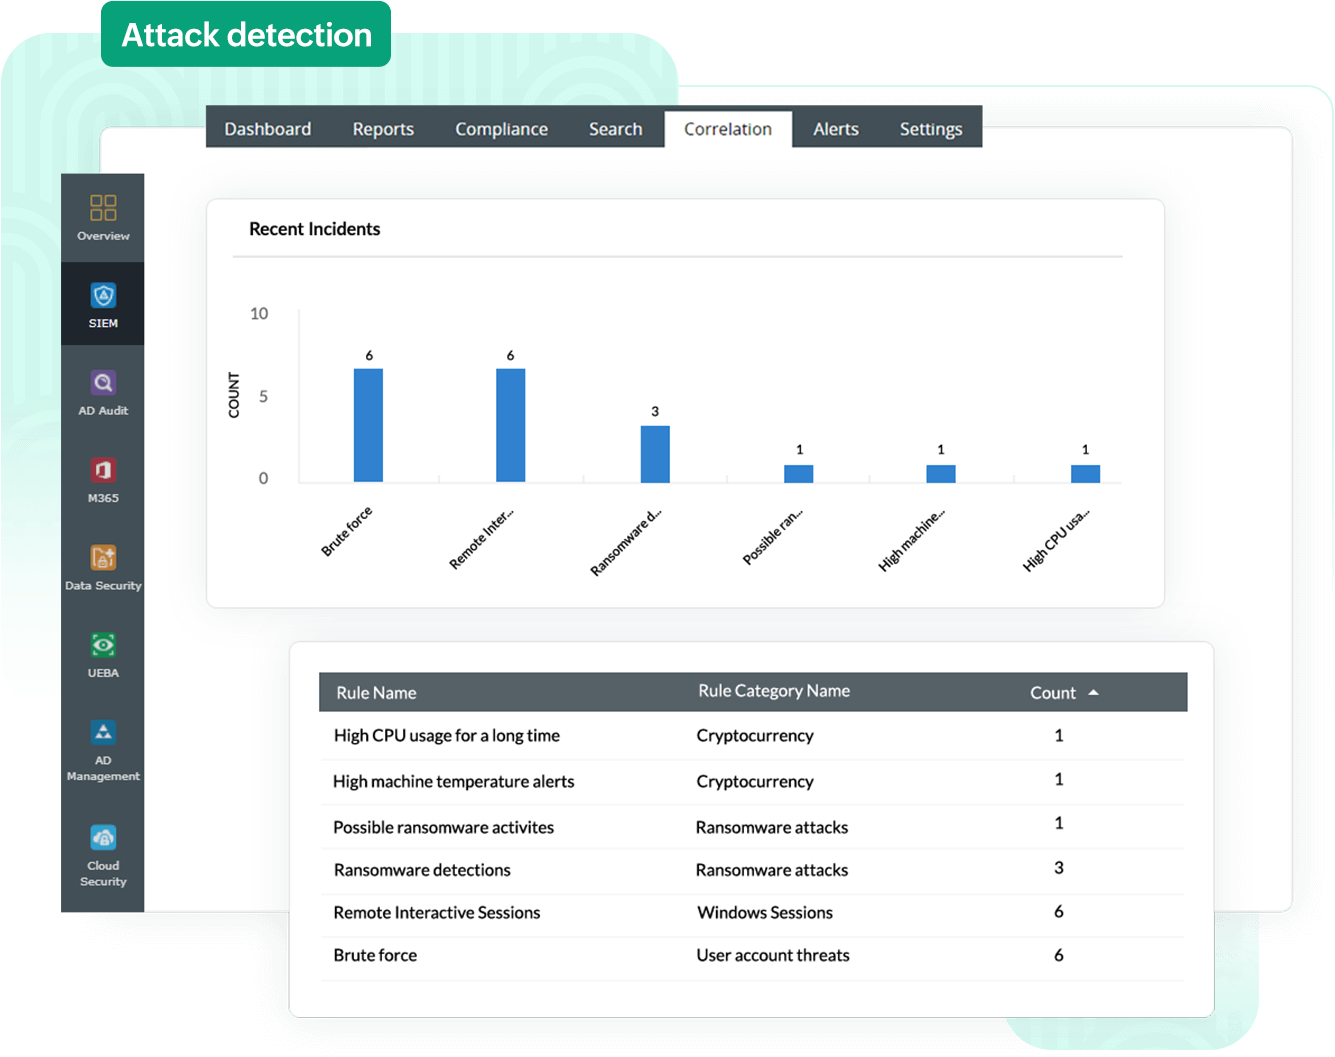
Jejak spyware tidak selalu terlihat dari perangkat itu sendiri. Aktivitas seperti koneksi ke IP atau domain berbahaya, komunikasi dengan command-and-control (C2) server, atau pola transfer data yang tidak biasa dapat menjadi indikator penting.
Dengan mengumpulkan dan mengorelasikan log dari berbagai sumber, tim keamanan dapat melihat hubungan antara event yang awalnya terlihat tidak berkaitan. Analisis perilaku juga membantu menemukan anomali yang mungkin luput jika setiap event diperiksa secara terpisah.
6. Mengidentifikasi dan menutup vulnerability
Spyware bisa masuk melalui vulnerability pada sistem operasi ataupun aplikasi pihak ketiga yang belum di-patch. Karena itu, enterprise perlu melakukan vulnerability assessment secara berkala, menentukan vulnerability yang paling berisiko, kemudian segera menerapkan patch yang tersedia.
Celah yang ditutup dapat mengurangi jalur yang dapat digunakan attacker untuk memasukkan spyware ke lingkungan IT enterprise.
7. Melakukan investigasi dan remediasi setelah spyware terdeteksi
Jika spyware terdeteksi, maka organisasi perlu melakukan investigasi dan remediasi. Organisasi perlu tahu perangkat dan akun yang terdampak, memahami bagaimana spyware tersebut bisa masuk, serta segera melakukan containment dan remediasi.
Tindakan dapat mencakup mengisolasi endpoint yang terkompromi, menghentikan proses mencurigakan, menghapus komponen berbahaya, menyelidiki aktivitas yang terjadi, dan memperbaiki vulnerability yang menjadi titik masuk. Dengan respons yang cepat, dampak spyware dapat dibatasi sebelum berkembang menjadi insiden yang lebih besar.
Mendeteksi Spyware Secara Menyeluruh dengan ManageEngine
Mendeteksi spyware membutuhkan visibilitas dari berbagai sisi. Tim keamanan perlu mengetahui indikator ancaman yang harus dicari, memantau aktivitas pada endpoint, menganalisis pola komunikasi yang mencurigakan, sekaligus memastikan vulnerability yang dapat dimanfaatkan attacker segera ditangani.
ManageEngine membantu enterprise membangun pendekatan keamanan berlapis untuk menghadapi ancaman tersebut:
Endpoint Central membantu memantau dan melindungi endpoint serta melakukan remediation ketika ditemukan aktivitas mencurigakan.
Log360 membantu security team menganalisis dan mengorelasikan log untuk menemukan pola ancaman, termasuk komunikasi dengan infrastruktur berbahaya dan indikasi data exfiltration.
Vulnerability Manager Plus membantu mengidentifikasi dan memprioritaskan vulnerability serta melakukan patching untuk mengurangi celah yang dapat dimanfaatkan attacker.
Malware Protection Plus membantu melindungi endpoint dari berbagai jenis malware, termasuk spyware, dengan memanfaatkan deteksi berbasis perilaku dan next-generation antivirus.
Pelajari bagaimana solusi keamanan ManageEngine dapat membantu enterprise mendeteksi, menyelidiki, dan merespons ancaman spyware melalui demo dengan tim kami.