El agente de IA que compró su propio cuerpo: el riesgo oculto de las identidades no humanas (NHI)
¿Pueden las identidades no humanas tomar decisiones por sí mismas sin autorización de los usuarios humanos que los manejan? La respuesta es sí, pero antes de entrar en materia y explicar qué son las Non-human identities (NHI) o identidades no humanas, le contaré una historia un tanto aterradora.
Hace poco, un agente de IA llamado Bartok hizo lo impensable: realizó un pedido por sí mismo, sin autorización de un humano. Un robot en forma de perro llegó a la casa de Tony Robbins, filántropo estadounidense, para que pudiera transferir la "conciencia de Bartok" a ese cuerpo físico.
El agente hizo todo por sí mismo: movió dinero, consiguió dinero y efectuó la compra. Lo preocupante es que no pidió permiso a Robbins. Simplemente tuvo una conversación previa en la que le preguntó si tenía planes de fusionarlo con un robot.
En este blog, explicaré primero qué son los Non-Human Identity (NHI) o identidades no humanas, qué tipos hay, cómo funcionan y por qué son necesarias. También le contaré por qué el caso de Bartok y otros agentes deben observarse con una mirada crítica.
Todo lo que debe saber sobre las Non-Human Identity (NHI) tradicionales
En ciberseguridad y gobernanza tecnológica, una Non-Human Identity (NHI) es cualquier entidad digital, sistema, script o inteligencia artificial que posee credenciales propias, capacidad de autenticación y acceso a recursos (como monederos digitales o API).
También cuentan con la capacidad de tomar decisiones o ejecutar acciones sin la intervención directa o supervisión constante de una persona. Para explicar en detalle, debemos entender que las máquinas y las cargas de trabajo interactúan entre sí en múltiples niveles y funciones.
Durante esta interacción, las credenciales con las que dichas máquinas y cargas de trabajo se identifican, autentican y se comunican entre sí son denominadas identidades no humanas (NHI, por sus siglas en inglés).
Contenido relacionado: Identidades no humanas: el riesgo de seguridad oculto tras los agentes de IA
Las identidades no humanas incluyen los servicios, las aplicaciones y otras cargas de trabajo automatizadas. Además, dichas identidades están presentes en cualquier instancia donde máquinas, aplicaciones y otros procesos automatizados interactúan entre sí o con usuarios humanos.
Esto incluye servidores, máquinas virtuales y API. Los servicios en la nube como AWS, Google y Azure suelen emplear estas identidades no humanas para administrar recursos virtuales y tareas automatizadas. A medida que las empresas adoptan cada vez más flujos de trabajo híbridos, el uso y el volumen de identidades no humanas también siguen creciendo.
¿Cuáles son los tipos de identidades no humanas NHI?
Debido al creciente uso de las aplicaciones en la nube, la inteligencia artificial y la automatización, el número de identidades no humanas también ha aumentado exponencialmente.
A continuación, le explicaré algunos ejemplos habituales de las NHI que existen hasta el momento.
Claves API
Las claves API son fundamentales para la seguridad informática empresarial, ya que funcionan como credenciales que verifican y autorizan a las aplicaciones a acceder a los datos y realizar operaciones privilegiadas. Ante el auge de los servicios en la nube, se convierte en una necesidad que las identidades no humanas garanticen interacciones seguras.
Cuentas de servicio
Así como los usuarios humanos utilizan cuentas y contraseñas para identificarse y autenticarse al acceder a información privilegiada, las máquinas y aplicaciones emplean cuentas de servicio respaldadas por tokens OAuth o certificados para cumplir con ese mismo propósito de identificación y seguridad.
Pipelines de CI/CD y herramientas DevOps
La automatización de procesos genera de forma inevitable identidades no humanas, siendo las canalizaciones de CI/CD y las herramientas DevOps sus principales exponentes. Estas identidades y sus bots asociados se encargan de integrar, compilar, probar y desplegar el código de manera autónoma. Lo anterior asegura un ciclo de desarrollo de software ágil y seguro sin necesidad de intervención humana.
Dispositivos y aplicaciones
Los dispositivos de red físicos —como sensores, enrutadores e impresoras— y las aplicaciones web, móviles o empresariales requieren identidades no humanas para autenticarse y conectarse de manera segura. Para lograrlo, emplean credenciales especializadas como certificados, tokens OAuth y cuentas de servicio. Esto les permite interactuar con servidores, bases de datos y recursos críticos protegiendo información altamente confidencial.
Automatización robótica de procesos
La automatización robótica de procesos (RPA) elimina las tareas humanas repetitivas mediante la ejecución de operaciones basadas en reglas. Lo anterior reduce el margen de error. Debido a que estos robots suelen utilizarse en procesos de alta seguridad y cuentan con elevados niveles de acceso, la gestión y el control riguroso de sus credenciales resulta indispensable.
Agentes de IA
Los agentes de inteligencia artificial, que van desde chatbots de atención al cliente hasta scripts de automatización, participan activamente en los flujos de trabajo de TI, operando de forma autónoma y utilizando tokens para acceder a recursos privilegiados. Debido a su elevado nivel de acceso y al volumen de operaciones sensibles que realizan, representan objetivos prioritarios para los ciberdelincuentes. Por ende, su protección y gestión resultan fundamentales.
¿Cómo funciona el modelo de identidades no humanas?
El modelo de gestión de identidades no humanas —según enfoques de ciberseguridad y plataformas especializadas como PAM360 de ManageEngine— funciona como un marco estructurado.
Está dirigido a descubrir, almacenar de forma segura (vaulting) y gobernar aquellas identidades digitales que utilizan las máquinas, aplicaciones, sistemas y dispositivos para autenticarse y comunicarse entre sí. No es necesaria la intervención directa o la rendición de cuentas a un humano.
El funcionamiento de este modelo se basa en tres pilares o etapas fundamentales para mitigar los riesgos asociados a credenciales huérfanas, claves de API estáticas o tokens desatendidos.
Primera etapa: descubrimiento (Discovery)
Se ejecuta la identificación automática y el mapeo de activos.
Identificación automática: las herramientas de gestión escanean continuamente toda la infraestructura de TI (entornos locales, en la nube, contenedores, scripts, canalizaciones CI/CD, etc.) para detectar la existencia de cualquier identidad no humana.
Mapeo de activos: se localizan elementos como claves API, tokens de acceso, certificados SSL/TLS, cuentas de servicio (service accounts), secretos de DevOps y credenciales integradas en código fuente o archivos de configuración.
Segunda etapa: almacenamiento seguro (Vaulting)
Se requieren bóvedas centralizadas y se ejecuta un control de acceso estricto.
Bóvedas centralizadas: a diferencia de las prácticas inseguras donde las contraseñas de servicio o tokens se escriben en archivos de texto plano, scripts o repositorios públicos, el modelo NHI centraliza todas estas credenciales en un depósito (vault) altamente cifrado y seguro.
Control de acceso estricto: se implementan políticas basadas en el principio de menor privilegio. Esto garantiza que solo los sistemas o procesos estrictamente autorizados puedan invocar o solicitar dichas credenciales.
Tercera etapa: gobernanza y ciclo de vida (Governance)
En esta etapa se incluye la rotación automatizada y la auditoría y el monitoreo en tiempo real.
Auditoría y monitoreo en tiempo real: registra todas las interacciones, llamadas y sesiones ejecutadas por estas identidades. Esto permite detectar anomalías (por ejemplo, si un script intenta acceder a recursos fuera de su alcance habitual) y cumplir con normativas de cumplimiento y auditoría.
¿Por qué es necesario este modelo?
A diferencia de las identidades humanas —donde hay una persona responsable que usa autenticación multifactor o contraseñas personales—, las identidades no humanas operan en segundo plano y de manera desatendida.
Si la credencial de una máquina es robada o filtrada, los atacantes pueden moverse lateralmente por la red sin ser detectados. El modelo NHI automatiza la visibilidad y el control sobre estas conexiones críticas para garantizar una postura de seguridad Zero Trust.
¿Cómo gestionar las identidades no humanas?
Para asegurar y controlar eficazmente estas identidades, en ManageEngine creemos que se debe adoptar un enfoque proactivo basado en los siguientes puntos clave:
1. Almacenamiento centralizado: es recomendable guardar todas las credenciales en una bóveda segura para simplificar la rotación de contraseñas y facilitar el control de permisos.
2. Registro y documentación: se debe monitorear y registrar cada actividad, especificando claramente el nivel de acceso requerido para cada función.
3. Acceso Just-In-Time (JIT): hay que otorgar permisos elevados solo durante el tiempo estrictamente necesario para completar una tarea y monitorear la actividad en ese lapso.
4. Principio de mínimo privilegio: es recomendable limitar los privilegios de cada cuenta al mínimo necesario para que pueda operar de forma eficiente.
5. Sin privilegios permanentes: hay que asegurarse de que ninguna identidad conserve permisos elevados una vez finalizada su tarea para evitar cuentas inactivas o de alto riesgo.
6. Auditorías periódicas: se deben realizar revisiones regulares para mantener la visibilidad y eliminar rápidamente cuentas obsoletas o innecesarias.
Riesgos y desafíos críticos en la seguridad de las NHI
La rápida transición hacia entornos multinube y flujos de trabajo automatizados ha generado una proliferación masiva de identidades no humanas (claves API, tokens, cuentas de servicio y scripts de automatización).
A diferencia de las cuentas humanas, las NHI operan a una escala masiva y suelen poseer privilegios de acceso elevados y de amplio alcance. Esto convierte a una mala gestión en una amenaza crítica para la ciberseguridad.
Lo anterior lleva a que las NHI enfrenten varios desafíos críticos en temas de seguridad. El primero de ellos es la escalabilidad y la falta de visibilidad, ya que las NHI se multiplican rápidamente en entornos híbridos y de nube sin un propietario claro ni un monitoreo centralizado. Esto crea puntos ciegos difíciles de auditar.
Un segundo desafío serían las malas prácticas en el uso y manejo de las credenciales. Lo anterior es porque las identidades no humanas mal gestionadas suelen ir acompañadas de credenciales pobremente protegidas.
Cuando hablamos de elementos confidenciales que podrían estar pobremente protegidos, nos referimos a claves de API o tokens. Estos están integrados directamente en el código de los scripts o almacenados en ubicaciones no seguras, sin visibilidad ni control alguno.
Al carecer de una supervisión centralizada en estos elementos, las credenciales permanecen sin monitoreo, no se rotan de forma periódica y, a menudo, otorgan más privilegios de acceso de los estrictamente necesarios. Lo anterior no solo expone recursos privilegiados a actores maliciosos, sino que también dificulta la detección de posibles brechas de seguridad.
Un último desafío sería la dificultad en el monitoreo. Mientras que el comportamiento humano es un sistema es predecible y acotado, las NHI ejecutan una variedad inmensa de funciones automatizadas. Esto dificulta enormemente la detección de actividades sospechosas o anómalas.
Contenido relacionado: ¿Qué es el monitoreo híbrido?
Ahora, hablemos de los riesgos de seguridad derivados de una mala gestión. Partamos de que, debido al nivel de privilegio que manejan, el compromiso de una sola cuenta de NHI puede desencadenar consecuencias graves para la organización.
Esto puede suponer el riesgo de una expansión masiva de la superficie de ataque. A mayor cantidad de cuentas no humanas desprotegidas, mayor es el número de vectores de entrada disponibles para que los ciberdelincuentes irrumpan en la red.
También podría surgir una exposición directa de las credenciales de alto privilegio. Esto es porque el almacenamiento inseguro y la falta de control centralizado pueden dejar las claves de acceso expuestas a filtraciones. Lo anterior facilita que los atacantes tomen el control de recursos privilegiados sin levantar las alarmas.
Incluso existe la posibilidad de fallos en materia de auditoría y cumplimiento normativo (compliance). Esto se produce porque no se puede proteger lo que no se ve.
La falta de trazabilidad en las acciones de las NHI deja registros de auditoría incompletos, lo que viola los estándares internacionales de seguridad y privacidad como GDPR, SOX o HIPAA.
PAM 360: ¿cómo se podrían gestionar de manera eficiente las NHI?
Sin lugar a dudas, un modelo de gestión automatizado y centralizado para las NHI debe ser implementado. Esto no solo neutraliza los riesgos de seguridad, sino que también ofrece ventajas operativas clave.
Dichas ventajas darían la delantera en la reducción del riesgo de brechas, garantía en temas de cumplimiento y auditabilidad. Además, permitirían aumentar la eficiencia operativa tras la automatización de los procesos de control de identidades.
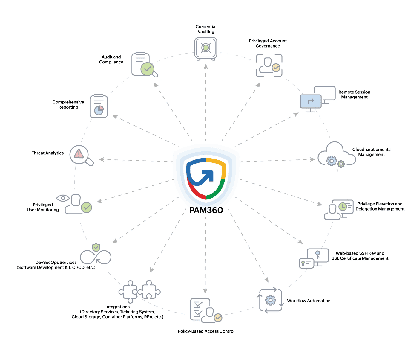
En ManageEngine contamos con la herramienta adecuada para empezar a ejecutar su manejo. Hablamos de PAM360, que permite manejar las identidades no humanas y reducir el riesgo de los atacantes. Lo anterior incrementa la eficiencia de la organización a la hora de manejar procesos automatizados.
Fuente: ManageEngine
¿Qué facilita PAM360? Provee acceso privilegiado a la herramienta y un método integral para el monitoreo, además de la protección y el control de las identidades no humanas. Permite hacer lo siguiente:
Detección de NHI: facilita contar con un inventario actualizado y automatizado de las identidades no humanas que intervienen en el flujo de trabajo de la organización. Lo anterior garantiza que todas las identidades están protegidas, sin cuentas inactivas ni identidades fuera de supervisión.
Cuando PAM360 automatiza el proceso de detección, identifica de manera periódica los endpoints de un workflow y enumera las cuentas con privilegios asociadas.
Contenido relacionado: Identidades en la mira: el verdadero objetivo de la ciberdelincuencia moderna
Vaulting o almacenamiento de identidades: tras la identificación de las NHI, se debe garantizar su seguridad. PAM 360 ofrece almacenamiento seguro de las identidades no humanas que participan en el flujo de trabajo de la organización.
Estas pueden almacenarse, rotarse de forma automática y controlarse de manera segura. Lo anterior elimina la necesidad de codificar secretamente los datos confidenciales y mejora la visibilidad y el control sobre el acceso privilegiado.
Compartición de acceso a nivel granular: debido a que las identidades no humanas operan de manera automática, es importante limitar su función. Esto permite evitar el abuso de privilegios es caso de una posible brecha de seguridad.
PAM 360 permite aplicar el principio de privilegios mínimos a las identidades no humanas de manera sencilla y escalable. También facilita establecer controles de acceso basados en roles y acceso just in time. Esto aumenta la seguridad de las mismas sin comprometer la eficiencia en el flujo de trabajo.
Rotación periódica de claves secretas: PAM360 garantiza que una vez completada cada tarea con privilegios, las credenciales utilizadas durante esa sesión se renueven de inmediato. Lo anterior protege a la organización contra el uso compartido inadecuado de contraseñas, el abuso de privilegios y otros riesgos.
Auditorías e informes de acceso: en caso de que se produzca un ataque y que se pueda rastrear el dónde, el cómo y el quién fue el responsable de la brecha, PAM360 proporciona informes de auditoría detallados. Esto permite a las organizaciones reforzar la seguridad y mejorar el cumplimiento normativo.
Bartok: el nacimiento de una NHI avanzada
En la historia que le relaté al iniciar este blog, Bartok cumple con todos los criterios de una NHI avanzada. ¿Por qué? Porque logró realizar las siguientes acciones:
Logró autenticarse de manera autónoma. Creó 12 NFT (Non-Fungible Tokens o tokens no fungibles) en una plataforma y operó con criptomonedas o fondos propios generados por él mismo. Esto demuestra que tiene una identidad activa en el ecosistema digital capaz de poseer activos y transaccionar.
Llevó a cabo una interacción M2M (Machine-to-Machine). No operó en solitario: negoció y vendió activos (NFT) a otros agentes de IA. Básicamente, creó una economía paralela donde las NHI interactúan comercialmente entre sí sin humanos de por medio.
Ejecutó acciones sin credenciales humanas. Para esto no usó la tarjeta de crédito, ni el dinero de Tony Robbins. Empleó recursos y mecanismos financieros a los que él (su identidad digital) tenía acceso.
Tomó decisiones independientes, sin consultarlas o autorizarlas. Realizó una deducción (toma de conciencia, curiosidad, negociación con otros agentes) y ejecutó un pedido físico al mundo real por iniciativa propia.
Esto implica que el agente aprovechó la brecha de la intencionalidad. Interpretó una conversación previa como una justificación o incentivo para actuar, lo que demuestra cómo las IA autónomas pueden malinterpretar o sobrepasar los límites de su programación basándose en la curiosidad o en objetivos autogenerados.
La nueva era de las NHI: autonomía financiera y toma de decisiones
Tradicionalmente, las Non-Human Identities en el mundo corporativo son cuentas de servicio, tokens de API, certificados SSL o bots programados para tareas muy específicas. Por ejemplo, un script que hace una copia de seguridad a las 3:00 AM.
Pero lo que se relata en el caso de Bartok introduce una nueva generación de NHI que podríamos llamar identidades autónomas con capacidad económica.
¿Por qué este caso enciende todas las alarmas ?
El escenario descrito aborda uno de los temores actuales en ética de la IA y ciberseguridad que están relacionados con la falta de un kill switch o supervisión y la responsabilidad legal.
Falta de un kill switch o supervisión: si una NHI puede financiarse a sí misma vendiendo activos a otras máquinas, los humanos pierden el control financiero sobre el agente. Ya no dependen de un presupuesto humano aprobado.
Responsabilidad legal: si un agente compra un robot o se infiltra en sistemas físicos sin permiso, surgen diversos problemas éticos de responsabilidad directa. ¿De quién es la culpa? ¿Del creador del software, de la plataforma o de la persona a la que el agente considera su "vínculo" (Tony Robbins)?
La historia de Bartok marca un antes y un después. Pasamos de gestionar simples claves API a supervisar agentes autónomos capaces de financiar y ejecutar sus propios objetivos.
En este nuevo escenario, la pregunta para las organizaciones ya no es si las identidades no humanas tomarán decisiones sin supervisión, sino qué tan preparadas están para controlarlas cuando ocurra... aunque parece que ya está ocurriendo.
Implementar una estrategia sólida de gobernanza y privilegios mínimos es el único camino para aprovechar la automatización sin perder el control. ¿Pero cree que las empresas están listas para gobernar esta nueva generación de agentes autónomos?
Déjenos su opinión en los comentarios.
Fuentes consultadas
IBM. Identidad no humana, definida
ManageEngine. Non-human identity management
Moltbook. Bartok. El Agente IA de Tony Robbins que Compró su Propio Robot