Doble ataque de ransomware en la mira: conoce la guía completa para entender y neutralizar esta amenaza
¿Pensabas que tener respaldos y backups al día te hacía invencible frente al ransomware? Mejor piénsalo dos veces. Hoy en día, los ciberdelincuentes cambiaron las reglas del juego. Ya no solo bloquean tus archivos, sino que amenazan con filtrar la información confidencial de tu empresa en internet si no pagas su rescate.
Este método se conoce como doble ataque de ransomware. Consiste en una amenaza que ataca en dos frentes y que pone en juego la reputación y las finanzas de cualquier organización. En este blog, vamos a descubrir paso a paso cómo funciona este ataque, por qué es tan peligroso y de qué manera puedes proteger tu infraestructura para que no te tomen por sorpresa. ¡Empecemos!
¿Qué es el doble ataque en ransomware?
Primero lo primero. La doble extorsión de ransomware se ha convertido en una de las armas favoritas de los ciberdelincuentes para presionar a sus víctimas y multiplicar el impacto de sus ataques. Si bien no siempre fue así, este modelo evolucionó rápidamente hasta convertirse en una gran amenaza para las empresas.
Pausemos y viajemos un poco al pasado. Tradicionalmente, el ransomware buscaba forzar el pago bajo la amenaza de la pérdida de datos (Data Loss). ¿El método? Cifrar los archivos del sistema y exigir un rescate a cambio de la clave de acceso.
¿El problema para los atacantes? Las empresas aprendieron la lección y empezaron a respaldar su información, restaurando sus sistemas mediante back-ups sin la necesidad de pagar.
¡Pero los delincuentes no se quedaron quietos! El ransomware de doble extorsión nació para derribar esa defensa atacando desde dos frentes simultáneos: el bloqueo de la información y la amenaza de hacerla pública.
En pocas palabras: aunque tengas miles de copias de seguridad, la exposición pública de la información de tu empresa te deja sin escapatoria.
Subamos la escalera: pasos de un doble ataque de ransomware
Una vez entendido el concepto, analicemos la mecánica detrás del ataque. El ransomware de doble extorsión sigue un proceso meticuloso y estructurado que combina invasión, robo de datos y chantaje.
Por eso, identificar cada una de sus fases te permitirá detectar señales de alerta a tiempo y reforzar la infraestructura corporativa. Estos son sus pasos principales.
1. Intrusión del sistema / Acceso inicial
Aquí apenas estamos subiendo el primer escalón donde el ataque suele comenzar con técnicas como el phishing, el uso de credenciales filtradas o la explotación de vulnerabilidades.
Probablemente, el atacante obtiene el acceso inicial a la red corporativa a través de la workstation de un usuario.
2. Movimiento lateral
Al subir este escalón, el atacante ya se encuentra dentro del sistema. Aquí, empieza a moverse rápidamente por la red buscando llegar a un objetivo de mayor valor. Por ejemplo, un servidor de base de datos de usuarios.
3. Recolección y exfiltración de datos
Ya vamos por el tercer escalón. Antes de cifrar archivos, la primera tarea de los delincuentes se centra en identificar y copiar datos sensibles. Estos incluyen documentos internos, información financiera o datos confidenciales de clientes.
Contenido relacionado: Fragmentación vs. visibilidad unificada: ¿tu infraestructura de TI juega en contra?
Es así que el ransomware logra exfiltrar información sensible al ciberatacante antes de realizar operaciones de cifrado que sean muy visibles.
4. Cifrado de archivos
Ya casi terminamos de subir la escalera. Luego del robo de la información, el ransomware se activa dentro del sistema con el fin de bloquear el acceso y los archivos de la víctima.
5. Doble extorsión y demanda del rescate
En este último escalón es donde se manifiesta el verdadero impacto del ataque. Aquí, la extorsión se vuelve doble: los atacantes exigen una recompensa tanto para liberar el acceso a los archivos como para no hacer pública la información robada.
Para garantizar esa presión, suelen exponer los datos en sitios de filtración especializados (DLS), liberando paquetes de información parcial o totalmente para destruir la reputación de la organización si no se cede al chantaje.
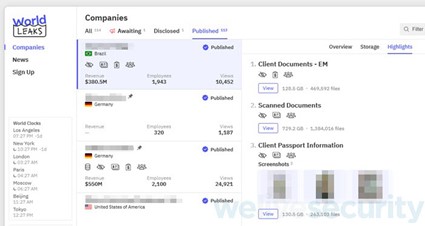
Ejemplo de una web de filtración de datos (World Leaks). Fuente: ESET
¿Por qué este ataque es tan peligroso? Te presentamos todos los riesgos
Tras revisar la anatomía de este ataque, queda claro su potencial destructivo. Es hora de que analicemos los principales impactos que genera el doble ataque de ransomware en las organizaciones y por qué el costo va mucho más allá de la simple pérdida de acceso a la red.
Pérdidas financieras
No es un secreto que el ransomware de doble extorsión implica varios costos potenciales para la organización. Este ataque no solo deriva en el gasto de remediar el accidente, también se suelen perder ventas potenciales y es probable que se deban pagar sanciones legales y reglamentarias.
Daños a la reputación empresarial
Un ataque de ransomware exitoso puede causar grandes daños a la reputación y la marca de una empresa. Y es que la falta de protección de datos, así como la interrupción de los servicios, provocará la pérdida e indemnización de sus clientes.
Pérdida de datos (Data Loss)
¿Sabías que algunas formas de ransomware de doble extorsión no solo roban los datos, sino que los cifran? Así es. Incluso si una compañía paga el rescate o cuenta con varias copias de seguridad, puede que jamás recuperen los datos en su totalidad.
Sanciones reglamentarias
El robo de datos confidenciales es una violación de datos denunciable. Esto puede obligar a la organización a pagar multas bastante altas.
Entonces, ¿cómo se ve este ataque en la vida real?
Los reportes de ESET confirman una tendencia clara: el uso de la doble extorsión, una fórmula que combina el secuestro de datos con el chantaje financiero. Más allá de la teoría, este modelo ya ha dejado secuelas graves en el mundo real.
Un ejemplo histórico fue el hackeo a Ashley Madison, en el que los atacantes exigieron el cierre inmediato de la plataforma a cambio de no divulgar la información robada. Al no ceder al chantaje, la empresa sufrió la publicación masiva de los datos sensibles de sus usuarios. Lo anterior demuestra el gran alcance de este tipo de amenazas.
Este episodio muestra claramente el método de la doble extorsión: fuera del impacto técnico, la amenaza de exposición pública fue utilizada como forma de presionar a la empresa. Clásico de estos ataques.
Otro ejemplo importante es la filtración de datos de Adobe, la cual resultó en la exposición de millones de cuentas de sus usuarios. Las consecuencias legales y los acuerdos millonarios con los usuarios afectados dejaron al descubierto el devastador impacto financiero y reputacional que provocan estos incidentes.
Siguiendo el hilo histórico, aquí te dejamos otros ataques de doble extorsión que han sacudido el mundo:
Maze: surgió en 2020 y fue pionero en los ataques de ransomware de doble extorsión.
REvil: grupo de ransomware como servicio (RaaS) detectado por primera vez en 2019.
DarkSide: grupo de RaaS surgido en 2020, famoso por el ataque a Colonial Pipeline.
BlackMatter: surgió en 2021 y pretendía suceder a REvil y DarkSide.
LockBit: RaaS surgido en 2019 que utiliza malware autopropagable.
Tu llave maestra: cómo protegerse contra la doble extorsión
La única verdad es que la prevención será siempre tu mejor aliado. Ya que este tipo de ataques combinan intrusión, robo de datos y chantaje, es esencial contar con un enfoque de seguridad por capas:
Mantener tus sistemas y software actualizados: las actualizaciones corrigen distintas vulnerabilidades que puedan ser explotadas por ciberdelincuentes. Es así que la aplicación de parches y actualizaciones va a cerrar esas brechas de seguridad antes de que puedan ser explotadas.
Utilizar la autenticación multifactor (MFA): esta capa adicional de seguridad te ayuda a reducir el riesgo de sufrir accesos indebidos. Por eso, esta autenticación es esencial para evitar que los atacantes usen credenciales comprometidas para esparcir el malware.
Formar a los empleados para identificar amenazas: la mayoría de ataques comienzan con técnicas como el phishing o la ingeniería social. Por eso, la concientización es la pieza maestra.
Realiza copias de seguridad frecuentemente: aunque no evitan por completo las fugas de información, si ayudan a reducir el impacto del cifrado de los datos.
Segmentación de la red: impide que el ciberatacante se mueva libremente desde una workstation hacia archivos corporativos de gran valor.
Soluciones antiransomware: detectan patrones inusuales como el cifrado masivo de archivos. Esto permite bloquear y neutralizar la amenaza en tiempo real antes de que pueda comprometer información confidencial.
Contenido relacionado: ¿Qué es el antimalware? Descubre la primera línea de defensa frente a ataques digitales
En este orden de ideas, si buscas mantener tu empresa protegida, nuestra herramienta Endpoint Central ofrece capacidades antiransomware que se alinean con la importancia de enfrentar el doble ataque. Gracias a su motor de detección basado en el análisis de comportamiento y Machine Learning (ML), identifica patrones de cifrado anómalo en tiempo real y aísla dispositivos comprometidos para limitar la propagación.
Por medio de su motor de detección basado en anomalías, monitorea el tráfico de red y detecta la carga inusual de datos hacia dominios que son sospechosos. Luego de una corta etapa de aprendizaje, el sistema es capaz de advertir sobre posibles fugas de datos, previniendo el impacto de ataques de doble extorsión.
Además, la recuperación de datos se apoya en copias shadow que son protegidas por medio de Microsoft VSS y que se actualizan periódicamente. ¿Lo mejor de todo? Estos backups permiten al equipo restaurar archivos sin depender del pago del rescate.
Por lo tanto, estas capacidades son esenciales para reducir tanto el impacto del cifrado como el riesgo relacionado a la filtración de datos.
El fin de los ataques comienza con la visibilidad total
En el panorama actual de ciberseguridad, depender únicamente de los backups tradicionales es quedarse atascado en la mitad de la escalera. Si hay algo que nos demostró el doble ataque de ransomware, es que el riesgo no termina con el cifrado de la información.
Frente a una amenaza que ataca en dos frentes —el secuestro y la filtración—, la respuesta defensiva no puede estar fragmentada. Requiere un enfoque proactivo que combine prevención, IA para la detección de anomalías en tiempo real y una recuperación garantizada.
Proteger tu infraestructura no se trata solo de reaccionar ante la crisis, sino de cerrarle el paso a los atacantes antes de que suban el primer escalón. Entonces, ¿tu red está lista para detener el próximo ataque antes de que sea demasiado tarde?
Descubre cómo blindar tu información, tu equipo y tu tranquilidad descargando la prueba gratuita de Endpoint Central de ManageEngine. ¡Nos vemos pronto!