Apa Itu VPN Tunnel? Pengertian, Cara Kerja, dan Jenisnya
Berselancar di internet tidak selalu aman. Ketika mengakses internet, Anda mungkin melalui jaringan yang tidak terlindungi dan rentan terhadap ancaman seperti peretasan dan pencurian data.
Untuk menjaga keamanan dalam berinteraksi dengan internet, khususnya dalam transmisi data, VPN tunnel kerap digunakan. Teknologi ini membentuk jalur virtual melalui jaringan publik yang memungkinkan data dikirimkan melalui koneksi terenkripsi antara perangkat user dan server VPN. Proses pengiriman data melalui jalur tersebut dikenal sebagai VPN tunneling.
Bagi organisasi, VPN tunneling berperan penting dalam melindungi komunikasi jaringan, terutama ketika karyawan mengakses sistem dan informasi perusahaan dari luar jaringan kantor. Dengan VPN tunnel, organisasi dapat membantu menjaga kerahasiaan data dan mengurangi risiko akses tidak sah selama proses transmisi.
Apa itu VPN tunnel?
VPN tunnel adalah jalur virtual terenkripsi yang menghubungkan perangkat dengan VPN server. 'Terowongan' ini menyembunyikan IP address asli pengguna dan mengenkripsi data yang dikirim melalui jaringan, Sehingga, pihak yang tidak berwenang akan lebih sulit mengakses atau membaca informasi tersebut.
Sementara itu, VPN tunneling adalah proses pembentukan VPN tunnel untuk mengamankan transmisi data melalui jaringan. Dalam proses ini, data dikemas ke dalam paket yang kemudian dikirimkan melalui tunnel dan didekripsi.
Bagaimana cara kerja VPN tunneling?
Berikut ini adalah cara kerja VPN tunnel:
1. User memulai koneksi VPN
Pertama, user mengaktifkan VPN melalui perangkatnya. VPN client kemudian menghubungi VPN server untuk membangun koneksi. User perlu melewati proses autentikasi terlebih dahulu untuk menandakan bahwa mereka memiliki izin mengakses layanan VPN.
2. VPN membentuk tunnel dan mengenkripsi data
Setelah autentikasi berhasil, VPN client dan VPN server membentuk tunnel melalui jaringan yang digunakan. Enkripsi juga dilakukan agar data yang dikirim melalui tunnel tidak dapat dibaca dengan mudah oleh pihak ketiga.
3. Data dikemas dan dikirim melalui tunnel
Selanjutnya, VPN melakukan enkapsulasi, yaitu membungkus paket data asli dengan informasi tambahan agar dapat dikirim melaluitunnel. Paket ini kemudian dikirim melalui jaringan menuju VPN server.
Melalui proses ini, data melewati jaringan publik tanpa harus dikirimkan dalam bentuk aslinya yang tidak terlindungi.
4. Data di-dekripsi dan diteruskan
Ketika paket data sampai di VPN server, server akan melakukan dekripsi dan dekapsulasi untuk mendapatkan kembali paket data aslinya. Setelah itu, VPN server meneruskan permintaan user ke situs web atau layanan yang dituju.
Sebaliknya, data yang dikirimkan dari situs web akan diterima oleh VPN server, kemudian dienkapsulasi dan dienkripsi kembali sebelum dikirim melalui tunnel menuju perangkat user. VPN client selanjutnya melakukan dekripsi dan dekapsulasi agar data tersebut dapat dibaca oleh user.
Melalui proses ini, VPN tunneling membantu melindungi data selama transmisi, menyamarkan IP address asli user dari situs atau layanan yang diakses, serta mengurangi risiko penyadapan ketika menggunakan jaringan yang tidak tepercaya.
Jenis-jenis VPN tunnel
Secara umum, terdapat dua jenis VPN tunnel, yaitu remote access VPN dan site-to-site VPN. Keduanya memiliki fungsi berbeda berdasarkan jaringan atau perangkat yang dihubungkan.
Site-to-site VPN
Site-to-site VPN digunakan untuk menghubungkan dua atau lebih jaringan yang berada di lokasi berbeda melalui koneksi VPN yang aman. Misalnya, menghubungkan jaringan kantor pusat dengan kantor cabang agar karyawan dapat mengakses sumber daya internal perusahaan.
Remote access VPN
Remote access VPN memungkinkan pengguna individu terhubung ke jaringan privat organisasi dari lokasi berbeda melalui internet. Jenis ini umumnya digunakan oleh karyawan yang bekerja dari rumah atau sedang bepergian agar tetap dapat mengakses sistem dan aplikasi internal perusahaan.
Protokol yang digunakan dalam VPN tunneling
VPN tunneling menggunakan berbagai protokol yang bervariasi dari segi kecepatan, tingkat keamanan, kompatibilitas perangkat, maupun proses enkripsinya. Berikut ini adalah beberapa protokol yang paling umum:
IKEv2/IPsec
IKEv2/IPsec tunnel menawarkan kombinasi dari IPsec (Internet Protocol Security) dan IKEv2 (Internet Key Exchange Version Two). IPsec melindungi paket data yang dikirim melalui jaringan, sementara IKEv2 melakukan autentikasi dan negosiasi parameter keamanan.
Keunggulan IKEv2/IPsec adalah dapat mempertahankan atau membangun kembali koneksi ketika perangkat berpindah jaringan, misalnya dari Wi-Fi ke jaringan seluler. Fitur inilah yang membuatnya cocok untuk perangkat mobile.
L2TP/IPsec
L2TP (Layer 2 Tunneling Protocol) merupakan protokol yang digunakan untuk membentuk tunnel, sedangkan IPsec melakukan enkripsi dan autentikasi.
Kombinasi L2TP/IPsec cukup mudah diterapkan karena didukung oleh berbagai sistem operasi dan perangkat jaringan. Akan tetapi, protokol ini melewati dua kali enkapsulasi, sehingga berpengaruh terhadap kecepatan koneksi.
Protokol ini juga tergolong usang dan memiliki keterbatasan dalam menghadapi konfigurasi firewall serta memiliki vulnerability.
WireGuard
WireGuard adalah protokol relatif baru yang menawarkan koneksi cepat dan mekanisme keamanna yang kuat. Protokol ini tidak memiliki banyak kode, sehingga tidak ada banyak ruang bagi vulnerability untuk menetap.
Karena kodenya bersifat sederhana, WireGuard lebih mudah diaudit dan dipelihara. Selain itu, protokol ini tersedia secara open-source dan mendukung berbagai sistem operasi.
Akan tetapi, implementasi WireGuard membutuhkan konfigurasi dan infrastruktur yang sesuai.
OpenVPN
OpenVPN merupakan protokol open-source yang bekerja untuk banyak sistem operasi, memiliki keamanan yang baik, dan cukup cepat. Protokol ini menggunakan SSL/TLS dan mendukung berbagai algoritma enkripsi, termasuk AES-256.
Keunggulan lainnya adalah fleksibilitas konfigurasi dan dukungan komunitas yang luas. Namun, proses implementasi dan pengelolaannya relatif kompleks dibandingkan beberapa protokol VPN modern.
SSTP
SSTP (Secure Socket Tunneling Protocol) merupakan protokol VPN yang dikembangkan oleh Microsoft. Protokol ini menggunakan SSL/TLS untuk mengamankan transmisi data dan mengirimkan lalu lintas PPP melalui koneksi HTTPS.
SSTP umumnya menggunakan TCP port 443, sehingga dapat melewati sejumlah firewall yang membatasi koneksi VPN pada port tertentu. Hal ini membuatnya berguna pada jaringan dengan pembatasan akses yang ketat.
PPTP
PPTP (Point-to-Point Tunneling Protocol) adalah protokol generasi lama yang implementasinya sederhana. Namun, protokol ini memiliki kelemahan dari segi keamanan, terutama pada mekanisme autentikasi dan enkripsi. Itulah mengapa, PPTP sudah tidak direkomendasikan lagi.
Apa perbedaan VPN tunneling dan split tunneling?
Split tunneling adalah teknik membagi lalu lintas internet menjadi dua jalur. Ada data yang melewati VPN tunnel, ada pula yang langsung terhubung tanpa melalui VPN.
Melalui proses ini, organisasi dapat mengatur jenis informasi yang melewati VPN tunnel. Jika user akan mengirim atau mengakses informasi internal perusahaan, VPN tunnel akan digunakan agar pergerakan data terlindungi melalui enkripsi. Akan tetapi, jika user hanya mengakses streaming musik atau situs publik, koneksi internet biasa tanpa VPN pun dapat digunakan.
Secara keseluruhan, split tunneling dapat menghemat bandwidth VPN, meningkatkan performa jaringan, serta mempermudah akses ke jaringan publik dan privat.
Split tunneling dan VPN tunneling saling berkaitan, tetapi memiliki fungsi berbeda.
Aspek | VPN tunneling | Split tunneling |
Pengertian | Proses membentuk jalur virtual untuk mengirimkan data melalui VPN. | Fitur untuk membagi lalu lintas jaringan ke beberapa jalur koneksi. |
Fungsi | Melindungi transmisi data melalui tunnel VPN. | Mengatur lalu lintas mana yang melewati VPN dan mana yang terhubung langsung ke internet. |
Penggunaan | Mengamankan komunikasi melalui jaringan publik. | Mengoptimalkan penggunaan bandwidth dan performa jaringan. |
Keamanan | Data yang melewati tunnel mendapatkan perlindungan VPN. | Hanya lalu lintas yang melewati VPN tunnel yang mendapatkan perlindungan VPN. |
Mengapa VPN tunnel perlu dimonitor?
Meskipun VPN tunnel menawarkan koneksi yang lebih aman, penggunaannya tetap memerlukan monitoring secara berkala. Hal ini penting untuk memastikan koneksi tetap stabil, performanya optimal, dan tidak menimbulkan celah keamanan bagi organisasi.
Berikut beberapa alasan VPN tunnel perlu dimonitor:
1. Memastikan performa dan stabilitas koneksi
VPN tunnel mengenkripsi, mengenkapsulasi, dan melakukan routing data melalui server, sehingga memengaruhi performa jaringan. Jarak antara pengguna dan server, kapasitas bandwidth, serta beban server juga dapat memengaruhi kecepatan koneksi.
Dengan monitoring, administrator dapat memantau latensi, packet loss, penggunaan bandwidth, dan kondisi koneksi untuk mengidentifikasi gangguan yang dapat menghambat aktivitas user.
2. Mendeteksi masalah keamanan dan konfigurasi
Keamanan VPN tunnel bergantung pada protokol, metode enkripsi, autentikasi, dan konfigurasi yang digunakan. Pengaturan yang tidak tepat atau penggunaan protokol yang sudah usang dapat meningkatkan risiko keamanan.
Monitoring membantu administrator mendeteksi kegagalan autentikasi, aktivitas koneksi yang tidak biasa, serta perubahan kondisi tunnel yang berpotensi mengindikasikan masalah keamanan.
3. Memantau risiko pada split tunneling
Ketika organisasi menerapkan split tunneling, tidak semua lalu lintas jaringan melewati VPN tunnel. Sebagian lalu lintas dapat terhubung langsung ke internet tanpa mendapatkan perlindungan enkripsi dari VPN.
Kondisi ini dapat meningkatkan risiko paparan data, terutama ketika karyawan menggunakan jaringan publik yang tidak tepercaya. Monitoring membantu administrator memastikan aturan routing berjalan sesuai kebijakan organisasi dan mengidentifikasi lalu lintas yang tidak seharusnya melewati koneksi langsung.
Bagaimana cara monitoring VPN tunnel?
Monitoring VPN tunnel dapat dilakukan dengan beberapa metode, mulai dari mengaktifkan pencatatan aktivitas jaringan hingga menggunakan perangkat lunak khusus untuk menganalisis lalu lintas VPN.
Beberapa metode yang dapat digunakan administrator jaringan antara lain:
Mengaktifkan VPN logging: Mencatat aktivitas koneksi VPN, termasuk login pengguna, durasi sesi, dan kegagalan autentikasi.
Menggunakan IDS dan IPS: Mendeteksi aktivitas mencurigakan serta mengidentifikasi dan mencegah potensi ancaman pada jaringan.
Menganalisis network log: Memeriksa log jaringan dan firewall untuk mengetahui pola lalu lintas, anomali, serta potensi masalah keamanan.
Menggunakan network monitoring solution: Memantau kondisi dan performa koneksi VPN, termasuk bandwidth, latensi, dan ketersediaan jaringan.
Menggunakan VPN traffic analysis tool: Menganalisis lalu lintas VPN untuk mengetahui penggunaan bandwidth, aktivitas user, durasi sesi, dan potensi ancaman keamanan.
Untuk mempermudah proses pemantauan, administrator dapat menggunakan perangkat lunak khusus VPN monitoring. Solusi ini menyediakan laporan dan informasi terpusat mengenai aktivitas koneksi, penggunaan bandwidth, serta kondisi keamanan VPN.
Monitoring VPN tunnel dengan ManageEngine Firewall Analyzer
ManageEngine Firewall Analyzer merupakan tool VPN tunnel monitoring yang dilengkapi kapabilitas VPN monitoring. Solusi ini mengumpulkan dan menganalisis log VPN dari firewall untuk memberikan informasi mengenai aktivitas user, penggunaan bandwidth, dan potensi ancaman keamanan.
Firewall Analyzer mendukung pemantauan remote access VPN dan site-to-site VPN dari berbagai vendor, termasuk Cisco, SonicWall, WatchGuard, dan NetScreen. Untuk remote host VPN, Firewall Analyzer juga mendukung protokol seperti PPTP, L2TP, dan IPsec.
Berikut beberapa kapabilitas Firewall Analyzer untuk monitoring VPN tunnel:
1. VPN bandwidth management
Administrator dapat memantau aktivitas dan penggunaan bandwidth VPN, mengidentifikasi user dengan konsumsi bandwidth tertinggi, serta melacak URL tujuan yang diakses melalui koneksi VPN. Informasi ini membantu administrator mengidentifikasi penggunaan bandwidth yang tidak wajar dan mengelola lalu lintas jaringan.
2. Real-time VPN traffic monitoring
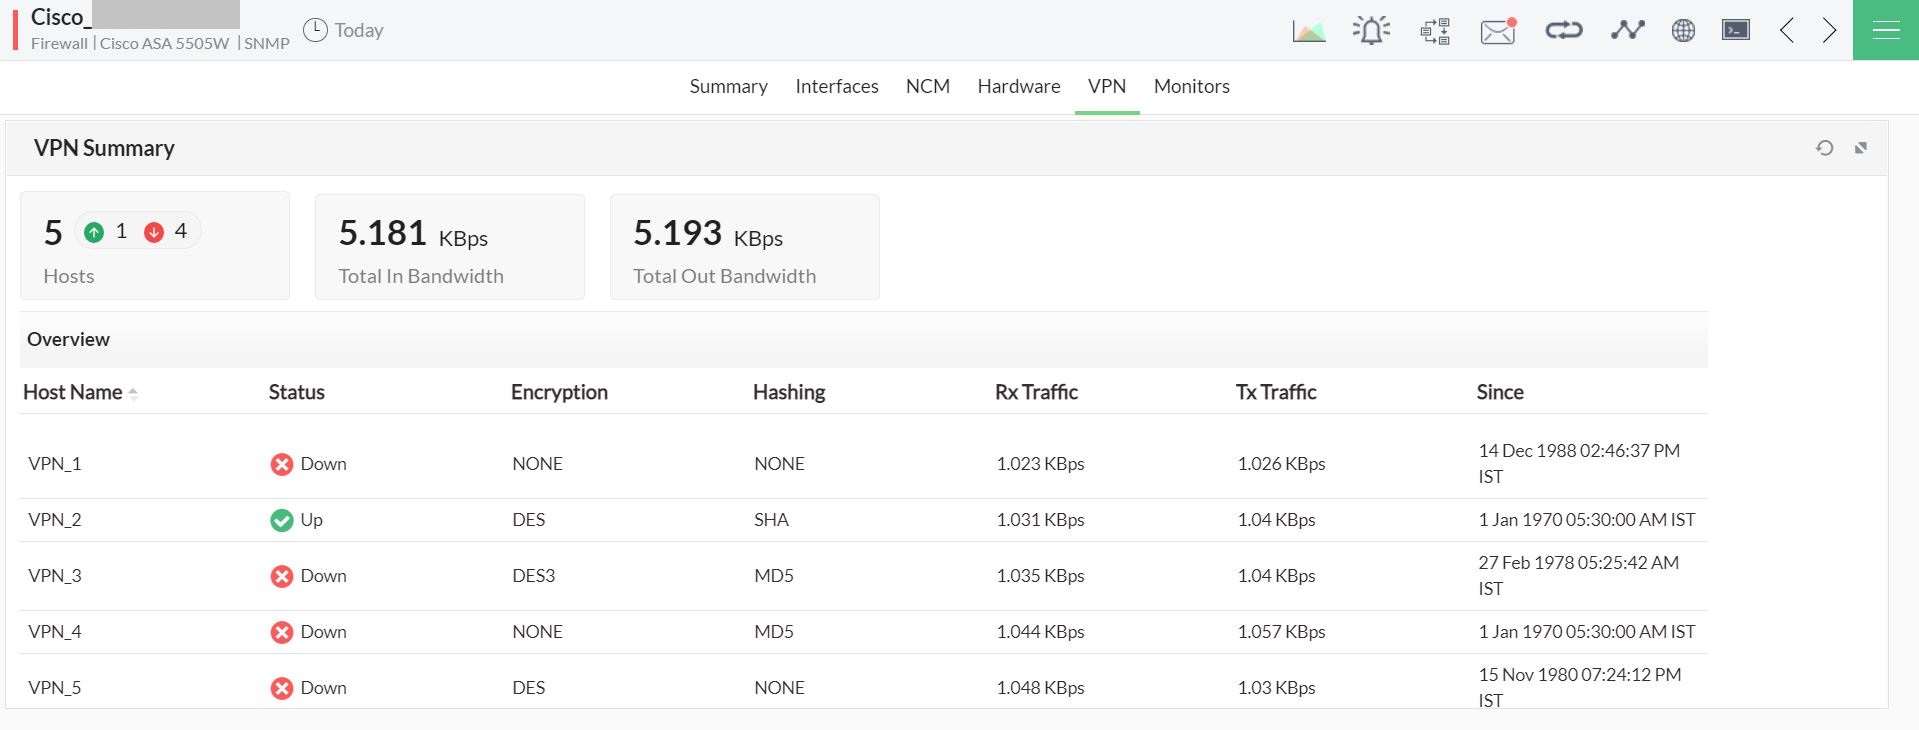
Firewall Analyzer menyediakan informasi mengenai jumlah sesi VPN yang sedang aktif, durasi koneksi, dan konsumsi bandwidth setiap sesi. Dengan informasi ini, administrator dapat memantau aktivitas pengguna VPN dan mengetahui pola penggunaan koneksi secara lebih terperinci.
3. VPN capacity planning
Melalui analisis tren penggunaan bandwidth VPN, administrator dapat mengetahui perubahan volume lalu lintas jaringan dari waktu ke waktu. Informasi ini membantu organisasi memperkirakan kebutuhan kapasitas bandwidth dan merencanakan peningkatan infrastruktur jaringan.
4. VPN security monitoring
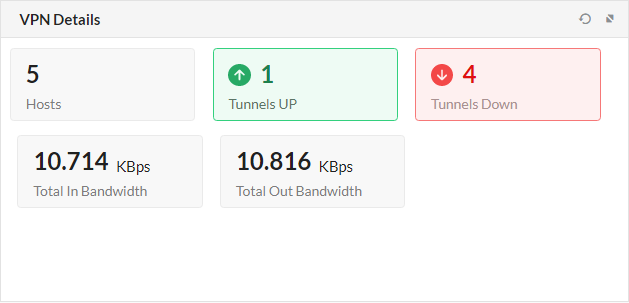
Firewall Analyzer membantu administrator mengidentifikasi kegagalan login VPN dan memantau aktivitas yang berpotensi mengindikasikan ancaman keamanan. Administrator juga dapat membuat peringatan terkait serangan keamanan, virus, dan anomali jaringan berdasarkan data yang tersedia.
Selain itu, Firewall Analyzer menyediakan laporan VPN yang membantu administrator mengetahui siapa saja yang mengakses VPN, jumlah percobaan login yang gagal, durasi sesi pengguna, konsumsi bandwidth per pengguna, hingga tren penggunaan VPN berdasarkan hari dan waktu.
Dengan informasi tersebut, administrator dapat memperoleh visibilitas yang lebih baik terhadap aktivitas VPN dan mengambil tindakan ketika menemukan masalah.
Pelajari lebih lanjut tentang ManageEngine Firewall Analyzer melalui demo bersama tim kami.