Log Correlation Best Practice untuk Deteksi Ancaman Real-Time
Setiap sistem IT menghasilkan log yang mencatat berbagai aktivitas. Namun, log dari satu sistem saja sering kali belum cukup untuk memahami apa yang sebenarnya terjadi di seluruh infrastruktur IT.
Di sinilah log correlation berperan. Dengan menghubungkan event dari berbagai sumber log, tim IT security dapat memperoleh konteks yang lebih lengkap, mengenali pola aktivitas mencurigakan, dan mendeteksi potensi ancaman dengan lebih efektif.
Apa Itu Log Correlation?
Infrastruktur IT tidak terdiri dari satu sistem saja. Ada banyak sistem yang dapat menghasilkan log dengan format, struktur data, jumlah, dan lokasi penyimpanan yang berbeda-beda.
Variasi log tersebut membuat analisis log oleh tim IT security menjadi lebih sulit, terutama ketika log dari berbagai sistem perlu dipahami secara bersamaan.
Log correlation adalah proses menganalisis dan menghubungkan event dari berbagai sumber log untuk melihat hubungan di antara event tersebut. Dengan menghubungkan log yang tersebar di berbagai sistem, tim dapat memperoleh konteks yang lebih lengkap tentang apa yang terjadi di infrastruktur IT. Misalnya, apakah ada serangan, aktivitas tidak biasa, kegagalan sistem, atau pelanggaran kebijakan.
Mengapa Log Correlation itu Penting?
Log dari satu sistem biasanya hanya menunjukkan sebagian dari apa yang terjadi. Log tersebut bisa menunjukkan adanya aktivitas tertentu, tetapi belum tentu menjelaskan apa yang terjadi sebelum atau sesudahnya, atau bagaimana aktivitas tersebut berkaitan dengan sistem lain.
Jika analisis log dilakukan hanya dari satu sistem saja, konteks yang diterima tim IT sangat terbatas. Maka, untuk mengetahui kondisi keseluruhan infrastruktur IT, tim perlu melihat hubungan antar-event dari berbagai sumber log.
Itulah mengapa organisasi perlu log correlation. Log correlation membantu organisasi menganalisis, membandingkan, dan menghubungkan event dari berbagai sumber log. Log tidak dibaca secara terpisah, tetapi dilihat sebagai rangkaian event yang saling berkaitan. Dengan begitu, tim dapat memperoleh konteks yang lebih lengkap.
Lewat log correlation, tim IT security dapat memahami rangkaian event yang terjadi di infrastruktur IT, menemukan penyebab masalah, dan menentukan langkah penanganannya. Log correlation juga membantu troubleshooting, monitoring operasional, dan root cause analysis. Data “mentah” dari log pun menjadi informasi yang lebih kontekstual dan actionable untuk mendukung pengambilan keputusan.
Apa Saja Manfaat Log Correlation?
Log correlation memberikan organisasi berbagai manfaat berikut:
1. Mendeteksi insiden keamanan secara real-time
Log correlation membantu mengidentifikasi rangkaian aktivitas yang mengindikasikan insiden keamanan. Event dari berbagai sumber log dihubungkan, sehingga tim dapat mengenali pola serangan bertahap yang mungkin tidak terlihat jika analisis dilakukan secara terpisah. Maka, proses ini dapat mempercepat deteksi ancaman dan mengurangi waktu deteksi (MTTD).
2. Melakukan root cause analysis dengan efektif
Log correlation dapat melakukan root cause analysis lebih cepat dengan melihat urutan event dari berbagai sumber, seperti aplikasi, perangkat, load balancer, server, maupun sistem. Informasi ini membantu tim memahami kronologi insiden keamanan, mengidentifikasi kemungkinan penyebabnya, dan menentukan langkah penanganan yang tepat.
3. Mengetahui vulnerability yang harus diprioritaskan
Log correlation engine dapat diintegrasikan tool vulnerability scanner. Integrasi ini membantu tim menemukan vulnerability atau celah keamanan lebih cepat, bahkan beserta skor risiko yang ditentukan berdasarkan tingkat keparahannya. Jika vulnerability memiliki skor yang tinggi, maka penanganannya dapat diprioritaskan untuk mencegah risiko yang lebih besar.
4. Mengoptimalkan operasi keamanan
Log correlation engine dapat mengurangi false alert melalui korelasi event yang lebih kontekstual. Hal ini dapat membantu tim SOC menurunkan mean time to detect (MTTD), mean time to acknowledge (MTTA), dan mean time to respond (MTTR).
5. Memenuhi compliance
Log correlation memudahkan organisasi melakukan manajemen, monitoring, dan audit log. Proses ini membantu organisasi menyiapkan bukti yang diperlukan untuk memenuhi persyaratan kepatuhan berbagai regulasi dan standard keamanan.
Bagaimana Cara Kerja Log Correlation
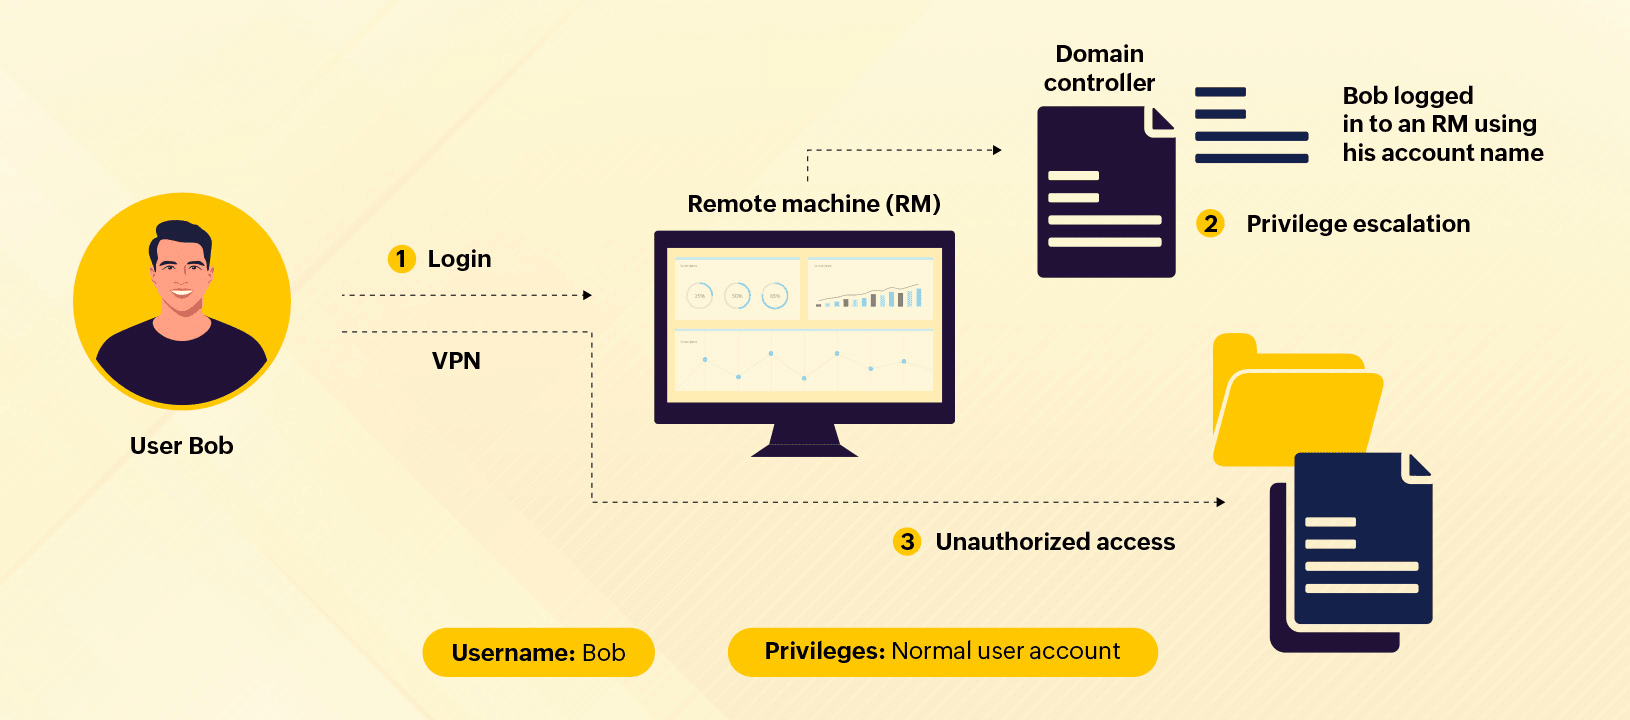
Saat menganalisis log, event correlation digunakan untuk menghubungkan berbagai event yang tercatat di perangkat atau aplikasi berbeda dalam jaringan. Tujuannya adalah melihat apakah event-event tersebut saling berkaitan dan membentuk pola tertentu.
Misalnya, seorang user masuk ke komputer dari jarak jauh melalui VPN. Aktivitas ini akan tercatat dalam log VPN, termasuk IP address dan waktu login. Setelah itu, user tersebut meningkatkan hak aksesnya. Hal ini tercatat dalam log domain controller. Dengan hak akses tersebut, user mencoba mengakses file sensitif di server. Aktivitas ini tercatat dalam log server.
Setiap log menunjukkan aktivitas yang berbeda. Namun, ketika semua log dihubungkan, tim IT security dapat melihat rangkaian aktivitas yang berpotensi mengindikasikan ancaman, seperti akses tidak sah ke file sensitif.
Proses korelasi log biasanya dilakukan melalui bantuan tool log management. Tool ini membantu mengkorelasikan event-event tersebut secara otomatis, sehingga pola mencurigakan dapat diketahui. Jika ditemukan hal mencurigakan, maka tool dapat memberikan peringatan kepada tim IT security agar melakukan investigasi event lebih lanjut.
Apa Saja Tantangan dalam Log Correlation?
Meskipun memiliki banyak manfaat, penerapan log correlation juga masih menemui berbagai tantangan, apalagi jika tidak ada tool dan kepakaran yang tepat. Berikut adalah beberapa tantangan dalam log correlation best practice:
Mengelola besarnya volume data yang dihasilkan dalam waktu singkat
Menangani format log yang berbeda format dan strukturnya
Menentukan correlation rule yang tepat untuk menemukan pola yang relevan
Mengurangi alert yang tidak relevan
Memastikan log tersedia dan lengkap
Menghindari false positive
Mengikuti ancaman yang semakin berkembang
Untuk mengatasi tantangan tersebut, organisasi dapat menggunakan tool SIEM yang membantu mengumpulkan, menormalisasi, dan mengorelasikan log secara otomatis.
Contoh Penerapan Log Correlation
Log correlation dapat diterapkan untuk beberapa use case berikut:
Mendeteksi brute-force attack: Log correlation membantu mendeteksi brute-force attack dengan menghubungkan percobaan login yang gagal dari IP yang sama pada beragam sistem dalam waktu singkat. Selain itu, indikator lain yang perlu diawasi adalah login yang berhasil setelah kegagalan login terus-menerus, aktivitas login dari lokasi geografis yang tidak wajar, serta percobaan privilege escalation berulang.
Mengidentifikasi lateral movement: Log correlation membantu melacak pergerakan attacker dari satu sistem ke sistem lain dalam jaringan. Deteksi ini dilakukan melalui korelasi event autentikasi, koneksi jaringan, dan eksekusi program atau perintah. Misalnya, autentikasi ke beberapa sistem yang diikuti oleh eksekusi proses tidak biasa pada sistem yang baru diakses dapat menjadi indikasi adanya lateral movement.
Mendeteksi insider threat: Log correlation mengidentifikasi aktivitas user internal yang berpotensi menjadi ancaman. Pola aktivitas user dihubungkan untuk melihat apakah ada akses yang tidak biasa, baik di luar jam kerja atau yang tidak berhubungan dengan peran dan tanggung jawab user.
Best Practice Log Correlation
Berikut ini adalah best practice log correlation:
1. Menormalisasi data log dan mengumpulkannya secara terpusat
Log dari berbagai sumber umumnya memiliki format dan struktur yang berbeda. Karena itu, data log perlu diseragamkan agar event dari berbagai sistem dapat dibandingkan dan dikorelasikan dengan lebih konsisten.
Selain diseragamkan, data tersebut juga perlu dikumpulkan di satu tempat terpusat. Bukan hanya data lognya saja, tetapi juga hasil korelasinya. Dengan demikian, tim SOC tidak perlu repot bolak-balik antar tool dan memahami log yang terpisah.
2. Menyusun correlation rule yang jelas
Correlation rule perlu menentukan jenis event yang dicari, sumber log, rentang waktu, dan kondisi yang memicu alert. Organisasi perlu menyusun correlation rule dengan jelas, dan sebaiknya dibuat simpel terlebih dahulu. Correlation rule yang simpel namun terjaga jauh lebih baik daripada yang kompleks tetapi tidak diperhatikan.
Untuk menentukan correlation rule, organisasi bisa memanfaatkan framework MITRE ATT&CK sebagai referensi untuk memahami pola serangan yang perlu dideteksi. Beberapa solusi log correlation memungkinkan organisasi untuk memanfaatkan aturan deteksi siap pakai yang telah dipetakan ke MITRE ATT&CK, serta membuat aturan custom sesuai kebutuhan keamanan mereka.
3. Menghubungkan beberapa indikator
Satu event mencurigakan tidak bisa menjadi indikator adanya serangan. Kesimpulan tidak boleh diambil terlalu cepat. Hubungkan beberapa indikator dari berbagai sumber log untuk mendapatkan konteks yang lebih lengkap dan meningkatkan akurasi deteksi.
Melalui multi-event correlation dan sequence logic, tim IT security dapat mengidentifikasi rangkaian aktivitas mencurigakan, seperti login yang tidak biasa, peningkatan hak akses, hingga akses file sensitif yang mengindikasikan serangan bertahap atau lateral movement.
4. Menguji dan menyempurnakan correlation rule
Ketika correlation rule sudah dibuat, perlu dilakukan pengujian dan penyempurnaan untuk melihat apakah aturan tersebut mampu mendeteksi pola yang relevan. Evaluasi hasilnya secara berkala, termasuk alert yang tidak relevan (false positive), lalu sesuaikan aturan jika diperlukan.
Gunakan metrik seperti tingkat deteksi (detection rate), tingkat false positive, dan waktu rata-rata untuk mendeteksi insiden (Mean Time to Detect/MTTD) untuk mengevaluasi efektivitas aturan korelasi.
Pada platform log correlation, tim dapat menyesuaikan threshold, mengecualikan aktivitas yang diketahui aman, dan mengatur sensitivitas deteksi. Proses ini juga semakin mudah dengan adanya kapabilitas penyesuaian aturan, analisis false positive dan false negative, serta adaptive thresholds berbasis machine learning.
5. Menyinkronkan waktu di seluruh sistem
Korelasi log membutuhkan timestamp yang sinkron di seluruh sumber log. Tanpa sinkronisasi, organisasi bisa mendapatkan correlation failure atau false correlation. Organisasi membutuhkan implementasi Network Time Protocol (NTP) di semua sistem dan mekanisme sinkronisasi yang sesuai agar perbedaan waktu antarsistem tidak mengganggu proses korelasi.
6. Memperkaya log dengan konteks tambahan
Log akan lebih mudah dipahami jika dilengkapi informasi pendukung, seperti reputasi IP, geolokasi, pola perilaku pengguna, dan informasi ancaman.
Integrasi threat intelligence dan UEBA membantu tim IT security memahami apakah suatu aktivitas menyimpang dari pola normal dan berpotensi menimbulkan risiko keamanan.
7. Memprioritaskan use case yang paling penting
Tidak semua correlation rule memiliki tingkat kepentingan yang sama. Organisasi dapat memprioritaskan use case berdasarkan ancaman yang paling relevan bagi organisasi, tingkat risiko, dan kritikalitas aset. Dengan begitu, tim dapat fokus pada deteksi ancaman yang berpotensi menimbulkan dampak terbesar.
8. Menyimpan log sesuai kebutuhan compliance
Untuk keperluan audit regulasi dan standard industri, organisasi biasanya diminta untuk menyediakan log. Maka, organisasi perlu menentukan periode penyimpanan log berdasarkan regulasi yang berlaku, kebutuhan audit, dan kebijakan internal organisasi.
Log historis dapat membantu menyediakan bukti untuk audit, menelusuri insiden, dan menganalisis pola ancaman dari waktu ke waktu.
9. Mengintegrasikan log correlation dengan respons insiden
Hubungkan hasil korelasi dengan workflow respons insiden agar alert yang terdeteksi dapat segera ditindaklanjuti. Dengan begitu, tim IT security dapat melakukan investigasi dan menentukan langkah penanganan dengan lebih cepat.
Melalui Incident Workbench, tim dapat melihat peringatan, event yang saling berkaitan, dan konteks risiko dalam satu lini masa investigasi. Informasi ini membantu tim merekonstruksi rangkaian serangan, menyelidiki penyebabnya, dan menentukan langkah penanganan yang sesuai.
Kenali Hubungan Antar Log dengan ManageEngine Log360
Log correlation membantu organisasi menghubungkan event dari berbagai sumber log untuk mendapatkan konteks yang lebih lengkap tentang aktivitas di lingkungan IT. Namun, mendeteksi ancaman yang kompleks membutuhkan aturan korelasi yang tepat, analisis perilaku, dan kemampuan investigasi agar tim IT security dapat membedakan aktivitas normal dari potensi serangan.
ManageEngine Log360 membantu organisasi mendeteksi dan menyelidiki ancaman melalui berbagai kapabilitas, mulai dari lebih dari 2.000 aturan deteksi yang dipetakan ke MITRE ATT&CK, korelasi multi-event, analisis perilaku pengguna dan entitas (UEBA), hingga integrasi threat intelligence. Kapabilitas ini membantu tim menghubungkan aktivitas mencurigakan, memahami rangkaian serangan, dan memprioritaskan ancaman yang membutuhkan penanganan.
Pelajari lebih lanjut tentang bagaimana Log360 membantu organisasi meningkatkan deteksi ancaman dan menyederhanakan investigasi keamanan melalui demo bersama tim kami.