7 Tanda Server Diretas yang Perlu Anda Ketahui (dan Cara Mendeteksinya Sejak Dini)
Server yang diretas adalah mimpi buruk bagi setiap organisasi. Bayangkan saja jika layanan berjalan lancar beberapa saat sebelumnya, kemudian tidak bisa diakses secara mendadak karena diretas.
Peretasan terhadap tidak selalu langsung terlihat. Jeda waktunya berbeda-beda. Ada yang baru dapat dideteksi setelah berhari-hari, berminggu-minggu, atau bahkan berbulan-bulan. Selama waktu tersebut, hacker menyusup dan melakukan berbagai aktivitas di latar belakang, seperti menjalankan malware atau mengubah konfigurasi sistem tanpa menganggu layanan secara langsung.
Akan tetapi, ada sejumlah perubahan yang dapat menjadi indikasi awal bahwa server sudah diretas. Simak apa saja tanda tersebut, cara mengetahui server diretas, dan cara mengatasinya dalam blog ini.
1. Muncul Aktivitas Login yang Mencurigakan
Banyak peretasan dimulai dari kredensial yang bocor. Ketika hacker memperoleh kredensial tersebut, mereka akan menggunakannya untuk login ke sistem perusahaan yang seharusnya hanya bisa diakses oleh pihak internal.
Sering kali, proses login ini bersifat tidak biasa. Misalnya, login terdeteksi berasal dari lokasi, perangkat, atau IP yang tidak familiar. Waktu akses juga berbeda dari biasanya, misalnya jam 1 dini hari. Lalu, terkadang tidak semua login langsung berhasil. Hacker perlu usaha login hingga gagal berkali-kali barulah ada yang berhasil.
Cara mendeteksi:
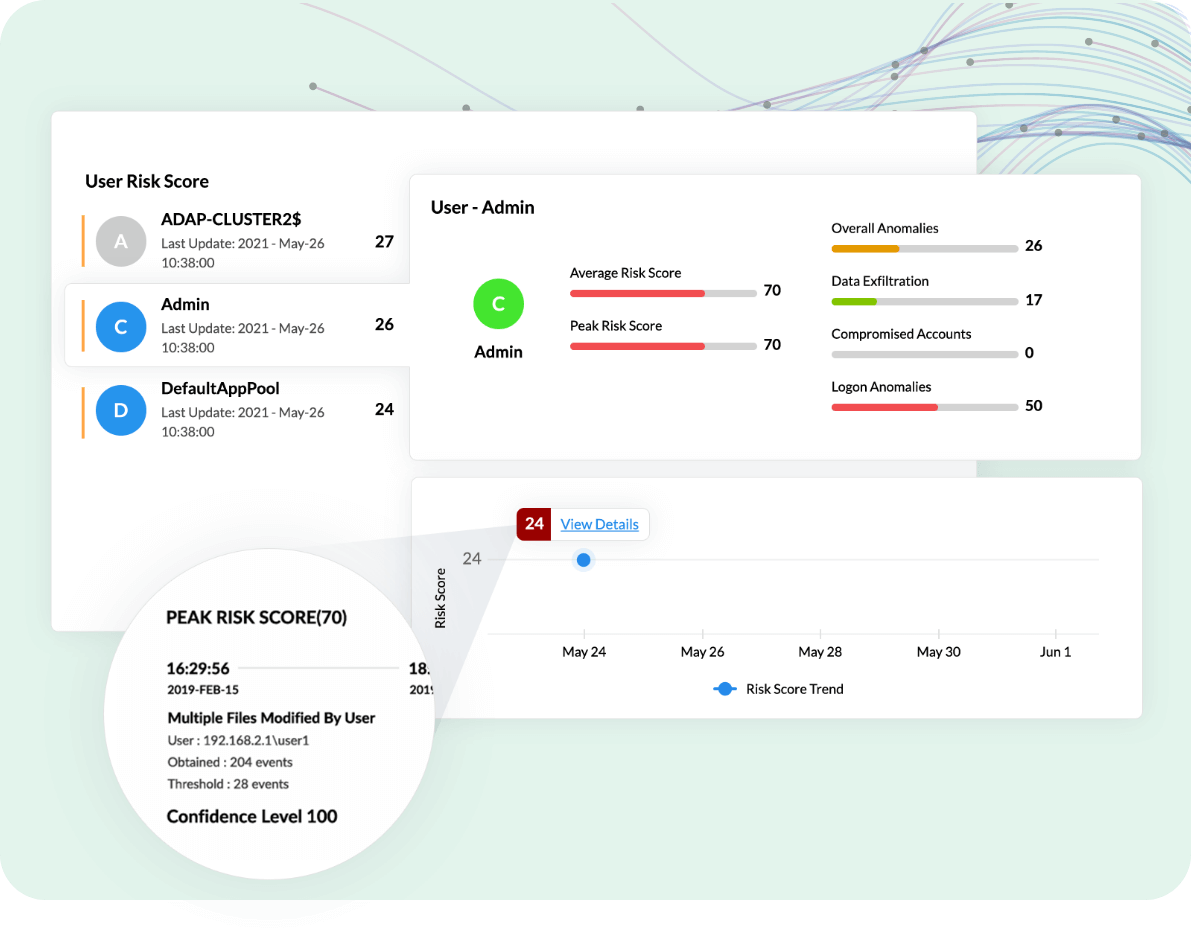
Perhatikan percobaan login yang gagal berulang kali, akses dari IP address yang tidak dikenal, serta penggunaan akun yang tidak sesuai dengan jadwal atau kebutuhan operasional. Cocokkan temuan tersebut dengan aktivitas user yang sah.
Manfaatkan ManageEngine Log360 untuk mengidentifikasi indicators of account compromise (IoCs), seperti login yang mencurigakan dan percobaan login yang gagal berulang kali. Kapabilitas ML dan UEBA dalam solusi ini membantu mendeteksi tanda akun yang terkompromi.
Pada Linux, mendeteksi login yang mencurigakan dapat dilakukan dengan perintah berikut:
# Periksa login yang gagal
sudo lastb
# Periksa 10 catatan login terakhir
last -10
# Periksa pengguna yang sedang login
w
Cara mengatasi:
Jika menemukan aktivitas login yang mencurigakan, verifikasi terlebih dahulu apakah akses tersebut berasal dari pengguna atau layanan yang sah. Jika akun diduga telah diretas, cabut sesi aktif yang mencurigakan, amankan akun, dan ganti password melalui perangkat yang tepercaya.
Aktifkan juga autentikasi multifaktor (MFA) jika didukung, batasi akses SSH hanya untuk IP address atau jaringan yang diperlukan, dan nonaktifkan akun yang tidak lagi digunakan. Jika ditemukan indikasi akses tanpa izin, lanjutkan investigasi untuk memastikan apakah hacker telah melakukan aktivitas lain setelah berhasil login.
2. File dan Konfigurasi Server Berubah Tiba-tiba
Tidak semua perubahan pada file server dan konfigurasi disebabkan oleh aktivitas administrator. Ketika sudah menyusup, hacker juga dapat mengubah konfigurasi, menambahkan script berbahaya, atau membuat mekanisme akses tersembunyi agar dapat kembali masuk ke server di kemudian hari.
Maka, jika ada perubahan yang tidak dikenal pada file sistem, aplikasi, konfigurasi, atau direktori web, bisa jadi itu tanda server hacked.
Cara mendeteksi:
Periksa file yang mengalami perubahan di luar jadwal maintenance atau pembaruan yang direncanakan. Perhatikan lokasi file, waktu modifikasi, dan permission-nya untuk menemukan perubahan yang perlu diselidiki lebih lanjut.
ManageEngine Log360 menyediakan kapabilitas File Integrity Monitoring (FIM) untuk memantau perubahan pada file dan folder Windows maupun Linux. Kapabilitas ini membantu tim IT mengidentifikasi perubahan yang tidak biasa pada file penting.
Pada Linux, gunakan perintah berikut untuk melihat file di direktori aplikasi web yang dimodifikasi dalam tujuh hari terakhir. Sesuaikan lokasi tersebut dengan direktori aplikasi pada server.
# Cari file di /var/www yang dimodifikasi dalam 7 hari terakhir
find /var/www -type f -mtime -7 -ls
Cara mengatasi:
Jika menemukan file yang mencurigakan, jangan langsung menghapus atau menjalankannya. Dokumentasikan lokasi, waktu modifikasi, dan informasi terkait, lalu ikuti prosedur respons insiden untuk mengamankan bukti dan membatasi dampak serangan.
Jika file terbukti berbahaya, identifikasi bagaimana file tersebut masuk ke server dan apakah ada mekanisme lain yang memungkinkan hacker kembali mengakses sistem. Pulihkan file yang terdampak dari sumber backup atau install package tepercaya setelah memastikan penyebab kompromi telah ditangani.
3. Performa Server Menurun Secara Tidak Wajar
Performa server yang menurun tanpa penjelasan bisa menjadi tanda serangan siber. Hal ini bisa terjadi karena setelah hacker meretas server, ia akan melakukan aktivitas di balik layar. Sebagai contoh, malware dapat menggunakan resource server untuk menambang cryptocurrency, sedangkan ransomware dapat menjalankan proses enkripsi yang mengonsumsi CPU dan disk I/O dalam jumlah besar.
Meskipun begitu, server yang lambat tidak selalu berarti diretas. Lonjakan traffic yang sah, masalah aplikasi, dan kapasitas hardware yang terbatas juga dapat menjadi penyebabnya.
Cara mendeteksi:
Periksa nama proses, pengguna yang menjalankannya, waktu mulai, dan koneksi jaringan yang terkait. Bandingkan temuan dengan log sistem dan perubahan workload untuk mengetahui apakah lonjakan tersebut berasal dari aktivitas yang sah atau proses yang mencurigakan.
ManageEngine OpManager membantu memantau performa server secara real-time, termasuk penggunaan CPU dan memori. Informasi ini membantu administrator mengenali lonjakan penggunaan resource dan menyelidiki penurunan performa yang tidak biasa.
Keamanan server Linux bisa dilihat performanya melalui perintah berikut:
# Pantau penggunaan CPU, memori, serta proses berjalan secara real-time
top
Cara mengatasi:
Jika ditemukan proses yang tidak dikenal, identifikasi terlebih dahulu fungsi dan sumbernya sebelum menghentikannya. Sebab, menghentikan proses secara langsung tanpa investigasi dapat menghilangkan bukti atau mengganggu layanan penting.
Jika proses tersebut terkonfirmasi berbahaya, batasi konektivitas server sesuai prosedur respons insiden dan investigasi kemungkinan akses awal hacker. Setelah penyebabnya diketahui, hapus komponen berbahaya, tutup celah keamanan yang dieksploitasi, dan pantau kembali penggunaan resource untuk memastikan aktivitas tidak normal tidak berulang.
4. Log Server Menunjukkan Aktivitas Tidak Biasa
Log server merekam berbagai aktivitas, mulai dari autentikasi dan perubahan konfigurasi hingga error pada aplikasi dan koneksi jaringan. Informasi ini membantu administrator memahami apa yang terjadi sebelum, selama, dan setelah sebuah insiden keamanan.
Ketika server diretas, log dapat menunjukkannya. Tandanya berupa percobaan akses yang tidak sah, aktivitas dari IP address yang tidak dikenal, atau eksekusi perintah yang tidak biasa.
Hacker juga bisa menghapus atau mengubah log untuk menyulitkan investigais. Sehingga, jika tanda ini terekam, organisasi perlu mengorelasikannya dengan indikator lain untuk konteks yang lebih detail. Bisa jadi, ketiadaan log adalah tanda peretasan.
Cara mendeteksi:
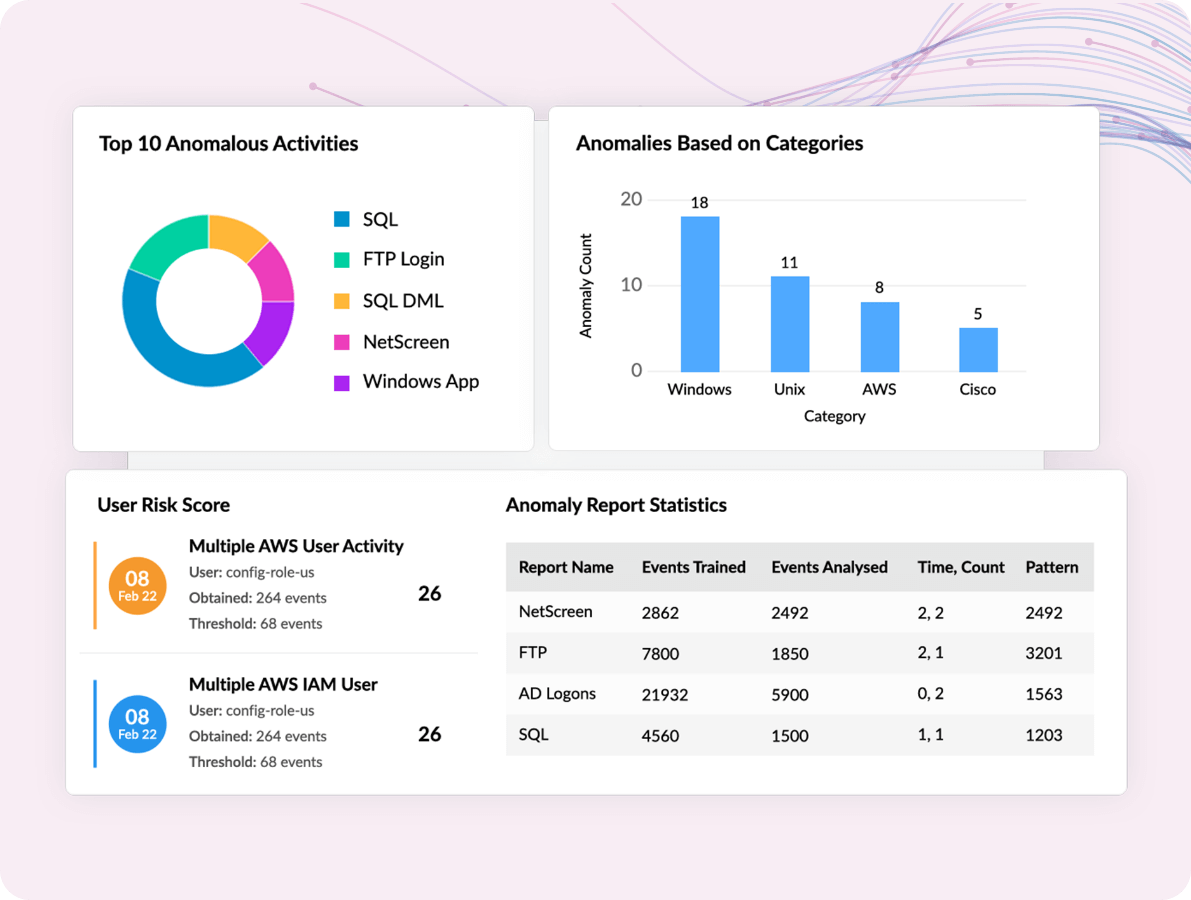
Cari celah waktu dalam pencatatan, perubahan konfigurasi logging, percobaan akses yang mencurigakan, dan aktivitas yang terjadi sebelum layanan berhenti. Jika memungkinkan, korelasikan catatan dari beberapa sumber agar aktivitas yang terlihat pada satu log dapat dibandingkan dengan informasi dari sistem lain.
Ketika jumlah server dan log yang harus diperiksa semakin banyak, analisis manual menjadi kurang efisien. ManageEngine Log360 membantu memusatkan pengumpulan, pencarian, analisis, dan korelasi log dari berbagai sumber dalam satu konsol. Tim dapat menggunakan kapabilitas ini untuk mengidentifikasi pola serangan yang mungkin tidak terlihat ketika setiap event dianalisis secara terpisah.
Berikut cara mengamankan server Linux dengan mendeteksi log yang menunjukkan aktivitas tidak biasa selama 24 jam terakhir:
# Cari pesan terkait error atau aktivitas mencurigakan
sudo journalctl --since "24 hours ago"
Cara mengatasi:
Jika log menunjukkan aktivitas mencurigakan, simpan salinan log yang relevan di lokasi terpisah dan terlindungi sebelum melakukan perubahan yang dapat memengaruhi bukti. Periksa apakah ada akun, proses, atau layanan lain yang terlibat dalam aktivitas tersebut.
Untuk mencegah manipulasi log, kirim catatan aktivitas ke sistem monitoring terpusat dengan kontrol akses yang ketat. Aktifkan monitoring terhadap layanan logging dan buat alert ketika pencatatan berhenti secara tidak wajar. Dengan demikian, tim IT dapat menyelidiki aktivitas mencurigakan tanpa hanya bergantung pada log lokal di server yang mungkin telah dikompromikan.
5. Muncul Software atau Proses yang Tidak Dikenal
Umumnya, kita tahu software apa saja yang diinstal di perangkat. Tetapi, bagaimana jika tiba-tiba ada software baru yang tidak diketahui asal-usulnya? Bisa jadi, itu adalah tanda adanya hacker.
Software yang diinstal hacker bisa berupa tool remote access yang digunakan untuk mempertahankan akses ke server, tool network scanner untuk mencari sistem lain yang rentan, atau script untuk mengunduh atau menjalankan malware tambahan.
Cara mendeteksi:
Perhatikan aplikasi remote access, script yang tidak dikenal, program yang baru diinstal, dan proses yang mencoba mengunduh file dari sumber eksternal. Periksa juga log antivirus atau perangkat keamanan lain untuk mengetahui apakah ada peningkatan deteksi file mencurigakan. Pastikan software yang diinstal sudah tercatat semua di inventaris organisasi.
ManageEngine Log360 membantu mengidentifikasi indikasi akun yang terkompromi, termasuk aktivitas instalasi software berbahaya yang tercatat dalam event log. Informasi ini dapat digunakan untuk menyelidiki aktivitas pengguna yang mencurigakan.
Untuk melihat apakah ada proses tidak dikenal, gunakan perintah Linux berikut. Perintah ini memberikan daftar seluruh proses, tim perlu mencari proses tidak biasa yang tidak tampak seperti layanan standard.
# Tampilkan semua proses
ps aux
Cara mengatasi:
Konfirmasikan apakah software tersebut dipasang oleh administrator atau digunakan untuk kebutuhan operasional yang sah. Jika tidak memiliki tujuan yang jelas, investigasi asal instalasi, aktivitas yang dijalankan, dan kemungkinan akses yang diberikan kepada hacker.
Jika terbukti berbahaya, batasi akses server dan tangani software tersebut sesuai prosedur respons insiden. Setelah investigasi dan pengamanan bukti yang diperlukan, hapus komponen berbahaya, perbaiki celah yang dimanfaatkan, dan batasi hak instalasi software hanya kepada pihak yang berwenang.
6. Penggunaan Jaringan Meningkat atau Muncul Koneksi Mencurigakan
Saat meretas, hacker dapat mengirimkan data ke luar organisasi, berkomunikasi dengan infrastruktur hacker, atau memindai sistem lain di jaringan internal. Aktivitas tersebut dapat menghasilkan pola traffic yang berbeda dari penggunaan normal.
Salah satu indikasinya adalah peningkatan traffic keluar yang tidak sebanding dengan aktivitas bisnis. Koneksi berulang ke IP address atau domain yang tidak dikenal, penggunaan port yang tidak biasa, atau koneksi melalui tunnel yang tidak dikonfigurasi oleh administrator juga perlu diperiksa.
Cara mendeteksi:
Bandingkan aktivitas jaringan dengan baseline normal dan kebutuhan operasional server. Jika tersedia, gunakan firewall log, network monitoring, atau sistem deteksi intrusi untuk mengidentifikasi koneksi yang berulang ke tujuan mencurigakan dan pola transfer data yang tidak biasa.
ManageEngine OpManager membantu memantau traffic jaringan secara real-time dan membandingkan penggunaan bandwidth dengan tren historis. Sementara itu, ManageEngine Log360 mendukung analisis log keamanan untuk membantu menyelidiki aktivitas jaringan yang mencurigakan.
Supaya dapat mengetahui koneksi aktif, perintah Linux berikut dapat digunakan. Periksa koneksi yang tidak biasa dan bandingkan dengan pola komunikasi normal server.
# Periksa koneksi jaringan aktif
ss -tunap
# Pantau penggunaan bandwidth
sudo iftop
Cara mengatasi:
Jika ditemukan koneksi yang diduga berbahaya, identifikasi proses dan tujuan koneksi tersebut sebelum mengambil tindakan. Jika terdapat indikasi peretasan, batasi koneksi keluar atau isolasi server sesuai prosedur respons insiden agar aktivitas hacker tidak berlanjut.
Selanjutnya, periksa apakah ada data yang telah dikirim keluar, kredensial yang mungkin terekspos, atau sistem lain yang turut terdampak. Blokir alamat tujuan yang telah terkonfirmasi berbahaya melalui kontrol jaringan yang sesuai, lalu tutup celah keamanan yang memungkinkan server disalahgunakan.
7. Hak Akses Berubah atau File Terenkripsi
Perubahan hak akses yang tidak sah dapat menunjukkan bahwa hacker berusaha meningkatkan privilege untuk memperoleh kendali yang lebih luas. Misalnya, akun biasa memperoleh hak akses root atau sudo, akun administrator baru dibuat tanpa persetujuan, atau aturan firewall diubah untuk mempermudah akses dari luar.
Pada serangan yang lebih serius, hacker dapat menjalankan ransomware yang mengenkripsi file dan membuat data tidak bisa diakses. File mungkin memiliki ekstensi baru, muncul pesan tebusan, atau layanan yang bergantung pada file tersebut berhenti berfungsi.
Perubahan privilege dan enkripsi file perlu ditangani dengan cepat karena keduanya dapat menandakan bahwa serangan telah berkembang melampaui tahap percobaan akses.
Cara mendeteksi:
Audit akun pengguna, keanggotaan grup, konfigurasi sudo, permission file penting, dan aturan firewall. Cari perubahan yang tidak sesuai dengan catatan administrasi atau kebijakan akses yang berlaku.
Untuk indikasi ransomware, perhatikan perubahan pada banyak file dalam waktu singkat, ekstensi file yang tidak biasa, pesan tebusan, atau file yang tiba-tiba tidak dapat diakses. Cocokkan temuan tersebut dengan log autentikasi dan aktivitas sistem lainnya.
ManageEngine Log360 membantu menganalisis log keamanan untuk mengidentifikasi aktivitas mencurigakan, termasuk indikasi perubahan hak akses. Fitur File Integrity Monitoring (FIM) juga membantu memantau perubahan pada file dan folder yang ditentukan.
Pada Linux, perintah ini dapat digunakan untuk memeriksa anggota grup sudo. Bandingkan hasilnya dengan daftar administrator yang berwenang untuk memastikan tidak ada anggota grup yang tidak dikenal.
# Periksa grup sudo pada sistem berbasis Debian/Ubuntu
getent group sudo
Cara mengatasi:
Jika server diduga mengalami eskalasi privilege atau serangan ransomware, segera jalankan prosedur respons insiden. Isolasi server terdampak dari jaringan jika diperlukan untuk membatasi penyebaran, sambil menjaga bukti yang relevan untuk investigasi.
Jangan langsung menghapus akun mencurigakan, membersihkan file, atau memulihkan data sebelum bukti yang diperlukan diamankan dan dampak serangan dinilai. Setelah jalur masuk penyerang berhasil diidentifikasi dan ditangani, cabut akses yang tidak sah, amankan kredensial, serta pulihkan data dari backup yang tepercaya dan telah dipastikan aman.
Mendeteksi server yang diretas membutuhkan visibilitas terhadap performa sistem dan aktivitas keamanannya. Monitoring performa membantu tim IT mengenali lonjakan resource dan gangguan layanan, sementara analisis log membantu mengidentifikasi pola akses mencurigakan dan indikasi serangan.
Untuk mempermudah monitoring, organisasi dapat mengombinasikan solusi monitoring dan security monitoring dari ManageEngine, seperti OpManager untuk memantau performa server dan Log360 untuk menganalisis serta mengorelasikan log keamanan.
Pelajari selengkapnya melalui demo dengan tim kami!