Man-in-the-Middle Attack: Cara Kerja, Jenis, dan Cara Mencegahnya
Saat terhubung ke jaringan Wi-Fi di bandara atau kafe, Anda mungkin mengira komunikasi dengan situs web atau aplikasi tujuan berlangsung secara langsung. Namun, dalam kondisi tertentu, penyerang dapat menyusup di antara perangkat dan layanan tersebut untuk memantau, mencuri, bahkan mengubah data yang dikirimkan. Inilah yang disebut man-in-the-middle attack.
Serangan ini berbahaya karena dapat berlangsung tanpa menimbulkan tanda yang jelas. Pengguna masih bisa membuka situs, mengirim email, atau masuk ke aplikasi seperti biasa, sementara komunikasi mereka diam-diam melewati sistem yang dikendalikan penyerang.
Lalu, bagaimana man-in-the-middle attack bekerja dan apa yang dapat dilakukan organisasi untuk mengurangi risikonya? Simak pembahasannya berikut ini.
Apa itu man-in-the-middle attack?
Man-in-the-middle attack (MitM attack) adalah serangan siber ketika penyerang menempatkan dirinya di antara dua pihak yang sedang berkomunikasi, misalnya antara pengguna dan situs web, perangkat dan server, atau dua sistem dalam jaringan.
Dari posisi tersebut, penyerang dapat menyadap komunikasi, mengambil informasi sensitif, atau memanipulasi data sebelum meneruskannya kepada penerima. Karena komunikasi tetap berjalan, korban sering kali tidak menyadari bahwa ada pihak lain yang ikut mengakses pertukaran data tersebut.
Informasi yang menjadi target serangan MitM dapat berupa:
• Nama pengguna dan kata sandi
• Cookie atau token sesi
• Informasi pembayaran
• Email dan dokumen bisnis
• Data pribadi pelanggan
• Informasi lain yang dikirimkan melalui jaringan
Selain mencuri data, penyerang juga dapat menggunakan informasi tersebut untuk mengambil alih akun, melakukan penipuan, atau memperoleh akses awal ke sistem organisasi.
Man-in-the-middle attack kini sudah berkembang menjadi adversary-in-the-middle attack.
Bagaimana cara kerja man-in-the-middle attack?
Secara umum, serangan MitM berlangsung melalui dua tahap, yaitu mencegat komunikasi dan memanfaatkan data yang berhasil diakses.
1. Mencegat komunikasi
Pertama, penyerang berusaha menempatkan perangkat atau infrastrukturnya di jalur komunikasi korban. Hal ini dapat dilakukan dengan membuat jaringan Wi-Fi palsu, memanipulasi proses pemetaan alamat dalam jaringan, atau mengarahkan pengguna ke situs yang salah.
Sebagai contoh, penyerang dapat membuat hotspot dengan nama yang menyerupai Wi-Fi resmi sebuah hotel. Ketika korban terhubung, lalu lintas dari perangkatnya dapat melewati jaringan yang dikendalikan penyerang.
2. Membaca atau memanipulasi data
Setelah komunikasi berhasil dicegat, penyerang akan mencoba membaca data yang tidak terlindungi, mengambil token sesi, atau memanipulasi komunikasi. Dalam beberapa skenario, penyerang juga berusaha menurunkan koneksi yang aman menjadi koneksi yang tidak terenkripsi.
Penyerang kemudian meneruskan data kepada tujuan sebenarnya agar komunikasi tampak normal. Inilah yang membuat serangan MitM tidak selalu mudah dikenali oleh pengguna.
Jenis-jenis man-in-the-middle attack
Pelaku serangan dapat menggunakan berbagai teknik untuk mencegat komunikasi. Berikut beberapa jenis serangan MitM yang umum ditemukan.
Wi-Fi eavesdropping dan evil twin
Dalam serangan evil twin, penyerang membuat hotspot Wi-Fi dengan nama yang mirip atau sama dengan jaringan resmi. Pengguna yang tidak memeriksa jaringan dengan teliti dapat terhubung ke hotspot tersebut dan tanpa sadar mengirimkan lalu lintas melalui perangkat penyerang.
Risiko ini lebih tinggi pada jaringan publik yang tidak menggunakan kata sandi atau perlindungan yang memadai. Perangkat yang mengaktifkan koneksi Wi-Fi otomatis juga dapat tersambung ke jaringan yang tidak tepercaya tanpa disadari pengguna.
ARP spoofing
Address Resolution Protocol (ARP) digunakan untuk menghubungkan alamat IP dengan alamat fisik perangkat atau MAC address dalam jaringan lokal. Dalam ARP spoofing, penyerang mengirimkan informasi ARP palsu agar perangkat korban menganggap perangkat penyerang sebagai gateway atau perangkat lain yang sah.
Akibatnya, lalu lintas jaringan dapat dialihkan melalui perangkat penyerang. Teknik ini biasanya membutuhkan akses ke jaringan lokal yang sama dengan korban.
DNS spoofing
Domain Name System (DNS) menerjemahkan nama domain menjadi alamat IP yang digunakan perangkat untuk menemukan server tujuan. Pada DNS spoofing, penyerang memanipulasi respons atau informasi DNS agar pengguna diarahkan ke alamat IP yang salah.
Situs palsu yang dituju dapat dibuat menyerupai situs asli untuk mengelabui pengguna agar memasukkan kredensial atau informasi sensitif lainnya.
IP spoofing
IP spoofing terjadi ketika penyerang memalsukan alamat sumber pada paket jaringan agar tampak berasal dari sistem tepercaya. Teknik ini dapat digunakan dalam berbagai jenis serangan jaringan. Namun, IP spoofing tidak selalu merupakan MitM attack karena tidak semua skenarionya menempatkan penyerang di antara dua pihak yang berkomunikasi.
SSL stripping
SSL stripping berusaha menurunkan koneksi pengguna dari HTTPS yang terenkripsi menjadi HTTP yang tidak terenkripsi. Penyerang tetap dapat berkomunikasi dengan situs tujuan melalui HTTPS, tetapi memberikan koneksi yang tidak aman kepada korban.
Penggunaan HTTPS, HTTP Strict Transport Security (HSTS), serta konfigurasi TLS yang tepat dapat membantu mengurangi risiko teknik ini.
Session hijacking
Setelah pengguna berhasil masuk ke suatu layanan, server biasanya memberikan cookie atau token untuk mempertahankan sesi. Jika token tersebut berhasil dicuri, penyerang dapat mencoba menggunakannya untuk menyamar sebagai pengguna tanpa perlu mengetahui kata sandinya.
Session hijacking dapat terjadi melalui beberapa cara, termasuk lalu lintas yang tidak terenkripsi, malware, atau kerentanan pada aplikasi web. Karena itu, perlindungan sesi juga perlu menjadi bagian dari strategi keamanan aplikasi dan endpoint.
Email hijacking
Dalam email hijacking, penyerang mengambil alih akun email atau memantau komunikasi bisnis untuk melakukan penipuan. Misalnya, penyerang dapat menyisipkan detail rekening yang berbeda ke dalam percakapan mengenai pembayaran.
Meski pengambilalihan email tidak selalu termasuk MitM attack secara teknis, penyerang dapat bertindak sebagai perantara dalam percakapan dan menyamar sebagai pihak yang dipercaya oleh korban.
Contoh man-in-the-middle attack di lingkungan kerja
Bayangkan seorang karyawan sedang melakukan perjalanan dinas dan perlu membuka email perusahaan. Ia menemukan jaringan Wi-Fi gratis dengan nama yang tampak seperti jaringan resmi bandara, lalu menghubungkan laptopnya tanpa melakukan verifikasi.
Ternyata, jaringan tersebut dibuat oleh penyerang. Seluruh lalu lintas dari laptop karyawan melewati perangkat penyerang sebelum diteruskan ke internet. Jika terdapat komunikasi yang tidak terenkripsi atau sesi yang tidak terlindungi dengan baik, penyerang dapat mencoba mengambil informasi login atau token sesi.
Kredensial tersebut kemudian dapat digunakan untuk mengakses akun perusahaan, mencari informasi sensitif, atau menjalankan serangan lanjutan. Dari satu koneksi Wi-Fi yang tidak aman, risiko dapat berkembang menjadi insiden yang memengaruhi lebih banyak sistem dan data organisasi.
Dampak serangan MitM bagi organisasi
Serangan man-in-the-middle tidak hanya membahayakan satu perangkat atau akun. Jika tidak segera terdeteksi, dampaknya dapat meluas ke berbagai area berikut.
Pencurian kredensial
Nama pengguna, kata sandi, dan token sesi yang dicuri dapat digunakan untuk mengambil alih akun. Risiko menjadi lebih besar apabila kredensial yang sama digunakan untuk beberapa aplikasi.
Kebocoran data sensitif
Penyerang dapat mengakses informasi pelanggan, data pribadi, komunikasi internal, atau dokumen bisnis yang dikirim melalui jaringan. Kebocoran tersebut dapat menimbulkan risiko keamanan, hukum, dan kepatuhan bagi organisasi.
Manipulasi transaksi dan komunikasi
Karena berada di jalur komunikasi, penyerang tidak hanya dapat membaca data, tetapi juga mencoba mengubahnya. Contohnya adalah mengganti detail rekening dalam instruksi pembayaran atau mengarahkan pengguna ke situs palsu.
Akses awal untuk serangan lanjutan
Akun yang berhasil diambil alih dapat menjadi titik masuk ke lingkungan organisasi. Penyerang dapat mencoba meningkatkan hak akses, berpindah ke sistem lain, atau mempertahankan akses dalam waktu yang lebih lama.
Gangguan operasional dan hilangnya kepercayaan
Investigasi, pemulihan akun, dan penghentian sistem yang terdampak dapat mengganggu operasional. Jika insiden melibatkan data pelanggan, organisasi juga dapat menghadapi penurunan kepercayaan dan kerusakan reputasi.
Tanda-tanda serangan MitM yang perlu diwaspadai
Serangan MitM tidak selalu menampilkan tanda yang mudah dikenali. Meski demikian, pengguna dan tim IT perlu mewaspadai beberapa kondisi berikut:
• Peringatan sertifikat ketika mengakses situs yang biasanya aman
• Alamat situs atau tampilan halaman login yang berbeda dari biasanya
• Koneksi berubah dari HTTPS menjadi HTTP
• Permintaan login muncul berulang kali tanpa alasan yang jelas
• Pengalihan ke situs atau domain yang tidak dikenal
• Aktivitas akun dari lokasi, perangkat, atau waktu yang tidak biasa
• Perubahan DNS atau entri ARP yang tidak sesuai
• Munculnya access point yang meniru nama jaringan resmi
• Peningkatan latensi atau gangguan koneksi yang tidak biasa
Satu indikator belum tentu membuktikan terjadinya MitM attack. Namun, kombinasi beberapa aktivitas mencurigakan perlu segera ditinjau oleh tim keamanan.
Cara mencegah man-in-the-middle attack
Tidak ada satu kontrol yang dapat mencegah seluruh variasi serangan MitM. Organisasi perlu menerapkan perlindungan berlapis yang mencakup jaringan, identitas, endpoint, aplikasi, dan pengguna.
1. Gunakan koneksi yang terenkripsi
Pastikan situs web dan aplikasi menggunakan HTTPS dengan konfigurasi TLS yang masih didukung dan aman. Organisasi juga dapat menerapkan HSTS untuk membantu browser selalu menggunakan koneksi HTTPS pada domain yang telah dikonfigurasi.
Jika browser menampilkan peringatan sertifikat, pengguna sebaiknya tidak melanjutkan koneksi sebelum memastikan penyebabnya.
2. Batasi penggunaan Wi-Fi publik
Karyawan sebaiknya menghindari jaringan publik yang tidak tepercaya, terutama ketika mengakses aplikasi bisnis atau data sensitif. Jika penggunaan Wi-Fi publik tidak dapat dihindari, gunakan VPN perusahaan yang dikelola dan dikonfigurasi dengan baik.
Nonaktifkan fitur koneksi otomatis ke jaringan Wi-Fi dan pastikan karyawan mengetahui cara memverifikasi nama jaringan resmi.
3. Terapkan autentikasi multi-faktor
Multi-factor authentication (MFA) memberikan lapisan verifikasi tambahan ketika kredensial pengguna berhasil dicuri. Untuk akun dan aktivitas berisiko tinggi, organisasi dapat mempertimbangkan metode autentikasi yang tahan terhadap phishing, seperti security key berbasis standar FIDO2 atau passkey.
MFA tetap perlu dipadukan dengan perlindungan sesi, pemantauan aktivitas, dan kebijakan akses yang sesuai.
4. Perkuat keamanan jaringan
Gunakan protokol keamanan Wi-Fi yang kuat, ubah kredensial bawaan perangkat jaringan, dan perbarui firmware secara rutin. Segmentasi jaringan juga dapat membantu membatasi pergerakan penyerang jika salah satu area berhasil disusupi.
Tim IT perlu memantau perubahan konfigurasi, access point yang tidak dikenal, serta anomali pada DNS dan ARP.
5. Perbarui endpoint dan aplikasi secara rutin
Kerentanan pada sistem operasi, browser, aplikasi, atau perangkat jaringan dapat membantu penyerang menjalankan serangan MitM. Terapkan patch secara teratur berdasarkan tingkat risiko dan pastikan seluruh aset tercakup dalam proses pembaruan.
6. Batasi akses berdasarkan kebutuhan
Prinsip least privilege membantu membatasi dampak apabila sebuah akun berhasil disusupi. Berikan hak akses sesuai kebutuhan pekerjaan, tinjau izin secara berkala, dan terapkan kontrol yang lebih ketat untuk akun istimewa.
7. Pantau log dan aktivitas secara terpusat
Log dari firewall, DNS, VPN, endpoint, server, dan sistem identitas dapat memberikan petunjuk mengenai aktivitas yang tidak normal. Dengan mengorelasikan data dari berbagai sumber, tim keamanan dapat menyelidiki perubahan konfigurasi, login tidak biasa, atau pola komunikasi yang menyimpang dari kondisi normal.
8. Edukasi karyawan
Karyawan perlu mengetahui risiko jaringan Wi-Fi palsu, peringatan sertifikat, halaman login tiruan, dan permintaan autentikasi yang tidak wajar. Sediakan pula jalur pelaporan yang mudah agar aktivitas mencurigakan dapat segera diteruskan kepada tim IT.
Peran solusi keamanan TI dalam menghadapi serangan MitM
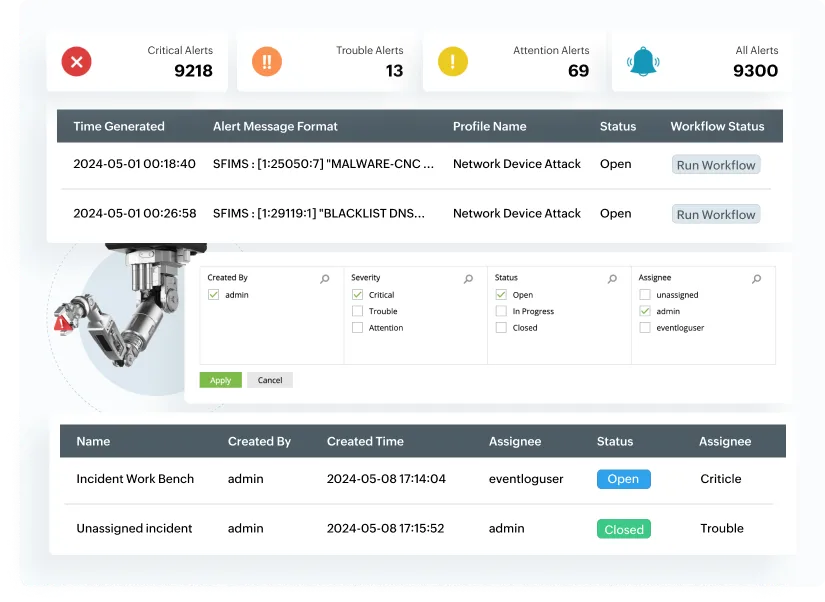
Pencegahan MitM tidak cukup hanya dengan mengandalkan enkripsi. Organisasi juga membutuhkan visibilitas untuk mengetahui apa yang terjadi pada jaringan, endpoint, akun pengguna, dan sistem penting lainnya. Solusi SIEM dapat melakukannya melalui beberapa kapabilitas berikut:
- Korelasi log dan deteksi ancaman: Mengumpulkan serta mengorelasikan log dari berbagai sumber untuk mengidentifikasi aktivitas mencurigakan, termasuk anomali login dan perubahan perilaku pengguna.
- Monitoring jaringan dan perangkat: Memantau status perangkat, lalu lintas jaringan, serta perubahan konfigurasi untuk menemukan anomali yang perlu diinvestigasi.
- Manajemen patch dan keamanan endpoint: Memantau status pembaruan dan konfigurasi keamanan perangkat untuk mengurangi risiko eksploitasi kerentanan.
- Pengelolaan akses istimewa: Membatasi dan mengawasi penggunaan akun administratif untuk mengurangi risiko penyalahgunaan akses jika akun berhasil disusupi.
Kombinasi berbagai kontrol tersebut tidak secara otomatis menghentikan setiap MitM attack. Namun, visibilitas yang lebih baik dapat membantu organisasi mengenali aktivitas mencurigakan, mempercepat investigasi, dan membatasi dampak serangan.
Kesimpulan
Man-in-the-middle attack terjadi ketika penyerang menyusup ke jalur komunikasi untuk menyadap atau memanipulasi data. Tekniknya dapat berupa jaringan Wi-Fi palsu, ARP spoofing, DNS spoofing, SSL stripping, hingga pencurian sesi.
Untuk mengurangi risikonya, organisasi perlu melindungi koneksi dengan enkripsi, memperkuat autentikasi, memperbarui perangkat, membatasi hak akses, dan meningkatkan kesadaran karyawan. Pemantauan aktivitas secara terpusat juga penting agar indikasi serangan dapat ditemukan dan ditangani lebih cepat.
Pelajari bagaimana solusi cybersecurity ManageEngine membantu organisasi meningkatkan visibilitas terhadap jaringan, endpoint, identitas, dan aktivitas keamanan dari satu ekosistem terintegrasi. Jadwalkan demo dengan tim kami!