
1. Apa itu role-based access control dalam IT service management?
Role-based access control (RBAC) adalah pendekatan untuk mengelola akses dengan menetapkan izin ke peran, bukan ke teknisi secara individual. Dalam IT service management, peran ini biasanya ditentukan berdasarkan tanggung jawab spesifik di berbagai modul seperti incident, problem, change, aset, CMDB, project, dan release. Sebagai contoh, teknisi yang ditetapkan ke peran Change Manager akan memperoleh izin sesuai tanggung jawabnya, sehingga aktivitas mulai dari perencanaan change, approval, hingga review dapat berjalan lebih efisien. Pendekatan ini membuat pengelolaan akses lebih mudah diskalakan, dipelihara, dan diaudit karena administrator cukup mengelola kumpulan peran yang jelas, bukan melacak izin satu per satu untuk setiap pengguna.
2. Apa perbedaan antara peran default dan peran kustom di ServiceDesk Plus?
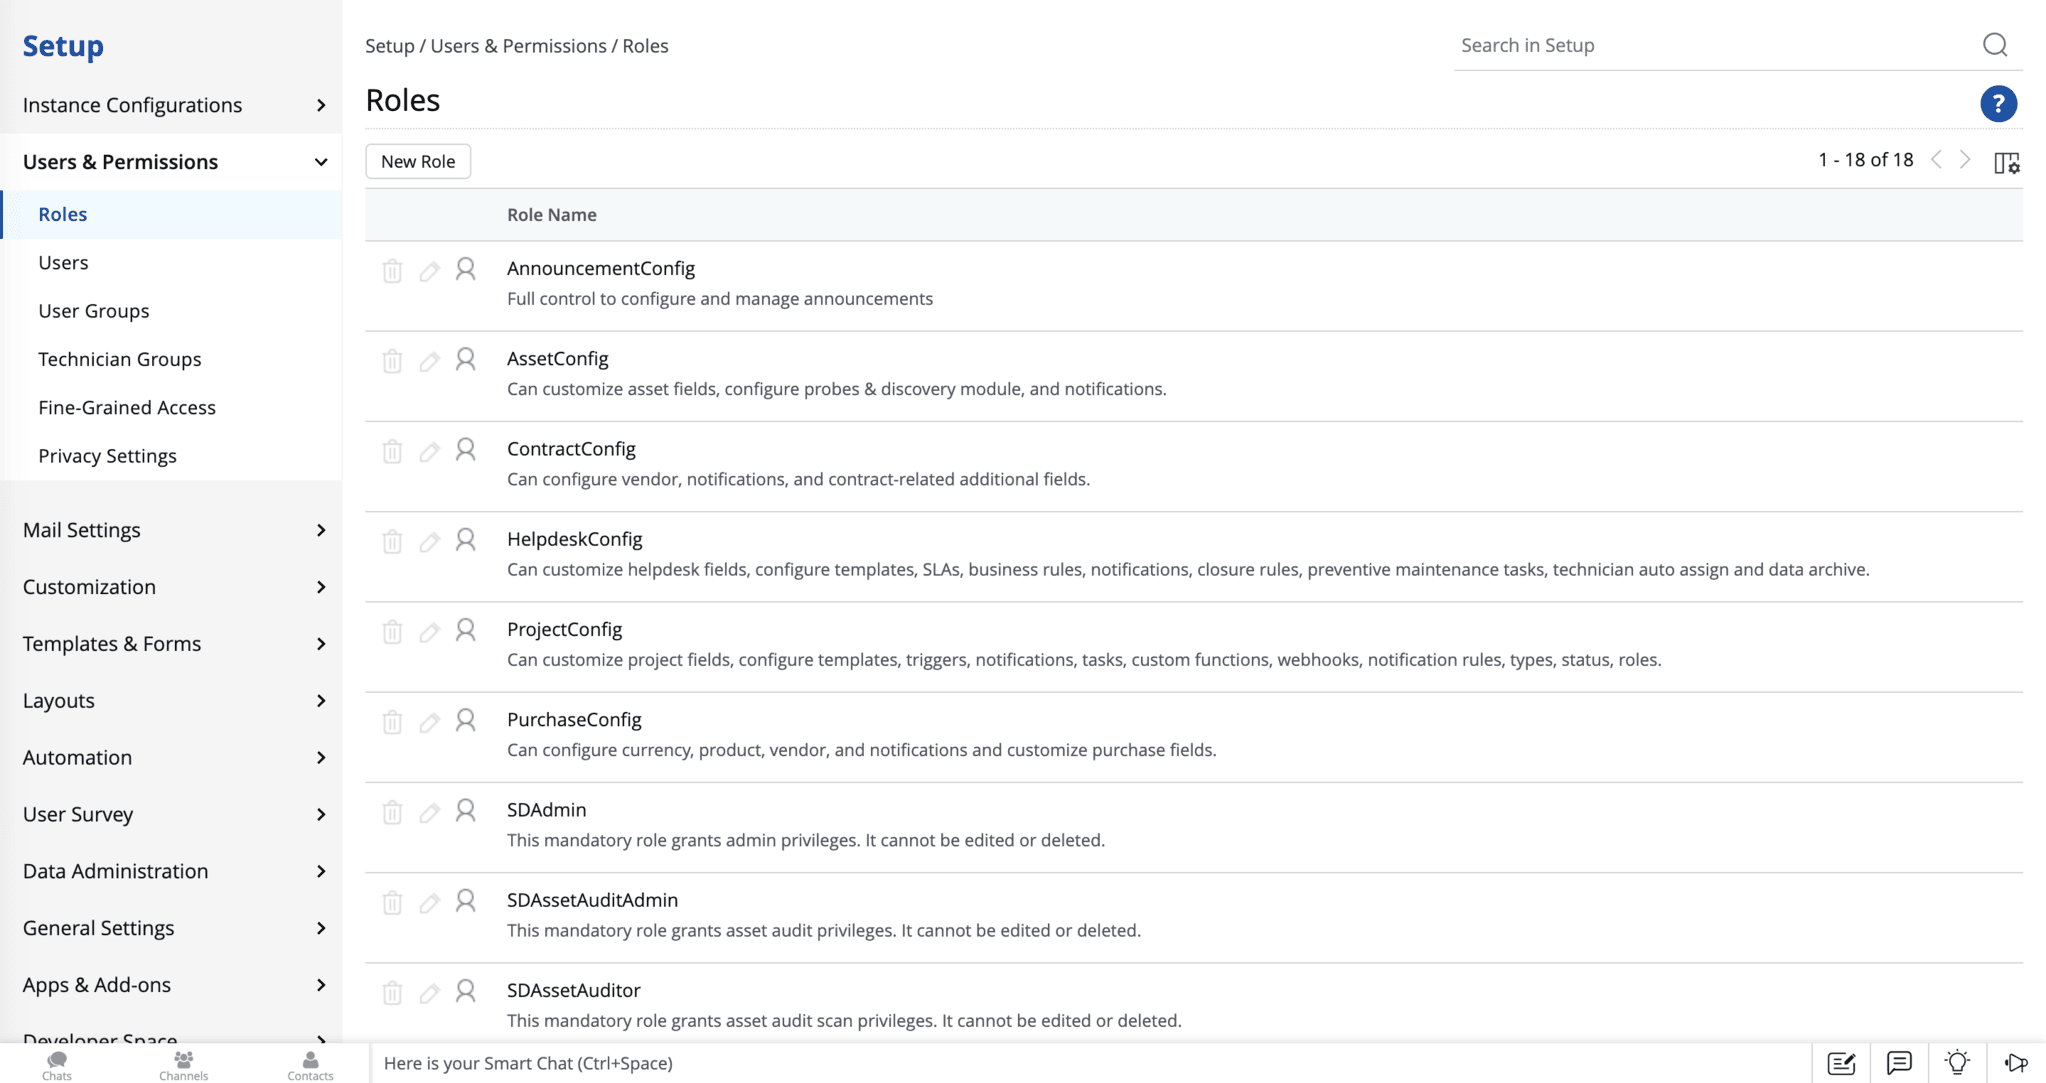
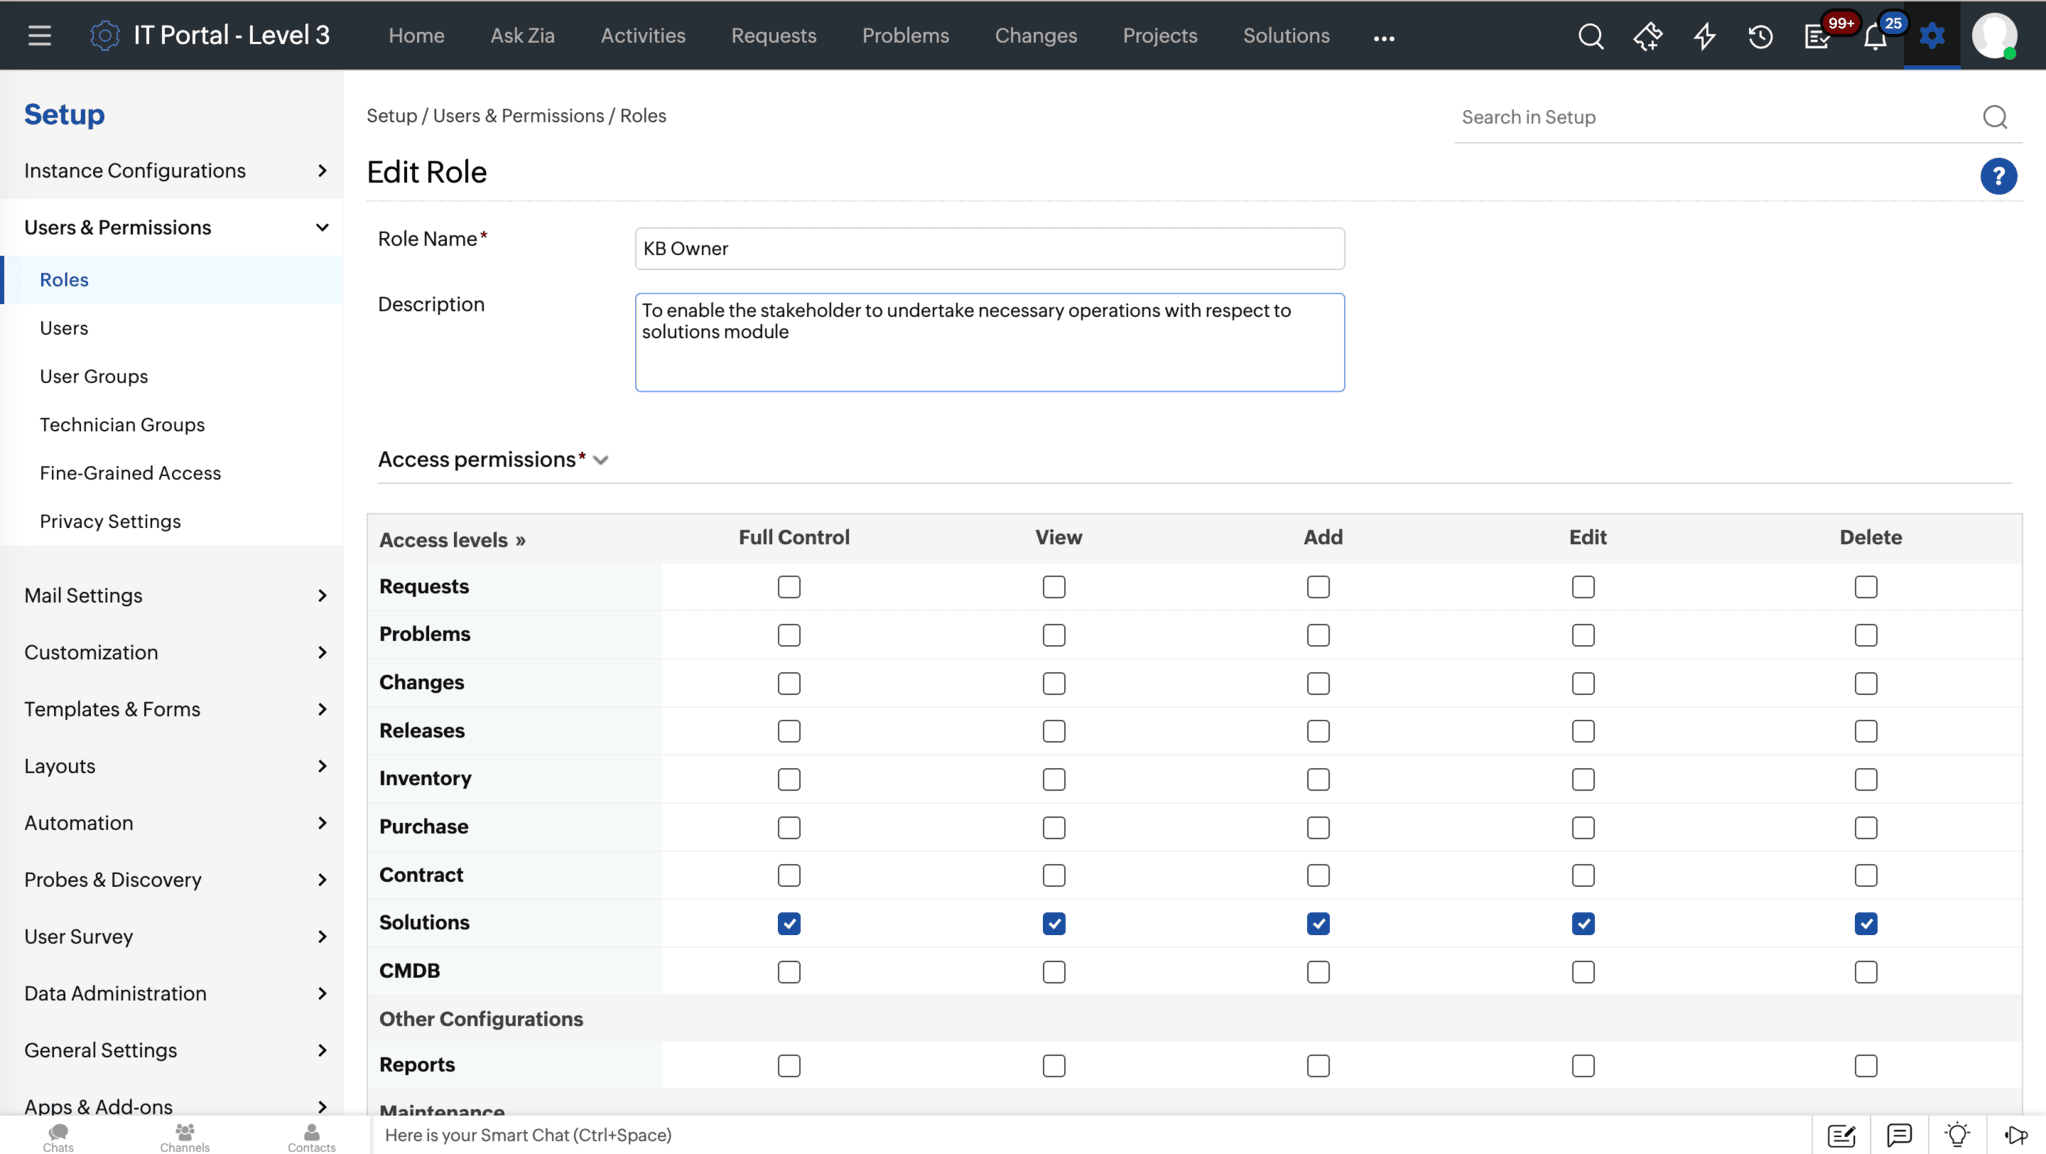
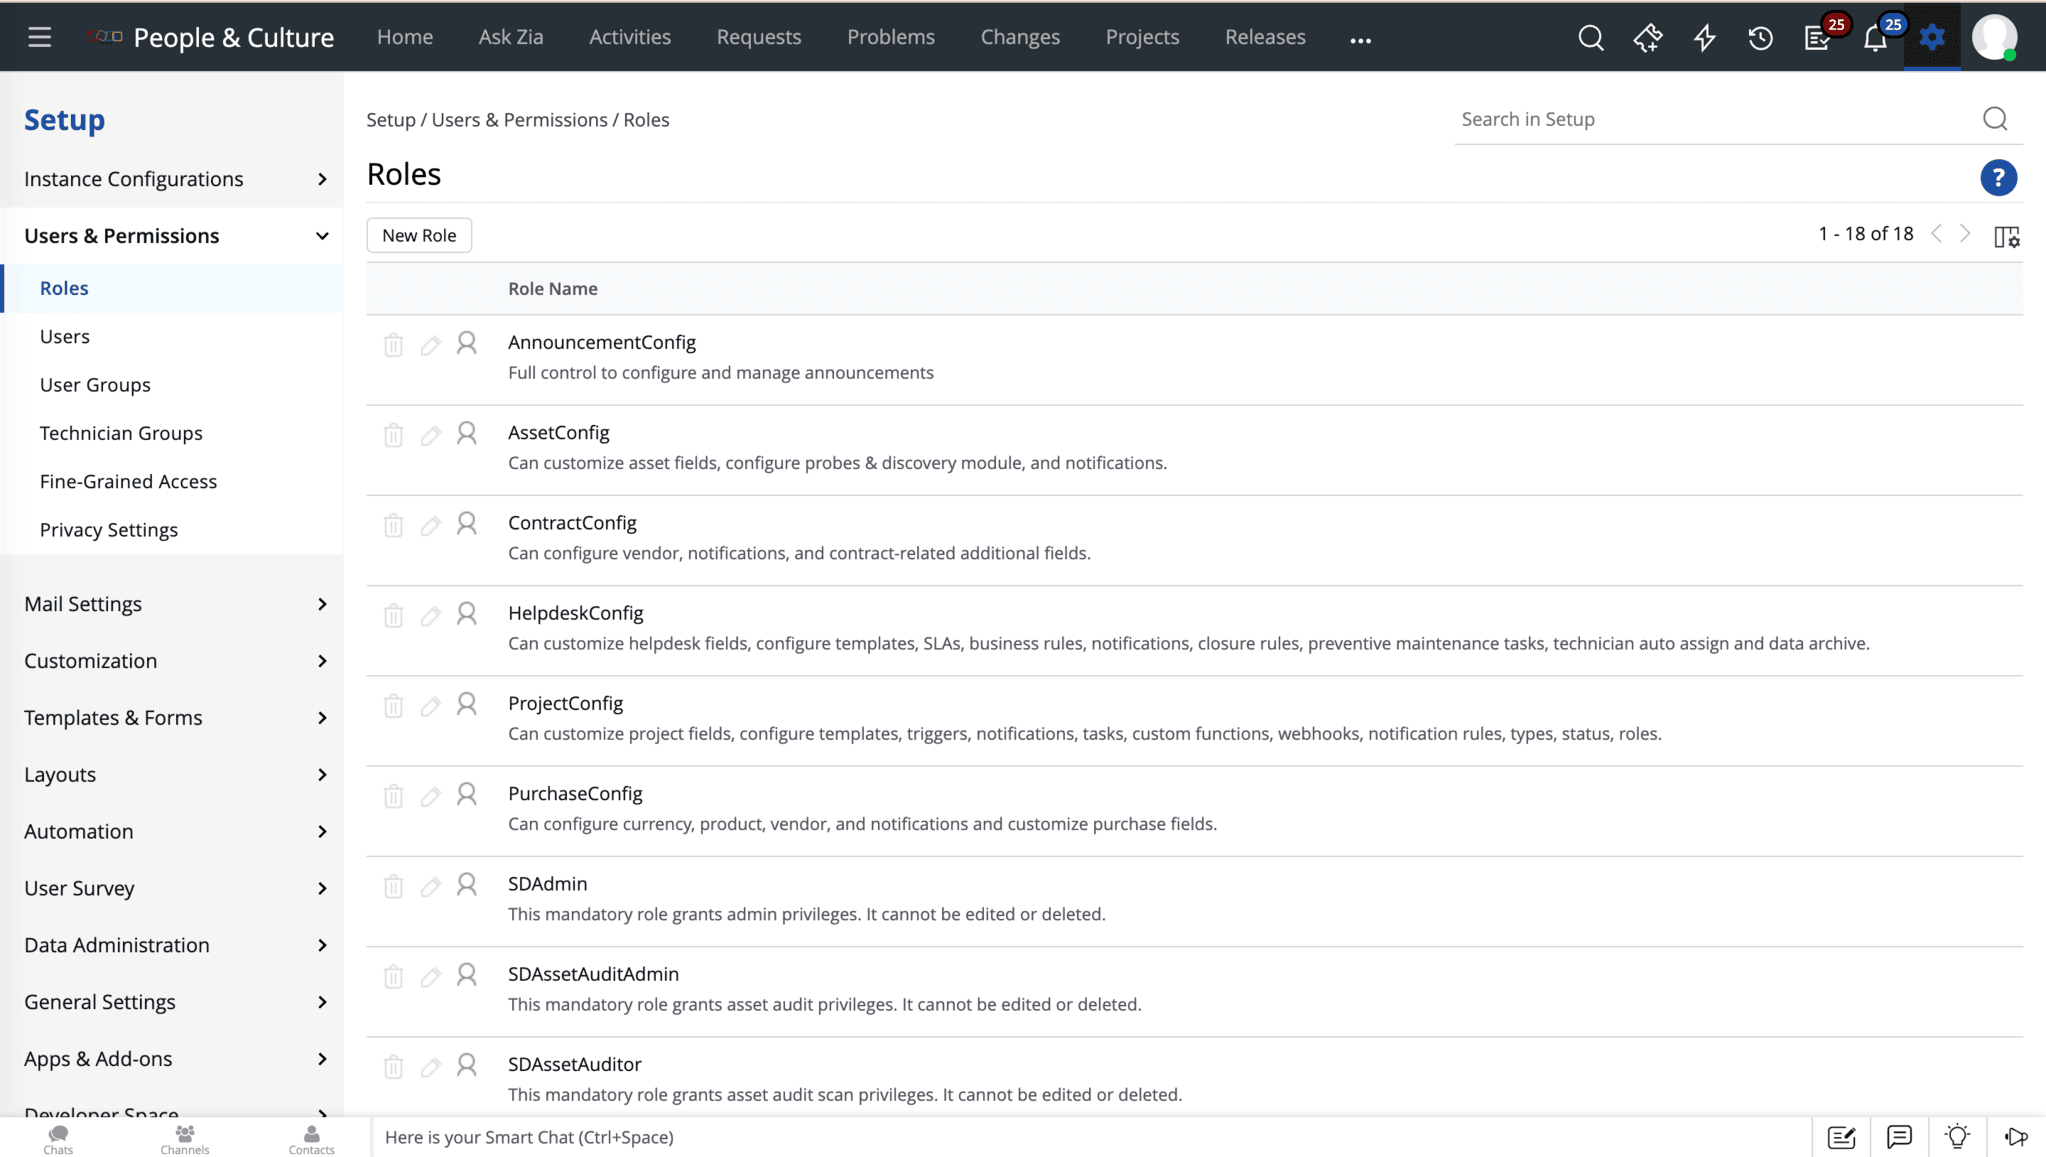
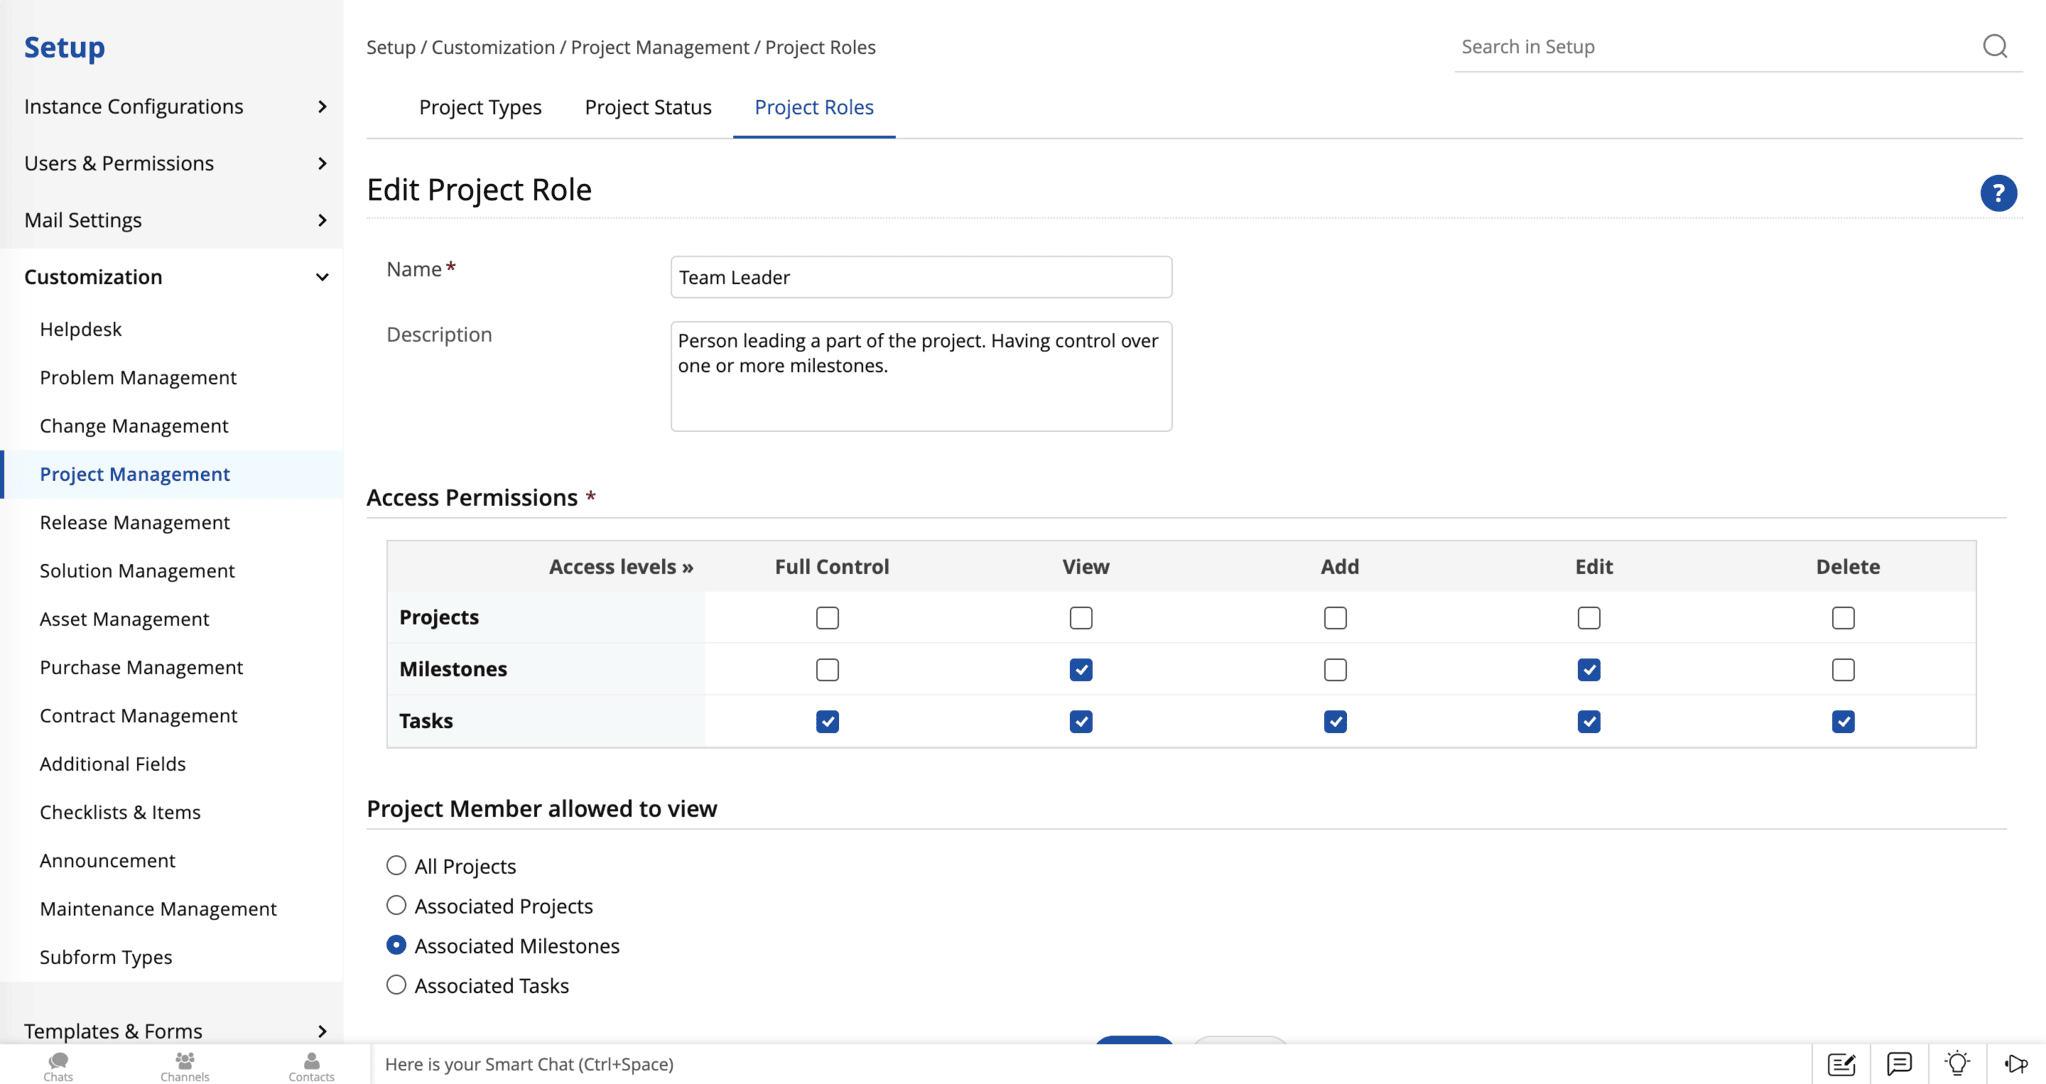
Peran default di ServiceDesk Plus, seperti SDAdmin, SDChangeManager, SDAssetManager, SDReleaseManager, dan SDCMDBAdmin, sudah dikonfigurasi dengan izin yang dibutuhkan untuk tanggung jawab umum. Ini memberikan fondasi tata kelola akses yang stabil dan lebih siap untuk kebutuhan audit. Sementara itu, peran kustom memungkinkan Anda menyesuaikan akses sesuai cara kerja service desk Anda. Anda dapat menetapkan izin di level modul sekaligus mengontrol tindakan seperti melihat, mengedit, menyetujui, menggabungkan, menutup, atau menghapus record. Sebagai contoh, Anda dapat memberikan akses kepada Tier-2 Network Engineer ke incident dan configuration item tanpa memberikan izin approval untuk change. Dengan begitu, model akses tetap rapi, mudah diskalakan, dan lebih mudah diaudit.
3. Bagaimana ServiceDesk Plus membantu menerapkan role-based access control di seluruh organisasi?
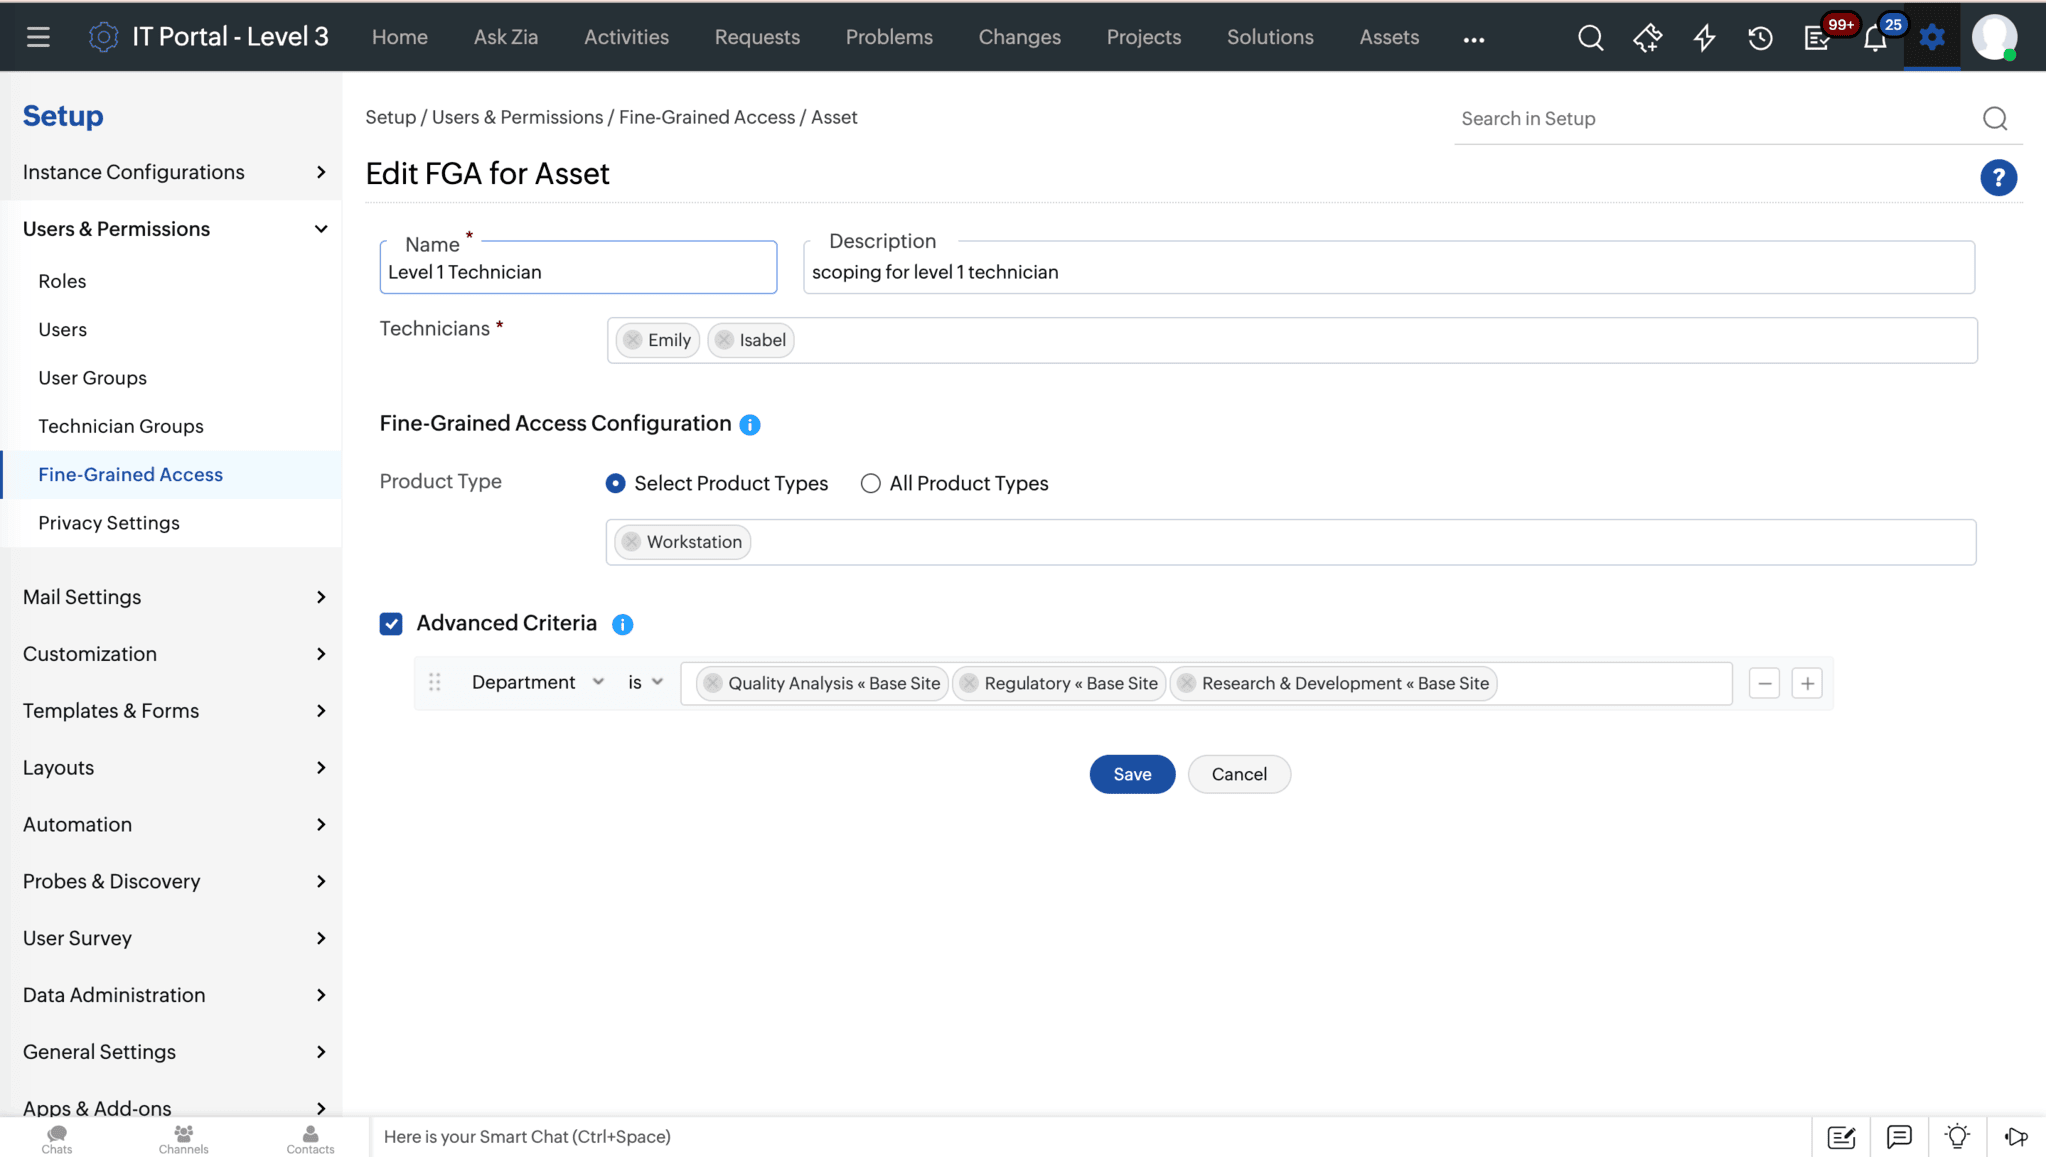
ServiceDesk Plus menyediakan model akses berbasis peran yang berlapis untuk teknisi dan dapat diskalakan di seluruh organisasi. Peran bawaan seperti SDAdmin, SDChangeManager, dan SDAssetManager sudah tersedia untuk kebutuhan umum, sementara peran kustom memungkinkan Anda menerapkan kombinasi izin yang benar-benar sesuai dengan kebutuhan service desk. Anda dapat menyusun akses modul, izin hingga level tindakan, dan approval ke dalam peran yang dirancang khusus untuk tim Anda. Selain itu, fine-grained access memungkinkan pembatasan akses ke aset dan CI untuk tiap teknisi menggunakan kriteria lanjutan agar izin bersifat kontekstual. Setiap lapisan ini juga berlaku di seluruh instance ServiceDesk Plus, sehingga model tata kelola yang sama dapat diterapkan baik untuk IT, HR, fasilitas, maupun departemen lainnya.