¿Qué es el CTEM y cómo ayuda a reducir el riesgo cibernético en las organizaciones?
Las organizaciones pueden tener miles de vulnerabilidades identificadas en sus sistemas. Sin embargo, los equipos de seguridad no disponen de recursos ilimitados para solucionar todas al mismo tiempo.
Además, no todas las vulnerabilidades tienen el mismo nivel de riesgo. Una vulnerabilidad crítica en un servidor aislado puede representar menos peligro que una vulnerabilidad de menor severidad ubicada en un sistema expuesto a Internet que contiene información sensible.
CTEM propone cambiar el enfoque. En lugar de únicamente plantear “¿Cuántas vulnerabilidades tenemos?”, las organizaciones se preguntan “¿Cuáles de nuestras exposiciones tienen mayor probabilidad de convertirse en un incidente?”.
Esto permite concentrar los esfuerzos de TI y seguridad en los problemas que pueden generar un mayor impacto.
¿Pero qué es entonces el CTEM?
Fuente: cymulate
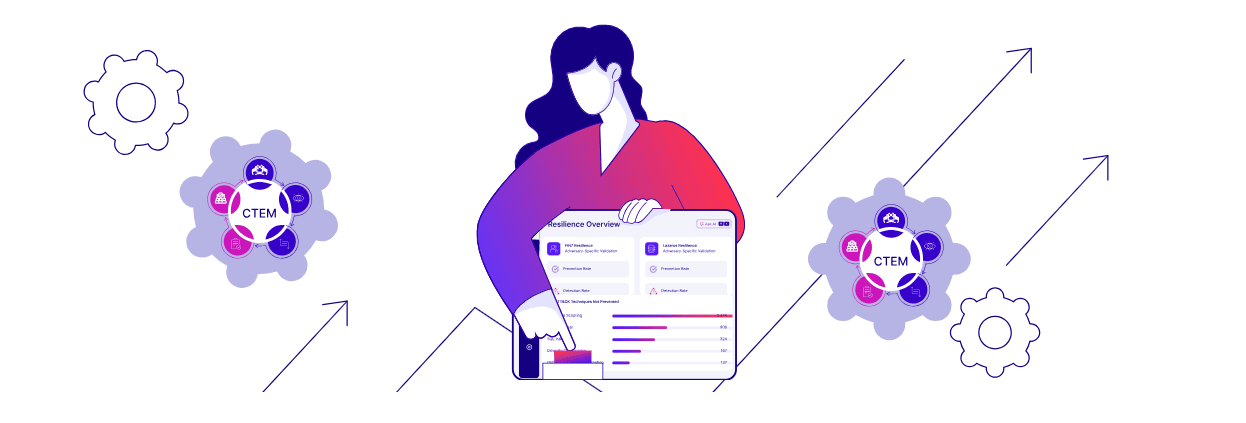
Continuous Threat Exposure Management, o gestión continua de la exposición a amenazas, es un enfoque que permite evaluar permanentemente la exposición de una organización frente a potenciales ataques.
¿Cómo funciona CTEM?
CTEM funciona como un proceso continuo. La organización identifica su superficie de ataque, descubre posibles exposiciones, valida cuáles pueden ser realmente explotadas, prioriza los riesgos y posteriormente aplica medidas para reducirlos.
Una característica importante es que el proceso siempre vuelve a comenzar. Después de realizar una corrección, aparecen nuevos activos, configuraciones, vulnerabilidades y amenazas. Por ende, la exposición debe volver a evaluarse.
De esta manera, CTEM no debería considerarse un proyecto puntual, sino un ciclo permanente de identificación y reducción del riesgo.
CTEM vs. gestión tradicional de vulnerabilidades
A diferencia de un modelo tradicional de gestión de vulnerabilidades, CTEM no se limita a generar una lista de vulnerabilidades detectadas. Busca determinar qué exposiciones son realmente explotables, cuáles pueden afectar activos críticos y qué riesgos deberían ser tratados con mayor prioridad.
Para los equipos de TI y seguridad, esto significa pasar de administrar grandes listas de vulnerabilidades a identificar cuáles son los riesgos que realmente deberían recibir atención.
Esto resulta especialmente importante en organizaciones con entornos híbridos y multi-cloud, aplicaciones distribuidas, dispositivos IoT, trabajo remoto y una gran cantidad de activos conectados.
Las 5 etapas del modelo CTEM
El enfoque CTEM suele estructurarse en cinco etapas principales:
1. Definir el alcance
El primer paso consiste en determinar qué activos, sistemas, aplicaciones, usuarios y procesos son relevantes para evaluar la exposición.
No todos los activos tienen la misma importancia para el negocio. Por eso, resulta fundamental identificar aquellos sistemas cuya afectación podría generar consecuencias importantes, como interrupciones operativas, pérdidas económicas o exposición de información.
2. Descubrir exposiciones
Una vez definido el alcance, se buscan vulnerabilidades, configuraciones inseguras, activos expuestos, identidades comprometidas y otros posibles puntos de entrada.
Esta etapa requiere mantener una visión actualizada de la superficie de ataque. Lo anterior incluye activos que pueden haber sido incorporados recientemente y que todavía no forman parte de los inventarios tradicionales.
3. Priorizar los riesgos
El objetivo no es simplemente clasificar las vulnerabilidades según una puntuación de severidad, sino analizar diferentes factores: criticidad del activo, exposición, posibilidad de explotación, existencia de exploits conocidos, controles de seguridad disponibles y potencial impacto sobre el negocio.
4. Validar la exposición
En esta etapa se intenta comprobar si una exposición identificada puede realmente ser aprovechada por un atacante.
Las tecnologías de validación, como las pruebas de seguridad, permiten reducir los falsos positivos y comprender mejor cuáles son los caminos de ataque que podrían utilizarse contra la organización.
5. Movilizar la remediación
Finalmente, los resultados deben convertirse en acciones concretas.
Esto implica aplicar parches, modificar configuraciones, eliminar activos innecesarios, reforzar controles de acceso, segmentar redes o implementar nuevas medidas de protección.
La clave es que la información obtenida llegue a los equipos responsables de corregir los problemas y que las acciones puedan ser posteriormente verificadas.
Beneficios de implementar CTEM
Mayor visibilidad: permite obtener una visión más completa de la superficie de ataque y de las exposiciones existentes.
Priorización basada en riesgo: ayuda a concentrar los recursos en los problemas que realmente pueden afectar al negocio.
Reducción de la superficie de ataque: permite identificar y eliminar activos, configuraciones y accesos innecesarios.
Mayor eficiencia de los equipos de seguridad: evita que los especialistas tengan que dedicar la misma cantidad de recursos a todas las vulnerabilidades.
Detección proactiva: permite identificar potenciales caminos de ataque antes de que sean utilizados durante un incidente real.
Mejor toma de decisiones: proporciona información que puede ser utilizada para determinar dónde invertir recursos de seguridad.
El papel de la automatización y la IA en CTEM
La automatización tiene un papel cada vez más importante dentro de CTEM. Los entornos empresariales generan enormes cantidades de información sobre activos, vulnerabilidades, identidades, configuraciones y eventos de seguridad.
Analizar de forma manual todos estos datos puede ser prácticamente imposible.
Las herramientas de CTEM pueden automatizar tareas como el descubrimiento de activos, la evaluación de vulnerabilidades, el análisis de rutas de ataque y la priorización de exposiciones.
Además, la incorporación de inteligencia artificial y machine learning puede ayudar a identificar patrones, correlacionar grandes volúmenes de información y detectar relaciones entre vulnerabilidades y posibles escenarios de ataque.
Esto permite que los equipos de seguridad pasen menos tiempo analizando listas de alertas y más tiempo trabajando sobre los riesgos que requieren intervención.
¿Qué desafíos existen al implementar CTEM?
Aunque CTEM puede mejorar significativamente la gestión del riesgo, su implementación también presenta desafíos.
Uno de ellos es mantener un inventario actualizado de los activos. En infraestructuras híbridas y multi-cloud, nuevos recursos pueden aparecer constantemente.
También es necesario integrar información procedente de diferentes herramientas de seguridad, establecer criterios adecuados de priorización y conseguir que los equipos de TI y seguridad trabajen de manera coordinada.
Otro desafío es evitar que CTEM se convierta en una nueva herramienta que genera más alertas. Para obtener resultados reales, debe estar acompañado por procesos de remediación, responsables claramente definidos y métricas que permitan medir la reducción efectiva de la exposición.
Conclusión
CTEM representa un cambio de perspectiva en la gestión de la ciberseguridad. En lugar de centrarse en encontrar vulnerabilidades, propone analizar continuamente la exposición real de la organización y su potencial impacto sobre el negocio.
En un entorno digital donde las organizaciones incorporan constantemente nuevas aplicaciones, servicios cloud, dispositivos, usuarios y tecnologías, mantener una visión completa de la superficie de ataque se vuelve cada vez más complejo. Ya no alcanza con identificar vulnerabilidades: las organizaciones necesitan saber cuáles representan realmente un riesgo para el negocio y qué deberían corregir primero.
En definitiva, CTEM no busca simplemente encontrar más problemas, sino ayudar a las organizaciones a encontrar los problemas correctos, priorizarlos y reducirlos antes de que puedan convertirse en incidentes de seguridad.