การค้นหาและจัดประเภทข้อมูลที่มีความอ่อนไหว
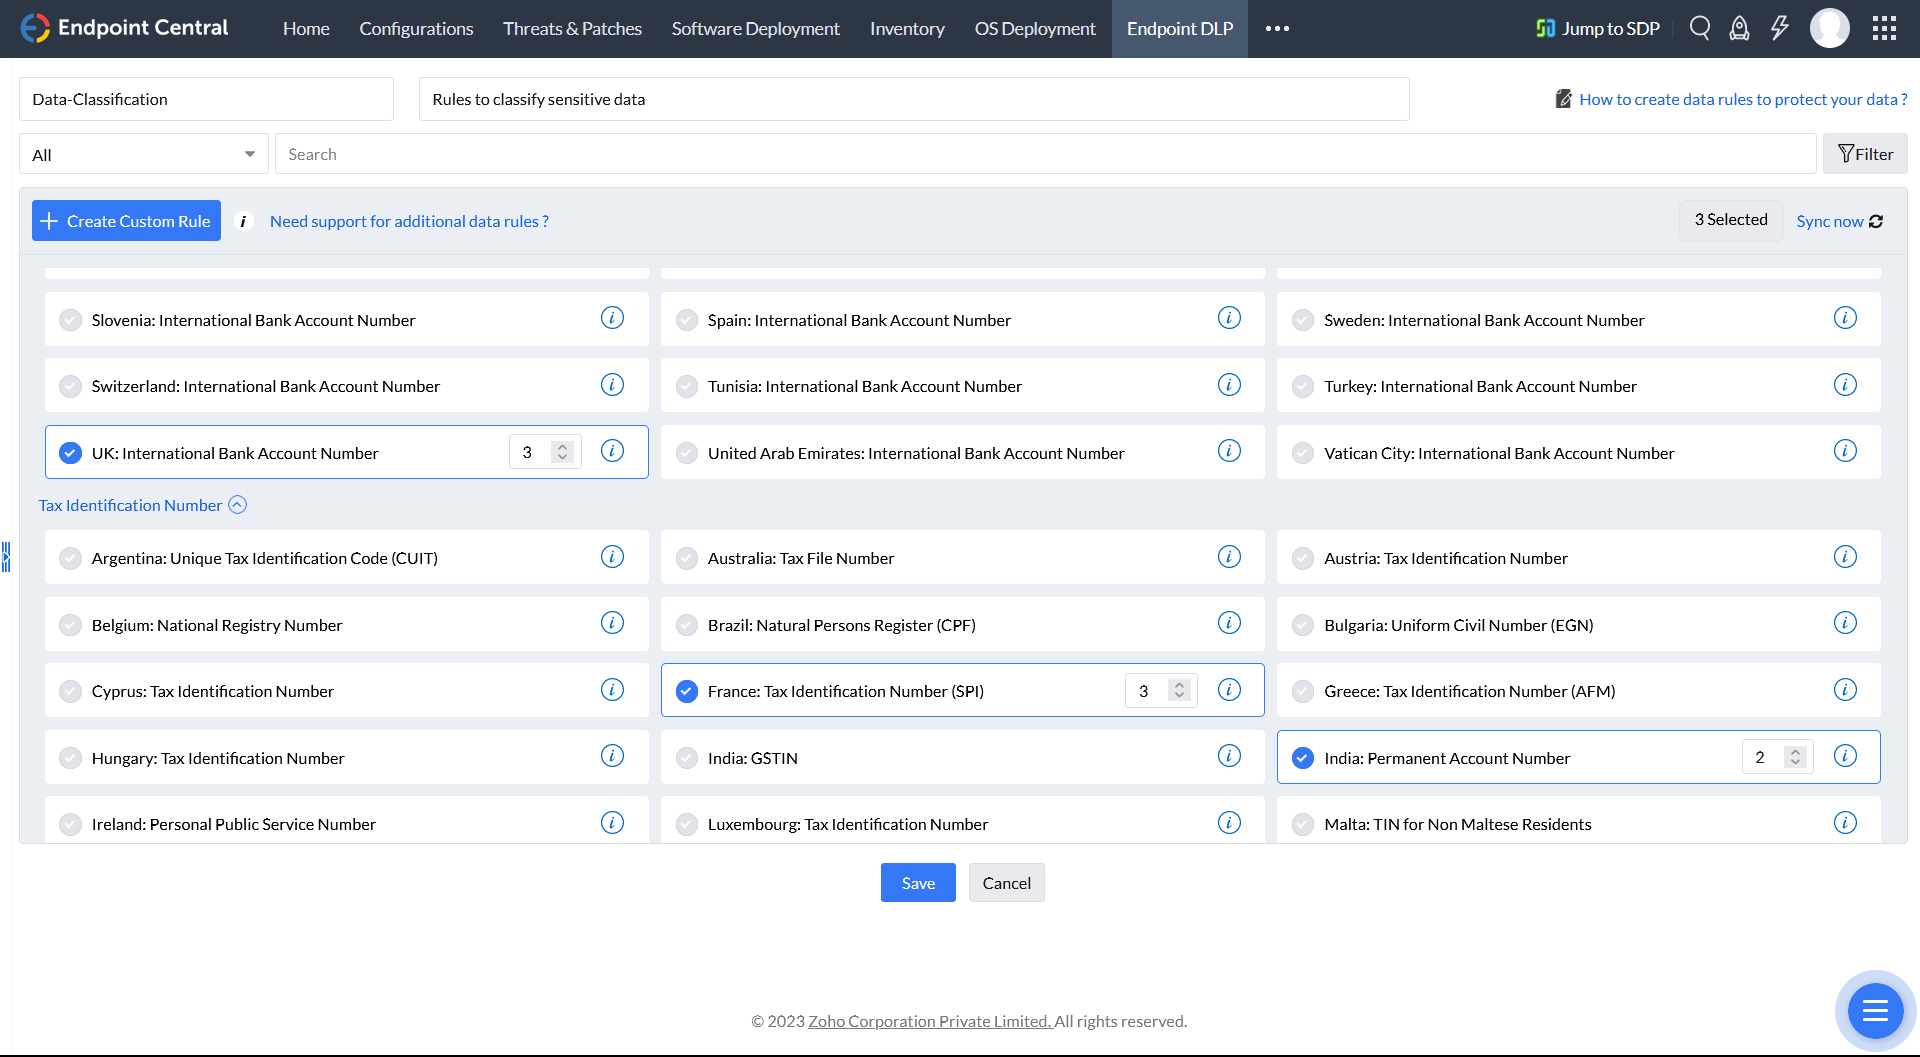
การค้นหาข้อมูลที่มีความอ่อนไหวคือกระบวนการค้นหาและจัดประเภทข้อมูลสำคัญภายใน Endpoint ขององค์กร ความอ่อนไหวของข้อมูลคือชุดวิธีการสำหรับควบคุมการเข้าถึงข้อมูลที่มีความอ่อนไหว ซึ่งอาจสร้างความเสียหายต่อบริษัทหากข้อมูลนั้นถูกเปิดเผยต่อผู้อื่น การระบุและตรวจสอบข้อมูลประเภทนี้ เช่น personally identifiable information (PII), ข้อมูลทางการเงิน และประวัติสุขภาพ ช่วยให้องค์กรปกป้องข้อมูลที่มีความอ่อนไหวได้อย่างเหมาะสม
การค้นหาข้อมูลบน Endpoint ถูกนำมาใช้อย่างไร?
Endpoint Central มีกลไกการค้นหาข้อมูลที่มีความอ่อนไหวบน Endpoint อย่างครบถ้วน พร้อมความสามารถดังต่อไปนี้:
- ช่วยให้องค์กรทำ Compliance ตามข้อกำหนดได้: หลายข้อกำหนดบังคับให้องค์กรต้องมีมาตรการปกป้องข้อมูลลูกค้า Data mirroring ช่วยให้องค์กรตอบโจทย์ข้อกำหนดเหล่านี้ได้
- ทำ Forensic analysis กับข้อมูลเพื่อรวบรวมข้อมูลเชิงคุณภาพและเชิงปริมาณ ซึ่งผู้ดูแลระบบสามารถนำไปใช้เพื่อทำความเข้าใจข้อมูลได้ดียิ่งขึ้น
- ระบุผู้ใช้และ Endpoint ที่เกี่ยวข้องกับข้อมูลแต่ละประเภท ซึ่งสำคัญต่อการลดความเสี่ยงของข้อมูลรั่วไหลและ insider threats
- เมื่อทราบตำแหน่งของข้อมูลแล้ว ระบบจะสแกนข้อมูลเพื่อวิเคราะห์เพิ่มเติม การค้นหาข้อมูลเป็นขั้นตอนแรกของการจัดประเภทข้อมูล
ทำไมการจัดประเภทข้อมูลจึงสำคัญ?
ธุรกิจมีการเก็บรวบรวมข้อมูลจำนวนมากอยู่ตลอดเวลา รวมถึงข้อมูลที่มีความอ่อนไหวซึ่งอาจถูกส่งต่อโดยไม่ตั้งใจระหว่างการแลกเปลี่ยนข้อมูลแบบไม่เป็นทางการ ซอฟต์แวร์จัดประเภทข้อมูลช่วยให้ผู้ดูแลระบบระบุและปกป้องข้อมูลที่มีความอ่อนไหวได้ โดยแยกความแตกต่างระหว่างข้อมูลทั่วไปกับข้อมูลลับที่ต้องมีการป้องกัน
การจัดประเภทข้อมูล
การป้องกันข้อมูลรั่วไหล
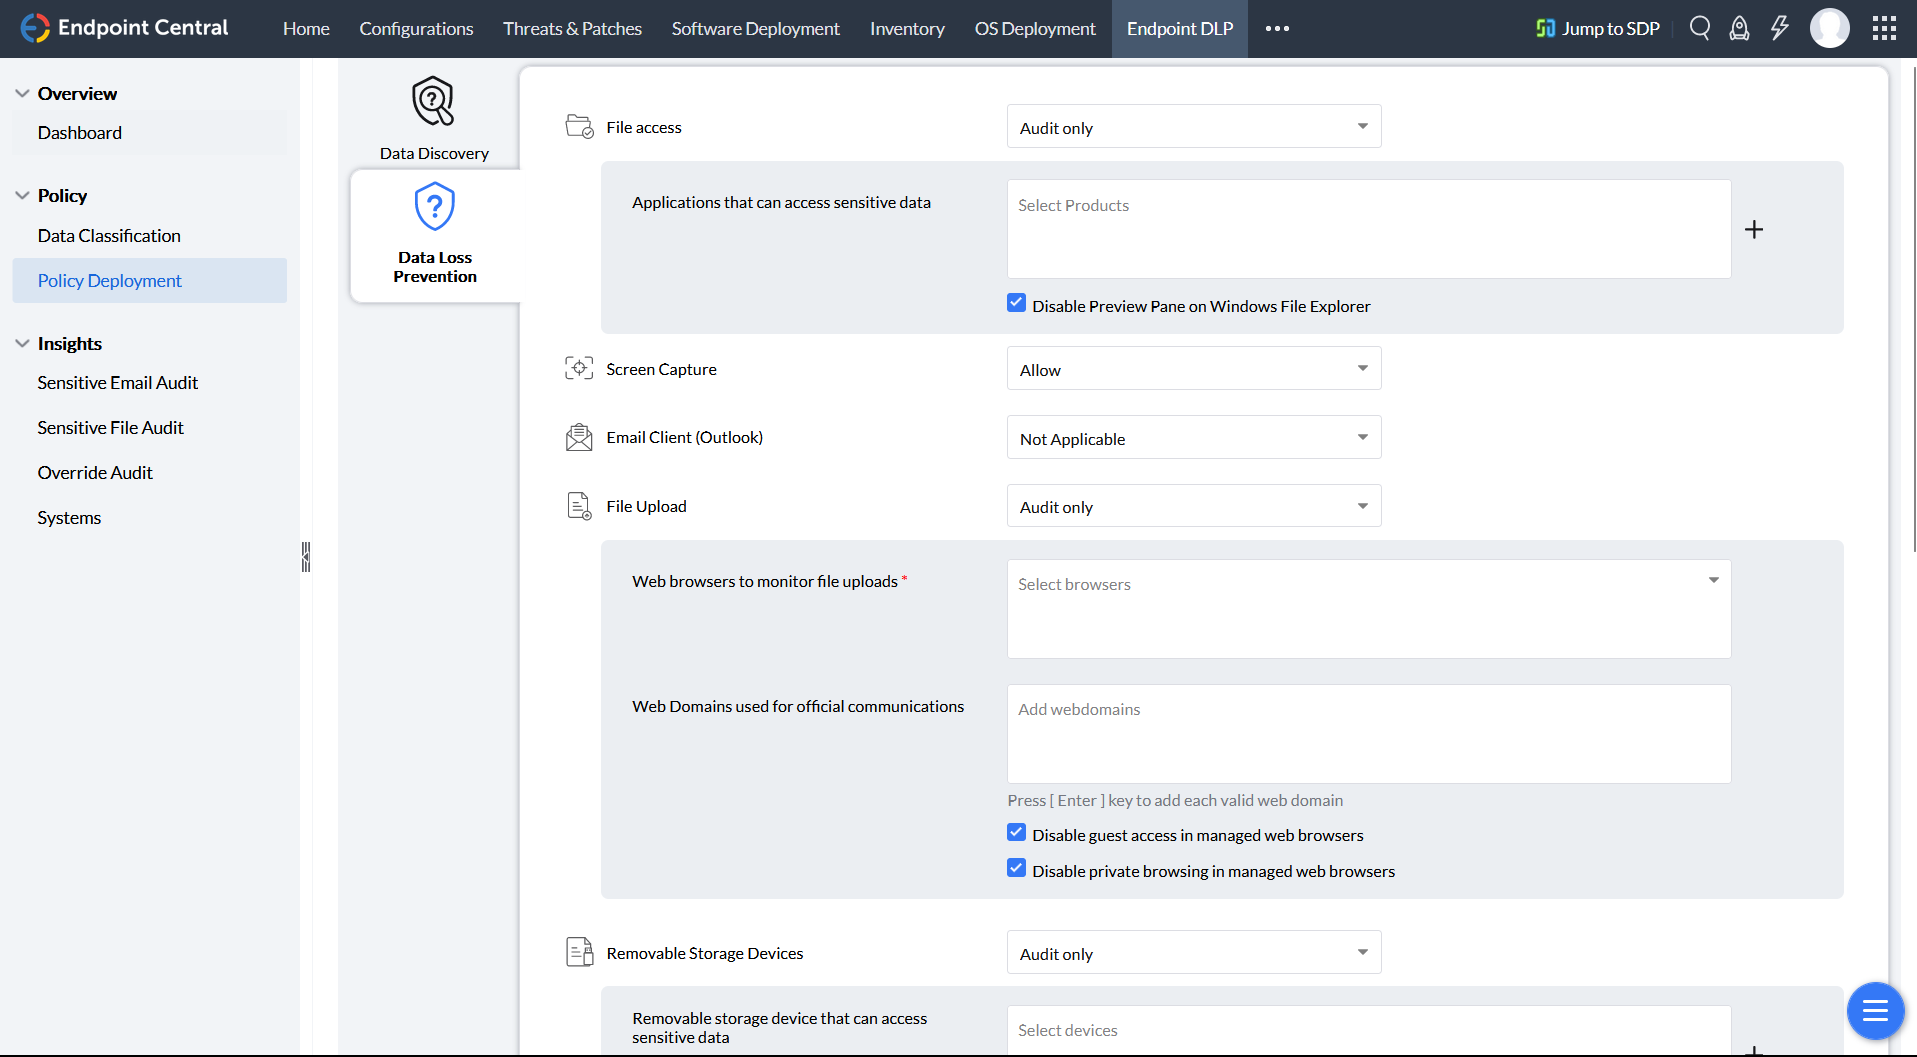
Data loss prevention (DLP) เป็นกลยุทธ์ด้านความปลอดภัยที่สำคัญสำหรับปกป้องข้อมูลองค์กรที่มีความอ่อนไหวจากการโจรกรรม การสูญหาย หรือการเข้าถึงโดยไม่ได้รับอนุญาต โซลูชัน DLP ที่ครบถ้วนประกอบด้วยเครื่องมือสำหรับการค้นหาและจัดประเภทข้อมูล การควบคุมการถ่ายโอนและการเข้าถึงข้อมูล การจัดการ Policy และ Incident รวมถึงการ Audit และการแจ้งเตือนแบบละเอียด
ทำไม DLP จึงจำเป็น?
DLP ช่วยลดผลกระทบจากข้อมูลสูญหายและการโจรกรรมข้อมูล ซึ่งอาจสร้างความเสียหายรุนแรงต่อธุรกิจได้ ตัวอย่างเช่น การละเมิดข้อมูลอาจนำไปสู่:
- ความสูญเสียทางการเงินจากค่าปรับ การฟ้องร้อง และการสูญเสียลูกค้า
- ความเสียหายต่อชื่อเสียงและความเชื่อมั่นในแบรนด์
- การสูญเสียความได้เปรียบทางการแข่งขัน
- การละเมิดข้อกำหนดด้าน Compliance
ข้อมูลสูญหายเกิดขึ้นได้อย่างไร?
ข้อมูลอาจสูญหายได้หลายรูปแบบ เช่น:
- ความผิดพลาดของผู้ใช้
การลบไฟล์โดยไม่ตั้งใจ การเขียนทับไฟล์ หรือการส่งข้อมูลไปให้ผิดคน
- การสูญหายหรือการโจรกรรมอุปกรณ์
Laptop, อุปกรณ์พกพา และอุปกรณ์จัดเก็บข้อมูลอื่นๆ อาจสูญหายหรือถูกขโมยได้
- Cyberattacks
Malware, ransomware และ phishing attacks ล้วนทำให้ข้อมูลสูญหายหรือถูกขโมยได้
DLP ช่วยลดความเสี่ยงเหล่านี้ได้โดย:
- ระบุและจัดประเภทข้อมูลที่มีความอ่อนไหว
เพื่อให้ปกป้องข้อมูลได้อย่างมีประสิทธิภาพมากขึ้น
- บังคับใช้ Policy
เพื่อลดความเสี่ยงจากความผิดพลาดของผู้ใช้
- ตรวจสอบและควบคุมการถ่ายโอนและการเข้าถึงข้อมูล
เพื่อป้องกันไม่ให้ผู้ใช้ที่ไม่ได้รับอนุญาตเข้าถึงข้อมูลที่มีความอ่อนไหว
- ทำ Audit และแจ้งเตือนกิจกรรมของข้อมูล
เพื่อให้องค์กรสามารถระบุและแก้ไขปัญหาที่อาจเกิดขึ้นได้อย่างรวดเร็ว
- ตรวจจับและตอบสนอง
ต่อการละเมิดข้อมูลและ Incident ด้านความปลอดภัยอื่นๆ
คุณจำเป็นต้องมีโซลูชัน DLP หรือไม่?
ทุกองค์กรที่มีการเก็บรวบรวม จัดเก็บ หรือประมวลผลข้อมูลที่มีความอ่อนไหว ควรพิจารณาใช้โซลูชัน DLP โดยเฉพาะธุรกิจในอุตสาหกรรมที่มีข้อกำหนดชัดเจน เช่น สาธารณสุข การเงิน และภาครัฐ
การป้องกันข้อมูลสูญหาย
Containerization
เป็นเทคโนโลยีที่สร้างพื้นที่ทำงานแบบแยกส่วนและปลอดภัยบนอุปกรณ์ส่วนตัว "container" นี้เก็บแอป ข้อมูล และการตั้งค่าขององค์กรทั้งหมดที่ Endpoint Central จัดการไว้ ข้อมูลส่วนตัวและ applications จะถูกแยกออกจาก corporate container ช่วยเพิ่มความปลอดภัยของข้อมูลโดยไม่กระทบต่อความเป็นส่วนตัวของผู้ใช้
BYOD มีข้อดี เช่น เพิ่มประสิทธิภาพการทำงานของพนักงานและลดค่าใช้อุปกรณ์ อย่างไรก็ตาม รูปแบบนี้ก็มาพร้อมข้อกังวลด้านความปลอดภัย เพราะองค์กรไม่ได้ควบคุมอุปกรณ์ได้ทั้งหมด Containerization ช่วยแก้ปัญหานี้โดย:
- แยกข้อมูลขององค์กรและข้อมูลส่วนตัวออกจากกัน
แอปและข้อมูลสำหรับงานจะอยู่ภายใน container แยกต่างหาก ช่วยป้องกันการเข้าถึงจากแอปส่วนตัวหรือ malware โดยไม่ได้รับอนุญาต
- เพิ่มความปลอดภัยของข้อมูล
แม้อุปกรณ์จะสูญหายหรือถูกขโมย ข้อมูลองค์กรภายใน container ก็ยังปลอดภัย ผู้ดูแลระบบ IT สามารถลบ container จากระยะไกลได้โดยไม่กระทบข้อมูลส่วนตัว
- ปรับปรุงประสบการณ์การใช้งาน
พนักงานสามารถใช้อุปกรณ์ส่วนตัวในการทำงานต่อไปได้ โดยไม่ต้องกังวลว่าจะกระทบต่อความเป็นส่วนตัวของตนเอง
Containerization ทำงานอย่างไร?
- Android
โดยทั่วไป Endpoint Central จะใช้ฟีเจอร์ "Work Profile" ของ Android ระหว่างการ provision อุปกรณ์ เพื่อสร้างสภาพแวดล้อมการทำงานที่แยกส่วนและปลอดภัยสำหรับแอปและข้อมูลขององค์กร แอปสำหรับงานจะสังเกตได้ง่าย และไม่สามารถทำงานร่วมกับแอปส่วนตัวหรือแชร์ข้อมูลออกนอก container ได้
- iOS
แม้ Android จะมี Work Profile ในตัว แต่ iOS ใช้ซอฟต์แวร์ Containerization เช่น Endpoint Central ซอฟต์แวร์นี้จะสร้าง container ที่ปลอดภัยบนอุปกรณ์สำหรับแอปและข้อมูลที่ใช้ทำงานโดยเฉพาะ ผู้ดูแลระบบ IT สามารถตั้งค่ามาตรการความปลอดภัยเพิ่มเติมเพื่อให้ข้อมูลองค์กรยังคงได้รับการปกป้อง
- Managed Web Domains
ฟีเจอร์นี้ช่วยให้คุณกำหนดเว็บไซต์เฉพาะได้ เอกสารที่ดาวน์โหลดจากเว็บไซต์เหล่านี้จะเข้าถึงและจัดเก็บได้ภายใน container ของแอป ME MDM เท่านั้น เพิ่มการป้องกันอีกชั้นสำหรับข้อมูลลับ
- Virtual Private Network (VPN)
การใช้ VPN จะเข้ารหัสข้อมูลที่ส่งผ่านอินเทอร์เน็ต ช่วยปกป้องข้อมูลองค์กรที่เข้าถึงจากอุปกรณ์ส่วนตัว หากต้องการความปลอดภัยที่เข้มงวดยิ่งขึ้น ให้พิจารณาใช้ "per-app VPN" ซึ่งสร้าง secure tunnel สำหรับข้อมูลที่เข้าถึงผ่านแอปงานที่กำหนดไว้ภายใน container โดยเฉพาะ
การล้างข้อมูลเมื่อยกเลิกการใช้งาน
เมื่อถึงเวลาปลดระวางอุปกรณ์หรือมอบหมายให้พนักงานคนใหม่ใช้งาน คุณสามารถเลือกวิธี "wipe" ได้ 2 แบบเพื่อเตรียม Endpoint สำหรับการใช้งานถัดไป:
1. Corporate wipe: เหมาะกับ BYOD
การล้างข้อมูลแบบเฉพาะจุดนี้จะลบการตั้งค่าและ applications ทั้งหมดที่ติดตั้งผ่าน Endpoint Central โดยไม่แตะต้องข้อมูลส่วนตัว จึงเหมาะสำหรับกรณี Bring Your Own Device (BYOD) โดยสิ่งที่จะถูกลบมีดังนี้:
- การตั้งค่าขององค์กร
การตั้งค่า Wi-Fi, Security Policy และ managed profile อื่นๆ จะถูกลบออก
- Endpoint Central applications
แอปทั้งหมดที่ติดตั้งและจัดการโดยระบบ Endpoint Management ของคุณจะถูกถอนการติดตั้ง
สิ่งสำคัญคือ Corporate Wipe จะไม่ส่งผลกระทบต่อ:
- ข้อมูลส่วนตัว
รูปภาพ เอกสาร และไฟล์ส่วนตัวอื่นๆ ของพนักงานจะยังคงปลอดภัย
- Pre-Installed applications
แอปที่ติดตั้งมาจากโรงงานและ applications อื่นที่ไม่ใช่ของ Endpoint Central จะไม่ถูกแตะต้อง
ตัวเลือกนี้เหมาะมากสำหรับสถานการณ์ BYOD เมื่อพนักงานลาออกหรือเปลี่ยนบทบาท พวกเขายังสามารถใช้อุปกรณ์ต่อในเรื่องส่วนตัวได้ ขณะที่ข้อมูลองค์กรและสิทธิ์การเข้าถึงจะถูกลบออกทั้งหมด
2. Complete wipe: เริ่มต้นใหม่ทั้งหมด
หากต้องการล้างข้อมูลทั้งหมด Complete Wipe จะลบข้อมูลทุกอย่างออกจาก Endpoint เหมาะสำหรับอุปกรณ์ที่จะส่งต่อให้พนักงานใหม่ หรือในกรณีที่อุปกรณ์มีความเสี่ยงด้านความปลอดภัย โดยสิ่งที่จะถูกลบมีดังนี้:
- ทุกอย่างบนอุปกรณ์
รวมถึงข้อมูลระบบปฏิบัติการ applications (ทั้งส่วนตัวและขององค์กร) บัญชีผู้ใช้ ไฟล์ และการตั้งค่า
- ข้อมูลบน SD Card
สำหรับอุปกรณ์ที่รองรับหน่วยเก็บข้อมูลเพิ่มเติม คุณสามารถเลือกให้ล้างข้อมูลบน SD card ได้ด้วยเช่นกัน (ใช้ได้กับอุปกรณ์ที่มีฟีเจอร์อย่าง Samsung SAFE และ KNOX)
หลังจากทำ complete wipe แล้ว อุปกรณ์จะกลับสู่สภาพคล้ายเครื่องใหม่ และพร้อมสำหรับการมอบหมายและตั้งค่าให้ผู้ใช้คนใหม่
การติดตามและทำสำเนาไฟล์
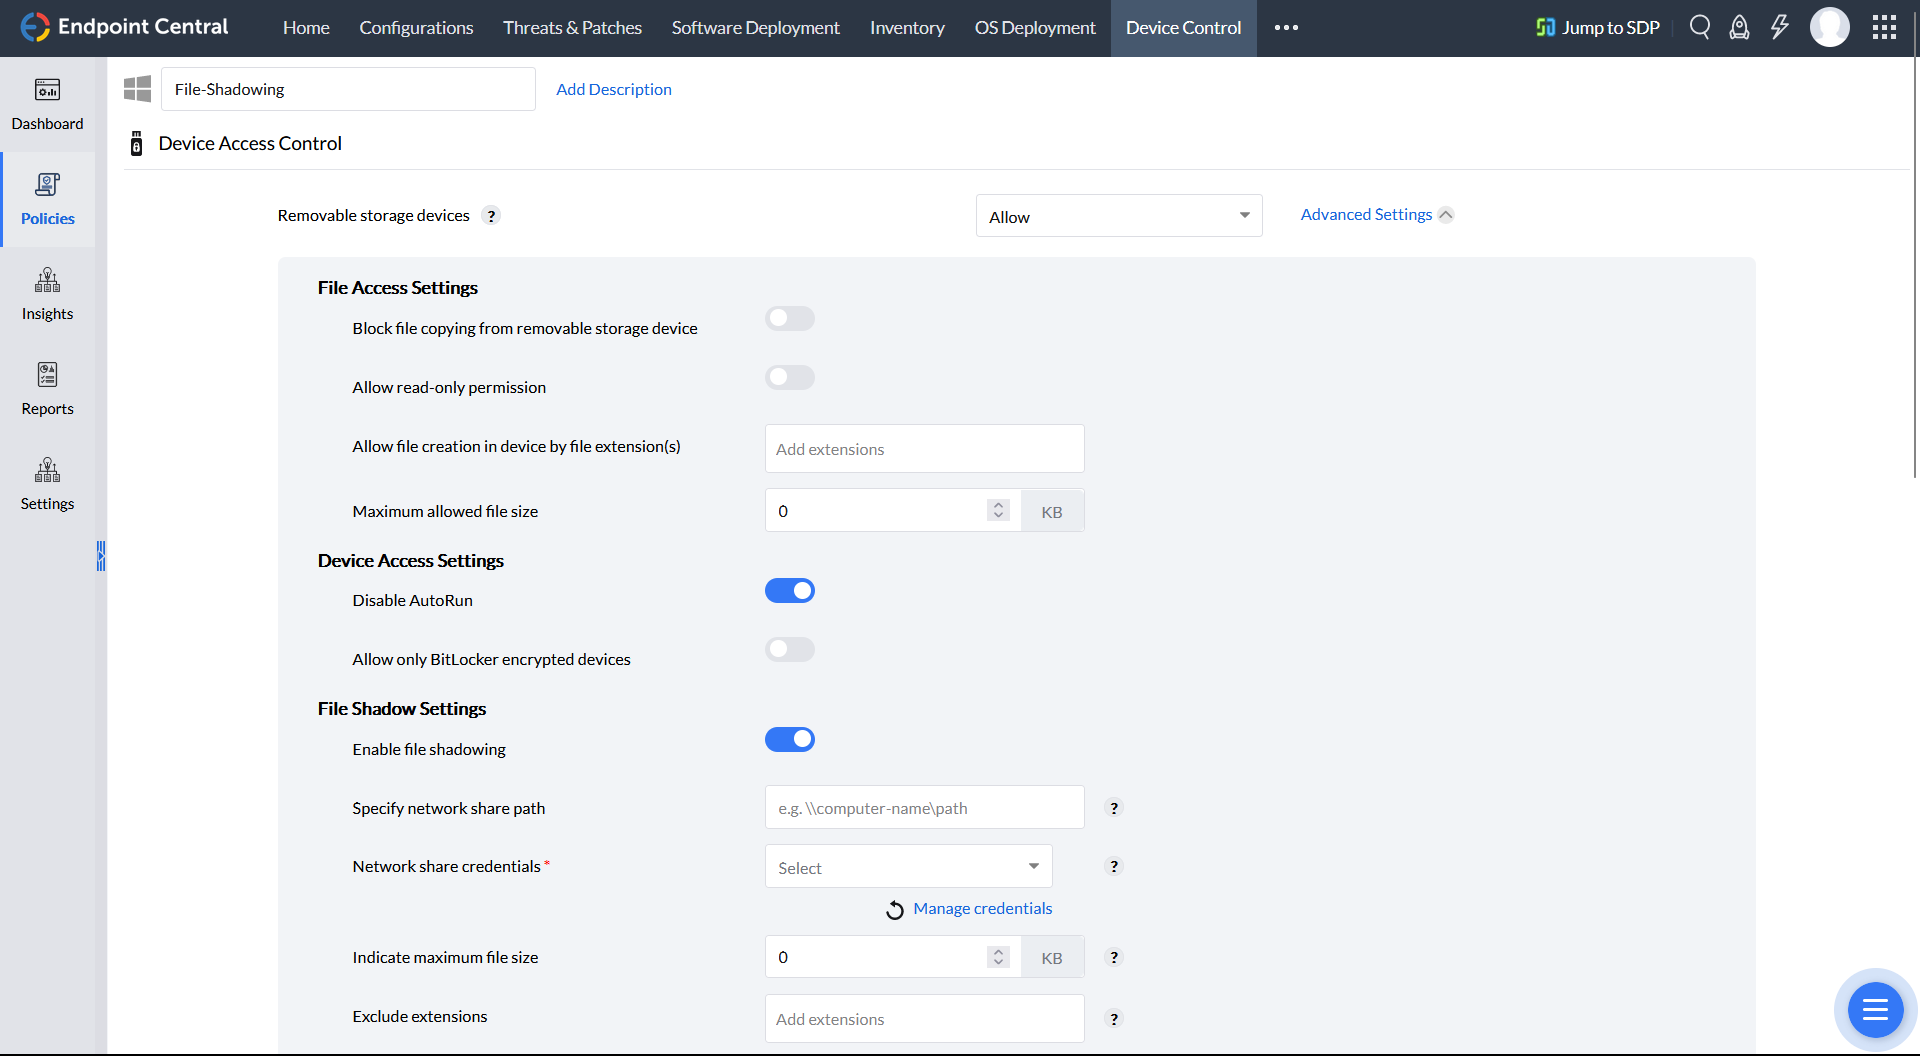
Data mirroring เป็นมาตรการด้านความปลอดภัยที่สร้างสำเนาของข้อมูลที่มีความอ่อนไหวบนอุปกรณ์ USB เมื่อมีการเชื่อมต่อเข้ากับเครือข่าย จากนั้นข้อมูลนี้สามารถจัดเก็บไว้ในตำแหน่งที่ปลอดภัย เช่น network share ที่ป้องกันด้วยรหัสผ่าน
ซอฟต์แวร์ Data mirroring สามารถใช้ตั้งค่า Policy เพื่อให้มีการทำสำเนาข้อมูลทุกครั้งที่มีการดำเนินการกับไฟล์บน USB หรือทำเฉพาะเมื่อมีการกระทำบางอย่างกับไฟล์ก็ได้ นอกจากนี้ยังสามารถบันทึกรายละเอียดของการดำเนินการกับไฟล์ เช่น ชื่อไฟล์ ผู้ใช้ อุปกรณ์ Endpoint ที่เกี่ยวข้อง และเวลาที่เกิดการดำเนินการ
โดยรวมแล้ว Data mirroring เป็นเครื่องมือที่ยืดหยุ่นและมีประสิทธิภาพ ซึ่งช่วยยกระดับความปลอดภัย Compliance และประสิทธิภาพของระบบ IT ได้
การควบคุมการเข้าถึงอุปกรณ์
การเข้ารหัสข้อมูล
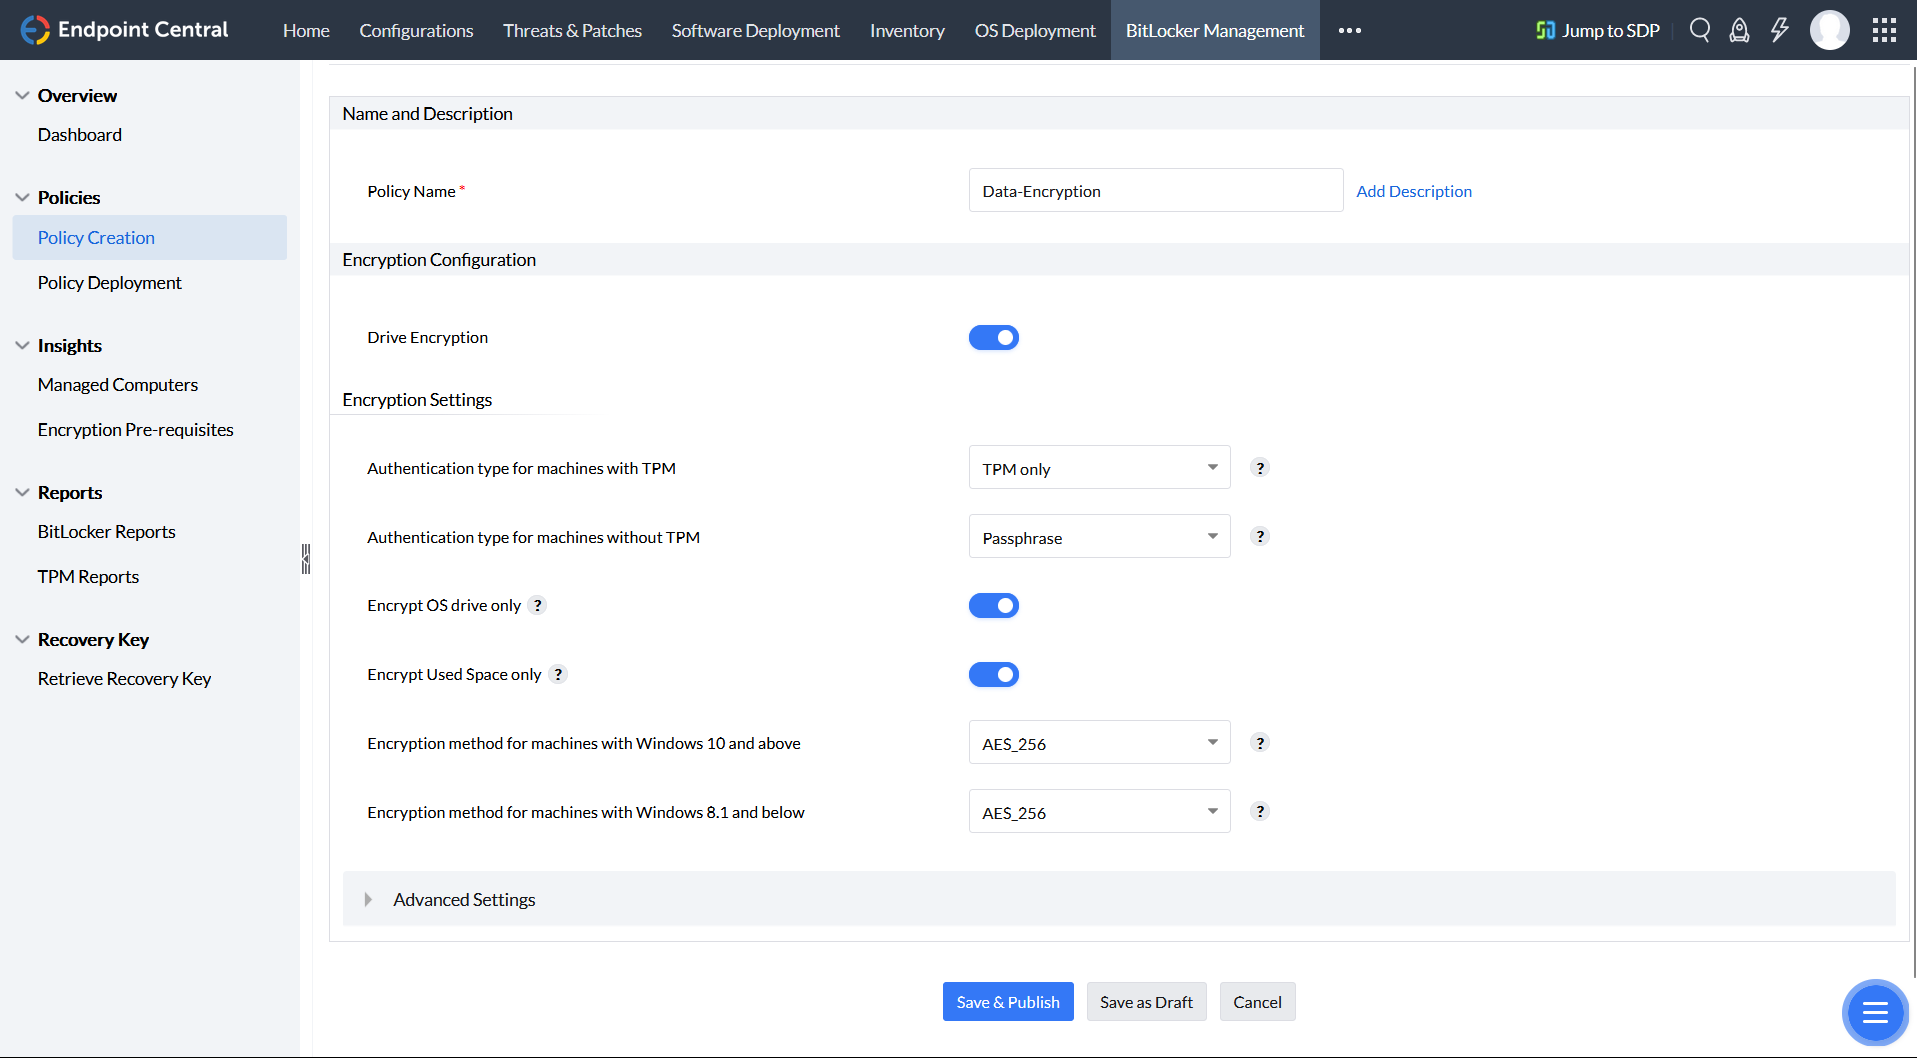
Endpoint Central เป็นโซลูชัน unified endpoint management and security (UEMS) ที่ช่วยให้ผู้ดูแลระบบ IT จัดการ BitLocker encryption บนอุปกรณ์ Windows ทั่วทั้งเครือข่ายได้อย่างราบรื่น ซึ่งช่วยให้องค์กรมั่นใจได้ว่าข้อมูลจะถูกเข้ารหัสและป้องกันจากการเข้าถึงโดยไม่ได้รับอนุญาต แม้อุปกรณ์จะสูญหายหรือถูกขโมยก็ตาม
ประโยชน์ของการใช้ Endpoint Central เพื่อจัดการ BitLocker encryption:

การจัดการจากศูนย์กลาง
Endpoint Central มี console เดียวสำหรับจัดการ BitLocker encryption บนอุปกรณ์ Windows ทั้งหมดในเครือข่าย ช่วยให้ผู้ดูแลระบบ IT deploy และบังคับใช้ BitLocker encryption policies ได้ง่าย พร้อมตรวจสอบสถานะการเข้ารหัสของอุปกรณ์ทั้งหมดได้สะดวก

การเข้ารหัสอัตโนมัติ
Endpoint Central สามารถเข้ารหัสอุปกรณ์ Windows โดยอัตโนมัติตาม Policy ที่กำหนดไว้ล่วงหน้า ช่วยลดความจำเป็นที่ผู้ดูแลระบบ IT ต้องเข้ารหัสแต่ละอุปกรณ์ด้วยตนเอง และช่วยให้อุปกรณ์ทั้งหมดถูกเข้ารหัสอย่างสม่ำเสมอ

Report ที่ครอบคลุม
Endpoint Central มี report ที่ครอบคลุมเกี่ยวกับสถานะ BitLocker encryption ของอุปกรณ์ทั้งหมด ช่วยให้ผู้ดูแลระบบ IT ระบุและแก้ไขปัญหาการเข้ารหัสได้อย่างรวดเร็วและง่ายดาย
Endpoint Central ช่วยให้องค์กรจัดการ BitLocker encryption ได้อย่างราบรื่นอย่างไร:

Deploy และบังคับใช้ BitLocker Encryption Policies
Endpoint Central สามารถใช้ deploy และบังคับใช้ BitLocker encryption policies บนอุปกรณ์ Windows ทั้งหมดในเครือข่ายได้ ซึ่งรวมถึงการตั้งค่า BitLocker encryption เช่น ข้อกำหนดความซับซ้อนของรหัสผ่าน และการจัดการ encryption recovery key

ตรวจสอบสถานะการเข้ารหัสของอุปกรณ์ทั้งหมด
Endpoint Central แสดงภาพรวมแบบ Real-time ของสถานะ BitLocker encryption ของอุปกรณ์ทั้งหมดในเครือข่าย ช่วยให้ผู้ดูแลระบบ IT ระบุและแก้ไขปัญหาการเข้ารหัสได้อย่างรวดเร็วและง่ายดาย

จัดการ BitLocker Encryption จากระยะไกล
Endpoint Central ช่วยให้ผู้ดูแลระบบ IT จัดการ BitLocker encryption บนอุปกรณ์ Windows จากระยะไกลได้ ซึ่งรวมถึงงานต่างๆ เช่น การเข้ารหัสและถอดรหัสอุปกรณ์ รวมถึงการรีเซ็ต BitLocker Recovery Key
BitLocker Management

"ที่ผ่านมาเราไม่มีโซลูชัน MDM ที่ใช้งานได้ดีจริง หลังจากนำ ManageEngine มาใช้ เราสบายใจมากขึ้น อุปกรณ์ของเราปลอดภัย ข้อมูลของเราปลอดภัย และสามารถลบออกได้ง่ายเมื่อพนักงานพ้นสภาพการจ้างงานหรือเมื่ออุปกรณ์สูญหาย/ถูกขโมย"
Leah G,
ธุรกิจขนาดกลาง
รีวิวนี้เก็บรวบรวมและเผยแพร่บน G2