Zero Trust Endpoint Security: Implementasi di Lingkungan Kerja Hybrid Work
Dulu, model keamanan yang umum diterapkan organisasi adalah semua user maupun perangkat organisasi dianggap aman dan tepercaya. Organisasi menerapkan perlindungan ketat pada lingkungan internalnya, sehingga pihak eksternal sulit mendapatkan akses ke dalam sistem.
Akan tetapi, kini serangan siber semakin canggih. Semakin mudah untuk menyusup ke akun dan perangkat internal, sehingga kepercayaan yang awalnya diberikan secara default sudah tidak lagi berlaku. User yang terlihat aman pun belum tentu bebas dari ancaman.
Apalagi, hybrid work juga semakin marak. Ketika seorang karyawan mengakses data perusahaan dari rumahnya, siapa yang tahu jika itu benar-benar dia? Bisa saja, akun atau perangkatnya sudah dikuasai penyerang.
Itulah mengapa, Zero Trust Endpoint Security diperlukan. Pendekatan ini mewajibkan user dan device melakukan verifikasi dan validasi berkelanjutan untuk mengakses resource.
Pelajari selengkapnya tentang Zero Trust Endpoint Security di artikel ini.
Apa Itu Zero Trust Endpoint Security?
Zero Trust Endpoint Security adalah pendekatan keamanan yang menerapkan prinsip Zero Trust pada perangkat endpoint, seperti laptop, komputer, dan smartphone yang digunakan untuk mengakses resource perusahaan.
Dalam pendekatan ini, perangkat yang berada di dalam jaringan perusahaan tidak otomatis dianggap aman. Begitu pula dengan perangkat yang sebelumnya sudah berhasil melewati proses autentikasi. Status keamanannya tetap perlu diperiksa untuk memastikan perangkat tersebut memenuhi kebijakan yang ditetapkan organisasi.
Risiko Keamanan Endpoint yang Perlu Diatasi di Lingkungan Hybrid Work
Endpoint merupakan salah satu attack surface terbesar bagi organisasi. Jumlahnya yang banyak dan lokasinya yang tersebar membuat endpoint menjadi salah satu aset IT paling sulit untuk dilindungi.
Dalam lingkungan hybrid work di mana karyawan bekerja dari rumah dan kantor, endpoint membawa risiko keamanan seperti berikut:
Perangkat mengakses sistem internal dari berbagai jaringan
Ketika bekerja di luar kantor, karyawan akan mengakses aplikasi dan data perusahaan melalui jaringan rumah atau jaringan publik. Jaringan-jaringan ini tidak selalu aman. Kondisi jaringan yang beragam membuat organisasi perlu memeriksa identitas pengguna dan kondisi perangkat, bukan hanya mengandalkan lokasi koneksi.
Kondisi keamanan perangkat tidak selalu terpantau
Laptop yang belum memasang patch terbaru, tidak menggunakan enkripsi, atau memiliki konfigurasi keamanan yang lemah dapat menjadi celah bagi penyerang.
Masalahnya, perangkat tersebut mungkin masih digunakan untuk mengakses aplikasi dan data perusahaan. Tanpa visibilitas yang memadai, tim IT bisa kesulitan mengidentifikasi perangkat yang tidak memenuhi standar keamanan.
Penggunaan perangkat pribadi menambah kompleksitas pengelolaan keamanan
Bring Your Own Device (BYOD) adalah salah satu tren dalam lingkungan hybrid work. Tren ini memungkinkan karyawan menggunakan perangkat pribadi untuk bekerja.
Namun, perangkat tersebut bisa memiliki sistem operasi, aplikasi, dan konfigurasi keamanan yang berbeda-beda. Jika tidak dikelola dengan baik, organisasi akan kesulitan memastikan bahwa seluruh perangkat memenuhi persyaratan keamanan yang sama.
Akun yang sah belum tentu digunakan oleh pemiliknya
Penyerang dapat mencuri kredensial melalui phishing atau metode lainnya. Dengan kredensial tersebut, mereka berpotensi mengakses sistem menggunakan akun yang terlihat sah.
Karena itulah, verifikasi identitas perlu dilengkapi dengan pemeriksaan kondisi perangkat dan konteks akses. Dengan begitu, organisasi tidak hanya memeriksa siapa yang masuk, tetapi juga apakah perangkat yang digunakan memenuhi persyaratan keamanan.
Bagaimana Zero Trust Endpoint Security Memvalidasi Perangkat?
Dalam Zero Trust Endpoint Security, endpoint selalu diperiksa berdasarkan identitas pengguna, kondisi perangkat, dan kebijakan yang berlaku.
Ada beberapa mekanisme yang mendukung penerapannya, yaitu:
1. Verifikasi identitas pengguna dan perangkat
Sebelum akses diberikan, organisasi perlu memastikan bahwa pengguna memiliki identitas yang sah dan perangkat yang sesuai dengan ketentuan.
Verifikasi identitas didukung oleh Multi-Factor Authentication (MFA), biometrik, dan solusi Identity and Access Management (IAM). Sementara itu, identitas perangkat dan status pendaftarannya membantu tim IT menentukan apakah perangkat tersebut dikenal dan diizinkan untuk digunakan.
2. Pemeriksaan kondisi keamanan endpoint
Meski sudah didaftarkan, perangkat belum tentu selalu aman. Perangkat tersebut harus memenuhi kebijakan yang diterapkan, misalnya:
Status enkripsi perangkat.
Versi sistem operasi dan status patch keamanan.
Kepatuhan terhadap kebijakan passcode.
Status pendaftaran dan pengelolaan perangkat.
Keberadaan perlindungan endpoint serta indikasi ancaman.
Pemeriksaan ini membantu tim IT mengidentifikasi perangkat yang tidak memenuhi standar keamanan sebelum atau selama digunakan untuk mengakses resource perusahaan.
3. Penyesuaian hak akses berdasarkan risiko
Hasil pemeriksaan identitas dan kondisi perangkat dapat digunakan untuk menentukan akses yang sesuai.
Misalnya, perangkat yang memenuhi seluruh persyaratan dapat diizinkan mengakses aplikasi tertentu. Sebaliknya, perangkat yang belum memasang patch penting dapat dibatasi aksesnya sampai masalah tersebut diperbaiki.
Kebijakan juga dapat disesuaikan dengan peran pengguna, lokasi, dan jenis resource yang diakses. Dengan demikian, akses tidak diberikan secara berlebihan hanya karena pengguna berhasil login.
4. Pemantauan aktivitas endpoint secara berkelanjutan
Setelah pengguna berhasil masuk, pemeriksaan keamanan belum berakhir. Kondisi perangkat dapat berubah selama digunakan, misalnya karena instalasi aplikasi yang tidak diizinkan atau munculnya aktivitas mencurigakan.
Jika ditemukan indikasi ancaman, organisasi dapat melakukan investigasi, membatasi akses, atau mengisolasi perangkat sesuai dengan kemampuan solusi dan kebijakan yang diterapkan.
Cara Mengimplementasikan Zero Trust Endpoint Security di Lingkungan Hybrid Work
Penerapan Zero Trust Endpoint Security membutuhkan kombinasi pengelolaan perangkat, kebijakan akses, dan pemantauan keamanan. Berikut langkah-langkah yang dapat dilakukan organisasi.
1. Inventarisasi seluruh endpoint yang digunakan untuk bekerja
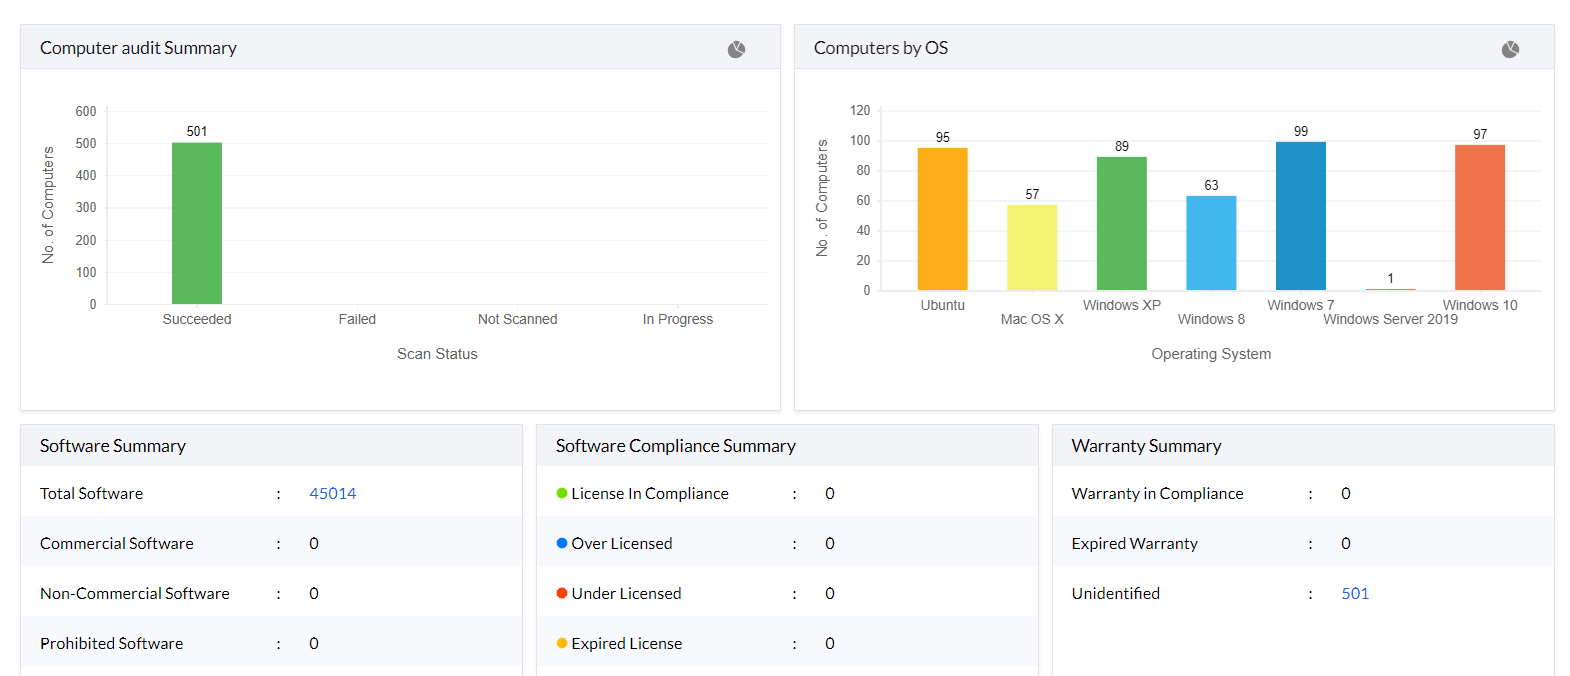
Bagaimana cara melindungi endpoint tanpa mengetahui perangkat apa saja yang digunakan organisasi? Maka, langkah pertama dalam penerapan Zero Trust Endpoint Security di organisasi adalah inventarisasi aset.
Inventarisasi perlu mencakup perangkat milik organisasi maupun perangkat pribadi yang diizinkan untuk bekerja. Informasi yang dikumpulkan dapat meliputi jenis perangkat, sistem operasi, pemilik atau pengguna, status pendaftaran, serta aplikasi yang digunakan.
Visibilitas ini membantu tim IT mengidentifikasi perangkat yang belum terkelola, tidak lagi aktif, atau belum memenuhi persyaratan keamanan.
2. Tetapkan standar kepatuhan keamanan perangkat
Setelah mengetahui perangkat yang digunakan, organisasi perlu menetapkan standar keamanan minimum.
Contohnya, perangkat harus menggunakan versi sistem operasi yang masih didukung, memasang patch keamanan yang diwajibkan, mengaktifkan enkripsi, dan menerapkan kebijakan passcode.
Standar ini perlu disesuaikan dengan jenis perangkat dan tingkat sensitivitas resource yang akan diakses. Perangkat administrator yang memiliki akses istimewa, misalnya, dapat memerlukan persyaratan yang lebih ketat daripada perangkat untuk aktivitas kerja biasa.
3. Terapkan patch management dan konfigurasi keamanan
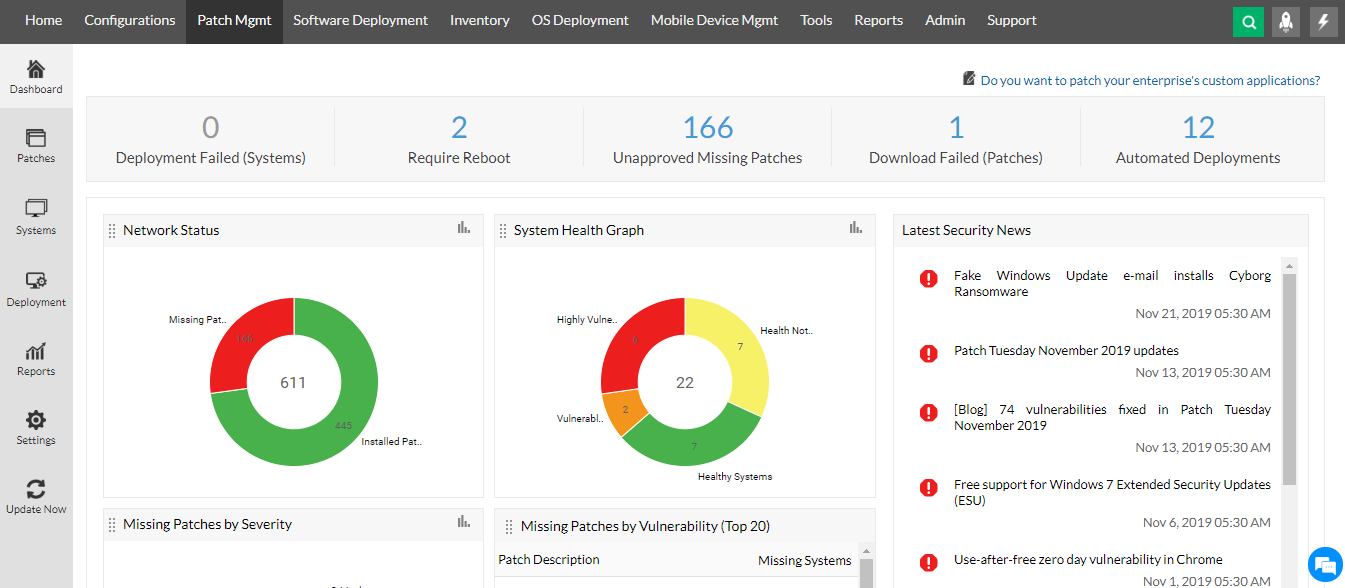
Perangkat yang tidak diperbarui dapat memiliki vulnerability yang sudah diketahui dan berpotensi dieksploitasi penyerang.
Patch management pun diperlukan untuk mengidentifikasi, mendistribusikan, dan memasang pembaruan keamanan secara teratur. Tim IT juga perlu memastikan konfigurasi keamanan, seperti enkripsi dan kebijakan passcode, diterapkan secara konsisten.
Pengelolaan terpusat membantu tim IT menjalankan kebijakan tersebut pada perangkat yang tersebar di berbagai lokasi, tanpa harus selalu mengakses perangkat secara langsung.
4. Integrasikan status perangkat dengan kebijakan akses
Status keamanan endpoint sebaiknya menjadi salah satu pertimbangan dalam memberikan akses ke aplikasi dan data perusahaan. Organisasi dapat mengintegrasikan informasi perangkat dengan solusi IAM yang mendukung evaluasi kondisi perangkat.
Sehingga, pengguna yang identitasnya terverifikasi pun bisa saja ditolak aksesnya jika perangkat yang ia gunakan tidak memenuhi persyaratan keamanan.
5. Batasi akses endpoint berdasarkan kebutuhan
Prinsip least privilege mengharuskan pengguna hanya memperoleh hak akses yang diperlukan untuk menjalankan tugasnya.
Penerapannya mencakup pembatasan hak administrator, pengaturan akses berdasarkan peran, serta pembatasan penggunaan aplikasi dan perangkat tertentu jika diperlukan.
Dengan membatasi hak akses, organisasi dapat mengurangi dampak jika akun atau perangkat berhasil disusupi. Penyerang tidak otomatis memperoleh akses ke seluruh resource hanya karena berhasil mengambil alih satu akun atau endpoint.
6. Pantau aktivitas dan tindak lanjuti ancaman
Organisasi perlu memantau status perangkat dan aktivitas yang dapat mengindikasikan ancaman.
Jika endpoint terindikasi terinfeksi atau tidak lagi memenuhi kebijakan, tim IT dapat membatasi akses, melakukan isolasi perangkat jika didukung, dan menjalankan proses remediasi.
Contoh Penerapan Zero Trust Endpoint Security dalam Hybrid Work
Agar penerapannya lebih mudah dipahami, berikut beberapa contoh situasi yang dapat terjadi dalam lingkungan kerja hybrid.
Skenario 1: Laptop karyawan belum terpasang patch
Seorang karyawan ingin mengakses aplikasi internal dari rumah menggunakan laptop perusahaan. Namun, hasil pemeriksaan menunjukkan bahwa laptop tersebut belum memasang pembaruan keamanan yang diwajibkan.
Dalam pendekatan Zero Trust Endpoint Security, meskipun karyawan berhasil login, aksesnya belum tentu bisa diberikan. Akses bisa saja ditolak atau dibatasi berdasarkan kebijakan organisasi.
Untuk memperoleh akses, karyawan harus memasang pembaruan keamanan. Tim IT dapat mendistribusikan patch dari jarak jauh dan memeriksa kembali status kepatuhan perangkat.
Skenario 2: Karyawan menggunakan perangkat pribadi
Seorang karyawan ingin membuka dokumen perusahaan menggunakan smartphone pribadinya. Organisasi perlu memastikan bahwa perangkat tersebut diizinkan, memenuhi persyaratan keamanan, dan hanya mendapatkan akses yang sesuai.
Jika perangkatnya tidak memenuhi kebijakan, akses dapat dibatasi sesuai dengan kontrol yang tersedia. Organisasi juga dapat menerapkan kebijakan khusus untuk aplikasi perusahaan dan perlindungan data agar informasi sensitif tidak mudah dipindahkan ke aplikasi yang tidak diizinkan.
Skenario 3: Endpoint menunjukkan aktivitas mencurigakan
Seorang karyawan mengakses aplikasi perusahaan menggunakan laptop yang sebelumnya memenuhi seluruh standar keamanan. Namun, ketika perangkat sedang digunakan, solusi endpoint security mendeteksi aktivitas yang mengindikasikan kemungkinan serangan.
Dalam kondisi ini, status perangkat perlu dievaluasi kembali. Tim keamanan dapat menyelidiki aktivitas tersebut, mengisolasi endpoint jika diperlukan, dan membatasi akses ke resource perusahaan untuk mengurangi risiko penyebaran ancaman.
Ketiga skenario ini menunjukkan bahwa keamanan endpoint tidak cukup hanya mengandalkan pemeriksaan saat login. Kondisi perangkat dan risiko yang muncul selama penggunaan juga perlu menjadi pertimbangan.
Mengelola Zero Trust Endpoint Security dengan ManageEngine Endpoint Central
Zero Trust Endpoint Security memastikan perangkat memenuhi standar keamanan sebelum mengakses resource perusahaan. Dalam lingkungan hybrid work, pendekatan ini membutuhkan visibilitas terhadap kondisi endpoint, penerapan kebijakan keamanan yang konsisten, serta pemantauan kepatuhan perangkat secara berkelanjutan.
ManageEngine Endpoint Central membantu penerapan Zero Trust Endpoint Security melalui kapabilitas Zero Trust, patch management, konfigurasi keamanan, pemantauan kepatuhan, dan perlindungan data.
Pelajari lebih lanjut tentang bagaimana Endpoint Central membantu organisasi mengelola dan mengamankan endpoint dalam lingkungan hybrid work melalui demo bersama tim kami.