Patch Management dengan Endpoint Central
Untuk mengelola banyaknya patch yang dirilis setiap hari, Anda membutuhkan software patch management yang efektif. Endpoint Central menyediakan sistem patch management yang sepenuhnya otomatis untuk Windows, Mac, Linux, dan application pihak ketiga (lihat daftar lengkap application yang didukung di sini). Kapabilitas berikut memberi Anda kontrol yang detail atas seluruh proses patch management dan membantu menjaga endpoint tetap aman serta selalu up to date:
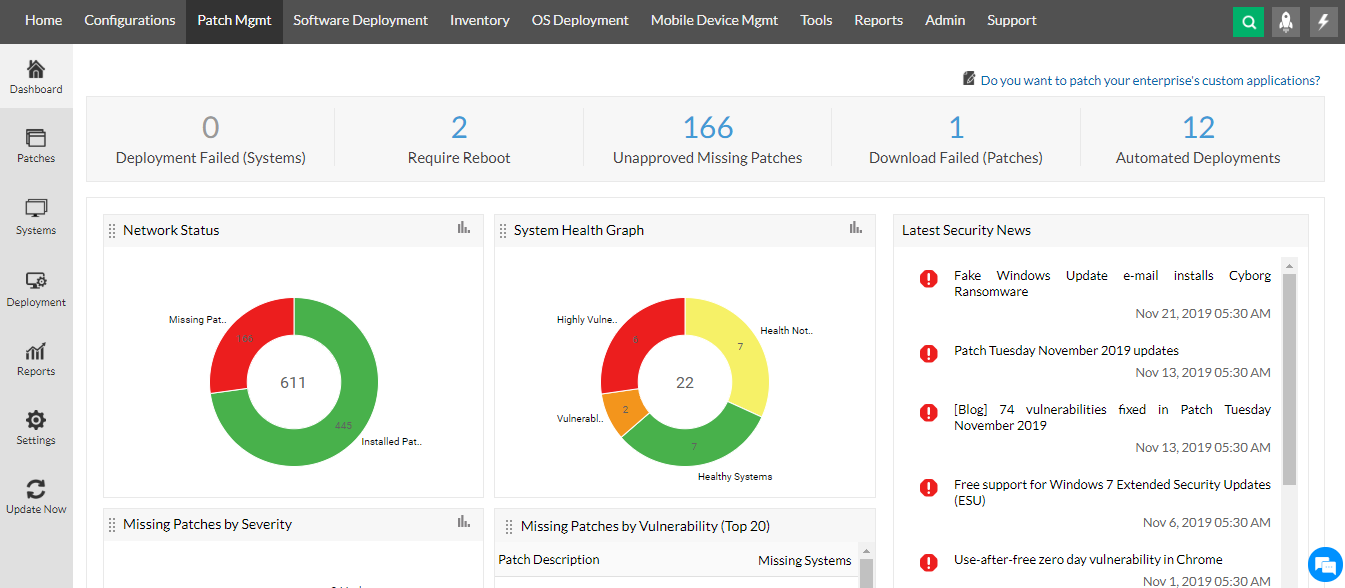
Dashboard patch management
Vulnerability Database yang Selalu Terbarui
Zoho Corp terus memantau internet untuk menemukan patch dan vulnerability yang baru dirilis. Setelah patch baru terdeteksi, patch tersebut akan ditambahkan ke Central Patch Repository milik Zoho Corp setelah melalui verifikasi dan pengujian yang memadai. Repository ini dapat diakses oleh server Endpoint Central yang terinstal di lingkungan klien dan digunakan untuk mengevaluasi vulnerability di dalam jaringan.
Vulnerability Database yang Selalu Terbarui

Di sisi klien, server menyimpan Vulnerability Database yang disinkronkan secara berkala dengan Central Patch Repository. Sinkronisasi ini dilakukan dengan dua cara:
- Sinkronisasi harian: Server menyinkronkan vulnerability database dengan central patch repository setiap hari. Anda dapat mengatur waktu pelaksanaannya.
- Sinkronisasi on-demand: Vulnerability database dapat diperbarui kapan saja dengan memulai sinkronisasi on-demand.
Automated Patch Deployment
Admin dapat mengotomatisasi setiap tahap proses deployment patch dengan tool Unified endpoint management and security platform kami untuk menghemat waktu, sumber daya, dan upaya. Proses patch management dapat diotomatisasi untuk application atau departemen tertentu di jaringan Anda, pada hari dan waktu yang diinginkan, dengan frekuensi yang sesuai kebutuhan. Anda hanya perlu menjadwalkannya satu kali, lalu seluruh proses akan berjalan otomatis dan Anda akan menerima notifikasi di setiap tahap. Kunjungi halaman ini untuk informasi lebih lanjut.
Uji dan Setujui Patch secara Otomatis sebelum Deployment
Sebaiknya patch selalu diuji sebelum diinstal pada seluruh sistem di jaringan Anda untuk memastikan tidak ada downtime akibat patch yang bermasalah. Anda dapat membuat test group dan mengotomatisasi instalasi patch pada sistem uji sebelum menerapkannya ke seluruh jaringan. Anda juga dapat menentukan jumlah hari sebelum patch disetujui secara otomatis untuk diinstal pada sistem lainnya.
Kebijakan deployment patch yang berfokus pada pengguna
Memastikan kepatuhan patch jaringan tanpa mengganggu produktivitas karyawan kini menjadi lebih mudah berkat kebijakan deployment patch yang fleksibel. Admin dapat dengan cepat mengonfigurasi kebijakan deployment, sehingga pengguna dapat menjadwalkan ulang atau reboot deployment jika mereka sedang menangani tugas bisnis yang kritis. Selain itu, admin juga dapat memanfaatkan fitur yang detail untuk melakukan deployment patch pada hari, minggu, atau rentang waktu tertentu, lengkap dengan berbagai aktivitas pre-deployment dan post-deployment yang dapat disesuaikan.
Dukungan luas untuk patch pihak ketiga
Mengapa membatasi patching hanya pada operating system? Dengan cakupan patch pihak ketiga yang luas dari Endpoint Central, Anda dapat menguji dan melakukan deployment patch ke lebih dari 1000 application pihak ketiga, termasuk application enterprise dan produktivitas terbaru.
Tolak Patch untuk Application Tertentu
Anda dapat memilih untuk menolak patch untuk application tertentu (application legacy) atau ketika ada patch yang menyebabkan ketidakstabilan saat diinstal pada sistem uji. Endpoint Central memungkinkan Anda menolak patch yang tidak kritis maupun patch untuk grup komputer tertentu.
Pemindaian Patch Berkala
Patch scan akan dimulai secara otomatis setiap kali vulnerability database diperbarui. Seluruh sistem di jaringan akan dipindai untuk mencari patch yang belum terpasang dalam 90 menit berikutnya, dan data ini akan dikirim ke server.
System Health Policy
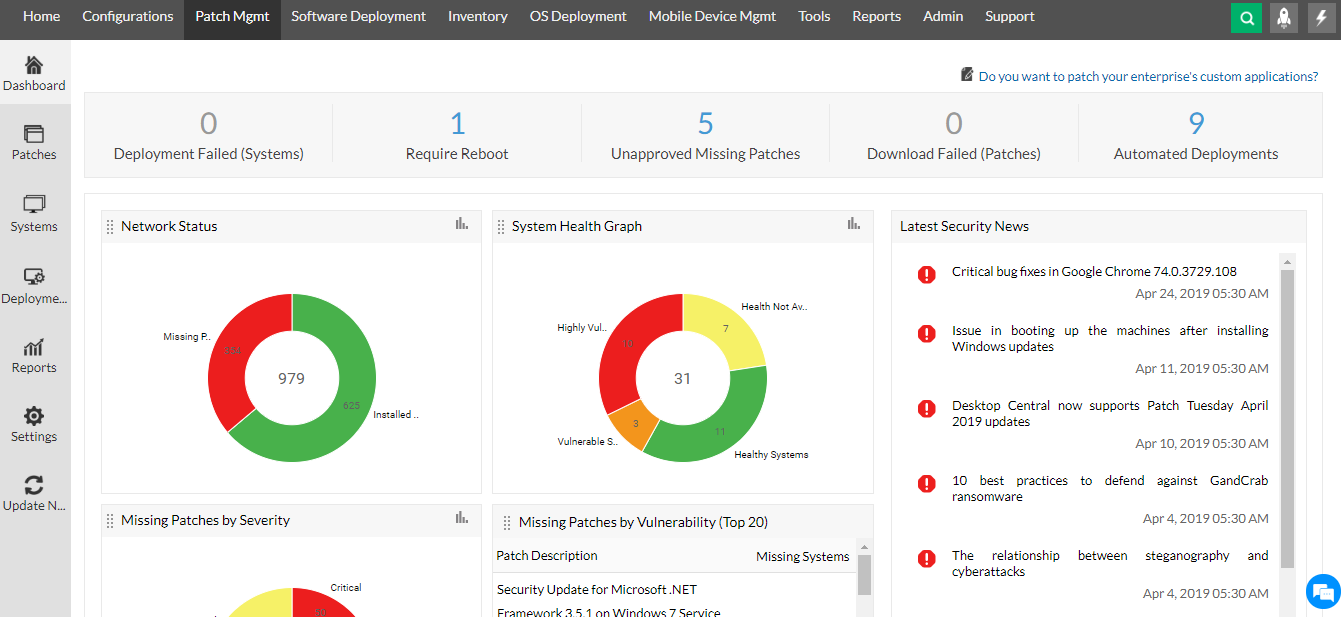
Endpoint Central memungkinkan Anda mengklasifikasikan status kesehatan sistem di dalam jaringan melalui system health policy. Anda dapat menentukan jumlah patch yang belum terpasang untuk mengategorikan sistem sebagai healthy, vulnerable, atau highly vulnerable. Berdasarkan klasifikasi ini, Anda dapat dengan cepat mengidentifikasi sistem yang membutuhkan perhatian segera dan mengambil tindakan yang tepat.
Vulnerability Database yang Selalu Terbarui
Otomatisasi Update Antivirus
Endpoint Central juga membantu mengotomatisasi update definisi antivirus. Update seperti ini cukup sering terjadi, bahkan bisa beberapa kali dalam sehari, yang dapat meningkatkan penggunaan bandwidth. Untuk menghindarinya, Anda dapat menjadwalkan update ini sekali sehari pada waktu yang paling sesuai.
Nonaktifkan Automatic Updates
Anda dapat menonaktifkan automatic updates hanya dalam beberapa klik. Ini memungkinkan Anda memiliki kontrol penuh atas setiap update yang diinstal di jaringan Anda.
Jadwalkan Patch Deployment
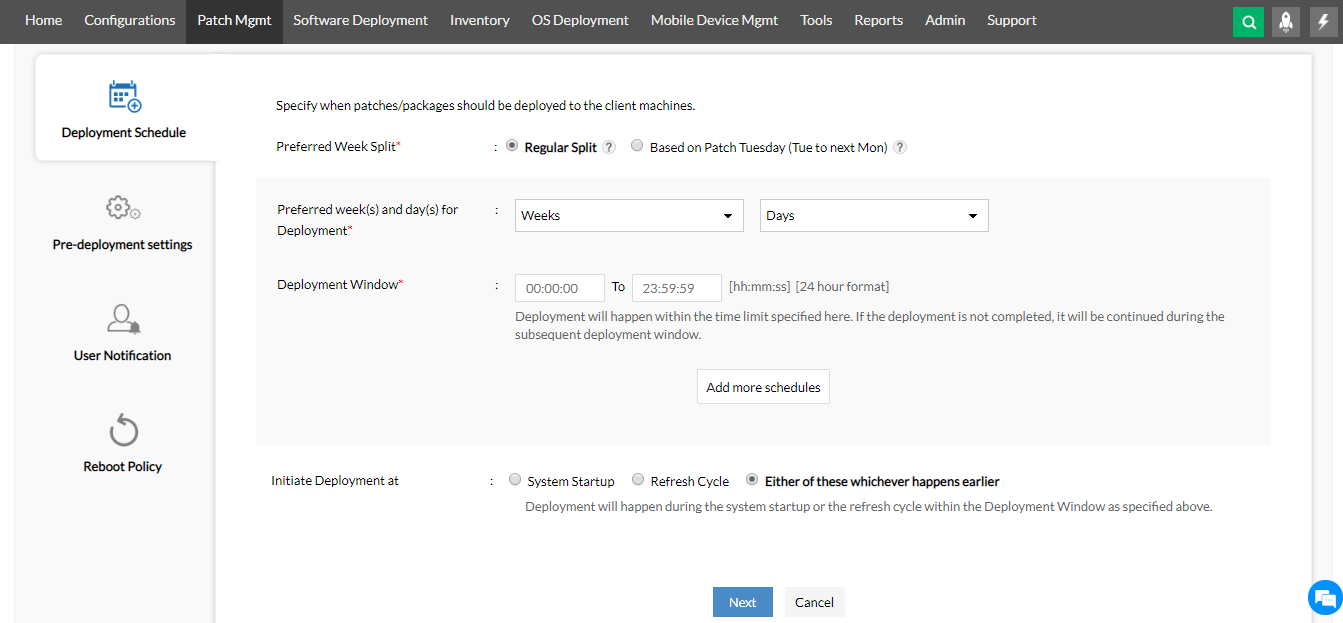
Untuk menghindari masalah bandwidth dan memastikan ketersediaan sistem, admin sistem dapat menjadwalkan instalasi patch pada hari dan waktu yang paling sesuai dengan mengonfigurasi kebijakan deployment. Di dalam kebijakan deployment, Anda dapat mengatur minggu dan hari pelaksanaan deployment, rentang waktu instalasi patch, serta kebijakan reboot. Anda juga dapat mengizinkan pengguna untuk melewati deployment. Produk ini juga memiliki kapabilitas untuk menyalakan komputer di LAN sebelum deployment jika komputer sedang dalam keadaan mati.
Jadwalkan Patch Deployment
Patch Management melalui Mobile App
Anda dapat mengelola patch kapan saja melalui mobile app kami. Hanya dengan beberapa ketukan, Anda dapat menginstal patch software, menyetujui/menolak patch, melihat laporan patch secara detail, memulai patch scan, dan banyak lagi. Lebih menariknya, Anda bahkan tidak perlu melakukan semua tugas ini sendiri. Cukup minta Zia, IT Assistant dari Endpoint Central, dan Zia akan melakukannya untuk Anda.
Frequently Asked Questions
Apa itu Patch Management?
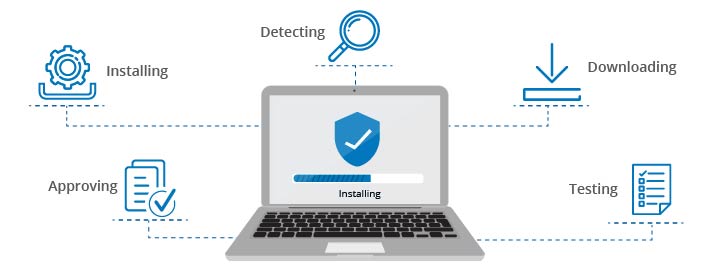
Patch Management adalah proses mendeteksi, mendownload, menguji, menyetujui, dan menginstal patch baru atau patch yang belum terpasang untuk seluruh operating system dan application di dalam jaringan. Proses ini mencakup visibilitas terpusat terhadap patch yang relevan untuk endpoint di seluruh jaringan, sehingga Vulnerable, Highly Vulnerable, dan Healthy Systems dapat diklasifikasikan secara cepat. Hal ini membantu mengidentifikasi sistem yang memerlukan perhatian agar langkah yang tepat dapat diambil untuk melindungi jaringan dari serangan siber. Patch management adalah salah satu kapabilitas keamanan di Endpoint Central. Bersama EDR, DLP, dan perlindungan ransomware, patch management menjadi bagian dari platform keamanan endpoint yang lengkap.
Patch Management
Mengapa Patch Management Sangat Penting?
Kejahatan siber meningkat secara signifikan dalam satu dekade terakhir. Hacker semakin kreatif dan terus menemukan cara baru untuk mengeksploitasi vulnerability. Salah satu titik masuk paling umum untuk serangan ini adalah sistem yang belum di-patch. Setiap kali security patch dirilis, attacker akan mengetahui adanya vulnerability baru yang dapat dieksploitasi pada sistem yang belum diperbarui, lalu mulai memindai jaringan untuk mencari celah tersebut.
Karena hanya 38% organisasi yang siap menghadapi serangan siber, jaringan yang rentan seperti ini mudah ditemukan dan dieksploitasi. Inilah alasan mengapa software patch management yang efektif dibutuhkan, untuk menjaga jaringan tetap aman dari serangan siber dan mencegah data breach.
Jika endpoint dalam jaringan dibiarkan tanpa patch, dampaknya dapat berupa:
- Kehilangan akses ke fitur dan sumber daya terbaru
- Penurunan performa
- Sistem menjadi rentan terhadap serangan
Keuntungan Patch Management
Admin IT yang mengelola 1000 endpoint memiliki banyak hal yang harus dipantau, dan patch tentu menjadi salah satu prioritas utama. Ketika admin IT menangani banyak endpoint dengan berbagai operating system, akan ada beragam application yang juga perlu di-patch. Patch management membantu admin menangani patch berdasarkan ancaman dan tingkat keparahannya untuk masing-masing operating system dari satu lokasi terpusat.
- Keuntungan paling jelas dari patching adalah keamanan. Ancaman siber masih sangat nyata. Security patch sangat penting bagi perusahaan karena membantu menjaga jaringan tetap aman dari serangan dan pencurian data.
- Selain perbaikan keamanan, patch juga dapat menghadirkan fitur baru atau peningkatan untuk application yang sudah ada sehingga software tetap up to date. Hal ini juga turut meningkatkan produktivitas.
- Patch management membantu meningkatkan produktivitas perusahaan. Patching mengurangi downtime yang disebabkan oleh application yang belum di-patch, sehingga produktivitas pun meningkat.
- Patch management juga membantu perusahaan memenuhi compliance terhadap regulasi keamanan.
Mencari solusi untuk MSP? Pilih Endpoint Central MSP
Kelola dan amankan endpoint klien dengan lebih mudah. Temukan manfaat memilih solusi kami.
Pelajari selengkapnya
"Selama lebih dari delapan tahun, kami mengandalkan Endpoint Central untuk mendukung endpoint end-user dan memastikan kepatuhan terhadap kebijakan patch management kami. Solusi ini menghemat waktu karena memungkinkan kami mengakses setiap komputer yang kami kelola untuk troubleshooting dan patch management tanpa harus mendatangi satu per satu secara fisik. Endpoint Central sangat membantu mempercepat deployment security patch software kami dan menyediakan metrik harian yang kami gunakan untuk memantau progres dalam mencapai target patch management kami."
Michael R. Haag,
Computer Services Technician di Department of Information Technology,
County of Madison, New York State