Perché le aziende hanno bisogno di ManageEngine Firewall Analyzer?

ManageEngine Firewall Analyzer offre una visibilità approfondita sull’attività dei firewall multi-vendor analizzando i log dei firewall, aiutando i team a indagare sul traffico sospetto, identificare regole a rischio, monitorare l’accesso VPN e mantenere la conformità tramite auditing e report continui.

I firewall generano enormi volumi di log contenenti preziose informazioni di sicurezza e di rete, ma senza una piattaforma di analisi centralizzata, i team di sicurezza faticano a indagare sugli incidenti, rilevare configurazioni a rischio o comprendere come le policy del firewall influenzino l’attività di rete.

Funzionalità chiave di ManageEngine Firewall Analyzer

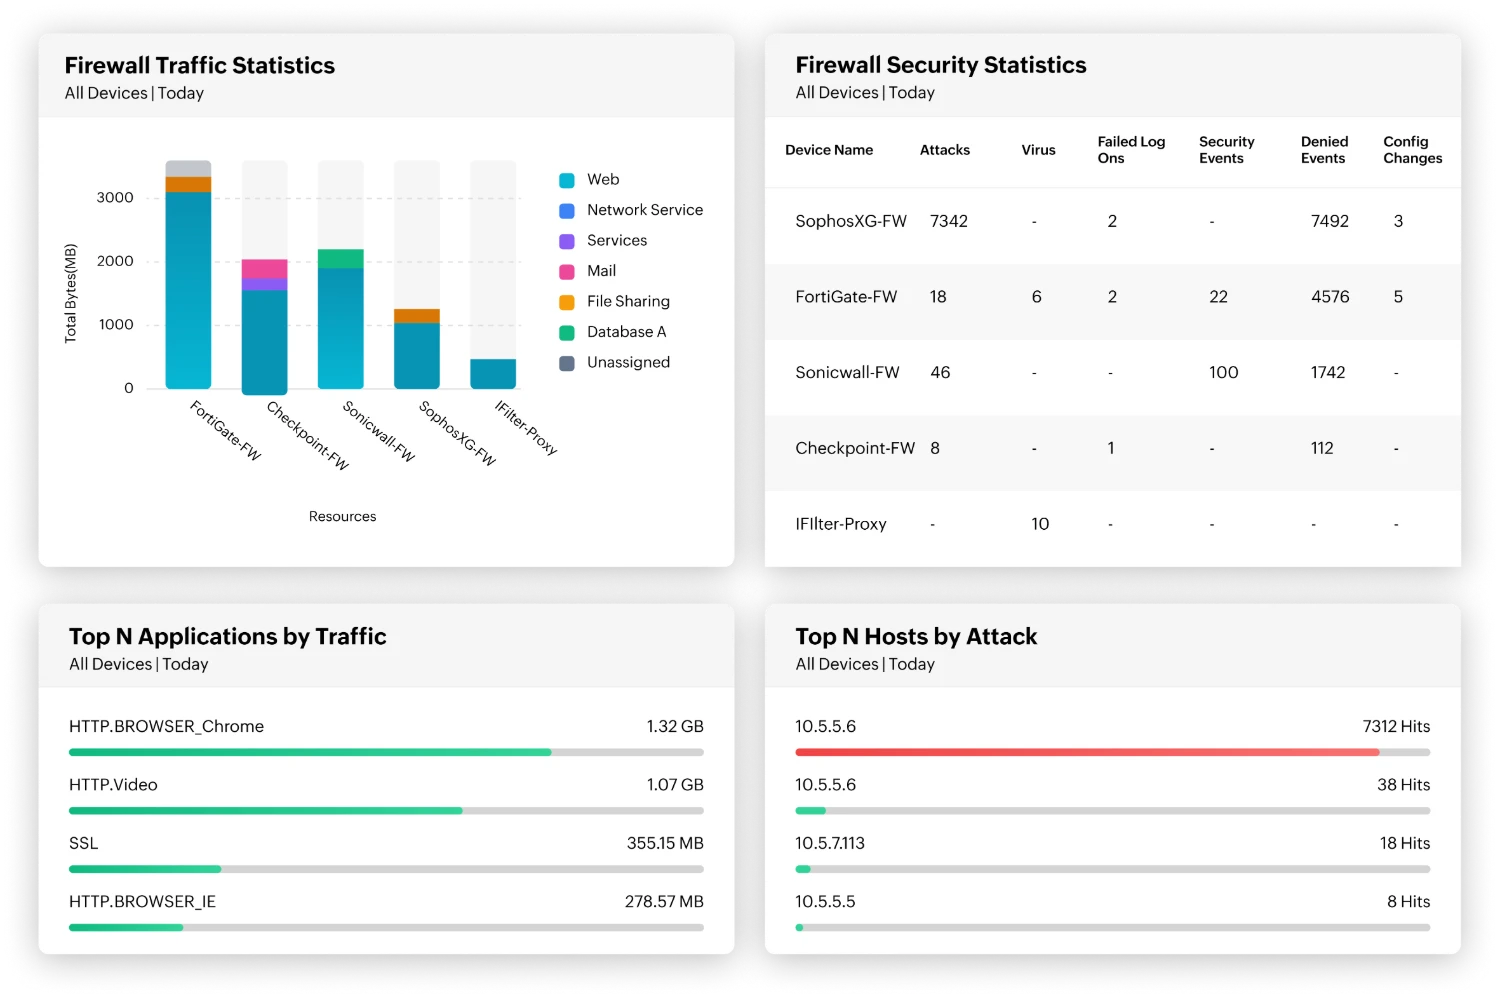
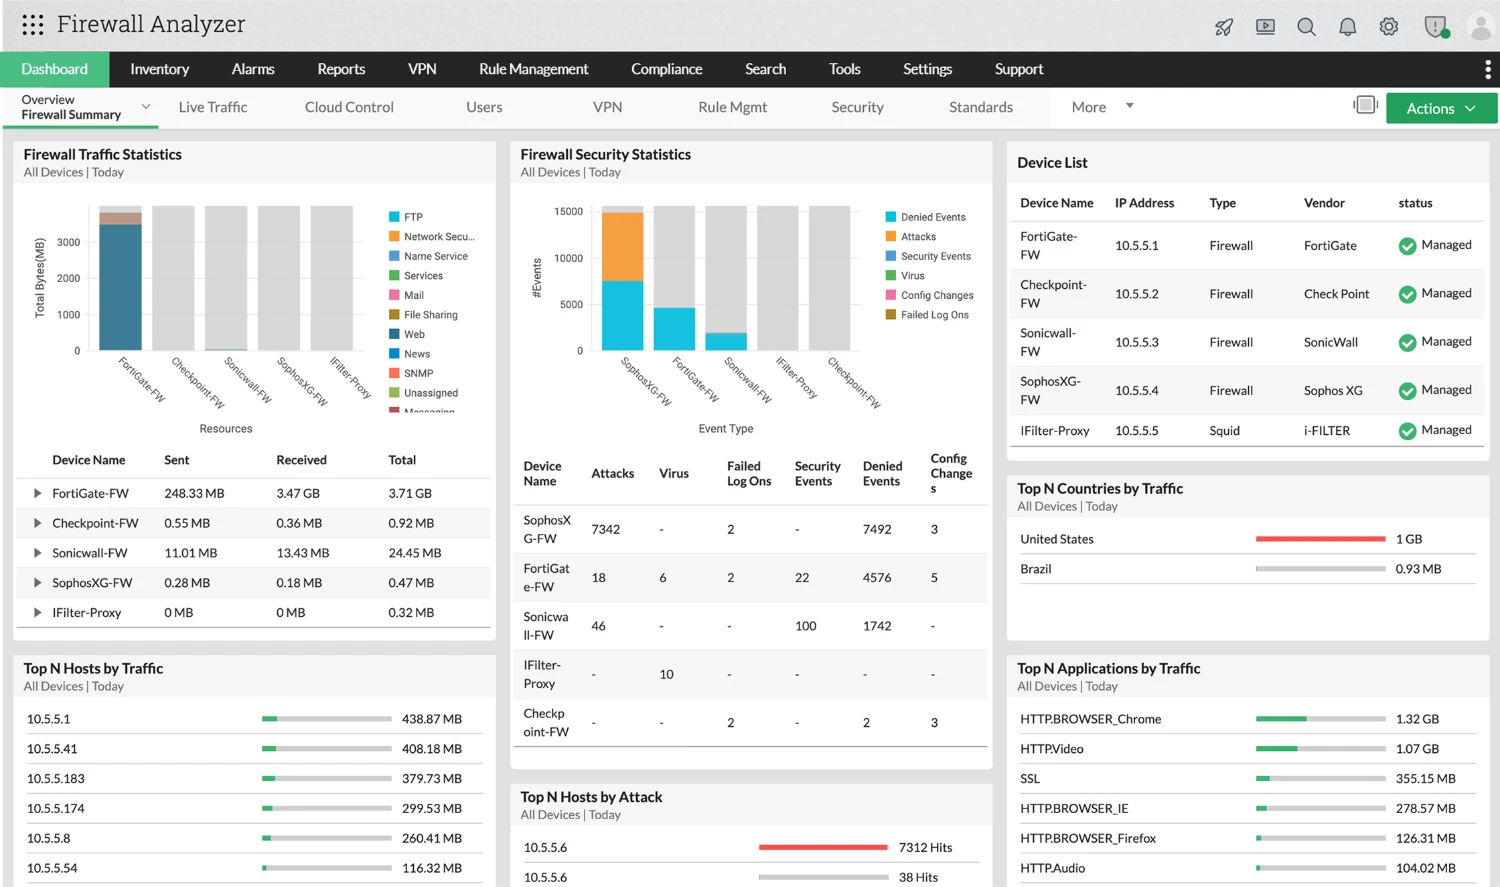
Analizza il traffico del firewall e indaga sull’attività di rete sospetta tramite il monitoraggio continuo dei log del firewall e degli eventi di sicurezza

  • Identifica le principali fonti e destinazioni del traffico: Scopri quali host generano il maggior traffico in entrata e uscita per rilevare rapidamente sistemi compromessi, tentativi di esfiltrazione dati o comunicazioni non autorizzate.
  • Comprendi l’uso di protocolli e applicazioni: Analizza il traffico per gruppi di protocolli come web, database, mail e servizi di nome per identificare comportamenti applicativi insoliti o usi imprevisti di protocolli all’interno della rete.
  • Monitora l’attività di rete a livello utente: Controlla quali utenti generano il maggior traffico attraverso il firewall per rilevare comportamenti sospetti, uso eccessivo di banda o potenziali abusi di account.
  • Rileva pattern di traffico anomali: I report visivi sul traffico evidenziano picchi improvvisi, flussi di traffico insoliti o fonti di traffico sconosciute che possono indicare attività di rete sospette o potenziali problemi di sicurezza.
  • Indaga sugli eventi di sicurezza del firewall: Correlare il traffico del firewall con gli eventi di sicurezza e gli alert generati per indagare rapidamente le minacce potenziali e comprendere il contesto dietro l’attività di rete sospetta.
Ottimizza le regole del firewall e riduci la complessità delle policy con raccomandazioni intelligenti per l’ottimizzazione delle regole del firewall

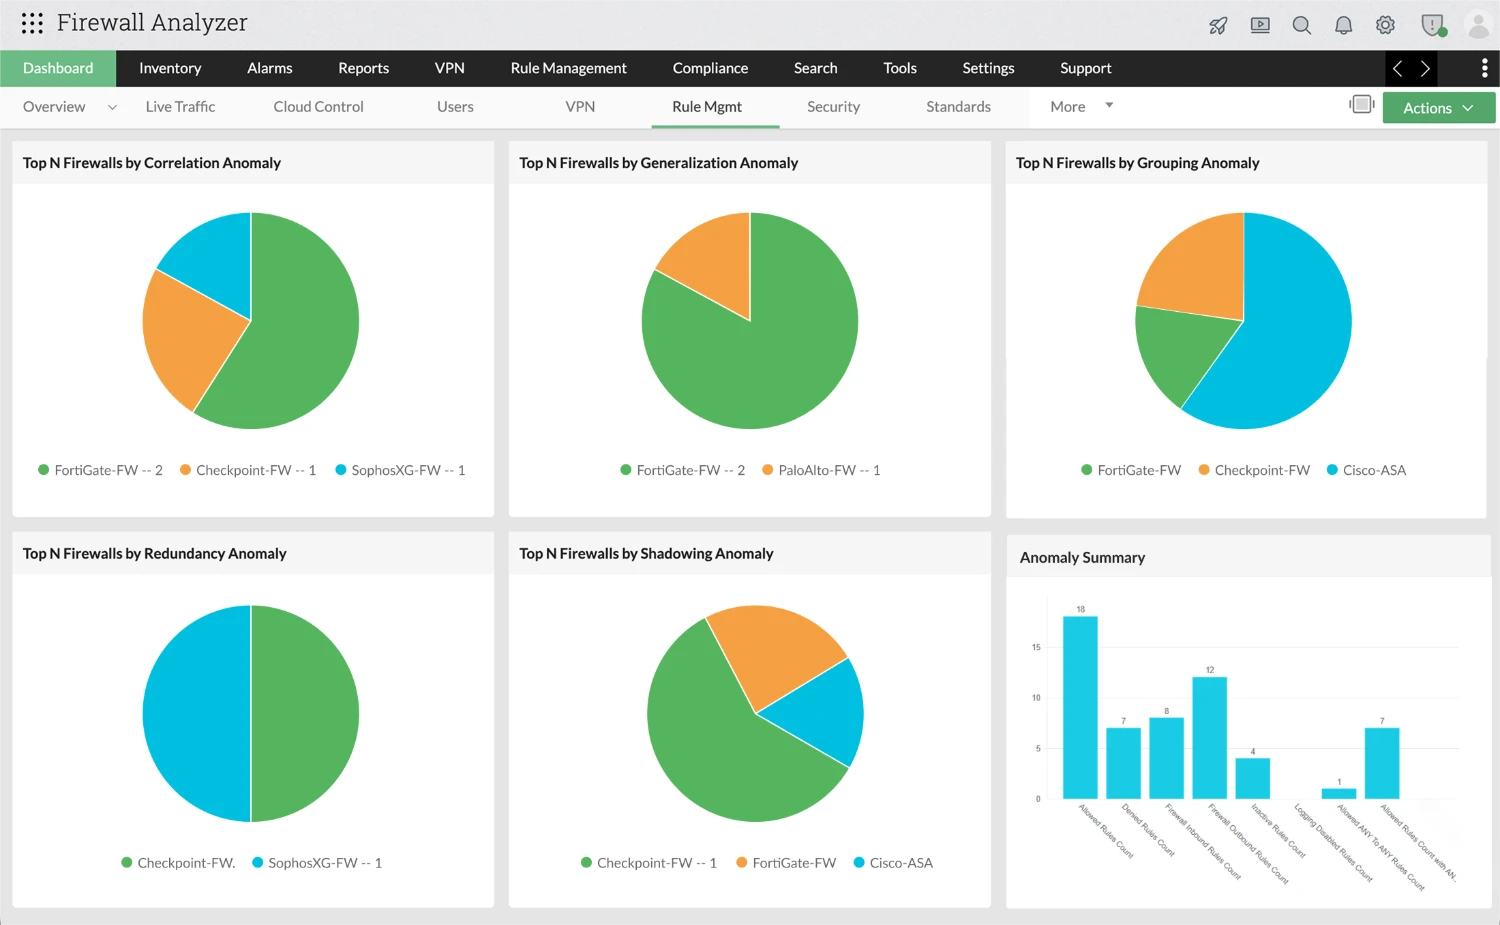
  • Identifica regole firewall ridondanti e sovrapposte: Rileva anomalie nelle regole come ridondanza, generalizzazione e correlazione che possono esistere nella policy del firewall. Queste informazioni aiutano gli amministratori a comprendere come le regole interagiscono ed eliminare voci inutili o sovrapposte.
  • Individua regole e oggetti firewall inutilizzati: Identifica le regole che non sono state attivate in un periodo di tempo selezionato, insieme agli oggetti di rete inutilizzati e alle interfacce non assegnate. Rimuovere le regole inattive aiuta a ridurre il disordine nelle policy e migliora le prestazioni del firewall.
  • Analizza la struttura delle regole e la composizione della policy: Ottieni visibilità sulla distribuzione delle regole, incluse quelle consentite e negate, le policy in entrata e uscita, e configurazioni eccessivamente permissive come regole ANY-to-ANY o regole che consentono servizi ANY.
  • Riorganizza le regole per migliorare l’efficienza del firewall: Valuta l’ordinamento delle regole del firewall e genera raccomandazioni per posizionare più in alto nella policy le regole usate frequentemente, aiutando i firewall a processare il traffico in modo più efficiente.
  • Rileva rischi nelle policy e debolezze di configurazione: Identifica regole firewall a rischio e monitora i loro livelli di gravità tramite dashboard di analisi del rischio integrate, permettendo ai team di prioritizzare le azioni correttive e ridurre le superfici di attacco potenziali.

Monitora l’accesso VPN e l’attività degli utenti remoti mentre analizzi gli eventi di intrusione IDS e IPS per rilevare minacce precocemente

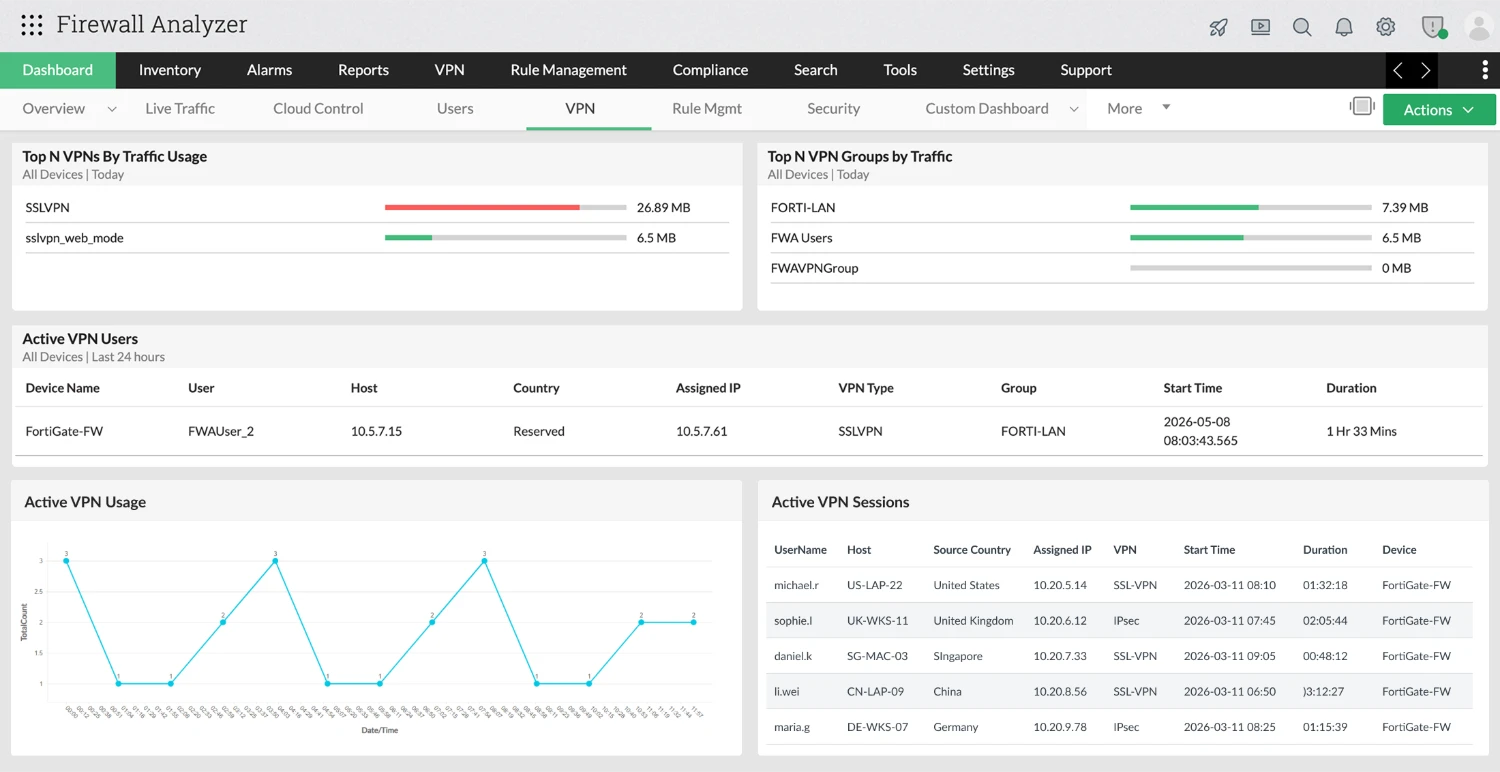
  • Monitora utenti VPN attivi e attività di sessione: Ottieni completa visibilità sia sull’attività VPN live che storica, inclusi dettagli utente, dettagli host, IP assegnato, timeline delle sessioni e durata. Comprendi come gli utenti accedono alla rete nel tempo e rileva rapidamente attività remote insolite o sospette da una vista consolidata unica.
  • Identifica usi anomali della VPN e tentativi di connessione falliti: Analizza le connessioni VPN fallite e i tentativi di login ripetuti che possono indicare tentativi di accesso non autorizzati o account utente mal configurati.
  • Indaga sugli eventi di sicurezza del firewall e IDS/IPS: Analizza gli eventi di sicurezza segnalati dai sistemi di rilevamento e prevenzione delle intrusioni del firewall, inclusi tipi di attacco e alert di sicurezza generati nei log del firewall.
  • Identifica i principali attaccanti e gli host bersaglio: Usa i report sugli attacchi per individuare gli attaccanti più frequenti, gli host interni bersaglio e il numero di target distinti coinvolti in un attacco, aiutando i team di sicurezza a comprendere rapidamente l’entità degli incidenti di sicurezza.
  • Analizza le tendenze degli attacchi, i protocolli e la gravità degli eventi: Esamina i report che mostrano i tipi di attacco, i protocolli usati durante gli attacchi e i livelli di gravità degli eventi come avvisi o alert per prioritizzare indagini e risposte.

Verifica le configurazioni del firewall, rileva errori di configurazione e traccia ogni modifica di configurazione su dispositivi firewall

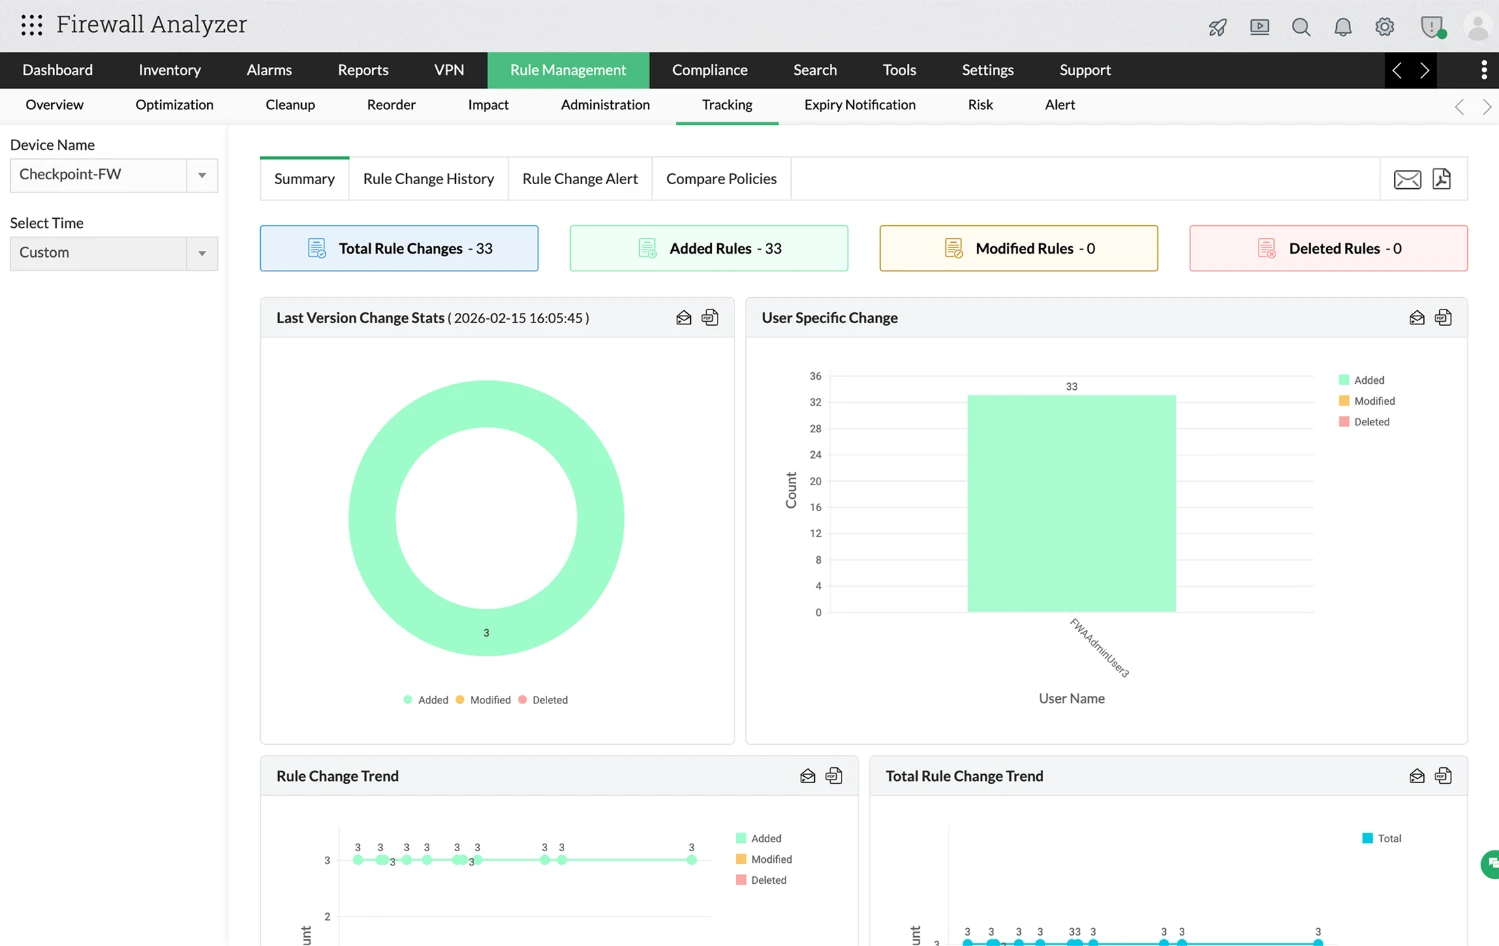
  • Tracciare e verificare le modifiche alle regole del firewall: Monitorare le modifiche alle regole del firewall su più dispositivi, incluse aggiunte, modifiche e cancellazioni, con una cronologia completa e marcata temporalmente di cosa è cambiato e quando. Questo consente agli amministratori di mantenere la responsabilità e indagare rapidamente sulle modifiche di configurazione.
  • Identificare le modifiche di configurazione specifiche per utente: Tracciare quali amministratori o utenti hanno effettuato modifiche specifiche alle regole per mantenere la responsabilità e migliorare la trasparenza operativa.
  • Ricevere avvisi per modifiche alle regole del firewall: Configurare avvisi per le modifiche alle regole per notificare gli amministratori ogni volta che le regole del firewall vengono aggiunte, modificate o eliminate, aiutando i team a rispondere rapidamente a modifiche di configurazione inattese.
  • Confrontare le versioni delle policy del firewall: Confrontare i file di configurazione del firewall o le versioni della configurazione in esecuzione per identificare le differenze tra le versioni delle policy e comprendere esattamente cosa è cambiato.
  • Mantenere backup di configurazione per audit e recupero: Pianificare backup automatizzati della configurazione per i dispositivi firewall e mantenere versioni storiche per supportare audit, risoluzione dei problemi e recupero della configurazione quando necessario.

Mantenere la conformità agli standard di sicurezza del firewall attraverso audit e report continui della configurazione del firewall

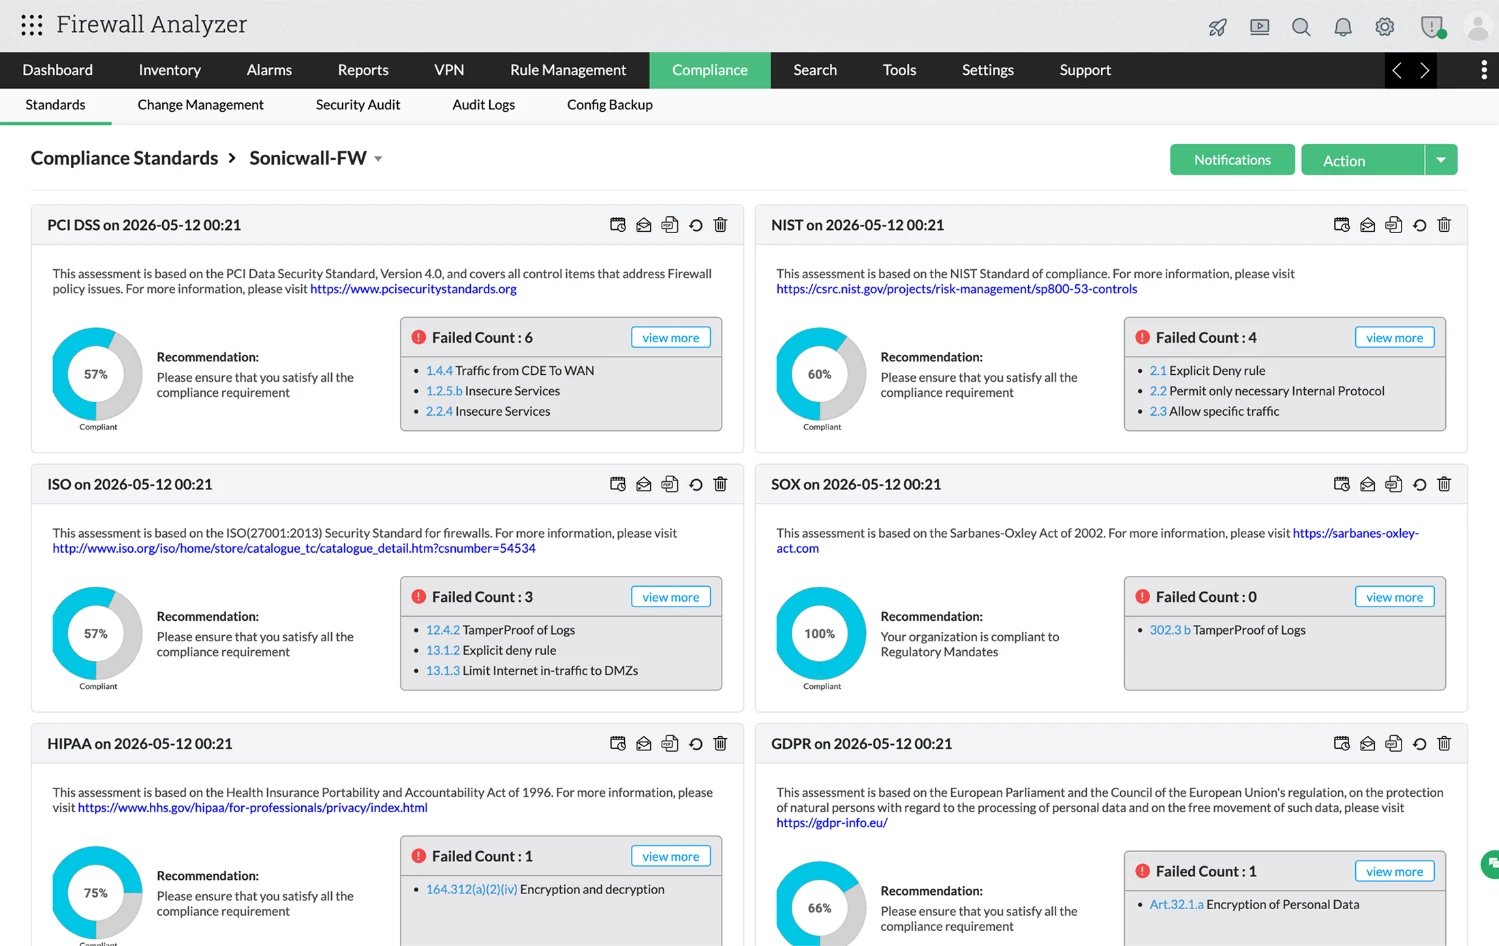
  • Valutare le configurazioni del firewall rispetto agli standard di sicurezza del settore: Valutare le configurazioni del firewall rispetto a framework di conformità ampiamente riconosciuti come PCI DSS, ISO 27001, NIST, HIPAA, SOX e altri standard normativi. Queste valutazioni aiutano le organizzazioni a determinare se le policy e le configurazioni del firewall sono allineate ai controlli di sicurezza richiesti.
  • Identificare problemi di configurazione che influenzano la conformità: Rilevare debolezze di configurazione e violazioni delle policy che possono causare fallimenti di conformità, come regole di accesso eccessivamente permissive, servizi insicuri o controlli di sicurezza mancanti. Queste informazioni aiutano gli amministratori a identificare e risolvere rapidamente potenziali lacune di conformità.
  • Analizzare i risultati e le raccomandazioni degli audit di sicurezza: I report degli audit di sicurezza evidenziano i rischi identificati, classificano i problemi per livelli di gravità come critico, alto, medio o basso, e forniscono raccomandazioni per aiutare gli amministratori a correggere le debolezze di configurazione.
  • Generare report di conformità e audit per revisioni di sicurezza: Esportare report dettagliati di audit e conformità che possono essere utilizzati durante revisioni di sicurezza interne, audit esterni o valutazioni normative per dimostrare lo stato di sicurezza del firewall.
  • Monitorare i log di audit e le attività amministrative: Tracciare azioni amministrative come tentativi di accesso, accesso alla configurazione e attività utente tramite log di audit, aiutando le organizzazioni a mantenere la responsabilità e supportare indagini forensi quando necessario.

Problemi di sicurezza reali che possono essere risolti utilizzando
Firewall Analyzer

Indagine su picchi di log
Tracciamento delle regole
IP sospetti
Tracciamento delle modifiche
Regole inutilizzate

Come indagare sui picchi nei log del firewall?

Picchi inattesi nei volumi di log del firewall possono segnalare incidenti di sicurezza o sistemi configurati in modo errato che richiedono un'indagine immediata.

Caso d'uso

Indagare sui picchi inattesi nei log del firewall.

Scenario

  • Il tuo firewall inizia improvvisamente a generare un numero significativamente maggiore di log rispetto al solito.
  • I log mostrano un gran numero di connessioni negate che prendono di mira più sistemi interni.
  • I team di sicurezza devono determinare rapidamente se questo picco è causato da scansioni automatizzate, sistemi configurati in modo errato o un potenziale attacco.

Come aiuta Firewall Analyzer

Firewall Analyzer analizza l'attività dei log del firewall e evidenzia le principali fonti che generano traffico, le destinazioni più frequentemente prese di mira e i protocolli coinvolti. I team di sicurezza possono identificare rapidamente i modelli dietro il picco di log e indagare sulla causa sottostante.

Risultato

Gli amministratori possono identificare rapidamente attività di traffico anomale e rispondere a potenziali minacce prima che si aggravino.

Come trovare quale regola del firewall ha consentito il traffico?

Le regole del firewall possono involontariamente consentire accessi inattesi se le configurazioni sono troppo permissive o non sono state riviste dopo modifiche all'infrastruttura.

Caso d'uso

Indagare su accessi inattesi ai sistemi interni.

Scenario

  • Un server riceve traffico da un indirizzo IP esterno che normalmente non dovrebbe avere accesso.
  • Il team di sicurezza deve determinare quale regola del firewall ha consentito la connessione e se la configurazione della regola è troppo permissiva.

Come aiuta Firewall Analyzer

Firewall Analyzer analizza l'uso delle regole del firewall e i log del traffico per identificare quali regole vengono attivate e quale traffico consentono o negano. Gli amministratori possono tracciare rapidamente i flussi di traffico fino alla regola del firewall responsabile.

Risultato

I team di sicurezza ottengono una chiara visibilità sul comportamento delle regole del firewall e possono modificare le regole eccessivamente permissive per ridurre i rischi di sicurezza.

Come rilevare host interni che comunicano con IP sospetti?

Connessioni in uscita non autorizzate da sistemi interni possono indicare dispositivi compromessi, attività di malware o applicazioni rogue non rilevate.

Caso d'uso

Rilevare comunicazioni in uscita insolite da sistemi interni.

Scenario

  • Un dispositivo interno inizia a comunicare con indirizzi IP esterni che normalmente non sono contattati dall'organizzazione.
  • Queste connessioni si verificano ripetutamente e possono indicare sistemi compromessi o applicazioni non autorizzate.

Come aiuta Firewall Analyzer

Firewall Analyzer analizza i modelli di traffico in uscita per identificare quali host interni comunicano con destinazioni esterne, quali servizi vengono utilizzati e con quale frequenza avviene la comunicazione.

Risultato

I team di sicurezza possono identificare rapidamente le connessioni outbound sospette e investigare sui sistemi potenzialmente compromessi.

Come verificare chi ha modificato una regola del firewall?

Le modifiche di configurazione non tracciate possono introdurre rischi per la sicurezza o interrompere la connettività di rete, rendendo essenziale mantenere una chiara traccia di audit di tutte le modifiche alle policy del firewall.

Caso d'uso

Tracciare le modifiche di configurazione alle policy del firewall.

Scenario

  • Una regola del firewall consente improvvisamente un accesso più ampio rispetto a prima.
  • Durante la risoluzione dei problemi, il team si rende conto che la regola è stata modificata di recente, ma non è chiaro chi ha effettuato la modifica o quando è avvenuta.

Come aiuta Firewall Analyzer

Firewall Analyzer traccia le modifiche di configurazione del firewall e registra quando le regole vengono aggiunte, modificate o eliminate, insieme all’utente responsabile della modifica.

Risultato

Gli amministratori ottengono una visibilità completa sulle modifiche alle policy del firewall e possono identificare rapidamente modifiche non autorizzate o rischiose.

Come verificare quali regole del firewall sono effettivamente utilizzate?

Le policy del firewall che si accumulano nel tempo diventano complesse e difficili da gestire, spesso contenendo regole che non hanno più alcuno scopo attivo.

Caso d'uso

Identificare le regole del firewall inutilizzate o ridondanti.

Scenario

  • Nel tempo, le policy del firewall crescono man mano che vengono aggiunte nuove regole per supportare applicazioni e cambiamenti infrastrutturali.
  • Molte di queste regole potrebbero non essere più utilizzate, rendendo le policy del firewall complesse e più difficili da gestire.

Come aiuta Firewall Analyzer

Firewall Analyzer analizza l’utilizzo delle regole e identifica le regole attivamente attivate così come quelle che rimangono inutilizzate nel tempo.

Risultato

I team di sicurezza possono rimuovere in sicurezza le regole inutilizzate, semplificare le policy del firewall e ridurre la complessità della configurazione.

Supporto multi-vendor per firewall nella tua azienda

Firewall aziendali

  • Cisco
  • Check Point
  • Palo Alto Networks
  • Fortinet
  • Juniper Networks
  • Huawei
  • Hillstone

Firewall open-source

  • pfSense
  • OPNsense
  • IPCop
  • FreeBSD (firewall basati su iptables)

Firewall di nuova generazione & UTM

  • Sophos
  • SonicWall
  • WatchGuard
  • Cyberoam
  • Clavister

Piattaforme aggiuntive per firewall e sicurezza

  • Barracuda
  • Blue Coat / ProxySG
  • CyberGuard
  • D-Link
  • Funkwerk
  • Ingate
  • Inktomi
  • Gnatbox
Scopri di più sui firewall supportati

Perché scegliere ManageEngine Firewall Analyzer

ManageEngine Firewall Analyzer offre visibilità firewall di livello enterprise, controllo delle policy e auditing della configurazione senza i costi e la complessità tipicamente associati alle piattaforme di analisi della sicurezza.

Prezzi accessibili senza oneri enterprise

Ottieni analisi avanzate del firewall e reportistica senza i costi elevati di licenza o i requisiti infrastrutturali pesanti delle soluzioni esclusivamente enterprise, rendendolo pratico sia per ambienti di medie che di grandi dimensioni.

Ampio supporto multi-vendor senza proliferazione di strumenti

Analizza e gestisci l’attività del firewall su un’ampia gamma di vendor da un’unica piattaforma, evitando la necessità di molteplici strumenti specialistici che supportano solo ecosistemi di dispositivi limitati.

Vantaggio dell’ecosistema integrato ManageEngine

Integra senza soluzione di continuità con altre soluzioni ManageEngine per estendere la visibilità attraverso i flussi di lavoro di rete, sicurezza e operazioni IT, abilitando un monitoraggio, un’analisi e una risposta più connessi.

Visibilità unificata attraverso gli ambienti

Monitora l’attività del firewall e il traffico di rete in ambienti distribuiti tramite un’unica interfaccia, migliorando l’efficienza operativa e riducendo il cambio di contesto.

Informazioni utili per l’ottimizzazione delle policy e della sicurezza

Identifica regole inutilizzate, ridondanti o rischiose e migliora l’igiene delle policy firewall mantenendo una solida postura di sicurezza.

Indagine e risposta più rapide

Correlare l’attività del firewall, gli eventi di sicurezza e le modifiche di configurazione per indagare rapidamente i problemi e ridurre i tempi di risoluzione.

Pronto a ottenere una visibilità più profonda nel tuo ambiente firewall?

Scopri come ManageEngine Firewall Analyzer aiuta i team di sicurezza a investigare il traffico, identificare regole rischiose e migliorare la sicurezza del firewall.

Premi e riconoscimenti

  • Gartner peerinsightsRiconosciuto nella Capterra Shortlist 2023 per la categoria Network Security Software.
  • Gartner peerinsightsRiconosciuto nel report Software Advice Front Runners 2023 su Network Security Software.
  • Gartner peerinsightsRiconosciuto nei GetApp Category Leaders 2023 per Network Security Software.
  • Gartner peerinsightsManageEngine nominato Gartner Peer Insights Customers’ Choice 2023 per SIEM
 
Un’unica piattaforma per una gestione completa dei dispositivi di Network Security