Más allá del ataque cibernético: el verdadero costo de las filtraciones de datos en las empresas de LATAM
Para responder a las exigencias del mercado, muchas organizaciones en Latinoamérica han optado por usar múltiples herramientas de TI a gran velocidad. Sin embargo, implementar tantas soluciones de forma aislada suele generar infraestructuras fragmentadas y consolas desconectadas que dejan a los equipos de TI operando a ciegas.
Es precisamente en estos puntos ciegos donde surge el problema de la filtración de datos de las empresas en LATAM. Es un desafío que ya no se limita a ser solo un dolor de cabeza técnico, sino que se ha convertido en el principal obstáculo para la innovación y la adopción de la IA.
Por eso, en este blog desglosaremos qué es una Data Breach, cómo está afectando a las empresas de nuestra región y de qué manera una arquitectura unificada puede transformar esa vulnerabilidad en control total sobre tu infraestructura. ¡Empecemos!
¿Qué es realmente una Data Breach o filtración de datos?
Hoy en día, una Data Breach es considerada una de las amenazas de ciberseguridad más críticas a las que se enfrentan las organizaciones en todo el mundo. Ocurre cuando personas no autorizadas logran acceder a información confidencial. Esto facilita la exposición potencial tanto de datos personales como corporativos.
Entonces, ¿qué tipo de datos personales suelen ponerse en riesgo? Entre los más comunes se encuentran contraseñas, preguntas de seguridad, números de identificación, información bancaria y más.
En la categoría de datos corporativos se incluyen activos estratégicos como secretos comerciales, bases de datos de clientes, estados financieros e historiales de transacciones.
¿Cuál es la diferencia entre una filtración de datos y un ataque cibernético?
Probablemente te estés preguntando: ¿acaso una filtración de datos y un ataque cibernético no son lo mismo? Suelen estar relacionados, pero hay una diferencia.
Un ataque cibernético es un intento deliberado de intrusión o interrupción en el entorno digital de una organización. Puede ocurrir en cualquier punto de la infraestructura TI —como en las redes, endpoints o servidores— y busca bloquear el acceso a información vital o suspender servicios esenciales.
Contenido relacionado: Cómo blindar tu negocio de ciberataques: Ransomware, Malware, Ataques de Día Cero y más
¡Importante! No todos los ataques cibernéticos buscan directamente robar datos corporativos. Muchos tienen como único objetivo interrumpir la continuidad operativa de la empresa.
En cambio, una filtración de datos es el resultado de un ataque cibernético orientado específicamente a exfiltrar, robar o exponer información sensible. Por esta razón, un ataque de denegación de servicio (DDoS) que inhabilita un sitio web se considera un ataque cibernético, pero no necesariamente una vulneración a la confidencialidad de los datos.
Vayamos a la raíz del problema: ¿por qué suceden las filtraciones de datos?
Las Data Breach pueden ser vistas cómo el resultado de un ataque que ha sido muy bien planificado o como una situación completamente accidental. Entre sus principales causas encontramos las credenciales comprometidas, phishing, configuraciones incorrectas, ciberamenazas internas y más.
Sin embargo, no siempre suelen ser simplemente un problema de hackers externos. Muchas veces, la razón es un problema de visibilidad en la infraestructura y la ausencia de un control estricto de identidades y accesos.
Veamos el panorama regional: el problema en números
Ahora que conocemos las bases, es momento de analizar la realidad. El riesgo de sufrir un incidente de seguridad ya no es una probabilidad lejana ni un escenario exclusivo de las grandes corporaciones. Se ha convertido en una constante en el ecosistema empresarial de la región.
Según un estudio de Kaspersky, en los últimos dos años el 42% de las empresas en LATAM ha sufrido al menos una fuga o filtración de datos tras una brecha de seguridad. Esta cifra confirma que cuatro de cada diez organizaciones en Latinoamérica han enfrentado la exposición no autorizada de sus datos corporativos, financieros o de clientes.
¿Pero qué hay detrás de esta cifra? La causa principal radica en que muchas organizaciones carecen de un modelo de ciberseguridad actualizado. La presencia de sistemas heredados, la ausencia de políticas de Zero Trust y la falta de una visibilidad integral sobre los endpoints abren la puerta para que los atacantes vulneren la red con mucha facilidad.
Es así que si analizamos el problema a fondo, estas brechas no ocurren al azar. Responden a una combinación de factores de infraestructura y de gestión de TI que aceleran la vulnerabilidad de las redes empresariales:
Infraestructuras híbridas y fragmentadas
En los últimos años hemos visto un aumento exponencial de la implementación del trabajo remoto y de la adopción de la nube por parte de distintas empresas. Esta acción obligó a las grandes corporaciones a expandirse sin haber consolidado sus políticas de control.
Como revelamos en nuestro estudio Panorama de la Transformación Digital en América Latina 2026, operar con consolas desconectadas crea puntos ciegos en la infraestructura donde las filtraciones pasan desapercibidas y donde los administradores de TI pierden minutos vitales para contener un ataque.
Uso continuo de credenciales comprometidas y phishing
Volvemos a encontrarnos con un viejo enemigo: la ingeniería social. Esta técnica sigue siendo la puerta favorita para los ciberatacantes en LATAM. Basta con que un solo colaborador caiga en una trampa de suplantación de identidad para entregar, sin saberlo, las llaves de acceso a las bases de datos más sensibles de la organización.
Falta de visibilidad sobre los datos sensibles (Shadow Data)
En múltiples compañías, los equipos de TI no tienen certeza sobre dónde se almacena, quién procesa o hacia dónde se desplaza la información confidencial dentro de la red corporativa.
Sin embargo, el impacto de estas brechas no se limita a la pérdida de información o a los costos directos de mitigación. Hoy en día, la exposición de datos está generando un daño colateral aún mayor: está frenando la transformación digital y pausando proyectos clave como la adopción de la inteligencia artificial.
El freno silencioso: cómo las filtraciones paralizan la adopción de IA en LATAM
En el mundo actual, el costo de una filtración de datos ya no se mide solamente en pérdidas financieras o en daño reputacional. Si nos enfocamos en el contexto empresarial de Latinoamérica, la falta de seguridad en la gestión de datos se ha convertido en el principal obstáculo para la adopción de la IA para la modernización del negocio.
Según recientes análisis de Forbes Centroamérica, mientras muchas organizaciones globales siguen avanzando a pasos agigantados en lo que respecta a la integración de modelos generativos y automatización avanzada, en LATAM hay un freno muy marcado que es impulsado por la posible exposición de datos confidenciales.
Es así que las organizaciones de nuestra región siguen enfrentándose a un dilema preocupante: ninguna empresa puede alimentar algoritmos de IA con datos corporativos si no puede garantizar la privacidad, la trazabilidad y el control de acceso sobre esa información.
Ahora, quiero que veamos tres barreras que enfrentan las organizaciones en la región.
Miedo a la filtración de datos sensibles
Al implementar herramientas de inteligencia artificial —bien sea el uso de modelos públicos o soluciones SaaS tercerizadas—, los directores TI temen que sus bases de datos de clientes, código fuente o estrategias comerciales queden descubiertos o sufran una fuga por diferentes canales que no están protegidos (Shadow AI).
Baja gobernanza de datos y falta de calidad
Un gran parte de las empresas en LATAM siguen operando con datos fragmentados, duplicados o sin clasificar. El problema radica en que si una organización no sabe qué datos tiene o dónde están almacenados, alimentar un modelo de IA aumenta el riesgo de sufrir brechas de seguridad.
Congelamiento de presupuestos de innovación
Como hemos visto, nos seguimos enfrentando a un aumento de brechas de seguridad en la región. Esto hace que los altos mandos tomen la decisión de redirigir el dinero destinado a proyectos de transformación digital e IA hacia la constante remediación de incidentes y ciberataques.
Así es como la innovación pasa a un segundo plano cuando la mayor prioridad es contener todos los incendios operativos.
Contenido relacionado: Principales amenazas de seguridad en dispositivos móviles empresariales en 2026
En pocas palabras, el verdadero peligro para las empresas del mercado latinoamericano no es solo ser una víctima de una Data Breach. Es quedarse en el último lugar en la carrera de la competitividad global por no contar con la madurez en ciberseguridad necesaria para la adopción de la tecnología del futuro.
De la reacción a la innovación: cómo blindar tus datos en tres capas estratégicas
Ya hablamos sobre la problemática, es hora de hablar sobre la solución. Para evitar que el miedo a sufrir filtraciones de datos detenga la innovación y el crecimiento en las empresas de LATAM, las organizaciones no tienen que adquirir más herramientas aisladas.
El secreto está en integrar las capacidades de gestión y ciberseguridad en una arquitectura unificada que se enfoque en la protección de datos. Desde ManageEngine, abordamos esta problemática por medio de un enfoque basado en tres pilares esenciales.
1. Gestión de identidades y accesos privilegiados (IAM y Zero Trust)
Debido a que las credenciales comprometidas y el phishing son la puerta favorita de los ciberdelincuentes en la región, la primera línea de defensa es controlar quién tiene acceso a qué y bajo qué condiciones.
Es así que herramientas como AD360 y PAM360 son la clave para abordar este desafío mediante la aplicación del principio de mínimo privilegio, la MFA y la gestión integral de identidades en entornos híbridos.
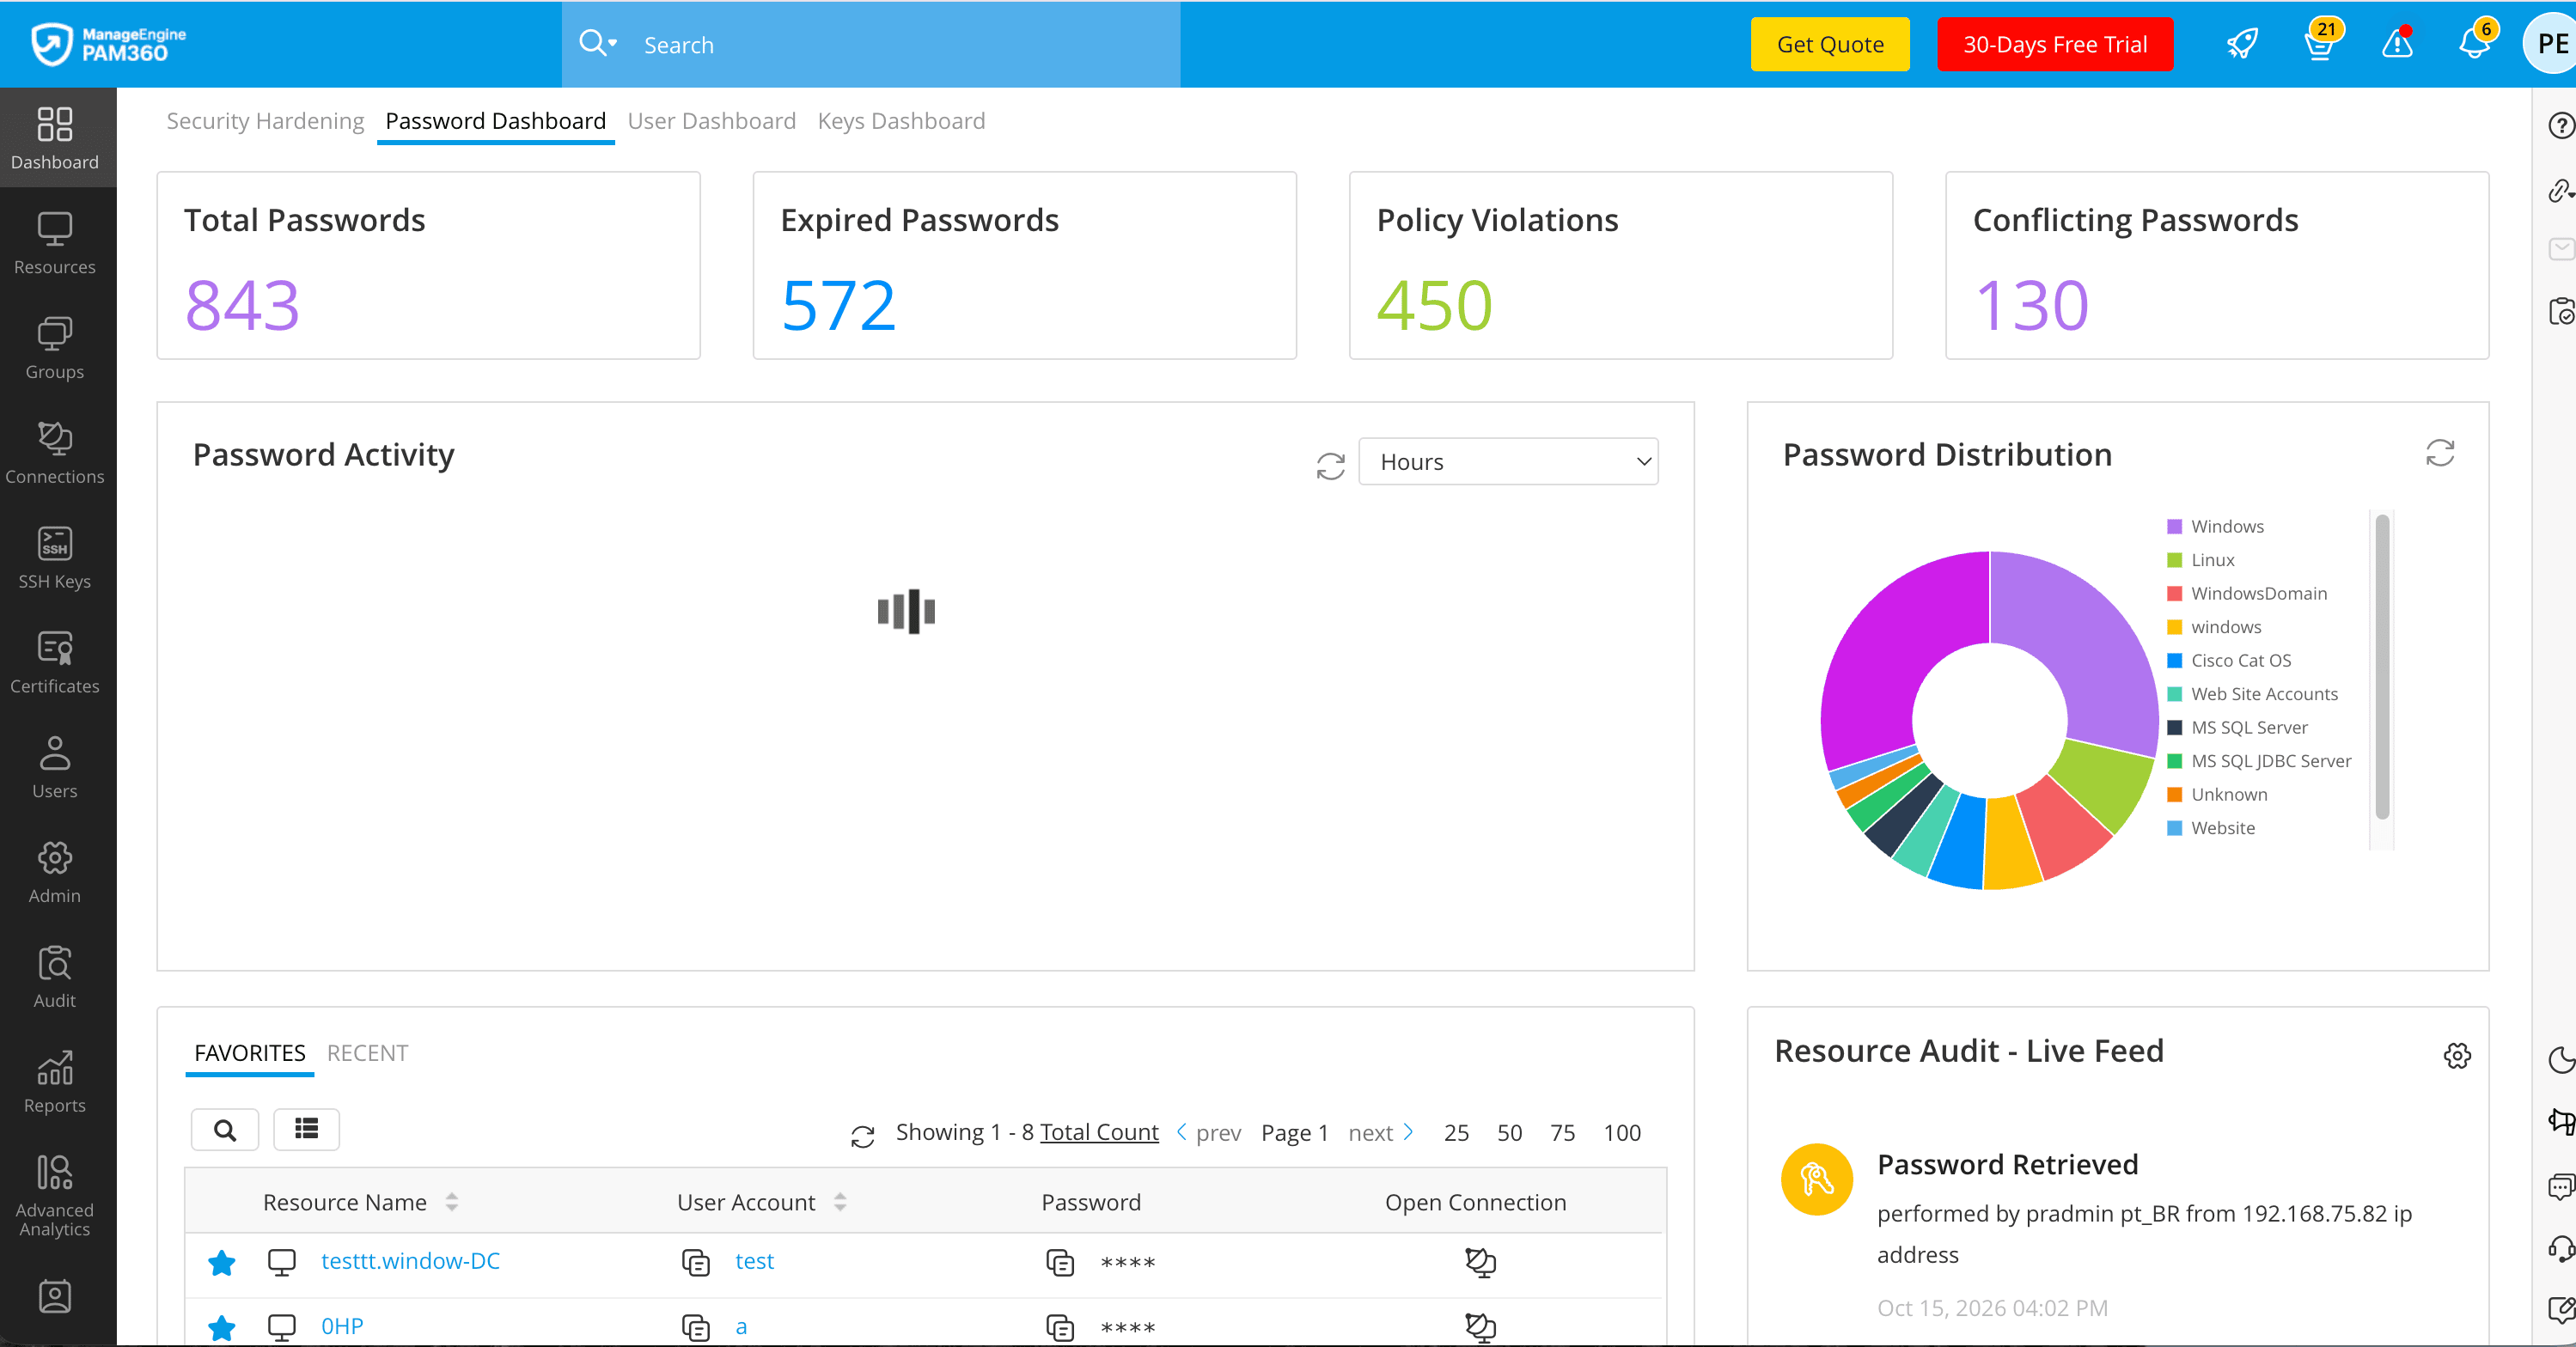
Dashboard PAM360
2. Monitoreo, auditoría y detección de anomalías (SIEM y UEBA)
Para eliminar de raíz el problema de la Shadow Data y los puntos ciegos, es indispensable tener una visibilidad integral de todo lo que pasa dentro de la red.
Con Log360, nuestra plataforma SIEM unificada con UEBA, se correlacionan eventos en tiempo real para detectar patrones anómalos antes de que se conviertan en una brecha de seguridad.
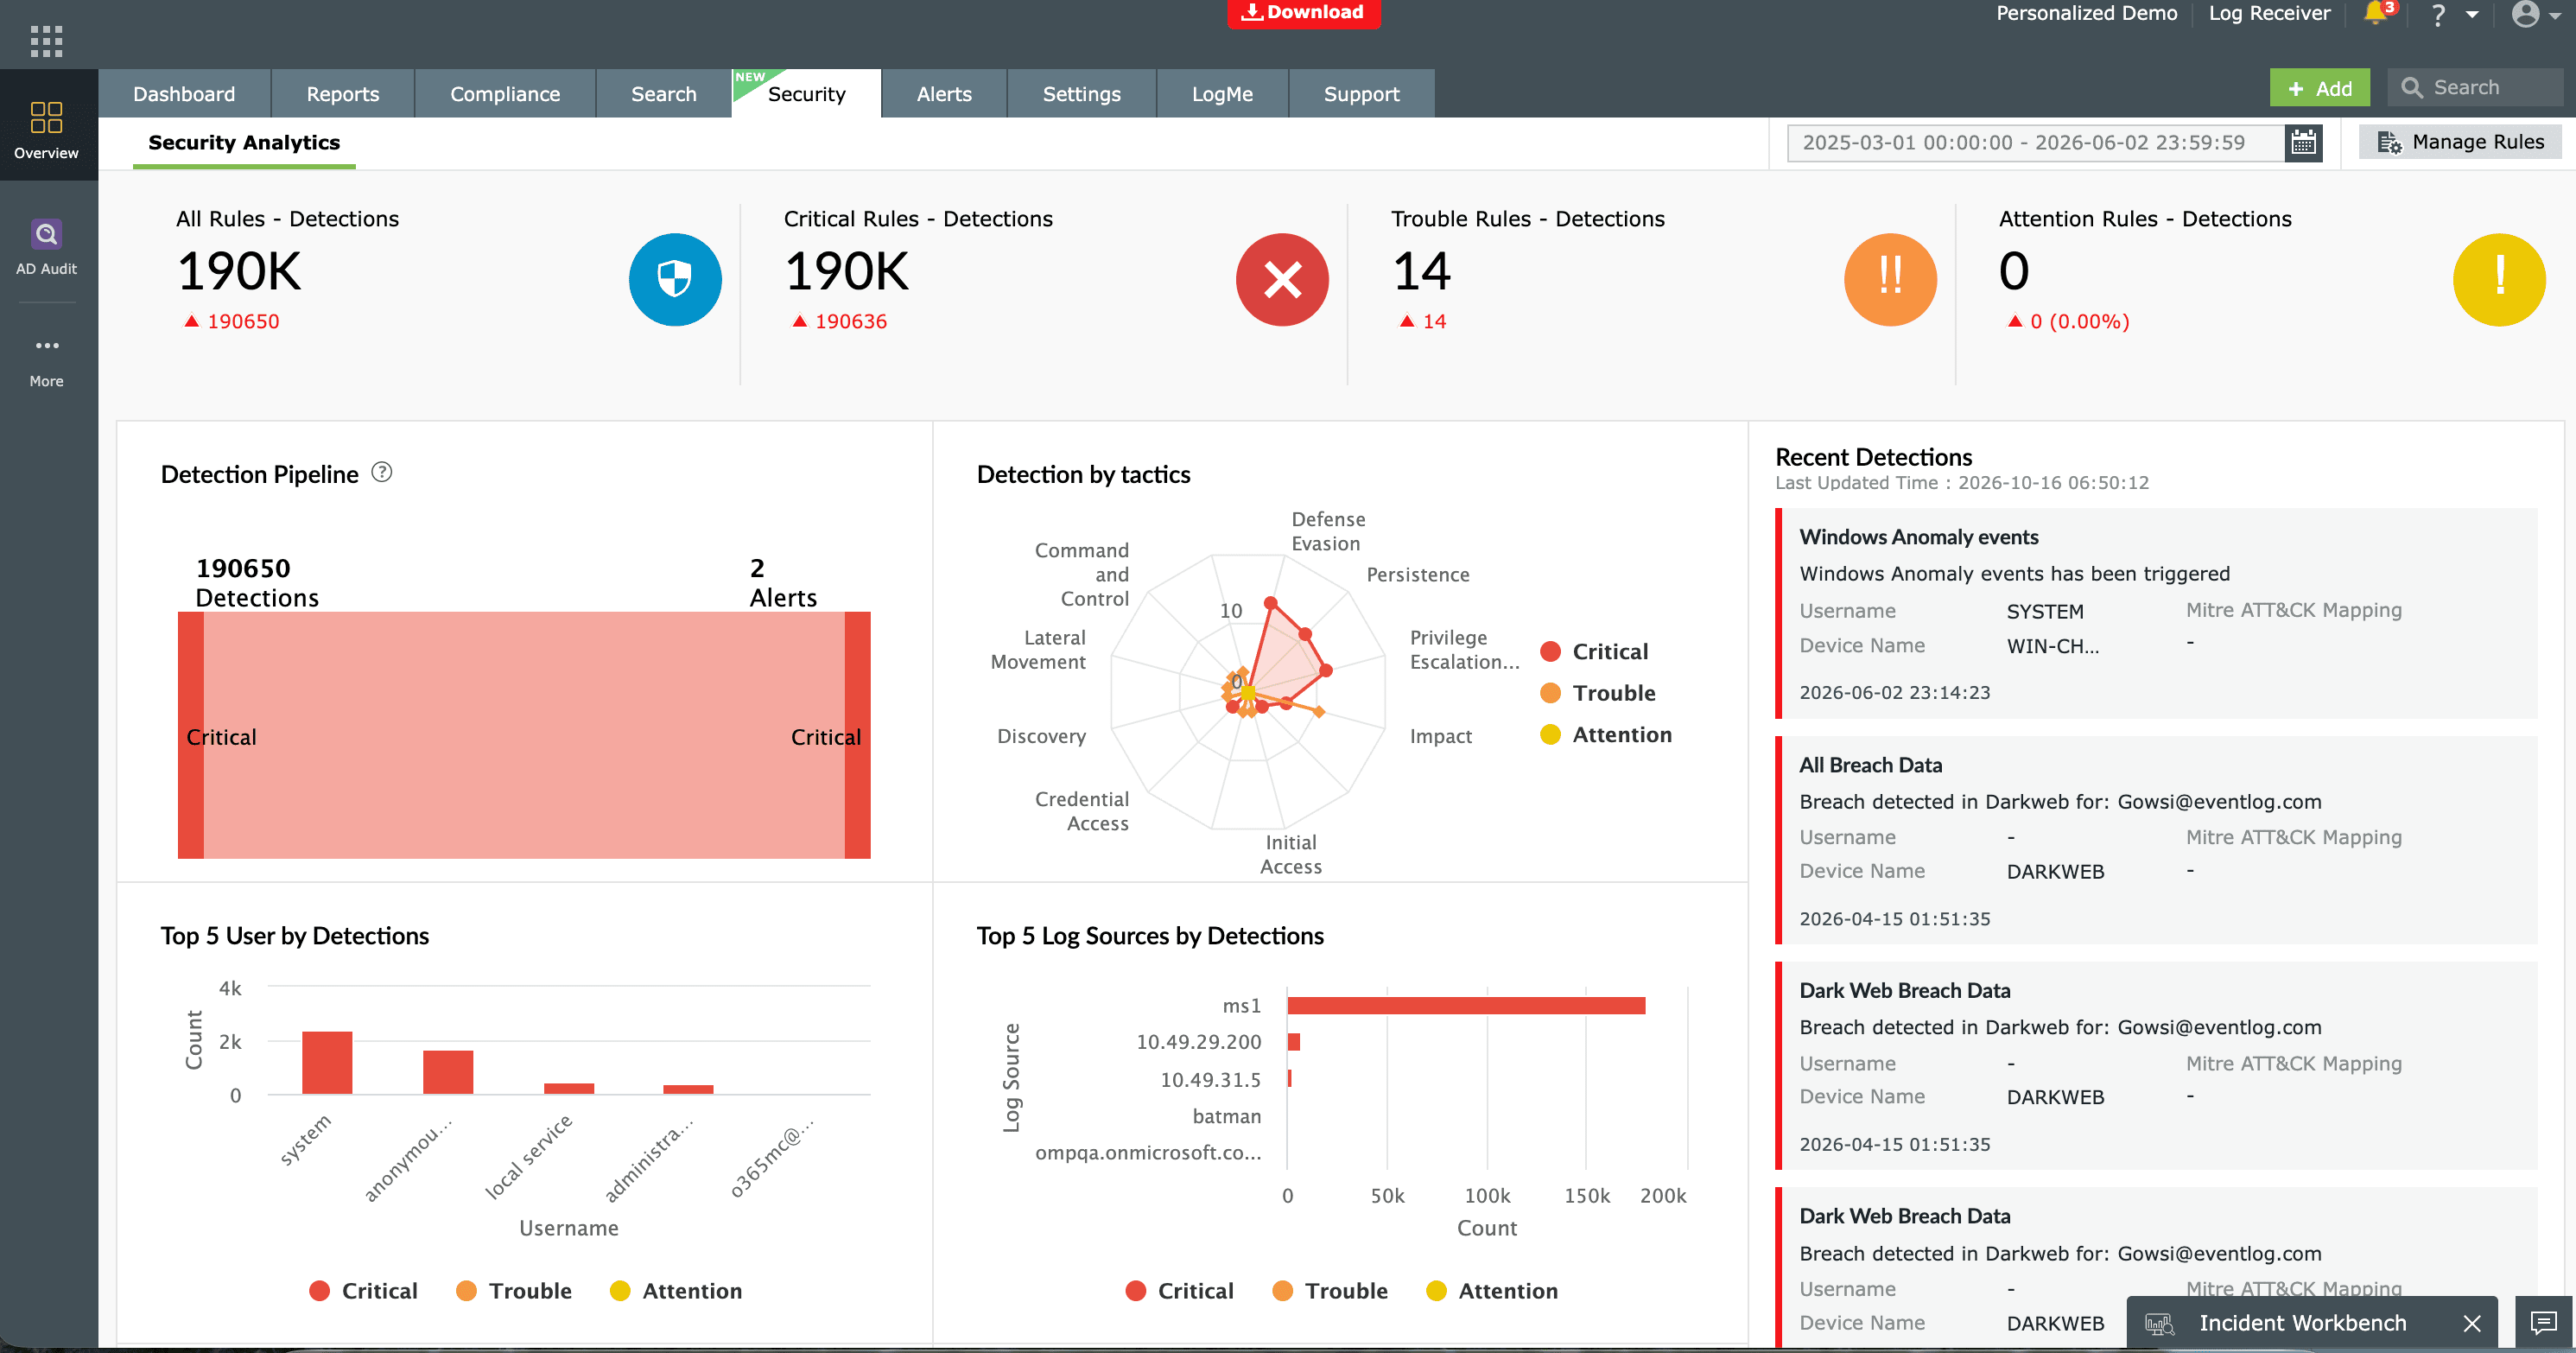
Dashboard Log360
3. Seguridad de endpoints y prevención de pérdida de datos (DLP)
Con la implementación del trabajo remoto y la adopción de servicios en la nube, los endpoints se han convertido en el punto crítico que necesita más protección.
Es así que Endpoint Central y Endpoint DLP ofrecen visibilidad total sobre los dispositivos conectados a la red. Esto garantiza el cifrado de datos sensibles, el control de dispositivos periféricos o USB, el bloqueo de aplicaciones no autorizadas y el parchado automatizado de vulnerabilidades para mantener el entorno protegido en todo momento.
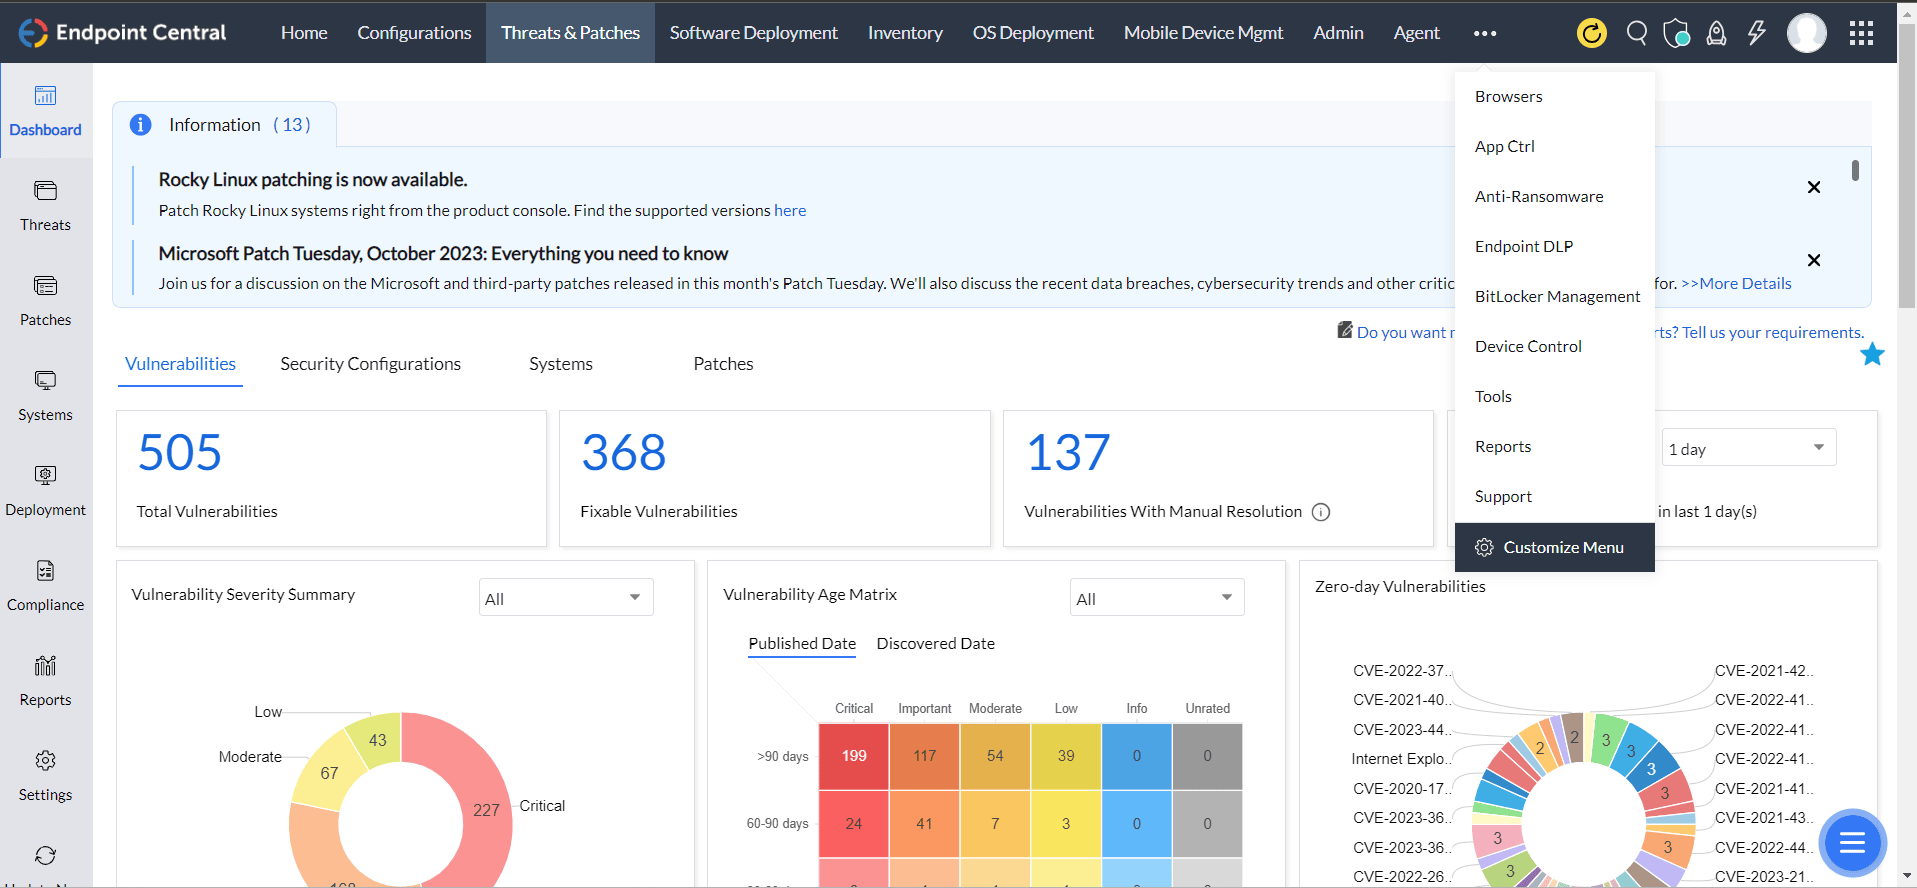
Dashboard Endpoint Central
De la vulnerabilidad al liderazgo digital: el verdadero valor de proteger tus datos
Las filtraciones de datos no deben convertirse en el costo inevitable de la transformación digital en Latinoamérica. Como hemos visto, el verdadero peligro de una Data Breach no es solo el impacto financiero o reputacional, sino la parálisis estratégica de la organización.
Superar la fragmentación operativa no exige sumar más herramientas al caos. Más bien nos invita a consolidar la seguridad de los datos mediante una estrategia unificada de gestión de identidades, analítica en tiempo real y protección de endpoints.
Contenido relacionado: Estado de la transformación digital en Colombia 2026: cómo la madurez FSO puede ayudarle a conseguirla
El primer paso para blindar tu organización contra las filtraciones de datos empieza por tomar el control de tu infraestructura. Por eso te invitamos a probar nuestras herramientas y dar el siguiente paso hacia la transformación digital.
Y tú, ¿estás listo para dar el salto? Te leemos en los comentarios.