eBPF: hacia una infraestructura Linux más observable, segura y programable
Más visibilidad, análisis en tiempo real y nuevas capacidades de protección
Desde los servidores en la nube hasta los contenedores y dispositivos edge, Linux es una pieza fundamental de la infraestructura tecnológica moderna. Sin embargo, observar lo que sucede dentro de su kernel y controlar su comportamiento sin comprometer la estabilidad del sistema ha sido históricamente un desafío para los equipos de infraestructura y seguridad.
En este contexto, eBPF (extended Berkeley Packet Filter) está transformando la manera de instrumentar, diagnosticar y proteger los sistemas Linux. Su capacidad para ejecutar programas en puntos específicos del kernel permite obtener información detallada sobre el comportamiento del sistema operativo y aplicar controles sin modificar el código de las aplicaciones.
¿Qué es eBPF y por qué es revolucionario?
Fuente: Somos Libres
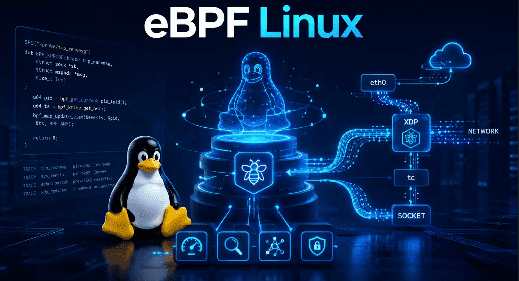
Originalmente desarrollado para filtrar paquetes de red de manera eficiente, eBPF evolucionó hasta convertirse en una tecnología de ejecución de programas dentro del kernel de Linux.
Su principal ventaja es que permite incorporar funcionalidades de observabilidad, networking y seguridad sin necesidad de modificar el código fuente del kernel ni depender de módulos tradicionales para cada nueva capacidad.
Antes de eBPF, obtener información de bajo nivel o implementar controles específicos podía requerir instrumentación de las aplicaciones, herramientas externas o módulos de kernel cuyo desarrollo y mantenimiento implicaban riesgos adicionales.
eBPF introduce dos mecanismos fundamentales:
• Verificador de seguridad: examina los programas antes de su ejecución y comprueba que cumplan las restricciones de seguridad y acceso a memoria establecidas por el kernel. También analiza los bucles y la terminación del programa según las capacidades de la versión utilizada.
• Puntos de instrumentación (hooks): permiten asociar programas a eventos específicos, como llamadas al sistema, operaciones de red o trazas de funciones. De esta manera, el código se ejecuta cuando ocurre el evento correspondiente.
Además, el kernel puede utilizar compilación JIT (Just-In-Time) para convertir programas eBPF en instrucciones nativas, mejorando su eficiencia en determinadas cargas de trabajo.
Aunque estos mecanismos reducen los riesgos, no eliminan todos los problemas potenciales ni garantizan un impacto nulo en el rendimiento. La seguridad y la eficiencia también dependen de la implementación y de la configuración.
Observabilidad: visibilidad profunda sin modificar las aplicaciones
En las arquitecturas cloud-native, donde los microservicios y los contenedores cambian constantemente, identificar el origen de un problema puede resultar complejo. Las herramientas tradicionales de APM (Application Performance Monitoring) suelen apoyarse en agentes, bibliotecas o instrumentación específica, mientras que eBPF permite complementar esa información desde la perspectiva del kernel.
Esto abre nuevas posibilidades:
Networking y tráfico: tecnologías como Cilium utilizan eBPF para implementar conectividad, políticas de red y observabilidad en Kubernetes. Según la configuración, pueden sustituir partes del procesamiento tradicional basado en iptables y reducir determinados costos de procesamiento.
Diagnóstico del rendimiento: mediante técnicas de profiling y tracing, eBPF permite analizar el uso de CPU, las operaciones de entrada y salida, la latencia y otros eventos relevantes para localizar cuellos de botella.
Visibilidad entre servicios: es posible observar comunicaciones y eventos de red sin modificar el código de cada aplicación, lo que facilita el análisis de sistemas distribuidos.
El resultado es una visión más profunda del comportamiento de la infraestructura, especialmente útil para los equipos de operaciones, ingeniería de confiabilidad (SRE) y plataformas.
Seguridad en tiempo de ejecución: detectar y responder a amenazas
La seguridad de una infraestructura no termina cuando una aplicación supera los controles previos al despliegue. Durante su ejecución pueden aparecer comportamientos inesperados, accesos indebidos o actividades maliciosas que requieren detección y respuesta inmediata.
Las tecnologías basadas en eBPF permiten observar eventos del sistema, incluidas las llamadas al sistema (syscalls), para identificar actividades que se apartan de las políticas establecidas.
Entre sus capacidades se destacan:
• Detección de anomalías: identificar procesos que intentan acceder a archivos sensibles, ejecutar shells inesperadas o realizar operaciones incompatibles con su función.
• Monitoreo de contenedores: relacionar eventos con procesos y cargas de trabajo para investigar incidentes en entornos dinámicos.
• Respuesta activa: según la herramienta y la configuración, aplicar políticas que bloqueen determinadas acciones o terminen procesos que incumplen las reglas de seguridad.
En este ámbito, Falco permite detectar comportamientos sospechosos mediante reglas y eventos del sistema, mientras que Tetragon ofrece capacidades de observabilidad y aplicación de políticas de seguridad en tiempo de ejecución, incluyendo acciones de respuesta. Ambas tecnologías pueden utilizar eBPF para acceder a información relevante del kernel, aunque sus arquitecturas y mecanismos de funcionamiento no son idénticos.
Estas capacidades no reemplazan otras medidas de protección: la gestión de identidades, el control de permisos, el análisis de vulnerabilidades y la segmentación de redes siguen siendo esenciales.
El papel de eBPF en la infraestructura cloud-native
La adopción de Kubernetes, los microservicios y las arquitecturas distribuidas aumenta la necesidad de contar con herramientas que combinen visibilidad, rendimiento y seguridad.
eBPF permite desarrollar soluciones que actúan cerca del lugar donde ocurren los eventos, con aplicaciones que abarcan desde el procesamiento de paquetes hasta la detección de amenazas y el diagnóstico del kernel.
Sin embargo, su implementación requiere evaluar la compatibilidad con las versiones de Linux, los permisos necesarios, las capacidades de las herramientas y el volumen de eventos que se necesita procesar. También es importante considerar que algunos programas eBPF tienen restricciones específicas según el tipo de instrumentación utilizado.
Conclusión
eBPF representa una evolución significativa en la forma de observar, optimizar y proteger Linux. Al permitir ejecutar programas controlados en puntos estratégicos del kernel, amplía las capacidades de las herramientas tradicionales y ofrece nuevas posibilidades para operar infraestructuras complejas.
Así como los contenedores transformaron el empaquetado de aplicaciones y Kubernetes automatizó su orquestación, eBPF está impulsando una nueva generación de soluciones de networking, observabilidad y seguridad.
Para los equipos de infraestructura, SRE y ciberseguridad, comprender esta tecnología es cada vez más relevante. Su valor no reside únicamente en mejorar el rendimiento, sino en proporcionar una visión más profunda y mecanismos de control más cercanos a donde realmente ocurren los eventos del sistema.