ManageEngine Endpoint Central le ayuda a proteger sus computadoras contra el ransomware WannaCrypt. Tras detectar las computadoras vulnerables, Endpoint Central le permite identificar aquellas a las que les faltan parches críticos y, a continuación, implementarlos de inmediato. También puede utilizar la configuración del firewall de Endpoint Central para bloquear los puertos vulnerables y así evitar que WannaCrypt se propague por su red. El ransomware WannaCrypt ataca computadoras que no están actualizadas, por lo que deberá verificar que todos los parches de seguridad críticos estén instalados en todas las computadoras. Endpoint Central ya ha publicado los siguientes parches de seguridad. Ahora puede estar seguro de que su red está protegida contra un ataque del ransomware WannaCrypt.
Descargue el ebook gratuito: Seis mejores prácticas para evitar el ransomware
¿Qué computadoras son el blanco?
El ransomware WannaCrypt es un gusano que ataca computadoras con sistemas operativos Windows que no están actualizados.
Endpoint Central ya ha publicado los siguientes parches de seguridad.
Para computadoras con Windows XP, Windows Vista, Windows Server 2003, Windows Server 2008 y Windows 8:
| Patch ID 22058 | Actualización de seguridad para Windows Vista (KB4012598) |
| Patch ID 22059 | Actualización de seguridad para Windows Vista para sistemas x64 (KB4012598) |
| Patch ID 22060 | Actualización de seguridad para Windows Server 2008 (KB4012598) |
| Patch ID 22061 | Actualización de seguridad para Windows Server 2008 para sistemas x64 (KB4012598) |
| Patch ID 22513 | Actualización de seguridad para Windows XP SP3 (KB4012598) |
| Patch ID 22516 | Actualización de seguridad para Windows XP SP2 para sistemas x64 (KB4012598) |
| Patch ID 22514 | Actualización de seguridad para Windows Server 2003 (KB4012598) |
| Patch ID 22517 | Actualización de seguridad para Windows Server 2003 para sistemas x64 (KB4012598) |
| Patch ID 22515 | Actualización de seguridad para Windows 8 (KB4012598) |
| Patch ID 22518 | Actualización de seguridad para Windows 8 para sistemas x64 (KB4012598) |
| Patch ID 22062 | Marzo, 2017 Security Only Quality Update para Windows 7 (KB4012212) |
| Patch ID 22063 | Marzo, 2017 Security Only Quality Update para Windows 7 para sistemas x64 (KB4012212) |
| Patch ID 22064 | Marzo, 2017 Security Only Quality Update para Windows Server 2008 R2 para sistemas x64 (KB4012212) |
| Patch ID 22044 | Marzo, 2017 Security Monthly Quality Rollup para Windows 7 (KB4012215) |
| Patch ID 22045 | Marzo, 2017 Security Monthly Quality Rollup para Windows 7 para sistemas x64 (KB4012215) |
| Patch ID 22046 | Marzo, 2017 Security Monthly Quality Rollup para Windows Server 2008 R2 para sistemas x64 (KB4012215) |
| Patch ID 22070 | Marzo, 2017 Security Only Quality Update para Windows Server 2012 (KB4012214) |
| Patch ID 22150 | Marzo, 2017 Security Monthly Quality Rollup para Windows Server 2012 (KB4012217) |
| Patch ID 22065 | Marzo, 2017 Security Only Quality Update para Windows 8.1 (KB4012213) |
| Patch ID 22066 | Marzo, 2017 Security Only Quality Update para Windows 8.1 para sistemas x64 (KB4012213) |
| Patch ID 22067 | Marzo, 2017 Security Only Quality Update para Windows Server 2012 R2 (KB4012213) |
| Patch ID 22047 | Marzo, 2017 Security Monthly Quality Rollup para Windows 8.1 (KB4012216) |
| Patch ID 22148 | Marzo, 2017 Security Monthly Quality Rollup para Windows 8.1 para sistemas x64 (KB4012216) |
| Patch ID 22149 | Marzo, 2017 Security Monthly Quality Rollup para Windows Server 2012 R2 (KB4012216) |
Para computadoras con Windows 10:
| Patch ID 22509 | 2017-05 actualización acumulativa para Windows Server 2016 para sistemas x64(KB4019472) | KB4013429 > KB4015438 > KB4016635 > KB4015217 > KB4019472 |
| Patch ID 22507 | 2017-05 actualización acumulativa para Windows 10 versión 1607 para sistemas x86 (KB4019472) | KB4013429 > KB4015438 > KB4016635 > KB4015217 > KB4019472 |
| Patch ID 22508 | 2017-05 actualización acumulativa para Windows 10 versión 1607 para sistemas (KB4019472) | KB4013429 > KB4015438 > KB4016635 > KB4015217 > KB4019472 |
| Patch ID 22345 | Actualización acumulativa para Windows 10 versión 1511 (KB4019473) | KB4013198 > KB4016636 > KB4015219 > KB4019473 |
| Patch ID 22346 | Actualización acumulativa para Windows 10 versión 1511 para sistemas x64 (KB4019473) | KB4013198 > KB4016636 > KB4015219 > KB4019473 |
| Patch ID 22340 | Actualización acumulativa para Windows 10 (KB4015221) | KB4012606 > KB4016637 > KB4015221 |
| Patch ID 22341 | Actualización acumulativa para Windows 10 para sistemas x64 (KB4015221) | KB4012606 > KB4016637 > KB4015221 |
¿Cómo puede proteger su red contra WannaCrypt utilizando Endpoint Central?
Puede proteger su red contra WannaCrypt siguiendo estos pasos:
- Implemente los parches críticos en las computadoras correspondientes
- Desactive el protocolo SMBv1
Implementación de los parches críticos en las computadoras correspondientes
- Asegúrese de que su base de datos de vulnerabilidades esté actualizada. Para actualizarla, haga clic en “Patch Mgmt” >> “Update Now” en la esquina inferior izquierda
- Después de sincronizar la base de datos, realice un escaneo de las computadoras administradas. Para ello, haga clic en «Gestión de parches» >> «Escanear sistemas» >> «Escanear todo».
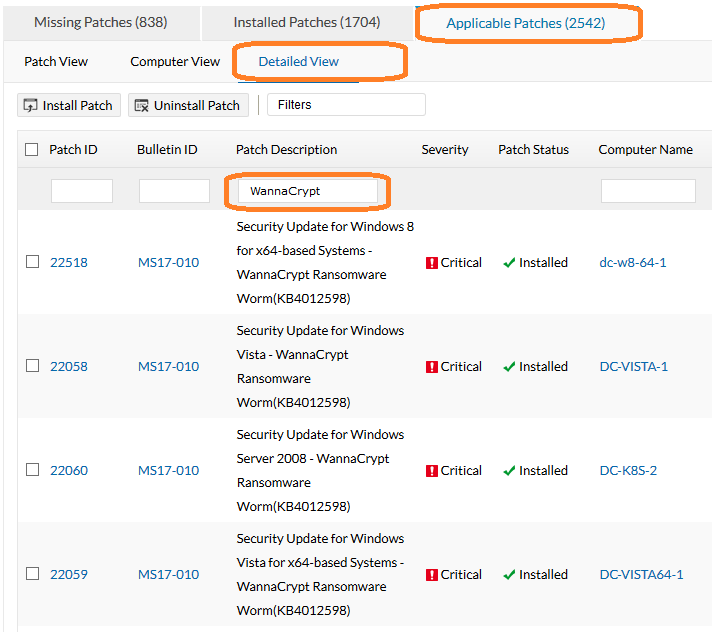
- Puede detectar si faltan estos parches siguiendo estos pasos: Haga clic en «Gestión de parches» >> «Seleccionar todos los parches» >> «Seleccionar parches aplicables (vista detallada)» >> Busque «WannaCrypt» en el cuadro «Descripción del parche» >> Así podrá identificar las computadoras a las que les faltan los parches críticos o en las que ya están instalados.
Deshabilitar el protocolo SMBv1
- Para computadoras con Windows Vista y versiones posteriores
- Para computadoras con Windows XP
Para computadoras con Windows Vista y versiones posteriores
Desactive el protocolo SMBv1 en equipos con Windows Vista y versiones posteriores mediante Endpoint Central siguiendo estos pasos:
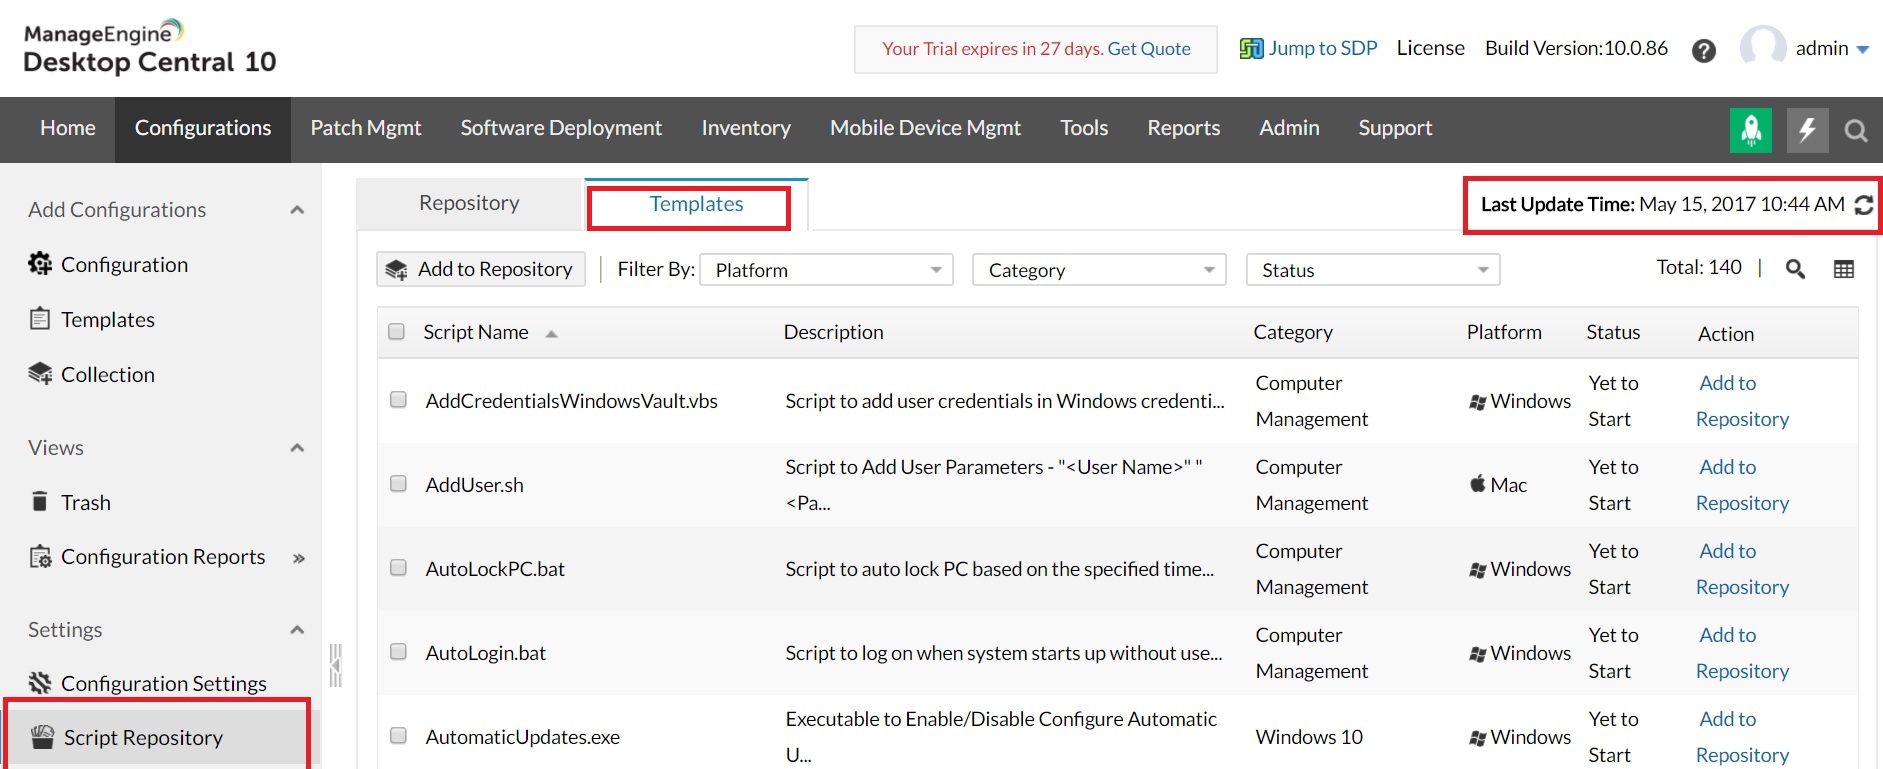
- Sincronice sus plantillas de script. Para sincronizar, haga clic en Configurations >> Script Repository >> Templates >> Sync button.
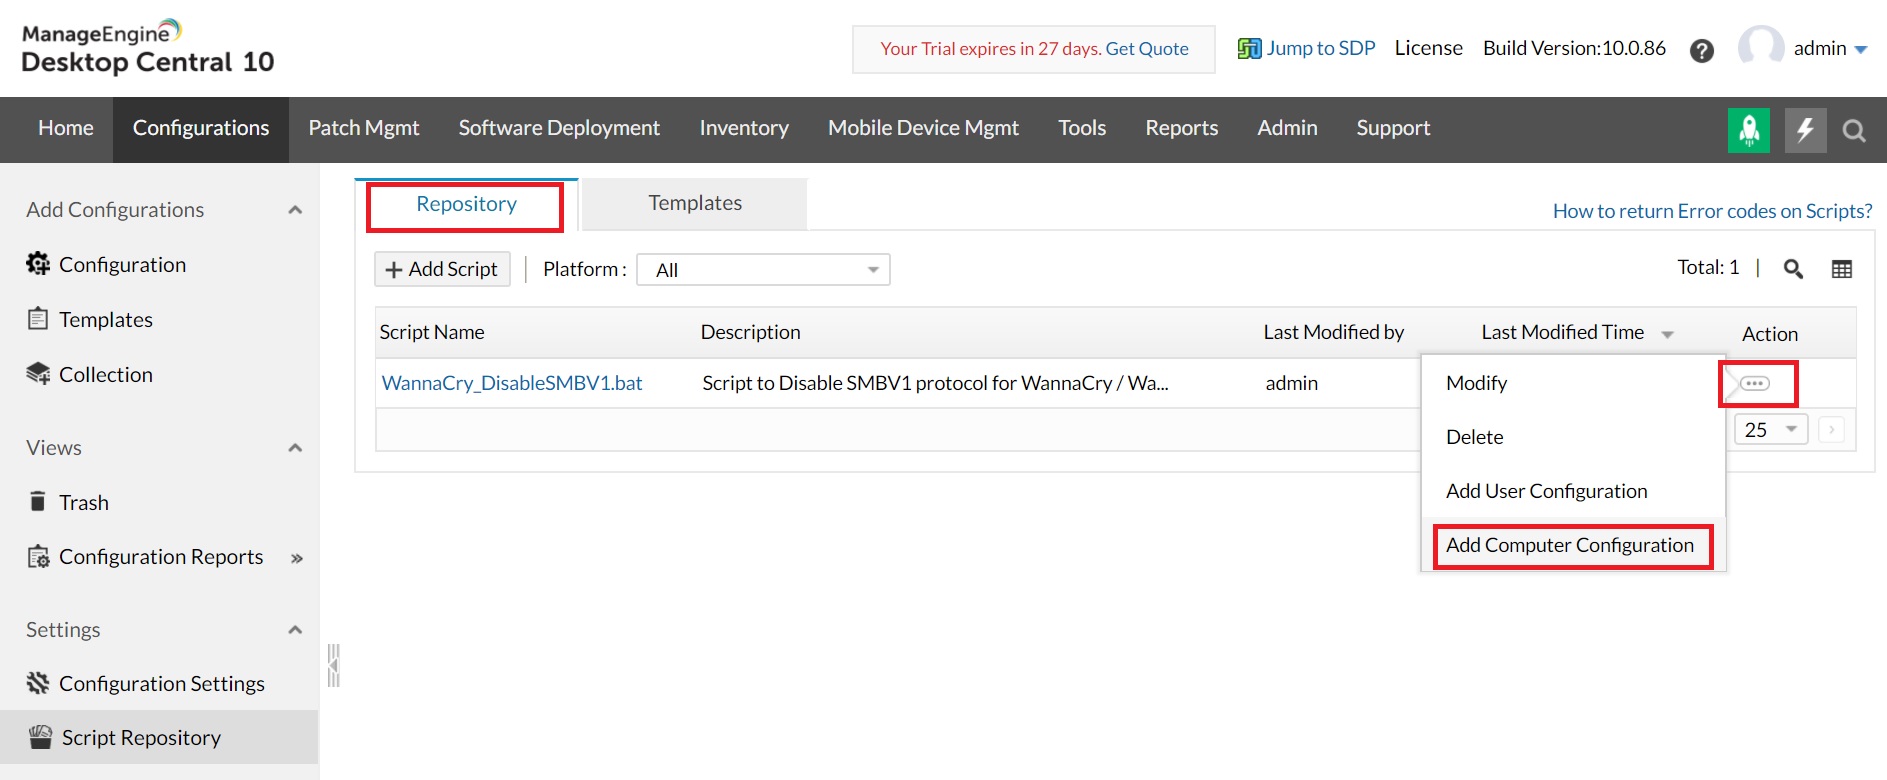
- Añada el script "WannaCry_DisableSMBV1.bat" al repositorio. Desde el repositorio, instale este script como una configuración del equipo a los equipos deseados.
- Asegúrese de excluir Windows XP OS en el objetivo.
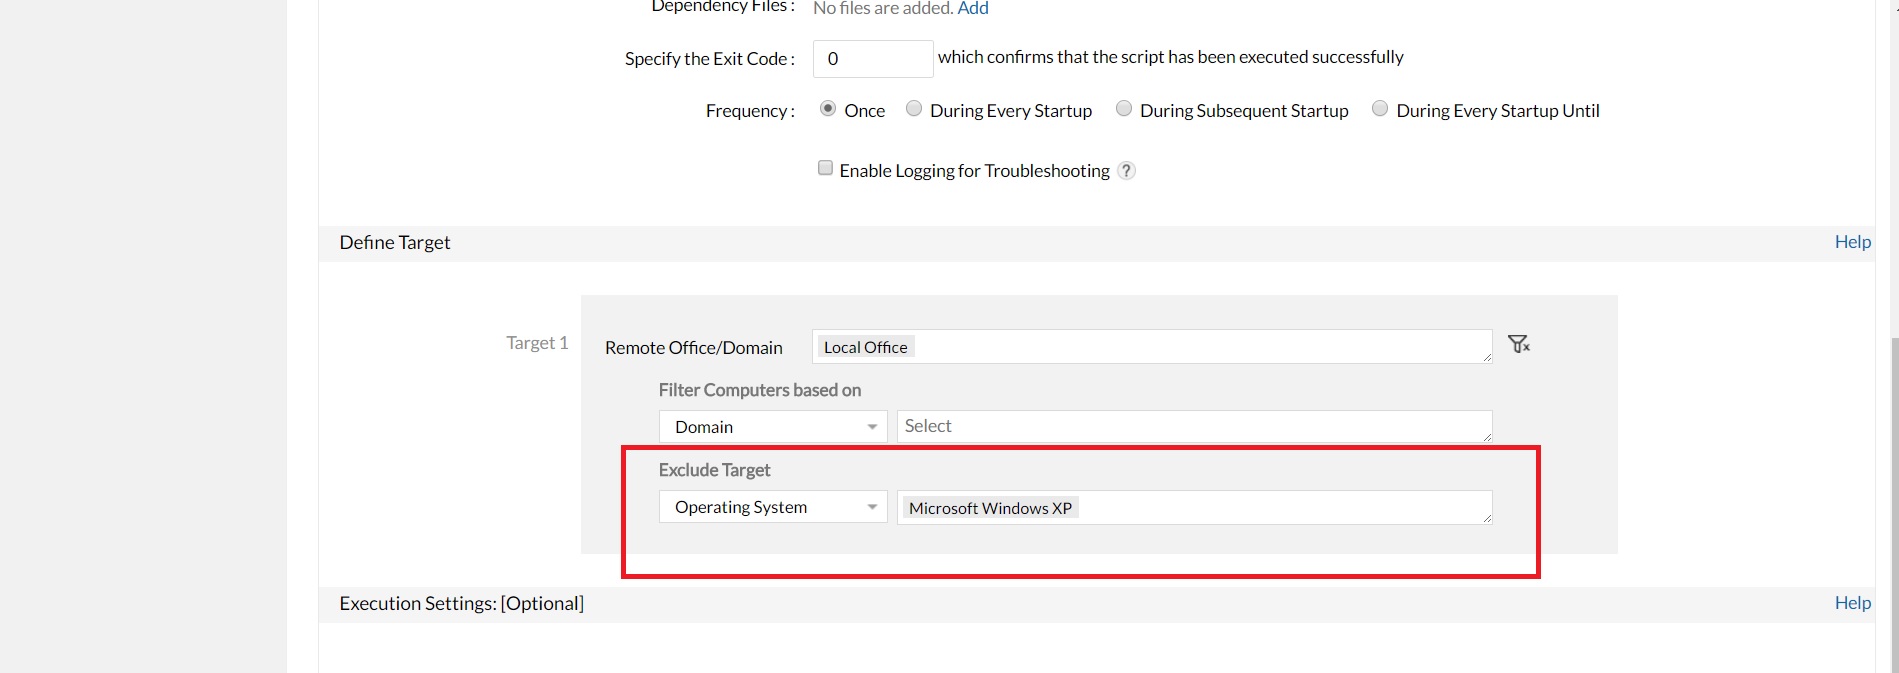
Para computadoras con Windows XP
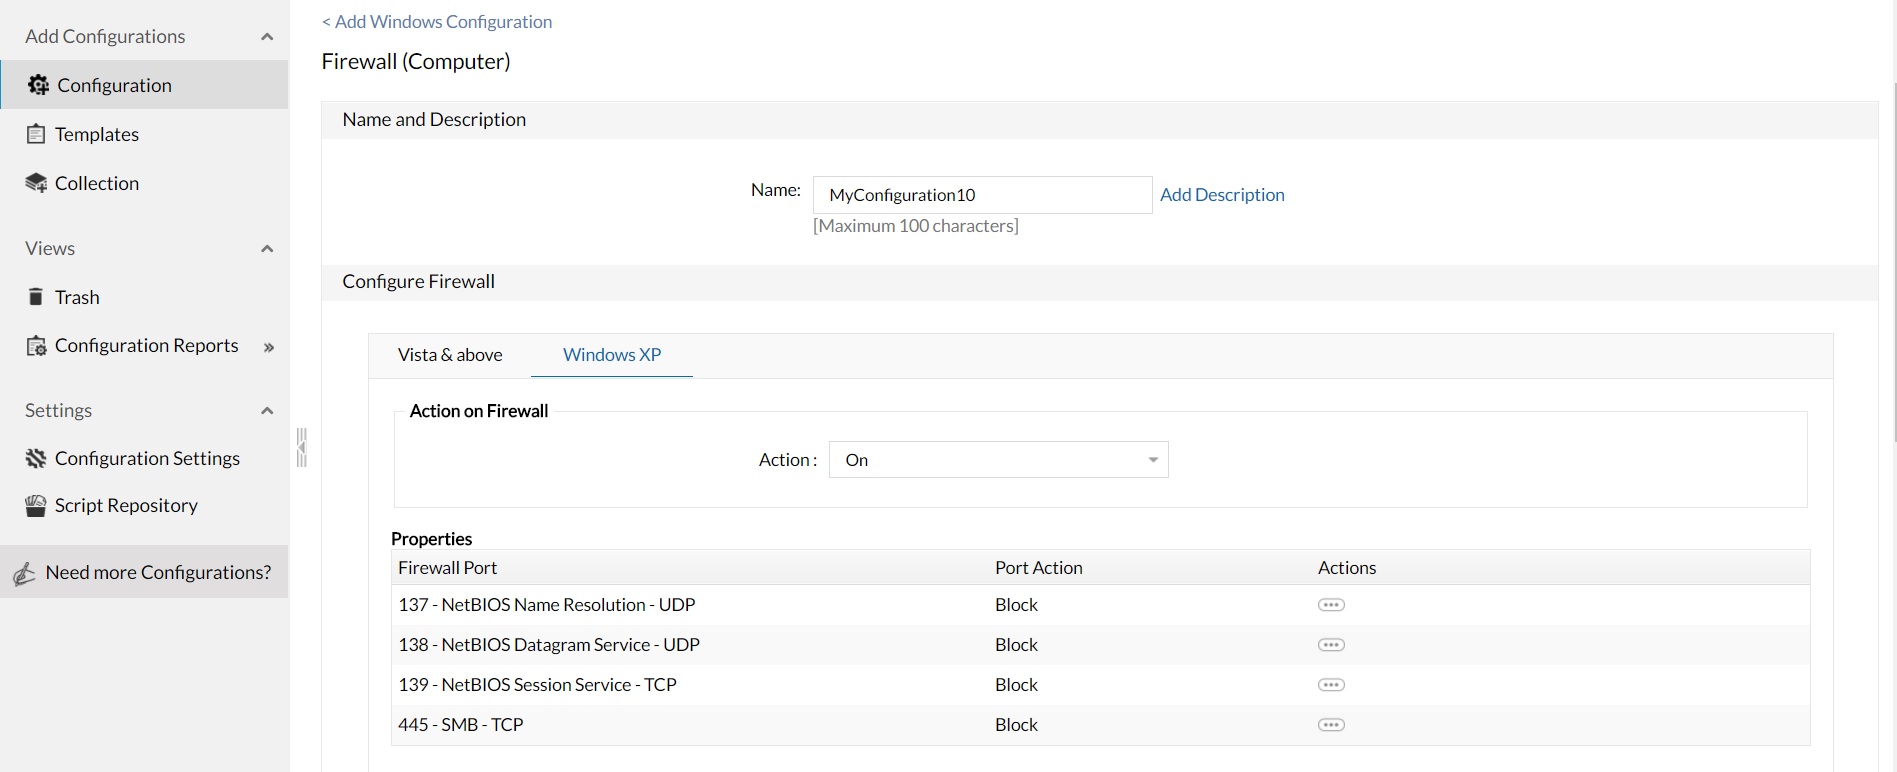
Desactive los puertos vulnerables de SMB mediante la configuración del firewall. Puede crear una configuración de firewall y bloquear los siguientes puertos vulnerables:
- TCP 139
- TCP 445
- UDP 137
- UDP 138
Estos puertos se pueden bloquear mediante la configuración del firewall, tal como se explica a continuación:
- Abra la configuración del firewall
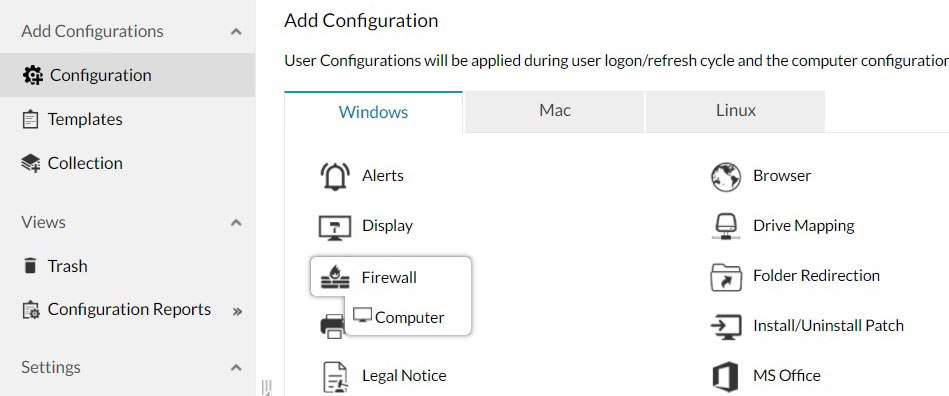
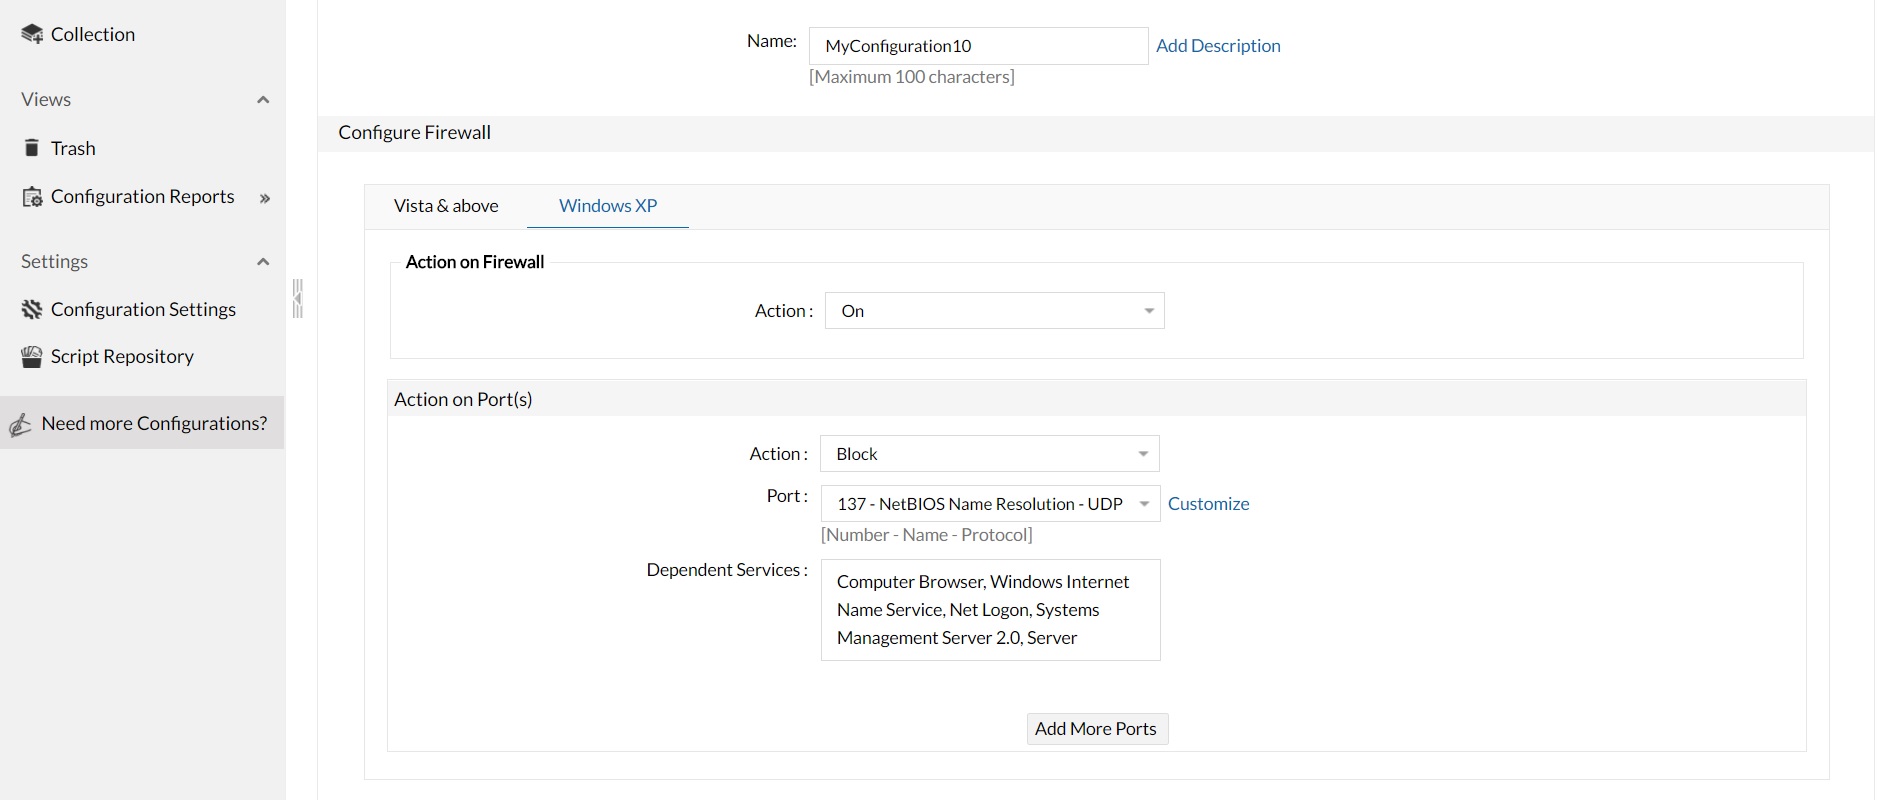
En Windows XP, seleccione ON bajo acción sobre el firewall y seleccione Bloquear bajo acciones en los puertos. Seleccione el puerto 137 que necesita ser bloqueado. Bloquee los otros puertos haciendo clic en Agregar más puertos.
Asegúrese de haber añadido todos los puertos vulnerables tal como se ve en la imagen a continuación e implemente esta configuración en los equipos con Windows XP.
Ahora puede estar seguro de que su red está protegida contra el ataque del ransomware WannaCrypt.
¿No cuenta con Endpoint Central? Pruebe nuestra edición gratuita y realice la gestión de 25 computadoras y 25 dispositivos móviles sin costo alguno.
Preguntas frecuentes
¿Cómo desactivar el protocolo SMBv1?
Desactive el protocolo SMBv1 para evitar que WannaCrypt se propague por su red utilizando Endpoint Central:
En primer lugar, sincronice con su repositorio de scripts.
Descargue y ejecute el archivo WannaCry_DisableSMBV1.bat de las plantillas de scripts.
De lo contrario, puede utilizar las configuraciones del firewall para bloquear los puertos vulnerables: los puertos TCP 139 y 445, y los puertos UDP 137 y 138.
¿Cómo habilitar el protocolo SMBv1?
Para habilitarlo, puede utilizar el archivo EnableSMBv1.bat.
¿Qué sucede cuando bloqueo estos puertos vulnerables?
Estos son los puertos que deben bloquearse: los puertos TCP 139 y 445, y los puertos UDP 137 y 138.
Al bloquearlos, las computadoras no podrán acceder a carpetas compartidas ni a otros servicios SMB. Una vez que haya aplicado los parches a todos sus sistemas, podrá desbloquear estos puertos. Para desbloquearlos, puede utilizar el archivo EnableSMBv1.bat.
¿Qué hacer si el mismo puerto que está bloqueado es utilizado por alguna otra aplicación empresarial?
El bloqueo es solo una solución temporal para evitar que este ataque se propague dentro de su red. Una vez que haya aplicado los parches a todos sus sistemas, podrá desbloquear estos puertos.
Solo he oído hablar de los sistemas cliente XP y Vista, ¿qué podemos o debemos hacer con los sistemas Windows 7, 8 y 10?
Para Windows Vista y versiones posteriores, evite que WannaCrypt se propague por su red de la siguiente manera:
1) Sincronice con el repositorio de scripts
2) Descargue el script «WannaCry_DisableSMBV1.bat» de las plantillas de scripts
3) Implemente esta configuración como configuración de computadora (excluya el sistema operativo Windows XP de los sistemas de destino)
Tengo Endpoint Central 91030 y no logro encontrar la opción del repositorio de scripts.
Debe actualizar a la última versión de Endpoint Central. Para realizar la actualización, https://www.manageengine.com/products/desktop-central/service-packs.html
¿Necesito Patch Manager Plus si ya tengo Endpoint Central?
Si cuenta con Endpoint Central, no es necesario utilizar Patch Manager Plus. Patch Manager Plus es una aplicación independiente para la aplicación de parches. Por otro lado, Endpoint Central es una suite completa de gestión móvil y de dispositivos empresariales.