Por que as empresas precisam do ManageEngine Firewall Analyzer?

O ManageEngine Firewall Analyzer oferece visibilidade detalhada da atividade de firewalls de múltiplos fornecedores por meio da análise de logs, ajudando as equipes a investigar tráfego suspeito, identificar regras de risco, monitorar acessos VPN e manter a conformidade através de auditoria e geração de relatórios contínuos.

Os firewalls geram volumes enormes de logs que contêm informações valiosas sobre segurança e rede; no entanto, sem uma plataforma de análise centralizada, as equipes de segurança enfrentam dificuldades para investigar incidentes, detectar configurações de risco ou compreender como as políticas de firewall impactam a atividade da rede.

Principais recursos do ManageEngine Firewall Analyzer

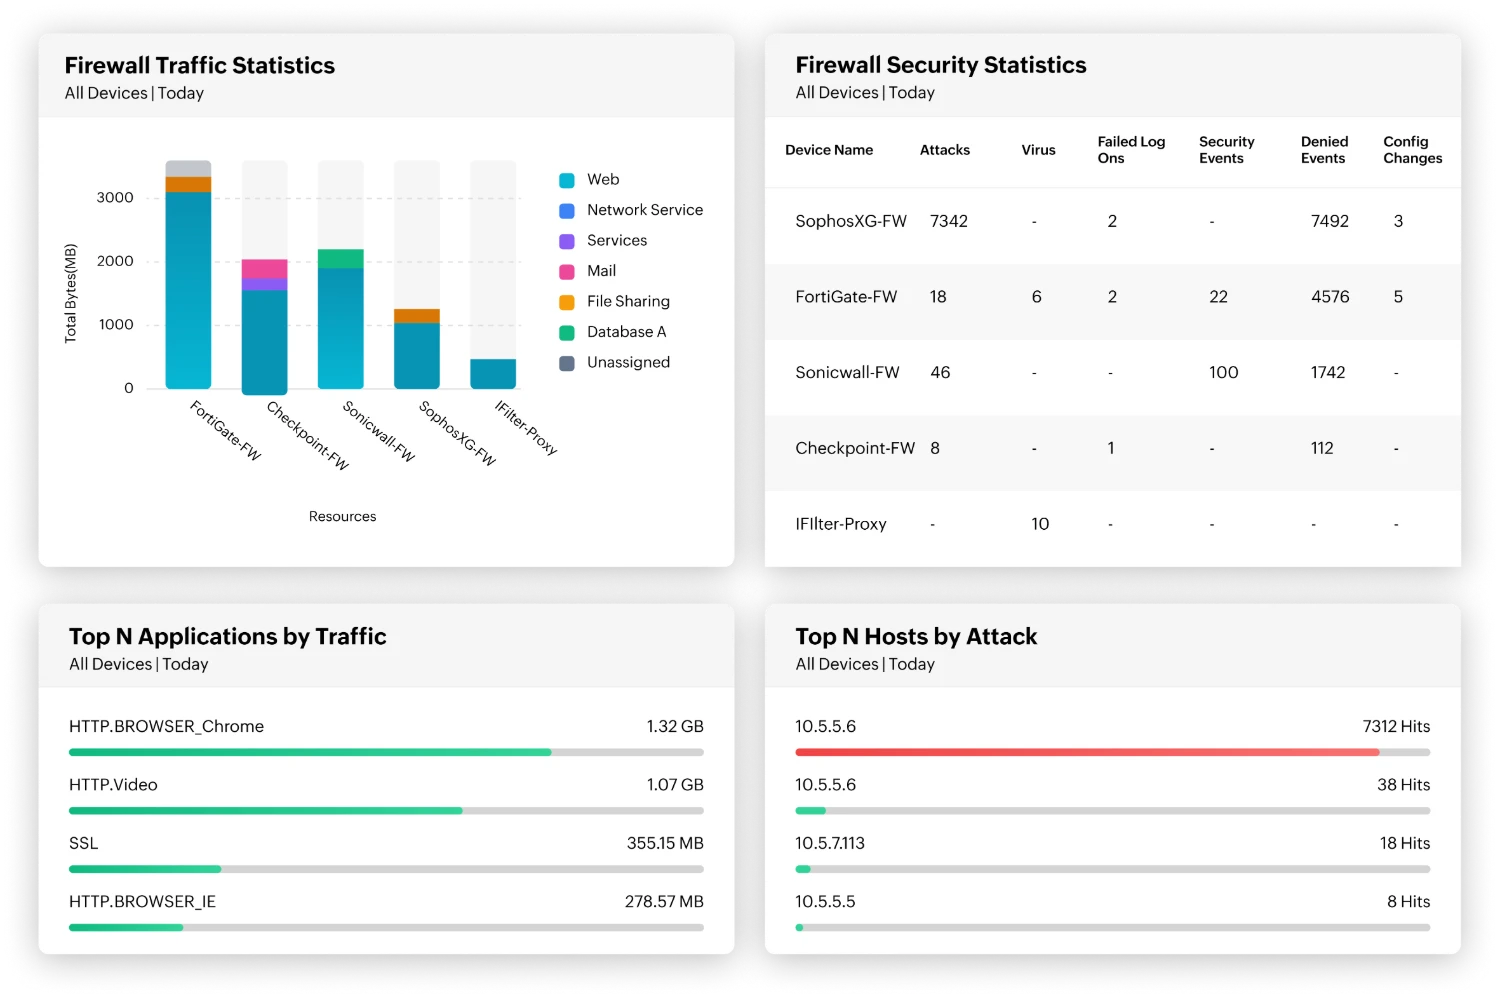
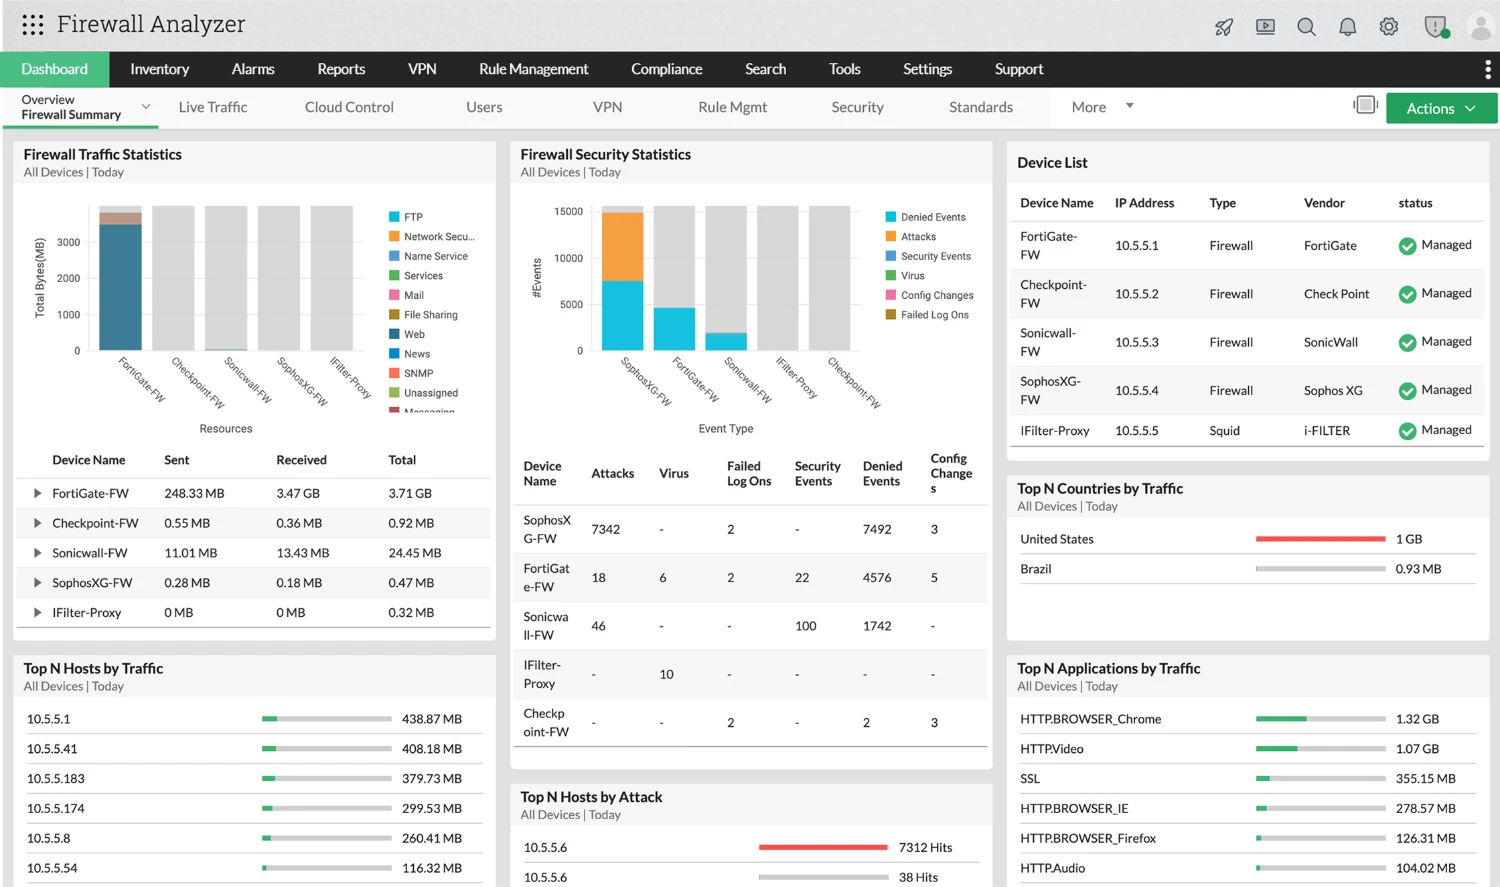
Analise o tráfego do firewall e investigue atividades suspeitas na rede por meio do monitoramento contínuo de logs do firewall e de eventos de segurança

  • Identifique as principais fontes e destinos de tráfego: descubra quais hosts geram o maior volume de tráfego de entrada e saída para detectar rapidamente sistemas comprometidos, tentativas de exfiltração de dados ou comunicações não autorizadas.
  • Compreenda o uso de protocolos e aplicações: analise o tráfego por grupos de protocolos — como web, banco de dados, e-mail e serviços de nome — para identificar comportamentos incomuns de aplicações ou o uso inesperado de protocolos na rede.
  • Acompanhe a atividade de rede em nível de usuário: monitore quais usuários geram mais tráfego através do firewall para detectar comportamentos suspeitos, uso excessivo de largura de banda ou possível uso indevido de contas.
  • Detecte padrões de tráfego anômalos: relatórios visuais de tráfego destacam picos repentinos, fluxos incomuns ou fontes de tráfego desconhecidas que podem indicar atividades suspeitas na rede ou possíveis problemas de segurança.
  • Investigue eventos de segurança do firewall: correlacione o tráfego do firewall com os eventos de segurança e alertas gerados para investigar rapidamente ameaças potenciais e compreender o contexto por trás de atividades suspeitas na rede.
Otimize regras de firewall e reduza a complexidade das políticas com recomendações inteligentes de otimização de regras

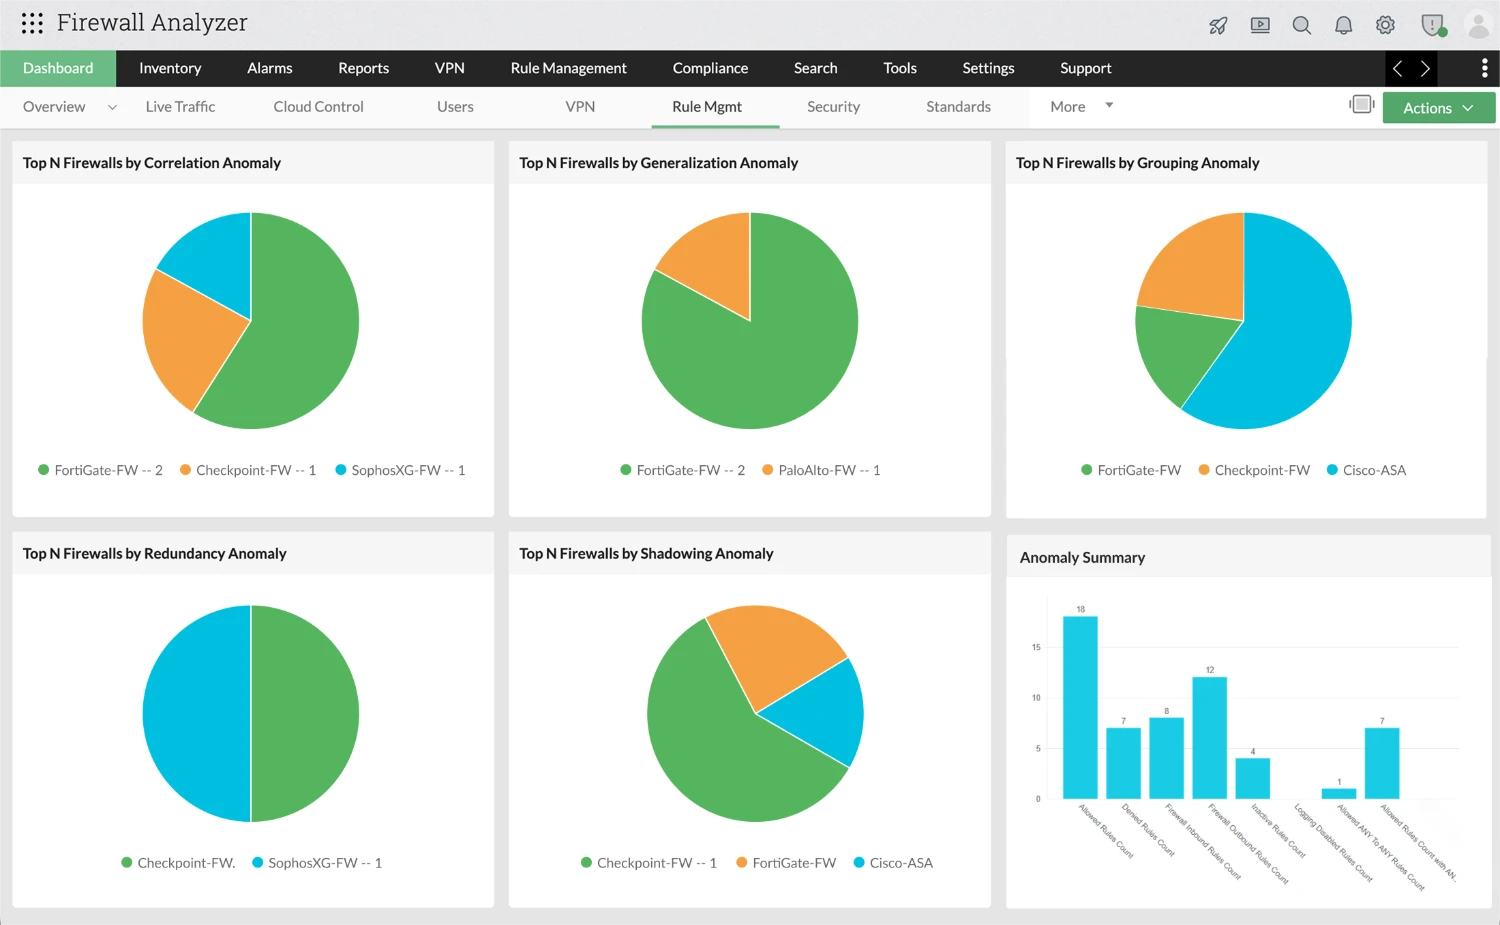
  • Identifique regras de firewall redundantes e sobrepostas: detecte anomalias nas regras, como redundância, generalização e correlação, que possam existir na política de firewall. Essas informações ajudam os administradores a entender como as regras interagem e a eliminar entradas desnecessárias ou sobrepostas.
  • Descubra regras e objetos de firewall não utilizados: identifique regras que não foram acionadas durante um período selecionado, bem como objetos de rede não utilizados e interfaces não atribuídas. A remoção de regras inativas ajuda a reduzir o excesso de itens na política e melhora o desempenho do firewall.
  • Analise a estrutura das regras e a composição da política: obtenha visibilidade sobre a distribuição das regras, incluindo regras de permissão e negação, políticas de tráfego de entrada e saída, e configurações excessivamente permissivas, como regras "ANY-to-ANY" (qualquer origem para qualquer destino) ou regras que permitem quaisquer serviços ("ANY services").
  • Reordene regras para melhorar a eficiência do firewall: avalie a ordem das regras de firewall e gere recomendações para posicionar as regras utilizadas com mais frequência no topo da política, ajudando o firewall a processar o tráfego de forma mais eficiente.
  • Detecte riscos na política e vulnerabilidades de configuração: identifique regras de firewall de risco e monitore seus níveis de gravidade por meio de dashboards integrados de análise de risco, permitindo que as equipes priorizem a correção e reduzam possíveis superfícies de ataque.

Monitore o acesso à VPN e a atividade de usuários remotos enquanto analisa eventos de intrusão IDS e IPS para detectar ameaças precocemente

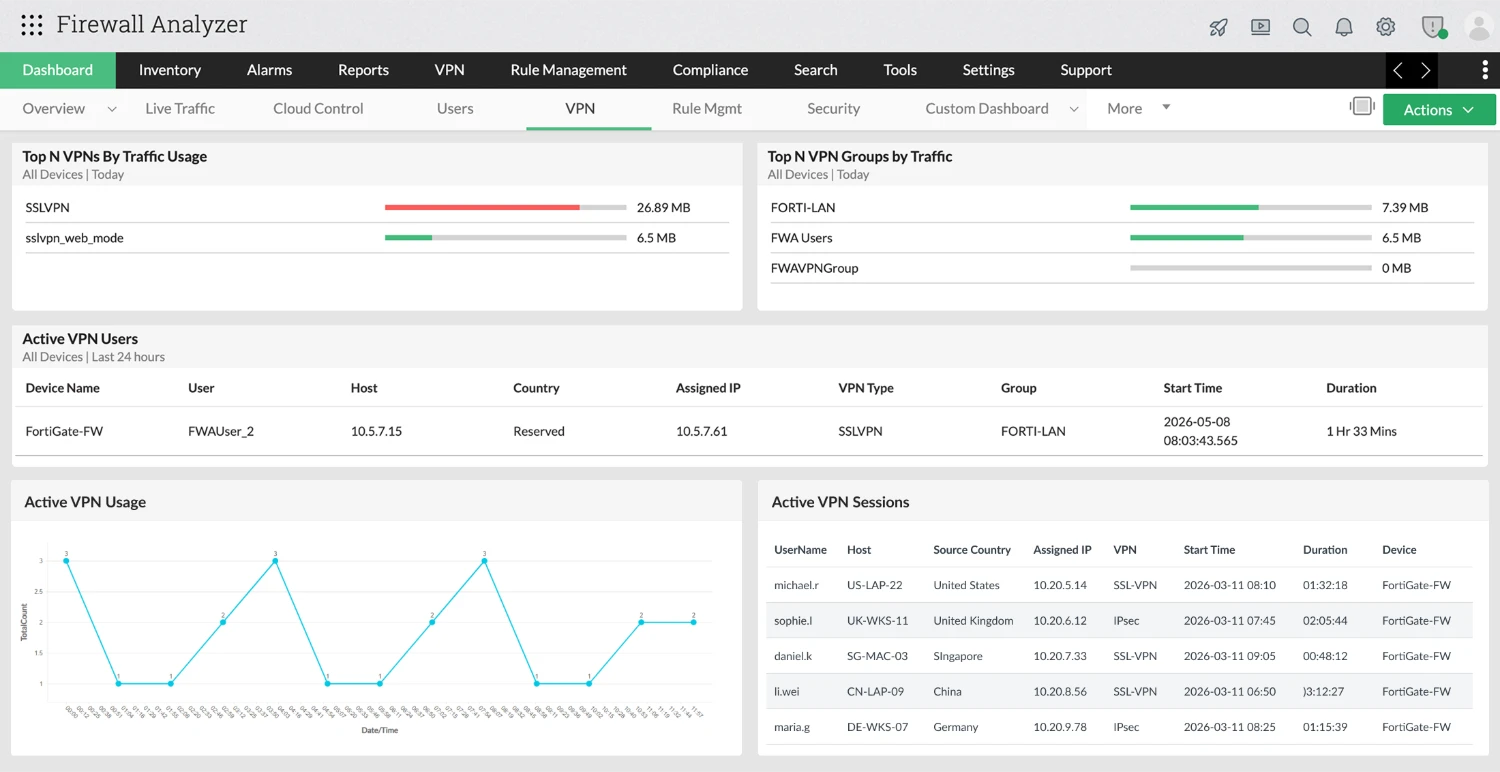
  • Acompanhe usuários ativos da VPN e a atividade das sessões: obtenha visibilidade completa da atividade da VPN, tanto em tempo real quanto histórica, incluindo detalhes do usuário e do host, IP atribuído, cronogramas de sessão e duração. Entenda como os usuários acessam a rede ao longo do tempo e detecte rapidamente atividades remotas incomuns ou suspeitas a partir de uma visão única e consolidada.
  • Identifique o uso anormal da VPN e tentativas de conexão malsucedidas: analise conexões da VPN que falharam e tentativas repetidas de login que possam indicar tentativas de acesso não autorizado ou contas de usuário configuradas incorretamente.
  • Investigue eventos de segurança de firewall e IDS/IPS: analise eventos de segurança relatados pelos sistemas de detecção e prevenção de intrusões do firewall, incluindo tipos de ataques e alertas de segurança gerados nos logs do firewall.
  • Identifique os principais atacantes e hosts-alvo: utilize relatórios de ataques para identificar os atacantes mais frequentes, os hosts internos visados e o número de alvos distintos envolvidos em um ataque, ajudando as equipes de segurança a compreender rapidamente o escopo dos incidentes de segurança.
  • Analise tendências de ataques, protocolos e a gravidade dos eventos: revise relatórios que mostram tipos de ataques, protocolos utilizados durante os ataques e níveis de gravidade dos eventos (como avisos ou alertas) para priorizar a investigação e a resposta.

Audite configurações de firewall, detecte erros de configuração e rastreie todas as mudanças de configuração nos dispositivos de firewall

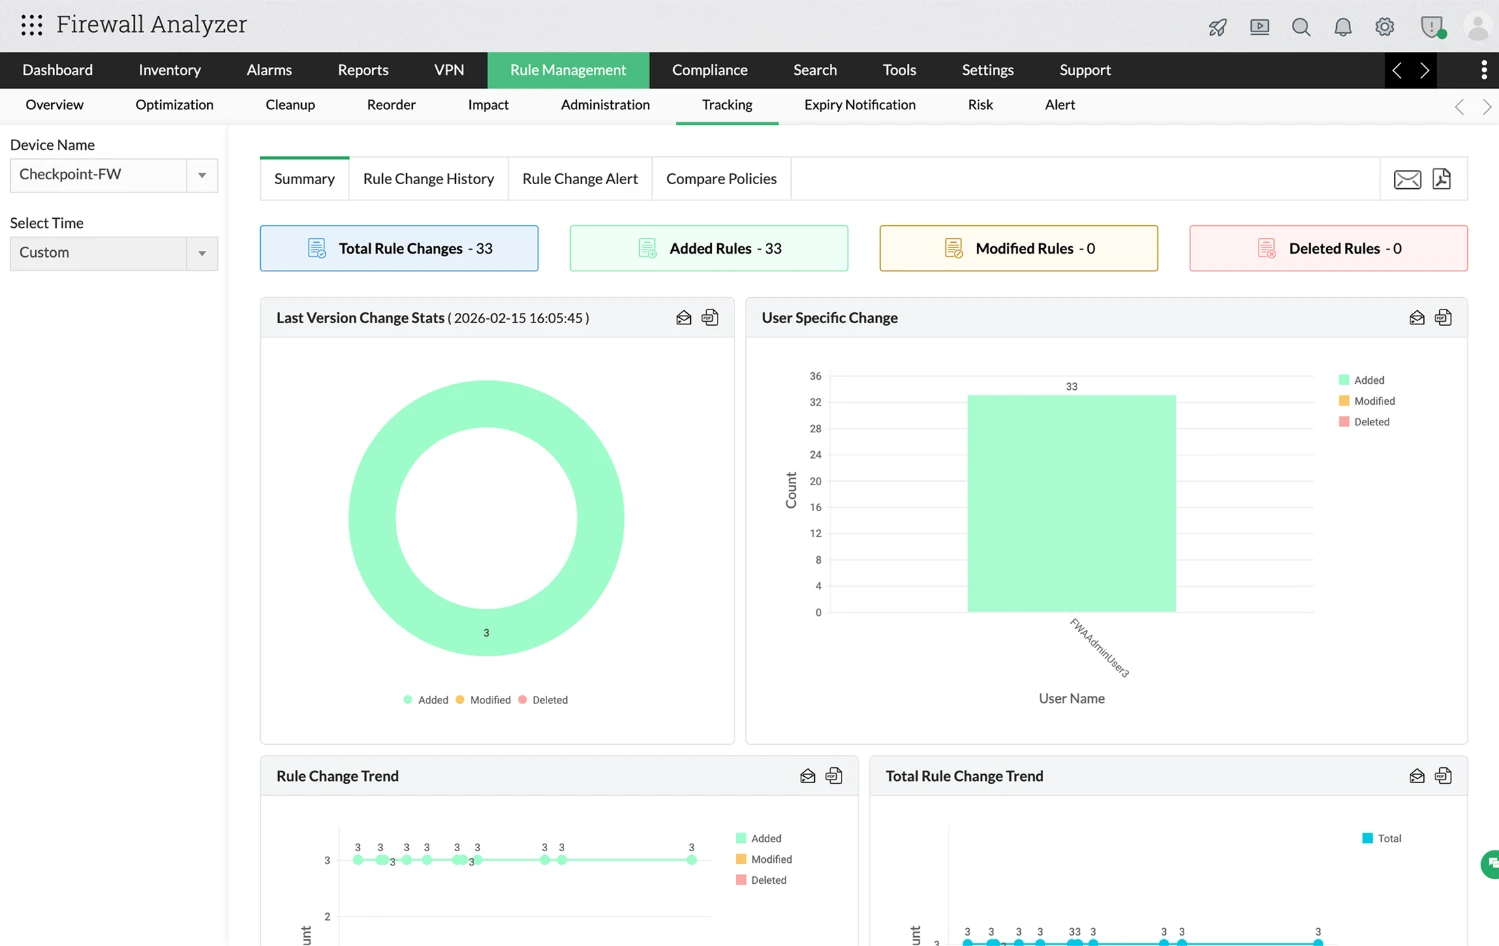
  • Rastreie e audite mudanças nas regras de firewall: monitore mudanças nas regras de firewall em todos os dispositivos — incluindo adições, modificações e exclusões — com um histórico completo e com registro de data/hora do que foi alterado e quando. Isso permite que os administradores mantenham a rastreabilidade e investiguem rapidamente as mudanças de configuração.
  • Identifique mudanças de configuração específicas por usuário: rastreie quais administradores ou usuários realizaram mudanças específicas nas regras para garantir a rastreabilidade e aumentar a transparência operacional.
  • Receba alertas sobre mudanças nas regras de firewall: configure alertas de alteração de regras para notificar os administradores sempre que regras de firewall forem adicionadas, modificadas ou excluídas, ajudando as equipes a responder rapidamente a mudanças de configuração inesperadas.
  • Compare versões de políticas de firewall: compare arquivos de configuração de firewall ou versões de configurações em execução para identificar diferenças entre versões de políticas e entender exatamente o que foi alterado.
  • Mantenha backups de configuração para auditoria e recuperação: agende backups automatizados das configurações dos dispositivos de firewall e mantenha versões históricas para dar suporte a auditorias, solução de problemas e recuperação de configurações, quando necessário.

Mantenha a conformidade com os padrões de segurança de firewall por meio de auditoria e geração de relatórios contínuos sobre as configurações do firewall

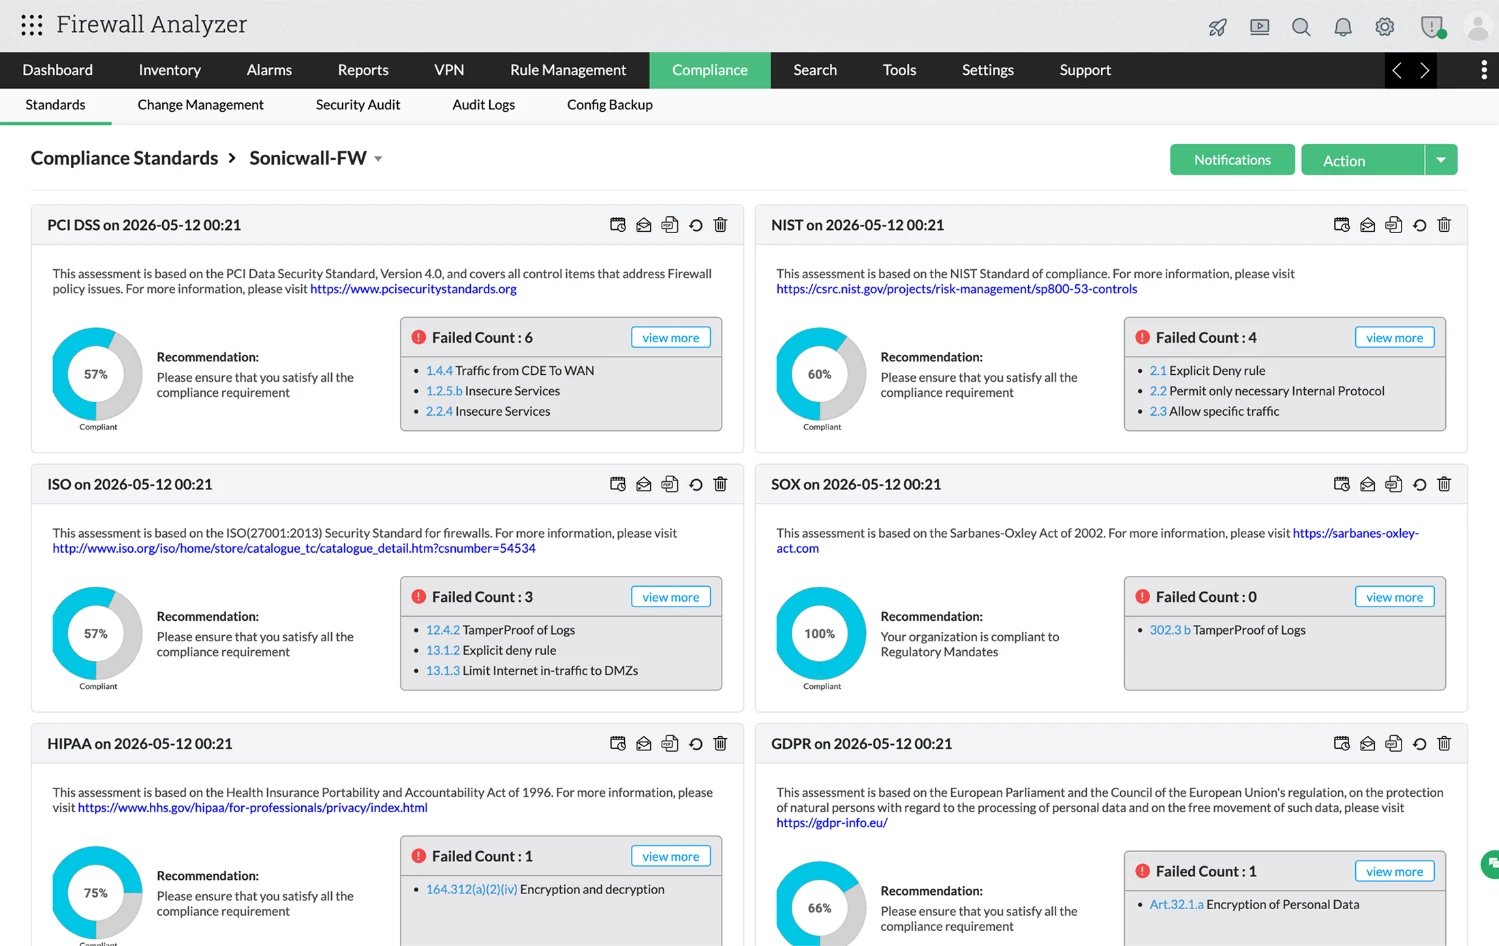
  • Avalie as configurações do firewall em relação aos padrões de segurança do setor: analise as configurações do firewall comparando-as com estruturas de conformidade amplamente reconhecidas, como PCI DSS, ISO 27001, NIST, HIPAA, SOX e outras normas regulatórias. Essas avaliações ajudam as organizações a determinar se as políticas e configurações do firewall estão alinhadas aos controles de segurança exigidos.
  • Identifique problemas de configuração que impactam a conformidade: detecte vulnerabilidades de configuração e violações de política que possam levar a falhas de conformidade, como regras de acesso excessivamente permissivas, serviços inseguros ou controles de segurança ausentes. Essas informações ajudam os administradores a identificar e corrigir rapidamente possíveis lacunas de conformidade.
  • Analise as descobertas e recomendações de auditoria de segurança: os relatórios de auditoria de segurança destacam os riscos identificados, classificam os problemas por níveis de gravidade (crítico, alto, médio ou baixo) e fornecem recomendações para ajudar os administradores a corrigir vulnerabilidades de configuração.
  • Gere relatórios de conformidade e auditoria para revisões de segurança: exporte relatórios detalhados de auditoria e conformidade que possam ser utilizados durante revisões internas de segurança, auditorias externas ou avaliações regulatórias para demonstrar a postura de segurança do firewall.
  • Monitore logs de auditoria e atividades administrativas: acompanhe ações administrativas, como tentativas de login, acesso a configurações e atividades de usuário, por meio de logs de auditoria, ajudando as organizações a manter a responsabilidade e a dar suporte a investigações forenses, quando necessário.

Problemas de segurança do mundo real que podem ser resolvidos com o
Firewall Analyzer

Investigação de picos de logs
Rastreamento de regras
IPs suspeitos
Monitoramento de mudanças
Regras não utilizadas

Como investigar picos de logs de firewall?

Picos inesperados nos volumes de logs de firewall podem indicar incidentes de segurança ou sistemas mal configurados que exigem investigação imediata.

Caso de uso

Investigação de picos inesperados nos logs do firewall.

Cenário

  • Seu firewall começa repentinamente a gerar um volume de logs significativamente maior do que o habitual.
  • Os logs mostram um grande número de conexões negadas direcionadas a vários sistemas internos.
  • As equipes de segurança precisam determinar rapidamente se esse pico é causado por varreduras automatizadas, sistemas mal configurados ou um possível ataque.

Como o Firewall Analyzer ajuda

O Firewall Analyzer analisa a atividade dos logs do firewall e destaca as principais fontes de tráfego, os destinos mais visados e os protocolos envolvidos. As equipes de segurança podem identificar rapidamente os padrões por trás do pico nos logs e investigar a causa subjacente.

Resultado

Os administradores conseguem identificar rapidamente atividades de tráfego anômalas e responder a possíveis ameaças antes que elas se agravem.

Como descobrir qual regra de firewall permitiu o tráfego?

As regras de firewall podem permitir acessos inesperados inadvertidamente se as configurações forem muito permissivas ou não tiverem sido revisadas após mudanças na infraestrutura.

Caso de uso

Investigando acesso inesperado a sistemas internos.

Cenário

  • Um servidor recebe tráfego de um endereço IP externo que normalmente não deveria ter acesso.
  • A equipe de segurança precisa determinar qual regra de firewall permitiu a conexão e se a configuração da regra é muito permissiva.

Como o Firewall Analyzer ajuda

O Firewall Analyzer analisa o uso de regras de firewall e os logs de tráfego para identificar quais regras estão sendo acionadas e qual tráfego elas permitem ou bloqueiam. Os administradores podem rastrear rapidamente os fluxos de tráfego até a regra de firewall responsável.

Resultado

As equipes de segurança obtêm visibilidade clara do comportamento das regras de firewall e podem modificar regras excessivamente permissivas para reduzir riscos de segurança.

Como detectar hosts internos comunicando-se com IPs suspeitos?

Conexões de saída não autorizadas a partir de sistemas internos podem indicar dispositivos comprometidos, atividade de malware ou aplicações maliciosas que passaram despercebidas.

Caso de uso

Detectar comunicações de saída incomuns provenientes de sistemas internos.

Cenário

  • Um dispositivo interno começa a se comunicar com endereços IP externos que normalmente não são contatados pela organização.
  • Essas conexões ocorrem repetidamente e podem indicar sistemas comprometidos ou aplicações não autorizadas.

Como o Firewall Analyzer ajuda

O Firewall Analyzer analisa padrões de tráfego de saída para identificar quais hosts internos estão se comunicando com destinos externos, quais serviços são utilizados e com que frequência a comunicação ocorre.

Resultado

As equipes de segurança podem identificar rapidamente conexões de saída suspeitas e investigar sistemas potencialmente comprometidos.

Como verificar quem mudou uma regra de firewall?

Mudanças de configuração não rastreadas podem introduzir riscos de segurança ou interromper a conectividade da rede, tornando essencial manter um registro de auditoria claro de todas as modificações nas políticas de firewall.

Caso de uso

Rastreamento de mudanças de configuração nas políticas de firewall.

Cenário

  • Uma regra de firewall repentinamente passou a permitir um acesso mais amplo do que antes.
  • Durante a resolução de problemas, a equipe percebe que a regra foi modificada recentemente, mas não está claro quem fez a mudança ou quando ela ocorreu.

Como o Firewall Analyzer ajuda

O Firewall Analyzer rastreia mudanças na configuração do firewall e registra quando regras são adicionadas, modificadas ou excluídas, juntamente com o usuário responsável pela alteração.

Resultado

Os administradores obtêm visibilidade completa das mudanças nas políticas de firewall e podem identificar rapidamente modificações não autorizadas ou de risco.

Como verificar quais regras de firewall estão sendo realmente usadas?

Políticas de firewall que se acumulam ao longo do tempo tornam-se complexas e difíceis de gerenciar, frequentemente contendo regras que não têm mais nenhuma utilidade.

Caso de uso

Identificação de regras de firewall não utilizadas ou redundantes.

Cenário

  • Com o tempo, as políticas de firewall crescem à medida que novas regras são adicionadas para dar suporte a aplicações e a mudanças na infraestrutura.
  • Muitas dessas regras podem não ser mais utilizadas, tornando as políticas de firewall complexas e mais difíceis de gerenciar.

Como o Firewall Analyzer ajuda

O Firewall Analyzer analisa o uso de regras e identifica tanto as regras que são ativamente acionadas quanto aquelas que permanecem sem uso ao longo do tempo.

Resultado

As equipes de segurança podem remover com segurança regras não utilizadas, simplificar políticas de firewall e reduzir a complexidade da configuração.

Suporte a múltiplos firewalls para sua empresa

Firewalls corporativos

  • Cisco
  • Check Point
  • Palo Alto Networks
  • Fortinet
  • Juniper Networks
  • Huawei
  • Hillstone

Firewalls de código aberto

  • pfSense
  • OPNsense
  • IPCop
  • FreeBSD (iptables-based firewalls)

Firewalls next-gen e UTM

  • Sophos
  • SonicWall
  • WatchGuard
  • Cyberoam
  • Clavister

Plataformas adicionais de firewall e segurança

  • Barracuda
  • Blue Coat / ProxySG
  • CyberGuard
  • D-Link
  • Funkwerk
  • Ingate
  • Inktomi
  • Gnatbox
Saiba mais sobre os firewalls suportados

Por que escolher o ManageEngine Firewall Analyzer

O ManageEngine Firewall Analyzer oferece visibilidade de firewall, controle de políticas e auditoria de configurações de nível empresarial, sem os custos e a complexidade tipicamente associados a plataformas de análise de segurança.

Preços acessíveis, sem a complexidade das soluções corporativas

Obtenha análises e relatórios avançados de firewall sem os altos custos de licenciamento ou as exigentes demandas de infraestrutura típicas de soluções exclusivas para grandes empresas, tornando a ferramenta prática tanto para ambientes de médio porte quanto para grandes infraestruturas.

Amplo suporte a múltiplos fornecedores, sem proliferação de ferramentas

Analise e gerencie a atividade de firewalls de diversos fabricantes a partir de uma única plataforma, evitando a necessidade de múltiplas ferramentas especializadas que oferecem suporte apenas a ecossistemas de dispositivos limitados.

A vantagem do ecossistema integrado da ManageEngine

Integre-se perfeitamente a outras soluções da ManageEngine para ampliar a visibilidade em fluxos de trabalho de rede, segurança e operações de TI, possibilitando um monitoramento, análise e resposta mais conectados.

Visibilidade unificada entre ambientes

Monitore a atividade de firewalls e o tráfego de rede em ambientes distribuídos por meio de uma interface única, aumentando a eficiência operacional e reduzindo a alternância de contexto.

Insights acionáveis para a otimização de políticas e segurança

Identifique regras não utilizadas, redundantes ou de risco e aprimore a higiene das políticas de firewall, mantendo uma postura de segurança robusta.

Investigação e resposta mais rápidas

Correlacione a atividade do firewall, eventos de segurança e alterações de configuração para investigar problemas rapidamente e reduzir o tempo de resolução.

Pronto para obter uma visibilidade mais profunda do seu ambiente de firewall?

Veja como o ManageEngine Firewall Analyzer ajuda as equipes de segurança a investigar o tráfego, identificar regras de risco e aprimorar a segurança do firewall.

Prêmios e reconhecimentos

  • Gartner peerinsightsReconhecido no Capterra Shortlist de 2023 na categoria de Software de Segurança de Rede.
  • Gartner peerinsightsReconhecido no relatório Front Runners de 2023 da Software Advice para a categoria de Software de Segurança de Rede.
  • Gartner peerinsights Reconhecido na lista Category Leaders de 2023 da GetApp para a categoria de Software de Segurança de Rede.
  • Gartner peerinsights A ManageEngine foi nomeada Gartner Peer Insights Customers’ Choice de 2023 para SIEM
 
Uma estrutura única para gerenciamento de dispositivos de segurança de rede abrangente